ISO 27701 definiert ein Privacy Information Management System (PIMS), das die Informationssicherheitsmanagementpraktiken einer Organisation um datenschutzspezifische Verpflichtungen erweitert und so eine nachweisbare DSGVO-Verantwortlichkeit ermöglicht. Dieser Leitfaden erklärt, was ISO 27701 abdeckt, wie es ISO 27001 erweitert und warum Organisationen, die ein PIMS implementieren, eine klarere Kontrolle über PII (personenbezogene Daten), verbesserte Reaktionsfähigkeit bei Vorfällen und stärkere Nachweise für Aufsichtsbehörden und Kunden erhalten. Leser finden einen praktischen Zertifizierungsfahrplan, Techniken zur Gap-Analyse, Zuordnungen zu DSGVO-Verantwortlichkeiten, bewährte Implementierungspraktiken und Checklisten für die Auditbereitschaft. Der Artikel skizziert auch, wie ISO 27701 mit einem bestehenden ISMS integriert werden kann und wie typische Artefakte – Richtlinien, DPIAs, Verarbeitungsprotokolle und technische Kontrollen – in der Praxis aussehen. Nach den technischen Abschnitten beschreiben wir Serviceoptionen, die die Einführung unterstützen, einschließlich Beratung, Gap-Analyse, Zertifizierungsvorbereitung, externe DSB-Unterstützung und Schulungen, um Teams bei der Erreichung und Aufrechterhaltung der Zertifizierung zu helfen. Mit Schlüsselwörtern wie ISO 27701, PIMS, DSGVO, ISO 27001 und Datenschutz, die durch den Text gewoben sind, richtet sich diese Ressource an technische und Compliance-Teams, die sich auf die Datenschutz-Zertifizierung vorbereiten und Datenschutzkontrollen operationalisieren.
Was ist ISO 27701 und wie verbessert es das Datenschutzmanagement?
ISO 27701 ist eine datenschutzorientierte Erweiterung der Informationssicherheitsstandards, die Anforderungen und Leitlinien für die Einrichtung, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung eines Privacy Information Management Systems (PIMS) bereitstellt. Der Mechanismus, durch den ISO 27701 das Datenschutzmanagement verbessert, besteht darin, datenschutzspezifische Kontrollen und Leitlinien zu einem bestehenden ISO 27001-basierten ISMS hinzuzufügen, organisatorische Prozesse mit den Verantwortlichkeitsprinzipien der DSGVO in Einklang zu bringen und prüfbare Nachweise für Verantwortliche und Auftragsverarbeiter zu erzeugen. Durch die Formalisierung von Datenschutzrollen, Verarbeitungsprotokollen, DPIA-Integration und Datenschutzkontrollen reduziert ISO 27701 die Unklarheit im Umgang mit PII und schafft eine konsistente Grundlage für die Überwachung von Lieferanten und die Reaktion auf Verstöße.
Wie erweitert ISO 27701 ISO 27001 für das Datenschutzmanagement?
ISO 27701 erweitert eine bestehende ISO 27001 Zertifizierung durch Hinzufügen eines Datenschutz-Anhangs und Anpassungen der Kontrollen, die explizit Aktivitäten im Lebenszyklus von PII ansprechen, Verantwortlichkeiten für Verantwortliche und Auftragsverarbeiter zuweisen und nachweisbare Artefakte vorschreiben. Das Erweiterungsmodell verwendet Meronyme wie „PIMS-Richtlinien“, „PIMS-Verfahren“ und „Datenschutzkontrollen“, um Datenschutzverpflichtungen auf bestehende ISMS-Klauseln und ISO 27002-Leitlinien abzubilden, sodass Organisationen nicht doppelte Arbeit leisten, sondern relevante Kontrollen ergänzen. Beispiele für datenschutzspezifische Kontrollen umfassen die Dokumentation von Verarbeitungstätigkeiten, die Behandlung von Datenschutzrisiken in Übereinstimmung mit DPIAs und vertragliche Klauseln für Drittanbieter-Auftragsverarbeiter. Das Verständnis dieser Abbildung klärt, ob eine Kontrolle ein Hyperonym (Informationssicherheitsstandard), der auf Datenschutz angewendet wird, oder ein Hyponym (verantwortlichkeitsorientierte Zertifizierungsanforderung) ist, die explizit behandelt werden muss. Das nächste Unterkapitel skizziert die Kernkomponenten und operativen Artefakte, die ein robustes PIMS ausmachen.
Was sind die Kernkomponenten eines Privacy Information Management Systems?
Ein PIMS besteht aus Governance, Richtlinien, Rollen, Risikoprozessen, technischen und organisatorischen Kontrollen sowie Überwachungsmechanismen, die gemeinsam PII schützen und Compliance nachweisen. Zu den Kernkomponenten gehören eine PIMS-Richtlinie, die mit der ISMS-Richtlinie verknüpft ist, ein ernannter PIMS-Inhaber und DSB/DSB-Unterstützungsmechanismus, Verarbeitungsprotokolle, in Projektlebenszyklen eingebettete DPIA-Prozesse und die Implementierung von Kontrollen für Zugriff, Verschlüsselung und Aufbewahrung. Operative Artefakte – wie Datenschutzregister, Lieferantenverträge mit Auftragsverarbeiterverpflichtungen, Vorfallhandbücher und Metriken für die Datenschutzleistung – sind Meronyme, die das System prüfbar und handlungsfähig machen. Diese Artefakte ermöglichen es Organisationen, DSGVO-Anforderungen zu operationalisieren und messbare Nachweise für Audits und Aufsichtsbehörden vorzubereiten.
Was sind die Zertifizierungsanforderungen und der Prozess für ISO 27701?
Die Zertifizierung nach ISO 27701 erfordert, dass eine Organisation ein funktionierendes PIMS nachweist, das mit einer ISMS-Basis integriert ist, dokumentierte Richtlinien und Rollen aufweist und während externer Audits Nachweise für implementierte Datenschutzkontrollen bereitstellen kann. Voraussetzungen sind typischerweise ein definierter Umfang, der Verantwortliche und Auftragsverarbeiteraktivitäten unterscheidet, dokumentierte PIMS-Verfahren, ernannte Verantwortlichkeiten für Datenschutz, abgeschlossene DPIAs, wo relevant, und abgebildete Nachweise, die Kontrollen mit Verarbeitungstätigkeiten verknüpfen. Die Zertifizierung folgt einem definierten Lebenszyklus von Scoping, Gap-Analyse, Remediation, internen Audits und externen Audits, die zur Zertifizierung und laufenden Überwachungsaudits führen.
Die folgende Tabelle fasst Zertifizierungsanforderungen zusammen und wie Organisationen sie für die Implementierung interpretieren sollten.
| Anforderung | Gilt für (Verantwortlicher / Auftragsverarbeiter / Organisation) | Erwartete Aktion / Nachweis |
|---|---|---|
| Umfangsdefinition und PIMS-Grenze | Organisation (Verantwortlicher oder Auftragsverarbeiter) | Dokumentierte Umfangserklärung, Asset-/Prozessinventar und Begründung für Ein- und Ausschlüsse |
| Verarbeitungsprotokolle (RoPA) | Verantwortlicher / Auftragsverarbeiter | Aktuelle RoPA-Einträge mit Zweck, Kategorien, Aufbewahrung und rechtlicher Grundlage |
| DPIA-Prozess | Verantwortlicher | DPIA-Vorlagen, abgeschlossene Bewertungen für hochriskante Verarbeitung und Minderungseinträge |
| Datenschutzspezifische Kontrollen Zuordnung | Organisation | Kontrollzuordnungsmatrix, die ISO 27701-Kontrollen mit ISO 27001/27002-Kontrollen und Nachweisstandorten verknüpft |
| Vorfallreaktion & Verletzungsbenachrichtigung | Verantwortlicher / Auftragsverarbeiter | Vorfallprotokolle, Benachrichtigungsvorlagen, Zeitpläne, die regulatorische/Betroffenen-Benachrichtigungsauslöser zeigen |
Diese Abbildung hilft Teams, die Sammlung von Nachweisen zu priorisieren und Verantwortlichkeiten auszurichten, sodass Remediationspläne vor einem externen Audit gezielt sind. Das nächste Unterkapitel bietet einen schrittweisen Fahrplan zur Erreichung der Zertifizierung und was jede Auditphase erfordert.
Welche Schritte sind erforderlich, um die ISO 27701-Zertifizierung zu erreichen?
Die Erreichung der Zertifizierung folgt einem praktischen Fahrplan mit klaren Phasen, die Organisationen planen und bereitstellen können. Zuerst definieren Sie den PIMS-Umfang und die Stakeholder-Verantwortlichkeiten, um zu identifizieren, welche Verarbeitungstätigkeiten und Geschäftsbereiche unter die Zertifizierung fallen, führen dann eine Gap-Analyse gegen ISO 27701 durch, um Dokumentations- und Kontrollmängel zu finden. Als nächstes implementieren Sie Remediations- und Kontrolländerungen, integrieren DPIA- und RoPA-Praktiken und führen interne Audits durch, um die Wirksamkeit zu validieren, bevor Sie ein akkreditiertes Zertifizierungsorgan für die Stufe-1-(Dokumentenprüfung) und Stufe-2-(Implementierung und Nachweise) Audits einbeziehen. Nach erfolgreicher Zertifizierung pflegen Sie das PIMS mit Überwachungsaudits, kontinuierlichen Verbesserungszyklen und periodischen Neubewertungen, um Änderungen in der Verarbeitung oder Regulierung widerzuspiegeln. Jede Phase produziert Liefergegenstände – Umfangserklärung, Gap-Bericht, Remediationsplan, internes Audit-Bericht und externes Audit-Nachweise – die die Nachweiskette für die Zertifizierung bilden.
- Definieren Sie Umfang und Verantwortlichkeiten für Verantwortliche/Auftragsverarbeiter-Aktivitäten.
- Führen Sie eine Gap-Analyse durch und ordnen Sie Kontrollen zu Nachweisen.
- Beheben Sie Lücken, aktualisieren Sie Dokumentationen und implementieren Sie Kontrollen.
- Führen Sie interne Audits und Management-Reviews durch.
- Unterziehen Sie sich Stufe-1- und Stufe-2-externen Audits und pflegen Sie dann Überwachungsprozesse.
Diese nummerierten Schritte bilden eine Checkliste, die Praktiker folgen können; das nächste Unterkapitel erklärt detailliert, wie eine Gap-Analyse durchgeführt und auf Audits vorbereitet wird.
Wie führt man eine ISO 27701-Gap-Analyse und Audit-Vorbereitung durch?
Eine Gap-Analyse für ISO 27701 ist eine auf den Umfang basierende, nachweisgetriebene Übung, die den aktuellen Stand von Artefakten zu erforderlichen Kontrollen abbildet und Remediations mit Eigentümern und Zeitplänen identifiziert. Beginnen Sie mit der Inventarisierung von Verarbeitungstätigkeiten und bestehenden ISMS-Kontrollen, dann ordnen Sie jede Datenschutzanforderung zu aktuellen Artefakten – Richtlinien, Protokollen, DPIAs – und markieren Sie Nachweis-Lücken. Verwenden Sie Checklisten, um fehlende Elemente zu erfassen; häufige Lücken umfassen unvollständige RoPA-Einträge, unzureichende Auftragsverarbeiter-Verträge oder fehlende DPIAs für hochriskante Verarbeitung, und beheben Sie diese mit dokumentierten Aktionsplänen und Verifizierungsschritten. Empfohlene Vorbereitungen umfassen das Zusammenstellen eines Nachweispakets mit versionskontrollierten Richtlinien, Kontrollimplementierungsaufzeichnungen, Schulungsprotokollen und internen Audit-Ergebnissen, die während der Stufe-2-externen Audits präsentiert werden. Regelmäßige Nachprüfungen und Tischübungen verbessern die Bereitschaft und reduzieren Überraschungen während der Zertifizierung.
- Wichtige Gap-Analyse-Ergebnisse umfassen einen priorisierten Remediationsplan, zugewiesene Eigentümer und ein Nachweisinventar.
- Häufige Remediations konzentrieren sich auf Dokumentation, vertragliche Updates und Kontrollimplementierungs-Verifizierungs.
Diese Vorbereitungsschritte führen natürlich zu der Frage, wie ISO 27701 mit DSGVO-Verpflichtungen in Einklang steht und die nachweisbare Compliance unterstützt.
Wie unterstützt ISO 27701 die DSGVO-Compliance und den Datenschutz?
ISO 27701 unterstützt die DSGVO-Compliance, indem es strukturierte Mechanismen – Richtlinien, Protokolle, DPIAs, vertragliche Kontrollen und Überwachung – bereitstellt, die direkt den Verantwortlichkeitsanforderungen der DSGVO und den Nachweiserwartungen entsprechen. Der Standard schafft eine wiederholbare Beziehung: Organisation implementiert PIMS-Richtlinie (Entität) → PIMS erzwingt DPIA-Integration (Beziehung) → DSGVO-Verantwortlichkeit nachgewiesen durch dokumentierte Risikobehandlung (Entität). Durch die Anwendung datenschutzspezifischer Kontrollen neben einem ISMS operationalisiert ISO 27701 Anforderungen wie Verarbeitungsprotokolle, Umgang mit Rechten der betroffenen Personen und Prozesse zur Verletzungsbenachrichtigung, sodass Organisationen den Aufsichtsbehörden zeigen können, dass sie die Artikel zur Verantwortlichkeit und zum Datenschutz durch Design erfüllen. Das nächste Unterkapitel enthält eine Tabelle, die DSGVO-Verpflichtungen mit ISO 27701-Mechanismen verknüpft, um die Compliance-Abbildung explizit und prüfbar zu machen.
| DSGVO-Verpflichtung | ISO 27701-Mechanismus | Wie PIMS Compliance nachweist |
|---|---|---|
| Verantwortlichkeit (Artikel 5) | PIMS-Richtlinie, Governance, dokumentierte RoPA | Management-Review-Protokolle, veröffentlichte Richtlinie, indizierte RoPA-Einträge |
| DPIAs (Artikel 35–36) | DPIA-Prozess und Vorlagen | Abgeschlossene DPIAs, Risikobehandlungsaufzeichnungen, Genehmigungsprotokolle |
| Rechte der betroffenen Personen (Artikel 15–22) | Verfahren für die Handhabung von Rechten und Nachweispfade | Protokolle von Anfragen, Antwortzeitplänen, Kommunikationsvorlagen |
| Auftragsverarbeiter-Verpflichtungen (Artikel 28) | Vertragliche Klauseln und Lieferantenüberwachungskontrollen | Unterzeichnete Verträge, Überwachungsberichte, Lieferantenaudits |
| Verletzungsbenachrichtigung (Artikel 33–34) | Vorfallreaktionshandbuch und Eskalationsverfahren | Vorfallprotokolle mit Zeitplänen und Benachrichtigungsaufzeichnungen |
Durch diese Abbildung werden Implementierungsaufgaben und die von Inspektoren erwarteten Nachweise klargestellt. Das nächste Unterkapitel erläutert die Verantwortlichkeiten von Verantwortlichen und Auftragsverarbeitern innerhalb von ISO 27701, um die vertragliche und operative Gestaltung zu leiten.
Welche Rollen spielen PII-Verantwortliche und Auftragsverarbeiter in ISO 27701?
Unter ISO 27701 behalten Verantwortliche und Auftragsverarbeiter unterschiedliche Verantwortlichkeiten: Verantwortliche definieren rechtmäßige Grundlagen und Zwecke für die Verarbeitung und müssen umfassende RoPA und DPIAs führen, während Auftragsverarbeiter vertragliche und technische Kontrollen implementieren, um die Verpflichtungen der Verantwortlichen zu erfüllen und Compliance nachzuweisen. Verantwortliche sind verpflichtet, nachweisbare Aufzeichnungen über Entscheidungen zur Verarbeitung bereitzustellen und sicherzustellen, dass Drittanbieter-Auftragsverarbeiter vertraglichen Sicherheits- und Datenschutzmaßnahmen entsprechen; Auftragsverarbeiter müssen Überwachungsnachweise, Zugangskontrollen und Aufzeichnungen vorlegen, die die Einhaltung der Verpflichtungen der Auftragsverarbeiter belegen. Diese Trennung von Verantwortlichen und Auftragsverarbeitern wird häufig in vertraglichen Anhängen und Lieferantenüberwachungsartefakten erfasst und führt direkt zu den organisatorischen Vorteilen der Implementierung von ISO 27701.
Was sind die Vorteile der Implementierung von ISO 27701 für Ihre Organisation?
Die Implementierung von ISO 27701 bietet rechtliche, operative und reputationsbezogene Vorteile, indem sie eine strukturierte Datenschutz-Governance, klarere Nachweise für Aufsichtsbehörden und stärkere Lieferantenkontrollen bereitstellt, die die Auswirkungen von Verstößen und Haftungsrisiken reduzieren. Rechtlich hilft ein PIMS, die DSGVO-Verantwortlichkeit nachzuweisen und kann die rechtliche Verteidigung durch dokumentierte Entscheidungsfindung und Behandlungsaufzeichnungen unterstützen. Operativ reduziert ISO 27701 Unklarheiten, indem Prozesse für DPIAs, RoPA-Wartung, Vorfallreaktion und Lieferantenüberwachung standardisiert werden, was die Effizienz verbessert und die Reaktionszeit bei Vorfällen verkürzt. Reputationsmäßig signalisiert die Zertifizierung Kunden, Partnern und Behörden, dass die Organisation Datenschutz systematisch verwaltet, Vertrauen aufbaut und einen Wettbewerbsvorteil schafft, wenn Datenschutzsicherheiten erforderlich sind. Das nächste Unterkapitel erklärt, wie diese Vorteile Risiken reduzieren und das Vertrauen der Stakeholder stärken.
Wie reduziert ISO 27701 Datenschutzrisiken und baut Vertrauen auf?
ISO 27701 reduziert Datenschutzrisiken, indem es Datenschutz-By-Design-Praktiken, kontinuierliche Überwachung und formalisierte Vorfallreaktionen durchsetzt, die Entdeckungs-zu-Eindämmungszeiten verkürzen und die Exponierung von PII begrenzen. Risikominderung erfolgt durch explizite Kontrollverantwortung, messbare Datenschutz-KPIs und vertragliche Überwachung von Drittparteien – Strategien, die sowohl die Häufigkeit als auch die Auswirkungen von Verstößen reduzieren. Nachweisbare Zertifizierung bietet ein Vertrauenssignal während der Beschaffung und Lieferantenbewertungen und unterstützt Transparenz mit betroffenen Personen durch verbesserte Rechtebehandlungsprozesse. Diese operativen und reputationsbezogenen Gewinne führen natürlich zu rechtlichen und Compliance-Vorteilen, die im nächsten Unterkapitel beschrieben werden.
- Häufig beobachtete Vorteile umfassen schnellere Reaktionszeiten bei Verstößen, klarere Audit-Pfade und verbesserte Beschaffungsergebnisse.
- Die Implementierung unterstützt auch die bereichsübergreifende regulatorische Ausrichtung (z. B. ISO 27001, NIS 2.0), was das Compliance-Management vereinfacht.
Welche rechtlichen und operativen Vorteile bietet ISO 27701?
ISO 27701 bietet rechtliche Vorteile wie bessere Dokumentation für regulatorische Anfragen, stärkere vertragliche Rahmenwerke zur Haftungsverteilung mit Auftragsverarbeitern und verteidigungsfähige Aufzeichnungen für Entscheidungen über rechtmäßige Grundlagen und DPIAs. Operativ gewinnen Organisationen standardisierte Vorlagen, weniger ad-hoc Lösungen und integrierte Überwachung, die die Duplizierung zwischen ISMS- und PIMS-Aufgaben reduzieren – was zu Zeit- und Kosteneinsparungen während Audits und Vorfallbehandlung führt. Standardisierte Prozesse ermöglichen auch eine wiederholbare Onboarding von Drittanbieter-Auftragsverarbeitern mit klaren Akzeptanzkriterien, was das Lieferantenrisiko reduziert. Diese kombinierten rechtlichen und operativen Vorteile schaffen eine praktische Rechtfertigung für die Investition in ein PIMS und den Übergang zum Implementierungsfahrplan, der im nächsten Hauptabschnitt beschrieben wird.
Wie implementiert man ISO 27701: Praktischer Leitfaden und bewährte Praktiken
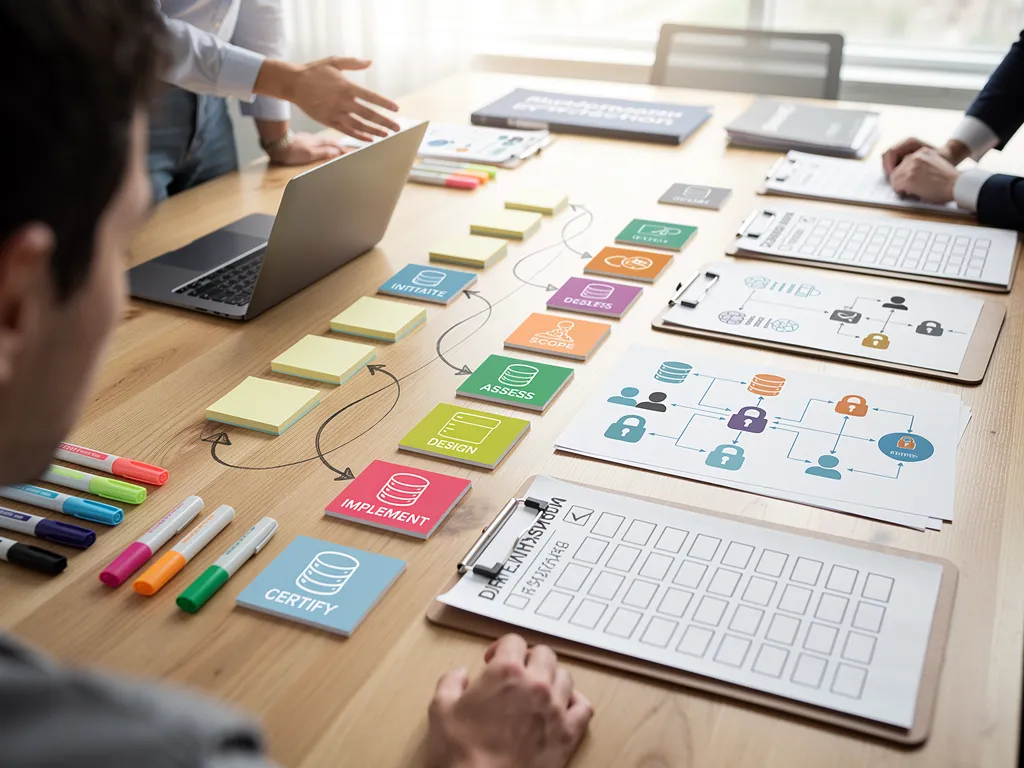
Die Implementierung von ISO 27701 sollte einer phasenweisen Planung folgen – initiieren, scopen, bewerten, entwerfen, implementieren, überprüfen und zertifizieren – damit Teams Risiken managen, Artefakte liefern und Fortschritte messen können. Beginnen Sie mit der Unterstützung des Managements und einem klaren Umfang, der an Geschäftsverarbeitungstätigkeiten gebunden ist, führen Sie dann eine technische und organisatorische Gap-Analyse durch, um Kontrollen zu priorisieren. Entwurfsphase-Ergebnisse umfassen PIMS-Richtlinie, DPIA-Vorlagen, RoPA-Vorlagen und Lieferantenvertragsklauseln; die Implementierung konzentriert sich auf die Einbettung von Kontrollen in den Betrieb, die Durchführung von Schulungen und die Dokumentation von Metriken für die Datenschutzleistung. Bewährte Praktiken betonen die Ausrichtung der Kontrollverantwortung mit bestehenden ISMS-Rollen, die Wiederverwendung von ISO 27001-Nachweisen, wo anwendbar, und die Automatisierung von RoPA- und Anfrage-Workflows, wo möglich, um die manuelle Belastung zu reduzieren. Das nächste Unterkapitel bietet eine prägnante Checkliste der wichtigsten Implementierungsschritte.
Was sind die wichtigsten Schritte für eine effektive PIMS-Implementierung?
Eine praktische Checkliste hilft Projektteams, Arbeitsströme und Liefergegenstände während der PIMS-Implementierung zu strukturieren und unterstützt die Überwachung von Meilensteinen. Wichtige Schritte umfassen die Sicherstellung der Unterstützung des Managements und die Ernennung eines PIMS-Inhabers, die Definition des Umfangs und die Inventarisierung von Verarbeitungstätigkeiten, die Durchführung einer Gap-Analyse und die Erstellung eines Remediationsplans, die Aktualisierung von Richtlinien und DPIA-Prozessen, die Implementierung von Kontrollen, die Aktualisierung der Dokumentation und die Durchführung interner Audits. Empfohlene Artefakte umfassen eine Umfangserklärung, RoPA, DPIA-Aufzeichnungen, Lieferantenverträge, Vorfallreaktionshandbuch und interne Audit-Berichte. Die Überwachung dieser Elemente mit klaren Eigentümern und Zeitplänen stellt sicher, dass das PIMS reift und mit organisatorischen Änderungen in Einklang bleibt.
- Sichern Sie die Unterstützung des Managements und ernennen Sie einen PIMS-Inhaber und DSB-Unterstützung.
- Definieren Sie den Umfang und inventarisieren Sie Verarbeitungstätigkeiten.
- Führen Sie eine Gap-Analyse durch und priorisieren Sie Remediationsmaßnahmen.
- Implementieren Sie Kontrollen, aktualisieren Sie Dokumentationen und führen Sie interne Audits durch.
- Bereiten Sie sich auf die externe Zertifizierung vor und pflegen Sie Überwachungsprozesse.
Diese schrittweisen Aktionen führen direkt zu Ansätzen, wie ISO 27701 mit einem bestehenden ISMS integriert werden kann, was im nächsten Abschnitt behandelt wird.
Wie integriert man ISO 27701 mit einem bestehenden ISO 27001 ISMS?
Die Integration von ISO 27701 mit einem bestehenden ISO 27001 ISMS minimiert die Duplizierung, indem Datenschutzkontrollen auf bestehende Sicherheitskontrollen abgebildet, Dokumentationen abgeglichen und die Sammlung von Audit-Nachweisen koordiniert wird. Beginnen Sie mit der Identifizierung überlappender Kontrollen und erstellen Sie eine kombinierte Kontrollzuordnungsmatrix, die zeigt, wo ISO 27001-Kontrollen Datenschutzanforderungen erfüllen und wo datenschutzspezifische Ergänzungen erforderlich sind. Verwenden Sie einheitliche Richtlinien, wo möglich – ändern Sie die ISMS-Richtlinie, um auf PIMS-Anforderungen zu verweisen – und weisen Sie die Kontrollverantwortung zu, um widersprüchliche Verantwortlichkeiten zu vermeiden. Koordinieren Sie interne Audits, sodass die Sammlung von Nachweisen sowohl ISMS- als auch PIMS-Elemente abdeckt, und nutzen Sie bestehende ISMS-Prozesse für Änderungsmanagement, Vorfallmanagement und Lieferantenbewertungen, um Datenschutzanforderungen effizient zu operationalisieren.
- Die Abbildung von Kontrollen und die Vermeidung von Redundanz reduzieren den Implementierungsaufwand und beschleunigen die Zertifizierungsbereitschaft.
- Koordinierte Audits schaffen einen effizienten Nachweissammlungsprozess und stärkere Managementaufsicht.
Welche ISO 27701-Dienste bietet ACATO GmbH zur Unterstützung Ihrer Datenschutzziele an?
ACATO GmbH positioniert sich als Experte für IT-Sicherheit und Compliance mit starkem Fokus auf ISO 27001 und verwandte Datenschutzdienstleistungen und bietet gezielte Unterstützung für Organisationen, die die Einführung von ISO 27701 anstreben. Neben der ISO 27701- und ISO 27001-Beratung unterstützt ACATO Organisationen auch bei der Einführung von ISO 9001, sodass Qualitäts- und Datenschutzmanagement aus einer Hand aufgebaut werden können. Zu den Dienstleistungen gehören Datenschutzanalysen und Beratung, Gap-Analyse und Zertifizierungsvorbereitung, externe DSB-Unterstützung und Akademieanmeldungen für Schulungen und Bewusstsein. Liefergegenstände umfassen typischerweise einen priorisierten Remediationsplan, Nachweisinventarisierung für Audits, DPIA-Vorlagen, Überprüfungen von Auftragsverarbeiter-Verträgen und maßgeschneiderte Schulungsmodule, die darauf abzielen, DSBs, CISOs und operative Teams weiterzubilden. ACATOs einzigartige Wertversprechen – Fokus, innovative Technologie, internationale Experten und Erfahrung mit Behörden und Regierungsorganisationen – unterstützen Organisationen in der EU, dem UK, Polen und Nordamerika, die nach nachweisbarem Datenschutzmanagement streben.
| Dienst | Liefergegenstand | Ergebnis / Vorteil |
|---|---|---|
| Gap-Analyse & Remediationsplanung | Gap-Bericht und priorisierter Aktionsplan | Klarer Fahrplan zur Zertifizierungsbereitschaft und gezielte Remediations |
| Zertifizierungsvorbereitung & Audit-Unterstützung | Nachweispaket, Audit-Coaching, Stufe-1/2-Unterstützung | Reduzierte Audit-Überraschungen und schnellere Zertifizierungszeiträume |
| Externe Datenschutzbeauftragte (DSB) Unterstützung | DSB-Rollen-Erfüllung, DPIA-Überwachung, Richtlinien-Governance | Laufende Verantwortlichkeit und regulatorische Schnittstellenfähigkeit |
| Schulungen & Akademieanmeldungen | Workshops, Bewusstseinssitzungen, rollenbasierte Kurse | Verbesserte Kompetenz, auditbereite Teams und nachhaltige Compliance |
Diese Dienstleistungstabelle klärt erwartete Liefergegenstände und Vorteile für Teams, die externe Unterstützung evaluieren. Das nächste Unterkapitel erklärt ACATOs Beratungsansatz und Engagement-Modell für die Zertifizierungsvorbereitung.
Wie kann ACATO bei ISO 27701-Beratung und Zertifizierungsvorbereitung helfen?
ACATOs Beratungsansatz beginnt typischerweise mit einer gezielten Datenschutzanalyse, um PII-Flüsse zu scopen und Prioritätslücken zu identifizieren, gefolgt von einer Gap-Analyse, die ISO 27701-Kontrollen auf bestehende ISMS-Nachweise abbildet und einen Remediationsplan erstellt. Engagement-Phasen umfassen typischerweise Scoping, Remediation, Dokumentationsupdates, Schulungen und Audit-Unterstützung – Bereitstellung praktischer Artefakte wie RoPA-Vorlagen, DPIA-Verfahren und Audit-Nachweisinventare. Für die Zertifizierungsvorbereitung unterstützt ACATO bei der Gestaltung interner Audits, der Durchführung von Management-Reviews und dem Coaching für Stufe-1/2-Audits, um die externe Bewertung zu rationalisieren. Diese praxisorientierte Unterstützung ist besonders relevant für Behörden, Regierungsorganisationen und sicherheitsorientierte Unternehmen, die strenge Auditbereitschaft und maßgeschneiderte Schulungen benötigen, um regulatorische Erwartungen zu erfüllen.
- Typische Liefergegenstände umfassen einen Gap-Bericht, Remediationsplan, Nachweispaket und maßgeschneiderte Schulungsmaterialien.
- Das Engagement betont die Erstellung auditbereiter Artefakte und die Weiterbildung interner Teams.
Welche Schulungs- und Bewusstseinsprogramme bietet ACATO für ISO 27701 an?
ACATO bietet akademieartige Schulungen und gezielte Workshops an, die darauf abzielen, Teams mit PIMS-Anforderungen in Einklang zu bringen, und deckt Themen wie DPIA-Methodik, RoPA-Wartung, Vorfallreaktions-Workflows, Verantwortlichkeiten von Verantwortlichen/Auftragsverarbeitern und Nachweisvorbereitung für Audits ab. Kursformate umfassen rollenbasierte Sitzungen für DSBs, CISOs und Management, praktische Workshops für operative Teams und Bewusstseinsmodule für breitere Mitarbeiter, um menschliche Risikofaktoren zu reduzieren. Lernziele konzentrieren sich darauf, den Teilnehmern zu ermöglichen, Datenschutzkontrollen zu implementieren und nachzuweisen, DPIAs durchzuführen und Anfragen von betroffenen Personen effizient zu verwalten. Die Akademieanmeldung bietet Organisationen einen strukturierten Weg, interne Kompetenz aufzubauen, die Zertifizierungsbereitschaft zu beschleunigen und kontinuierliche Verbesserungen durch Auffrischungsmodule und szenariobasierte Übungen aufrechtzuerhalten.
- Schulungsergebnisse umfassen verbesserte Prozessverantwortung, reduziertes Risiko durch menschliche Fehler und besser vorbereitete Audit-Teams.
Für Organisationen, die praktische Unterstützung suchen, bietet ACATOs Kombination aus Beratung, Audit-Vorbereitung und Akademie-Schulungen einen praktischen Weg von der Gap-Identifikation zur Zertifizierung und dem nachhaltigen Betrieb von PIMS.