ISO/IEC 27017 ist eine cloud-spezifische Erweiterung der ISO 27001, die explizite Anleitungen zu cloud-spezifischen Informationssicherheitskontrollen bietet und Organisationen dabei unterstützt, ihr ISMS an Cloud-Service-Modelle und praktische Konfigurationskontrollen anzupassen. Dieser Leitfaden erläutert, was ISO 27017 umfasst, warum er sowohl für Cloud-Service-Provider (CSPs) als auch für Cloud-Service-Kunden (CSCs) von Bedeutung ist, und wie er ISO 27002 durch cloud-spezifische Hinweise ergänzt, um Fehlkonfigurationen zu reduzieren, das Identitäts- und Zugriffsmanagement zu verbessern und Protokollierung sowie Überwachung zu stärken. Leser erfahren den Anwendungsbereich des Standards, die wichtigsten Cloud-Sicherheitskontrollen und die sieben ISO-27017-Prozesse, einen pragmatischen Implementierungsfahrplan mit Ergebnissen und Zeitplänen sowie die Vorteile, die eine Zertifizierung für Compliance und Marktvertrauen mit sich bringt. Der Artikel ordnet zudem die Verantwortlichkeiten im Rahmen des Modells der gemeinsamen Verantwortung (Shared Responsibility Model) anhand von Beispielen aus AWS und Azure zu und zeigt, wie die Beratungsleistungen der ACATO GmbH die Vorbereitung auf ISO 27017 und auf Audits unterstützen können. Durchgehend werden aktuelle Forschungsperspektiven und praxisnahe Beispiele für Verantwortliche von Cloud-ISMS, Architekten und Sicherheitsteams verwendet.
Was ist ISO 27017 und wie verbessert es die Cloud-Sicherheit?
ISO/IEC 27017:2015 ist ein Leitfadenstandard, der ISO 27002 um cloud-spezifische Kontrollen und Umsetzungshinweise erweitert, um die durch Cloud-Service-Modelle entstehenden Risiken zu adressieren. Der Standard übersetzt allgemeine ISMS-Kontrollziele in Cloud-Kontexte, klärt Verantwortlichkeiten für Virtualisierung, administrative Schnittstellen, Mandantentrennung und Protokollierung und verringert dadurch Unklarheiten zwischen CSPs und CSCs sowie verbessert messbare Sicherheitsergebnisse. Die Umsetzung von ISO 27017 führt zu klareren Nachweisanforderungen für Audits, weniger Fehlkonfigurationen und stärkeren vertraglichen Zusicherungen für Kunden. Der folgende Abschnitt fasst den Standard, seinen Anwendungsbereich und die wichtigsten Vorteile für Anbieter und Kunden zusammen.
ISO 27017 gilt als umfassendes Rahmenwerk für das Management der Cloud-Sicherheit und wird häufig mit anderen führenden Standards verglichen.
ISO 27017 Cloud-Sicherheitsmanagement und Implementierung Die Studie untersuchte drei führende Rahmenwerke für Cloud-Sicherheit: die Cloud Controls Matrix (CCM), bekannt für ihre cloud-spezifischen Kontrollen, das NIST Cybersecurity Framework (CSF), geschätzt für seine Flexibilität, und ISO/IEC 27001 und 27017, anerkannt für ihren umfassenden Ansatz im Sicherheitsmanagement. Zusätzlich wird ein Implementierungsleitfaden bereitgestellt, der Organisationen bei der Anwendung dieser Rahmenwerke unterstützt. Optimizing Information Security In Cloud Environments: A Risk Management Approach And Guide For Enterprise Cloud Security, JO Oyeniyi
ISO 27017 schafft auf drei wesentliche Arten Mehrwert:
- Klärt die Zuständigkeit für cloud-spezifische Kontrollen und die Anforderungen an Audit-Nachweise.
- Bietet praxisnahe Umsetzungsbeispiele für IaaS-, PaaS- und SaaS-Szenarien.
- Stärkt die Zusicherung für Datenschutz, Überwachung und Incident Response.
Diese Klärungen führen unmittelbar zu präzisen Definitionen des Anwendungsbereichs und der Beziehung zwischen ISO 27017 und der zentralen Normenfamilie ISO 27001/27002, die im Folgenden behandelt werden.
Definition und Anwendungsbereich des ISO-27017-Cloud-Sicherheitsstandards
ISO/IEC 27017:2015 trägt den Titel eines Leitfadens für Informationssicherheitskontrollen bei der Bereitstellung und Nutzung von Cloud-Diensten und verweist auf die Anforderungen der ISO 27001, während er cloud-spezifische Interpretationen der Kontrollen liefert. Typische Angaben zum Anwendungsbereich umfassen Cloud-Infrastruktur, Management-Schnittstellen, virtuelle Maschinenabbilder, API-Zugriff und Mandanten-Datenspeicher, mit expliziten Ausschlüssen für vom Kunden verwaltete Software oder vollständig lokale Assets. Der Standard gilt für IaaS, PaaS und SaaS, ist jedoch am wertvollsten, wenn das ISMS einer Organisation bereits die Kernanforderungen der ISO 27001 abdeckt und cloud-spezifische operative Anleitung benötigt. Eine Organisation, die IaaS nutzt, bezieht beispielsweise die Härtung von VM-Images, das Snapshot-Management und vom CSP bereitgestellte Verschlüsselungsdienste in den Anwendungsbereich mit ein, wenn sie sich an ISO 27017 ausrichtet.
Diese Klarheit des Anwendungsbereichs hilft ISMS-Verantwortlichen zu bestimmen, ob die Einführung von ISO 27017 eine Erweiterung ihres bestehenden ISMS oder eine gezielte Anpassung einzelner Kontrollen darstellt. Das Verständnis dieser Beziehung führt direkt zur Frage, wie ISO 27017 mit den Vorgaben von ISO 27001 und ISO 27002 zusammenpasst.
Beziehung zwischen ISO 27017, ISO 27001 und ISO 27002
ISO 27001 definiert die Anforderungen an ein ISMS, ISO 27002 bietet einen Katalog von Kontrollen und Umsetzungshinweisen, und ISO 27017 legt darüber eine Schicht mit cloud-spezifischen Erläuterungen und Beispielen. In der Praxis behandeln Organisationen ISO 27017 als beratend: Er fügt keine neuen verpflichtenden ISMS-Klauseln hinzu, sondern verfeinert, wie bestehende Kontrollen in Cloud-Kontexten angewendet werden. Um ein ISMS entsprechend abzubilden, sollten Teams eine Kontrollzuordnung durchführen, die jede Kontrolle aus ISO 27001/27002 mit den Cloud-Hinweisen der ISO 27017 verknüpft und zusätzliche Nachweiselemente sowie verantwortliche Stellen für Cloud-Dienste identifiziert.
Eine kurze Migrations-Checkliste für ISMS-Verantwortliche:
- Cloud-Dienste und betroffene Assets identifizieren.
- ISO-27002-Kontrollen der Cloud-Nutzung zuordnen und ISO-27017-Hinweise anwenden.
- Richtlinien, Verfahren und Nachweislisten aktualisieren, um Cloud-Verantwortlichkeiten widerzuspiegeln.
Der Abschluss dieser Schritte bereitet die Umsetzung der im nächsten Abschnitt beschriebenen cloud-spezifischen Kontrollen vor.
Welche zentralen Cloud-Sicherheitskontrollen umfasst ISO 27017?
ISO 27017 konzentriert sich auf die Anpassung traditioneller Informationssicherheitskontrollen an Cloud-Umgebungen und behandelt Zugriffsmanagement, Virtualisierung, administrative Schnittstellen, Aufgabentrennung und Überwachung. Der Standard listet cloud-spezifische Hinweise über zahlreiche Kontrollbereiche auf und hebt sieben Prozesse hervor, die ausschließlich in ISO 27017 enthalten sind und in Cloud-Programmen explizit behandelt werden müssen. Im Folgenden geben wir einen Überblick über die wichtigsten Kontrollbereiche und erläutern anschließend die sieben exklusiven Prozesse mit praktischen Hinweisen.
Zu den relevantesten Cloud-Kontrollbereichen zählen Identitäts- und Zugriffsmanagement, die sichere Konfiguration virtualisierter Ressourcen, der Schutz von APIs und administrativen Schnittstellen, die Trennung zwischen Mandanten, der sichere Transfer und die sichere Speicherung von Kundendaten, auf Cloud-Telemetrie abgestimmte Protokollierung und Überwachung sowie Prozesse für Datenlöschung und -portabilität.
Überblick über die cloud-spezifischen Kontrollen und Anforderungen der ISO 27017
ISO 27017 erweitert die Kontrollintention durch cloud-bezogene Beispiele und Nachweisarten. Der Standard betont die klare Zuordnung von Verantwortlichkeiten zwischen CSPs und CSCs, die Härtung von Management-Schnittstellen und APIs, einheitliche Verschlüsselungs- und Schlüsselverwaltungspraktiken sowie Audit-Protokollierung, die cloud-spezifische Ereignisse erfasst. Umsetzungsbeispiele für große Anbieter umfassen typischerweise die Nutzung von IAM-Rollen des Anbieters anstelle langlebiger Schlüssel, die Aktivierung anbietereigener Verschlüsselungsoptionen in Kombination mit kundenverwalteten Schlüsseln, sofern angemessen, sowie die Integration von Cloud-Protokollen in zentrale SIEM-/CSPM-Werkzeuge für eine kontinuierliche Überwachung.
Tabelle: Beispiele für Cloud-Kontrollen mit Zweck und Umsetzung
| Kontrollbereich | Zweck | Umsetzungsbeispiel |
|---|---|---|
| Zugriff & IAM | Gewährleistung des Least-Privilege-Prinzips und der Authentifizierungsintegrität | Nutzung von IAM-Rollen des Anbieters, MFA und kurzlebigen Zugangsdaten für Automatisierung |
| Virtualisierungshärtung | Verhinderung von VM-/Image-Kompromittierung und lateraler Bewegung | Härtung von VM-Images, Einschränkung der Snapshot-Freigabe und Nutzung von Image-Signierung |
| Protokollierung & Überwachung | Bereitstellung von Nachweisen und Erkennung für Cloud-Ereignisse | Weiterleitung von Cloud-Audit-Protokollen an SIEM und Aktivierung anbietereigener Aktivitätsprotokolle |
Die sieben exklusiven Prozesse der ISO 27017 im Überblick
ISO 27017 identifiziert sieben Prozesse, die besonders cloud-relevant sind; dazu zählen Verantwortlichkeiten für das Virtualisierungsmanagement, den Schutz administrativer Schnittstellen, die Aufgabentrennung, die Migration von Diensten, die Portabilität von Daten und Protokollen, die sichere Löschung sowie den Umgang mit Kundendaten. Jeder Prozess benötigt dokumentierte Rollen, messbare Kontrollen und Nachweise der Durchführung als Audit-Evidenz. Die sichere Löschung sollte beispielsweise Aufbewahrungsfristen, Methoden zur Löschverifizierung und Regeln für den Snapshot-Lebenszyklus sowohl für vom CSP als auch vom CSC verwaltete Speicher festlegen.
Praktische Umsetzungshinweise:
- Virtualisierungsmanagement: Automatisierungen für Image-Patching und signierte Images.
- Administrative Schnittstellen: Vertragliche Verpflichtung des CSP, den Zugriff auf die Management-Ebene strikt zu beschränken.
- Datenportabilität: Festlegung von Formaten und Verifizierungsprozessen für den Export von Kundendaten.
Diese Definitionen auf Prozessebene leiten unmittelbar zu einem schrittweisen Implementierungsfahrplan über, der im nächsten Abschnitt behandelt wird.
Wie lässt sich ISO 27017 für eine wirksame Cloud-Sicherheit umsetzen?
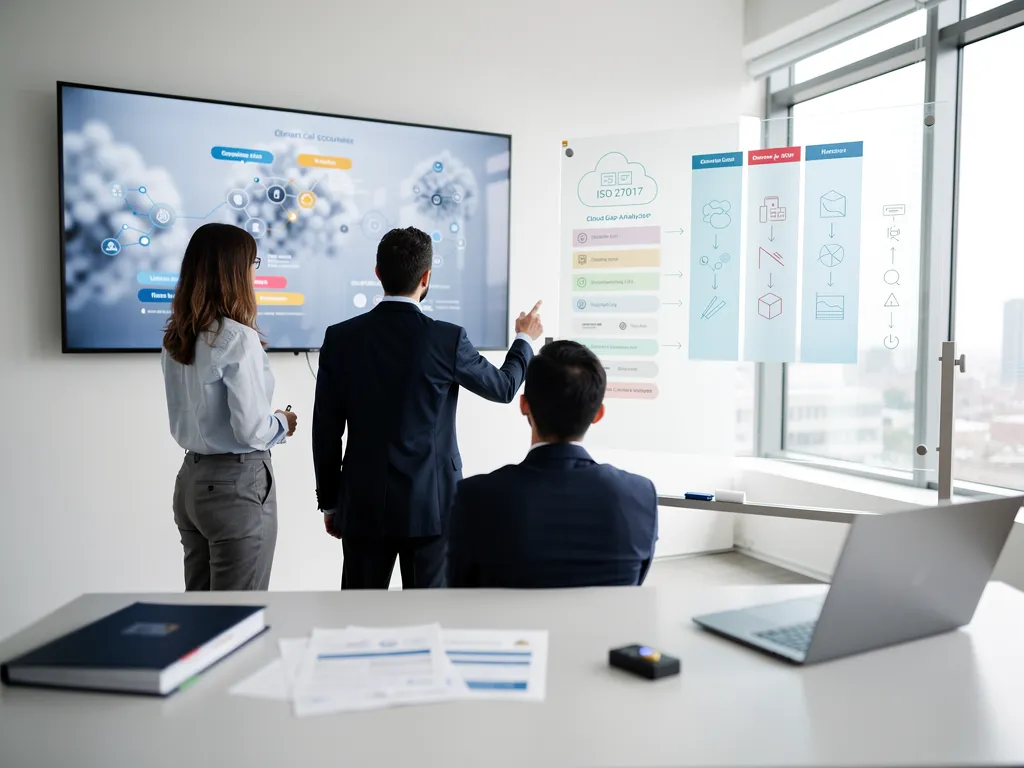
Die Umsetzung von ISO 27017 folgt den Phasen des ISMS-Lebenszyklus: Bewerten, Gestalten, Umsetzen, Testen, Zertifizieren und Aufrechterhalten, wobei der Schwerpunkt auf cloud-spezifischer Kontrollanpassung, Nachweiserhebung und der Zuordnung gemeinsamer Verantwortlichkeiten liegt. Ein pragmatischer Ansatz beginnt mit einer cloud-fokussierten Gap-Analyse, die Kontrollverantwortung, erforderliche Dokumentationsaktualisierungen und Anpassungen von Werkzeugen wie CSPM und zentraler Protokollierung identifiziert. Die Umsetzungsphasen sollten Verantwortliche benennen, ISMS-Artefakte (Richtlinien, Kontrollverfahren, Nachweisregister) erstellen und interne Audits vor den Bereitschaftsprüfungen zur Zertifizierung einplanen.
Eine empfohlene Checkliste auf hoher Ebene hilft Teams, Maßnahmen und die Nachweiserhebung zu priorisieren:
- Durchführung einer cloud-spezifischen Gap-Analyse und Risikobewertung.
- Zuordnung von Kontrollen zu Anbieterdiensten und Festlegung der CSP-/CSC-Verantwortlichkeiten.
- Aktualisierung der ISMS-Dokumentation und der Nachweisregister für Cloud-Telemetrie.
Im Folgenden finden Sie eine praxisnahe Tabelle mit Projektartefakten und Zeitplänen zur Unterstützung der Planung und der Entscheidung über externe Beratung oder interne Ressourcen.
Einleitung zur Umsetzungstabelle: Diese Tabelle fasst typische Projektschritte, zentrale Ergebnisse und den relativen Zeit- bzw. Komplexitätsaufwand zusammen, um die Planung zu unterstützen und Entscheidungen über externe Beratung oder interne Ressourcen zu erleichtern.
| Schritt | Artefakt / Ergebnis | Zeit / Komplexität |
|---|---|---|
| Bewertung & Gap-Analyse | Gap-Bericht, priorisierte Feststellungen | 2–4 Wochen / Niedrig-Mittel |
| Kontrollanpassung & Dokumentation | Aktualisierte Richtlinien, Kontrollverfahren, Nachweisregister | 4–8 Wochen / Mittel |
| Internes Audit & Behebung | Interner Auditbericht, Maßnahmenplan | 2–6 Wochen / Mittel-Hoch |
Dieser Fahrplan verdeutlicht, wo externe Unterstützung am wertvollsten ist und wie lange die einzelnen Phasen üblicherweise dauern. Der folgende Unterabschnitt beschreibt konkrete, schrittweise Maßnahmen für Teams.
Schrittweiser Implementierungsprozess der ISO 27017 für Organisationen
Beginnen Sie mit einer Discovery-Phase, in der Cloud-Ressourcen erfasst, Datenflüsse identifiziert und genutzte CSP-Dienste katalogisiert werden; dies bildet die Grundlage für eine Gap-Analyse gegenüber den Vorgaben der ISO 27017. Anschließend erfolgt eine Risikobewertung und die Zuordnung der Kontrollen aus ISO 27002/27017 zur eigenen Umgebung, gefolgt von der Erstellung oder Aktualisierung von ISMS-Richtlinien, Kontrollverfahren und einem Nachweisregister, das Cloud-Telemetrie und Anbieterbestätigungen einbezieht. Nach der Umsetzung der Kontrollen und der Integration von Werkzeugen (CSPM, IAM, Protokollierung) wird ein internes Audit mit Schwerpunkt auf Cloud-Kontrollen durchgeführt, Feststellungen werden behoben und die Dokumentation für das Zertifizierungsaudit, einschließlich Nachweiszuordnung und Rollen-/Verantwortlichkeitserklärungen, wird vorbereitet.
Typischer Zeitplan und Verantwortliche:
- Discovery und Gap-Analyse (Security Architect / 2–4 Wochen).
- Aktualisierung und Umsetzung der Kontrollen (Cloud Ops / 4–8 Wochen).
- Internes Audit und Behebung (Compliance / 2–6 Wochen).
Die Einhaltung dieser Schritte verringert kurzfristige Überraschungen beim Audit und verbessert die Zertifizierungsbereitschaft; für Teams, die gezielte Expertise benötigen, kann externe Beratung den Prozess beschleunigen.
Best Practices für ISO-27017-Konformität in Cloud-Umgebungen
Wirksame Cloud-Compliance verbindet solide operative Disziplin mit kontinuierlicher Kontrollvalidierung; setzen Sie Least-Privilege-IAM um, erzwingen Sie Infrastructure-as-Code mit sicheren Basiskonfigurationen und integrieren Sie CSP-Protokolle in eine zentrale Überwachung für kontinuierliche Erkennung und Compliance-Prüfungen. Automatisieren Sie Compliance-Prüfungen mittels CSPM und Scanning-Werkzeugen, führen Sie planmäßige Erkennung von Konfigurationsabweichungen durch und pflegen Sie einen dokumentierten Incident-Response-Plan, der Verfahren für Cloud-Forensik und die Sicherung von Beweismitteln umfasst. Pflegen Sie zudem ein Programm zur Anbieterprüfung, um Zertifizierungen und Berichte unabhängiger Audits der CSPs als Teil Ihres Nachweisportfolios zu sammeln und zu bewerten.
Zu den zentralen operativen Best Practices zählen:
- Verwendung kurzlebiger Zugangsdaten und rollenbasierter Zugriffe anstelle statischer Schlüssel.
- Durchsetzung unveränderlicher Infrastrukturmuster und signierter Images.
- Zentralisierung von Cloud-Protokollen und Korrelation mit SIEM für schnellere Erkennung und Reaktion.
Diese kontinuierlichen Praktiken stellen sicher, dass die Kontrollen auch nach der Zertifizierung wirksam bleiben, und bereiten Teams auf Anfragen nach Audit-Nachweisen vor.
ACATO GmbH ist unter acato.de tätig und positioniert sich als Experte für IT-Sicherheit, Datenrettung, Forensik und ISO-27001-Zertifizierung. Der SERP-Bericht weist darauf hin, dass die wichtigsten Angebote im Einklang mit ISO 27017 die ISO-27001-Beratung, Zertifizierungsaudits (Zertifizierungsaudits), ISMS-Dokumentation (ISMS Dokumentation), Beratung sowie digitale Forensik umfassen; empfohlen wird, die Website-Inhalte um explizite Seiten zu ISO 27017 und Cloud-Sicherheit zu erweitern.
Welche Vorteile bietet eine ISO-27017-Zertifizierung für die Cloud-Sicherheit?
Eine ISO-27017-Zertifizierung bringt sowohl qualitative Vertrauensvorteile als auch messbare operative Verbesserungen für CSPs und CSCs, darunter klarere vertragliche Sicherheitszusagen, weniger konfigurationsbedingte Vorfälle und stärkere Audit-Nachweise für Regulierungsbehörden und Kunden. Eine Zertifizierung signalisiert, dass Cloud-Kontrollen im Einklang mit internationalen Vorgaben berücksichtigt und umgesetzt wurden, was Beschaffungszyklen verkürzen und den Aufwand bei der Lieferantenprüfung reduzieren kann. Die Vorteile variieren je nach Stakeholder: CSPs profitieren von einer Wettbewerbsdifferenzierung und klareren SLAs, während CSCs von Zusicherungen und einer vereinfachten Nachweiserhebung für ihre Compliance-Programme profitieren.
Einleitung zur Vorteilsvergleichstabelle: Die folgende Tabelle ordnet die zentralen Vorteile den wichtigsten Stakeholdern zu und schlägt messbare Ergebnisse vor, die Organisationen nach der Umsetzung verfolgen können.
| Vorteil | Wem er hilft | Messbares Ergebnis |
|---|---|---|
| Verbesserte vertragliche Zusicherung | CSPs & CSCs | Weniger vertragsbezogene Sicherheitsstreitigkeiten |
| Reduzierte Fehlkonfigurationsvorfälle | CSPs & CSCs | Geringere Rate an Sicherheitsvorfällen durch Fehlkonfiguration (z. B. prozentuale Reduktion) |
| Schnellere Beschaffung & Vertrauen | CSPs | Kürzere Verkaufszyklen und höhere Erfolgsquote bei Ausschreibungen |
Diese Ergebnisse unterstützen sowohl die Risikoreduzierung als auch kommerzielle Vorteile, die die Marktposition stärken. Die folgenden Unterabschnitte erläutern die wichtigsten Vorteilskategorien im Detail.
Verbesserter Datenschutz und Vertrauen für Cloud-Service-Provider und -Kunden
ISO 27017 hilft dabei, Kontrollabsichten in konkrete Maßnahmen umzusetzen, wie Schlüsselverwaltungspraktiken, Standardverschlüsselung und Zugriffskontrollen, die die Gefährdung von Kundendaten in Cloud-Umgebungen erheblich verringern. Für CSPs führt dies zu nachweisbaren SLAs und besserem Kundenvertrauen; für CSCs vereinfacht es Lieferantenbewertungen und die Nachweiserhebung für Audits, etwa im Rahmen von DSGVO-Datenschutzprüfungen. Zu den Kennzahlen, die Organisationen nach der Zertifizierung verfolgen können, zählen eine verkürzte Zeit bis zur Erkennung von Cloud-Fehlkonfigurationen, eine geringere Anzahl offengelegter Cloud-Speicher-Vorfälle und eine verbesserte Vollständigkeit der Audit-Nachweise.
Diese operativen Verbesserungen führen zu einer stärkeren Kundenbindung und geringeren Kosten für die Behebung von Vorfällen, was sich unmittelbar auf das Risikoprofil und den wirtschaftlichen Erfolg der Organisation auswirkt. Der regulatorische und beschaffungsbezogene Vorteil wird im Folgenden beschrieben.
Wettbewerbsvorteile und regulatorische Konformität durch ISO 27017
Eine Zertifizierung unterstützt Beschaffungs- und Regulierungsprozesse, indem sie Nachweiserwartungen standardisiert und die Übereinstimmung mit internationaler guter Praxis demonstriert, was insbesondere bei Ausschreibungen wertvoll sein kann, in denen Cloud-Sicherheit bewertet wird. ISO 27017 ergänzt andere Regelwerke, indem technische Kontrollen geklärt werden, die sich auf Datenschutz- und branchenspezifische Vorschriften abbilden lassen, und ermöglicht es Organisationen, bei Lieferantenbewertungen konsistente Nachweise vorzulegen. Im Rahmen von Ausschreibungen können zertifizierte CSPs proaktiv Zuordnungen von Cloud-Kontrollen und Nachweispakete vorlegen, um Prüfungszyklen zu verkürzen und die Wettbewerbsfähigkeit ihrer Angebote zu verbessern.
Zu den wichtigsten regulatorischen und marktbezogenen Vorteilen zählen:
- Klare Zuordnungen zu Datenschutzkontrollen, die für die DSGVO und ähnliche Regelwerke nützlich sind.
- Vertrauenssignale, die den Aufwand bei Sicherheitsfragebögen im Beschaffungsprozess verringern.
- Nachweisbare operative Reife, die bei der Gewinnung von Cloud-Verträgen unterstützt.
Diese Vorteile machen ISO 27017 zu einer strategischen Investition für Anbieter und Kunden, die Cloud-Dienste nutzen.
Wie steht das Modell der gemeinsamen Verantwortung im Zusammenhang mit ISO 27017?
Das Modell der gemeinsamen Verantwortung (Shared Responsibility Model) legt fest, welche Sicherheitsaufgaben in der Verantwortung des Cloud-Service-Providers liegen und welche beim Cloud-Service-Kunden bleiben; ISO 27017 unterstützt die Formalisierung dieser Aufteilung, indem er Beispiele für Nachweise und Kontrollergebnisse für jede Partei vorgibt. Das Verständnis dieses Modells ist entscheidend, um Lücken zu vermeiden, etwa die Annahme, der Anbieter übernehme die Mandantenkonfiguration, oder die Annahme, der Kunde übernehme das Patchen des Hypervisors. ISO 27017 verringert Unklarheiten durch die Empfehlung vertraglicher Klauseln, Verantwortungsmatrizen für Kontrollen und spezifischer Audit-Nachweise für CSPs und CSCs.
Das Konzept der gemeinsamen Verantwortung ist grundlegend für die Cloud-Sicherheit und grenzt die Rollen von Anbietern und Kunden bei der Steuerung von Datenrisiken klar ab.
Cloud-Datensicherheit: Modell der gemeinsamen Verantwortung Steuerung der Risiken von Datensicherheit und Datenschutz in der Cloud: eine gemeinsame Verantwortung zwischen dem Cloud-Service-Provider und der Kundenorganisation. Managing the risks of data security and privacy in the cloud: a shared responsibility between the cloud service provider and the client organisation, M Lane, 2017
Rollen von Cloud-Service-Providern und Cloud-Service-Kunden bei der Sicherheit
Zu den üblichen Verantwortlichkeiten der CSPs zählen Infrastruktur, Hypervisor und physische Sicherheit sowie vom Anbieter verwaltete Plattformdienste; diese bilden die Grundlage, auf der CSCs ihre eigenen Kontrollen aufbauen. Zu den typischen Verantwortlichkeiten der CSCs zählen Datenklassifizierung, Mandantenkonfiguration, Zugriffskontrolle auf Anwendungsebene und kundenverwaltete Schlüssel. Bereiche gemeinsamer Verantwortung, wie Backup, Standardeinstellungen der Protokollierung und Verschlüsselungsvereinbarungen, erfordern explizite vertragliche Festlegungen und dokumentierte Verfahren, um prüfbare Nachweise sicherzustellen.
Typische Verantwortlichkeiten im Überblick:
- CSP: Physische Infrastruktur, Hypervisor und bestimmte verwaltete Dienste.
- CSC: Anwendungskonfiguration, Benutzerzugriff und Datenschutzverantwortlichkeiten.
- Gemeinsam: Backup, Standardeinstellungen der Protokollierung und Verschlüsselungsvereinbarungen.
Diese Unterscheidung bestimmt, welche Kontrollen und Nachweise der ISO 27017 jede Partei für Audits bereitstellen muss.
Anwendung des Modells der gemeinsamen Verantwortung auf AWS- und Azure-Konformität
Bei der Zuordnung von ISO 27017 zu bestimmten Anbietern zeigen AWS und Azure, wie vom Anbieter verwaltete Dienste von kundenseitig konfigurierten Kontrollen getrennt sind. AWS bietet beispielsweise verwaltete Schlüsseloptionen und Infrastrukturkontrollen, erwartet jedoch, dass Kunden S3-Bucket-Richtlinien, IAM-Rollen und Verschlüsselungseinstellungen konfigurieren. Azure sichert in ähnlicher Weise die zugrunde liegende Infrastruktur, während Kunden Azure AD, die Konfiguration von Ressourcengruppen und Rollenzuweisungen verwalten müssen. ISO 27017 gibt vor, wie diese Zuordnungen zu dokumentieren sind und welche Nachweise zu erheben sind, etwa IAM-Rollendefinitionen, Protokolle zur Schlüsselrotation und Bestätigungserklärungen des CSP, für Zertifizierungsaudits.
Praktische Hinweise zur Anbieterzuordnung:
- Dokumentation der Verantwortlichkeiten auf Dienstebene für jeden genutzten Cloud-Dienst.
- Erhebung von Anbieterbestätigungen, ergänzt durch Nachweise der Kundenkonfiguration.
- Einsatz von Konfigurationsautomatisierung zur Sicherstellung konsistenter, prüfbarer Einrichtungen.
Das Verständnis anbieterspezifischer Details vereinfacht die Nachweiserhebung und unterstützt die Audit-Bereitschaft für ISO 27017.
Wie kann die ACATO GmbH Sie auf Ihrem Weg zur Cloud-Sicherheit nach ISO 27017 unterstützen?
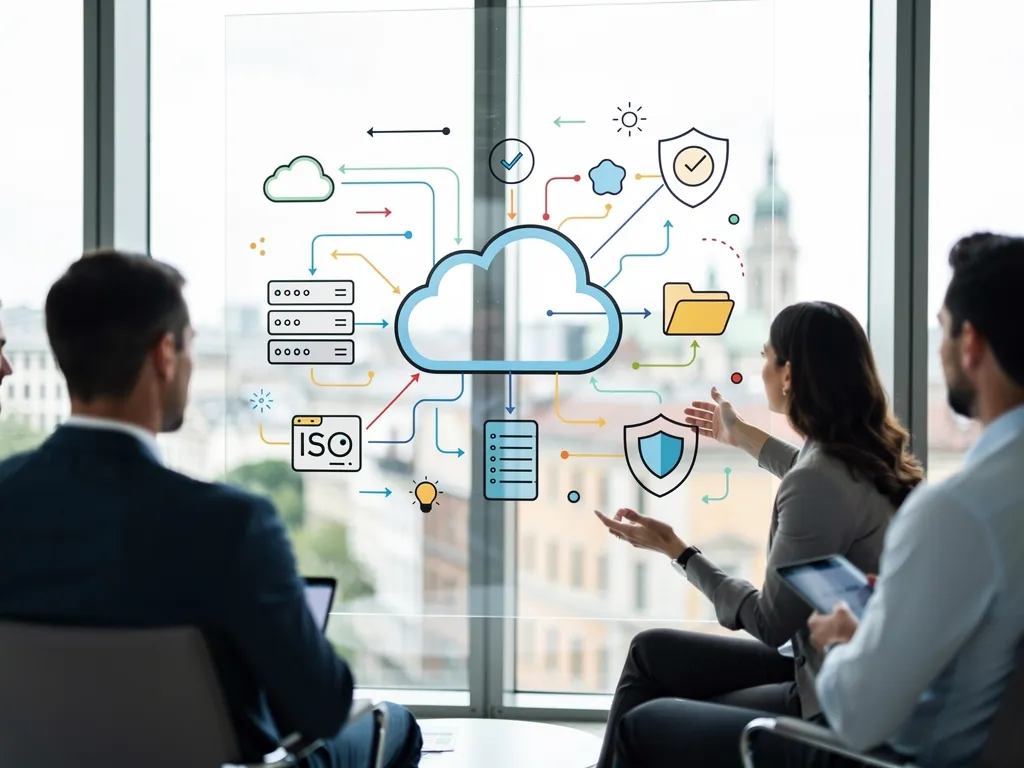
ACATO GmbH ist unter acato.de tätig und positioniert sich als Experte für IT-Sicherheit, Datenrettung, Forensik und ISO-27001-Zertifizierung. Der SERP-Bericht weist darauf hin, dass die wichtigsten Angebote im Einklang mit ISO 27017 die ISO-27001-Beratung, Zertifizierungsaudits (Zertifizierungsaudits), ISMS-Dokumentation (ISMS Dokumentation), Beratung sowie digitale Forensik umfassen; empfohlen wird, die Website-Inhalte um explizite Seiten zu ISO 27017 und Cloud-Sicherheit zu erweitern.
ISO-27017-Beratung und Zertifizierungsleistungen der ACATO GmbH
Die Beratung von ACATO verbindet Erfahrung mit ISO 27001 mit Cloud-Sicherheits- und Forensik-Expertise, um Organisationen bei der Übersetzung von Standardanforderungen in operative Cloud-Praktiken zu unterstützen. Typische Projekte umfassen eine cloud-fokussierte Weiterentwicklung des ISMS, die Entwicklung von Kontrollverfahren, die anbieterspezifische Gegebenheiten berücksichtigen, sowie Unterstützung bei der Vorbereitung von Nachweispaketen für Zertifizierungsaudits. ACATO kann zudem Schulungs- und Sensibilisierungsmaßnahmen unterstützen, damit Betriebs- und Engineering-Teams verstehen, wie cloud-konforme Konfigurationen aufrechtzuerhalten sind und wie die notwendigen Protokoll- und Audit-Daten für wiederkehrende Audits erfasst werden.
Praxisbeispiel: Ein Kunde beauftragte ACATO damit, seine Multi-Cloud-Umgebung den Vorgaben der ISO 27017 zuzuordnen, was zu einem Nachweisregister und automatisierten Prüfungen führte, die den manuellen Aufwand für die Nachweiserhebung bei internen Audits deutlich reduzierten.
Diese Beratungsleistungen ergänzen den zuvor beschriebenen Implementierungsfahrplan und helfen, Lücken schneller zu schließen.
Vorbereitung auf ISO-27017-Audits und Aufrechterhaltung der Cloud-Sicherheitskonformität
Die Vorbereitung auf Zertifizierungsaudits erfordert ein dokumentiertes Nachweisportfolio, interne Audit-Praxis und kontinuierliche Überwachung, um die Wirksamkeit der Kontrollen nachzuweisen. ACATO empfiehlt einen Rhythmus aus vierteljährlichen Kontrollüberprüfungen, monatlichen automatisierten Compliance-Scans mittels CSPM-Werkzeugen und jährlichen internen Audits mit Schwerpunkt auf Cloud-Kontrollen. Zu den zentralen Audit-Artefakten zählen eine Cloud-Kontrollmatrix, der Nachweis der Durchsetzung von IAM-Richtlinien, Protokolle zur Verschlüsselung und Schlüsselrotation sowie dokumentierte Übungen zur Incident Response mit forensischer Beweissicherung.
Checkliste zur Audit-Vorbereitung:
- Führung eines Nachweisregisters, das Kontrollen mit Cloud-Telemetrie und Anbieterbestätigungen verknüpft.
- Durchführung und Dokumentation interner Audits und Behebungsmaßnahmen.
- Umsetzung kontinuierlicher Überwachung mit automatisierten Warnmeldungen und regelmäßigen manuellen Überprüfungen.
Dieser strukturierte Ansatz stellt sicher, dass Organisationen ihren Compliance-Status nach der Zertifizierung aufrechterhalten und auf wiederkehrende Audits sowie Kundenanfragen vorbereitet sind.