Security Awareness Schulungen für Mitarbeiter: Effektive Strategien zur Mitarbeitersensibilisierung und Phishing-Prävention
By Christian Bartsch, ACATO GmbH
In der heutigen digitalen Landschaft ist die Sensibilisierung der Mitarbeiter für Sicherheitsrisiken von entscheidender Bedeutung. Security Awareness Schulungen bieten Unternehmen die Möglichkeit, ihre Mitarbeiter über potenzielle Bedrohungen aufzuklären und sie mit den notwendigen Fähigkeiten auszustatten, um Cyberangriffe zu erkennen und zu vermeiden. Diese Schulungen sind nicht nur eine rechtliche Anforderung, sondern auch eine strategische Notwendigkeit, um die IT-Sicherheit zu stärken und das Vertrauen der Kunden zu gewinnen. In diesem Artikel werden wir die verschiedenen Aspekte von Security Awareness Schulungen untersuchen, einschließlich ihrer Bedeutung, der Methoden zur Durchführung von Phishing-Simulationen, der Integration in digitale Transformationsprozesse und der Messung des Erfolgs solcher Programme.
Warum sind Security Awareness Schulungen für Unternehmen unverzichtbar?
Security Awareness Schulungen sind für Unternehmen unerlässlich, da sie das Bewusstsein der Mitarbeiter für IT-Sicherheitsrisiken schärfen und die allgemeine Sicherheitskultur fördern. Diese Schulungen helfen, die Mitarbeiter über die neuesten Bedrohungen aufzuklären und sie in die Lage zu versetzen, potenzielle Angriffe zu erkennen und darauf zu reagieren. Ein gut informierter Mitarbeiter bildet die erste Verteidigungslinie gegen Cyberangriffe und verringert dadurch erheblich die Wahrscheinlichkeit eines erfolgreichen Angriffs. Darüber hinaus sind viele Unternehmen gesetzlich verpflichtet, Schulungen zur IT-Sicherheit anzubieten, um Compliance-Anforderungen zu erfüllen.
Wie fördern Schulungen die Mitarbeitersensibilisierung und IT-Sicherheit?
Durch gezielte Schulungen können Unternehmen das IT-Sicherheitsbewusstsein ihrer Mitarbeiter erheblich steigern. Diese Schulungen beinhalten oft interaktive Elemente, die das Engagement der Mitarbeiter fördern und das Lernen effektiver gestalten. Zu den Methoden gehören:
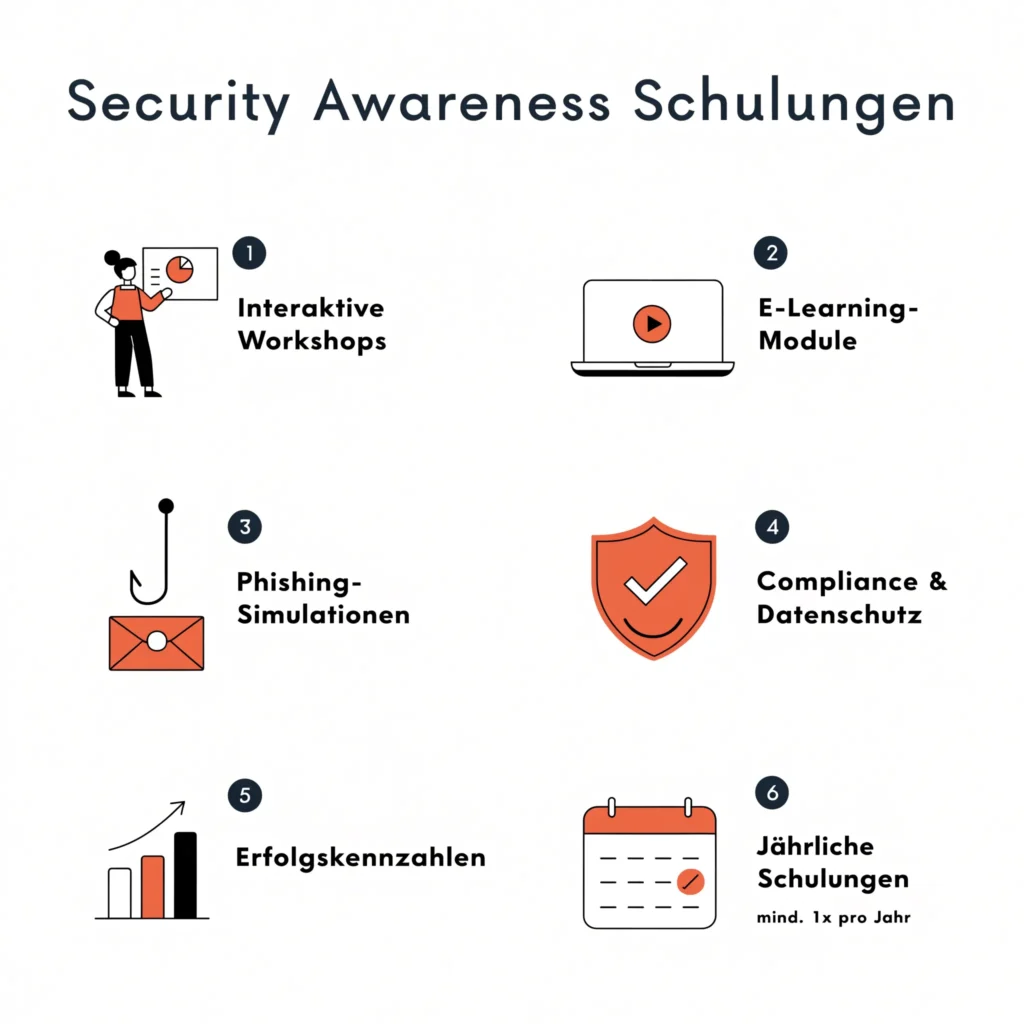
- Interaktive Workshops: Diese bieten praktische Erfahrungen und fördern das Verständnis für Sicherheitsprotokolle.
- E-Learning-Module: Flexibles Lernen ermöglicht es den Mitarbeitern, in ihrem eigenen Tempo zu lernen und die Inhalte zu wiederholen.
- Phishing-Simulationen: Diese Tests helfen, das Reaktionsvermögen der Mitarbeiter auf echte Bedrohungen zu überprüfen und zu verbessern.
Die langfristigen Vorteile solcher Schulungen sind nicht nur eine erhöhte Sicherheit, sondern auch ein gestärktes Vertrauen der Mitarbeiter in die Sicherheitsmaßnahmen des Unternehmens.
Welche Methoden und Tools werden in Phishing Simulationen eingesetzt?
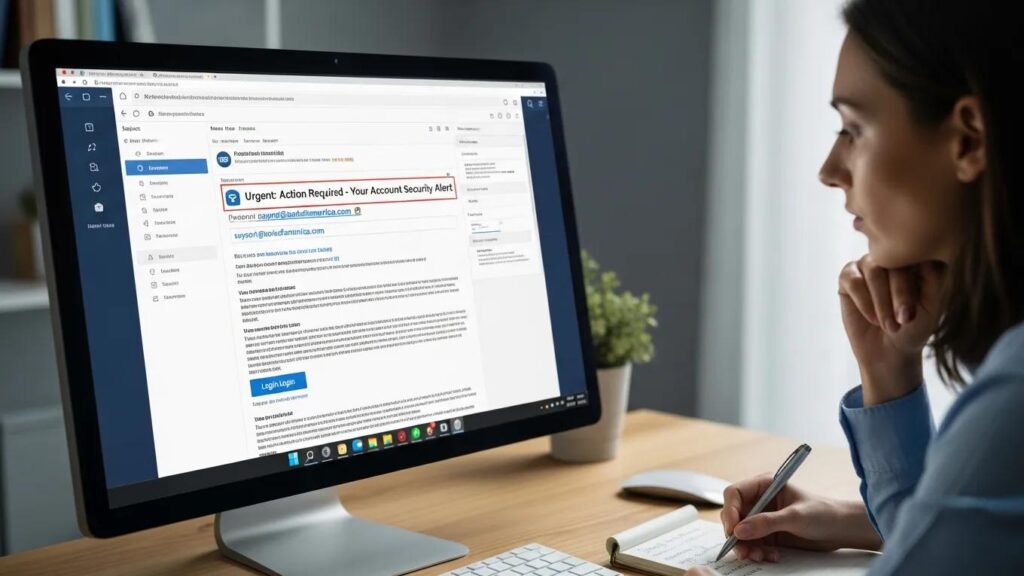
Phishing-Simulationen sind ein effektives Mittel, um das Bewusstsein der Mitarbeiter für Cyberangriffe zu schärfen. Diese Simulationen verwenden verschiedene Methoden und Tools, um realistische Szenarien zu schaffen, die Mitarbeiter herausfordern, ihre Fähigkeiten zur Erkennung von Phishing-Versuchen zu testen.
Wie funktionieren Phishing Simulationen zur Erkennung von Cyberangriffen?
Phishing-Simulationen funktionieren, indem sie gefälschte E-Mails oder Nachrichten an Mitarbeiter senden, die wie echte Bedrohungen aussehen. Die Mitarbeiter werden dann aufgefordert, auf Links zu klicken oder Informationen bereitzustellen. Anhand der Ergebnisse dieser Simulationen identifizieren Unternehmen konkrete Schwachstellen im Sicherheitsverhalten ihrer Mitarbeiter und können darauf aufbauend gezielte Schulungen anbieten, die genau diese Schwachstellen adressieren und so das Sicherheitsbewusstsein verbessern. Durch die Analyse der Reaktionen der Mitarbeiter können Unternehmen gezielte Maßnahmen ergreifen, um das Sicherheitsbewusstsein zu verbessern und die Reaktionsfähigkeit zu erhöhen.
Wie integrieren Unternehmen Awareness Programme in ihre digitale Transformation?
Die Integration von Awareness-Programmen in die digitale Transformation ist entscheidend für den Erfolg moderner Unternehmen. Diese Programme helfen nicht nur, die Sicherheitskultur zu stärken, sondern unterstützen auch die Implementierung neuer Technologien und Prozesse.
Welche Rolle spielt maßgeschneiderte Softwareentwicklung bei der Sicherheitskultur?
Maßgeschneiderte Softwarelösungen können eine wichtige Rolle bei der Förderung einer Sicherheitskultur spielen. Unternehmen, die sich auf Softwareentwicklung und digitale Transformation spezialisiert haben, können maßgeschneiderte Schulungsprogramme entwickeln, die auf die spezifischen Bedürfnisse und Risiken eines Unternehmens zugeschnitten sind. Diese Lösungen ermöglichen es Unternehmen, ihre Sicherheitsstrategien effektiv zu implementieren und kontinuierlich zu verbessern.
Welche Compliance- und Datenschutzanforderungen gelten für Security Awareness Schulungen?
Compliance und Datenschutz sind wesentliche Aspekte von Security Awareness Schulungen. Unternehmen müssen sicherstellen, dass ihre Schulungsprogramme den gesetzlichen Anforderungen entsprechen und die Daten der Mitarbeiter schützen.
Wie unterstützen Schulungen die Einhaltung von IT-Sicherheitsrichtlinien?
Schulungen zur IT-Sicherheit helfen Unternehmen, die Einhaltung von Richtlinien und Vorschriften zu gewährleisten. Durch regelmäßige Schulungen können Mitarbeiter über die neuesten Sicherheitsrichtlinien informiert werden, was die Wahrscheinlichkeit von Verstößen verringert. Zudem können Unternehmen durch die Dokumentation von Schulungen und deren Ergebnissen nachweisen, dass sie die erforderlichen Maßnahmen zur Einhaltung von Compliance-Vorgaben ergriffen haben.
Wie messen Unternehmen den Erfolg von Security Awareness Programmen?
Die Messung des Erfolgs von Security Awareness Programmen ist entscheidend, um deren Effektivität zu bewerten und kontinuierliche Verbesserungen vorzunehmen. Unternehmen können verschiedene Kennzahlen verwenden, um den Fortschritt zu verfolgen.
Welche Kennzahlen sind für die Bewertung von Mitarbeiterschulungen relevant?
Wichtige Kennzahlen zur Bewertung von Mitarbeiterschulungen umfassen:
- Teilnahmequote: Der Prozentsatz der Mitarbeiter, die an den Schulungen teilnehmen.
- Erfolgsquote bei Phishing-Simulationen: Der Anteil der Mitarbeiter, die erfolgreich auf Phishing-Versuche reagieren.
- Feedback der Mitarbeiter: Die Zufriedenheit der Mitarbeiter mit den Schulungsinhalten und -methoden.
Diese Kennzahlen helfen Unternehmen, die Wirksamkeit ihrer Schulungsprogramme zu bewerten und notwendige Anpassungen vorzunehmen.
Wie können Unternehmen Security Awareness Schulungen effektiv umsetzen und kontinuierlich verbessern?
Die effektive Umsetzung von Security Awareness Schulungen erfordert eine strategische Planung und kontinuierliche Anpassungen. Unternehmen sollten sicherstellen, dass ihre Schulungsprogramme regelmäßig aktualisiert werden, um den sich ständig ändernden Bedrohungen gerecht zu werden.
Welche Best Practices und Monitoring-Strategien gewährleisten nachhaltige Awareness?
Um nachhaltige Awareness zu gewährleisten, sollten Unternehmen folgende Best Practices berücksichtigen:
- Regelmäßige Schulungen: Schulungen sollten mindestens einmal jährlich durchgeführt werden, um sicherzustellen, dass alle Mitarbeiter auf dem neuesten Stand sind.
- Feedback-Mechanismen: Die Implementierung von Feedback-Mechanismen ermöglicht es den Mitarbeitern, ihre Erfahrungen zu teilen und Verbesserungsvorschläge zu machen.
- Monitoring der Fortschritte: Unternehmen sollten den Fortschritt ihrer Schulungsprogramme regelmäßig überwachen und anpassen, um sicherzustellen, dass die Ziele erreicht werden.
Durch die Anwendung dieser Best Practices können Unternehmen eine starke Sicherheitskultur aufbauen und das Risiko von Cyberangriffen erheblich reduzieren.
Diese Methoden bieten Unternehmen verschiedene Ansätze zur Verbesserung des Sicherheitsbewusstseins und zur Reduzierung von Risiken. Die Wahl der richtigen Methode hängt von den spezifischen Bedürfnissen und Zielen des Unternehmens ab.
Frequently Asked Questions
Was sind Security Awareness Schulungen und warum sind sie wichtig?
Security Awareness Schulungen sensibilisieren Mitarbeiter für IT-Sicherheitsrisiken und vermitteln ihnen die Fähigkeiten, Cyberangriffe wie Phishing frühzeitig zu erkennen und richtig darauf zu reagieren. Sie sind sowohl eine strategische Notwendigkeit zur Stärkung der IT-Sicherheit als auch häufig eine gesetzliche Compliance-Anforderung.
Wie funktionieren Phishing-Simulationen in der Praxis?
Bei Phishing-Simulationen werden gefälschte E-Mails oder Nachrichten versendet, die echten Bedrohungen täuschend ähnlich sehen. Anhand der Reaktionen der Mitarbeiter – etwa Klicks auf Links oder die Preisgabe von Informationen – identifizieren Unternehmen Schwachstellen und leiten daraus gezielte Schulungsmaßnahmen ab.
Wie oft sollten Security Awareness Schulungen durchgeführt werden?
Als Best Practice gilt, Schulungen mindestens einmal jährlich durchzuführen, ergänzt durch regelmäßige Phishing-Simulationen und Feedback-Mechanismen. So bleibt das Sicherheitsbewusstsein der Mitarbeiter auf dem aktuellen Stand angesichts sich ständig wandelnder Bedrohungen.
Anhand welcher Kennzahlen lässt sich der Erfolg eines Awareness-Programms messen?
Zu den wichtigsten Kennzahlen zählen die Teilnahmequote an Schulungen, die Erfolgsquote bei Phishing-Simulationen sowie das Feedback der Mitarbeiter zu Inhalten und Methoden. Diese Werte zeigen, wie wirksam ein 143/110/50975 ist und wo Anpassungsbedarf besteht.
Welche Compliance- und Datenschutzanforderungen müssen Unternehmen bei Schulungen beachten?
Unternehmen müssen sicherstellen, dass ihre Schulungsprogramme geltenden Datenschutz- und IT-Sicherheitsrichtlinien entsprechen und die Daten der Mitarbeiter schützen. Eine sorgfältige Dokumentation der Schulungen und deren Ergebnisse dient zudem als Nachweis der Compliance-Ein143/110/50975.