Die Entwicklung von Verfahrensanweisungen ist der disziplinierte Prozess, Informationssicherheitsrichtlinien in wiederholbare, prüfbare Aufgaben zu überführen, die Mitarbeiter zuverlässig ausführen können. Dieser Artikel erläutert, wie Verfahrensanweisungen – häufig als Standard Operating Procedures (SOPs) bezeichnet – der ISMS-Dokumentation zugeordnet werden, die ISO-27001:2022-Konformität unterstützen und operative sowie audit-bezogene Risiken reduzieren. Leserinnen und Leser erhalten eine schrittweise Methodik zur Erstellung ISO-konformer Verfahren, lernen die wichtigsten zu dokumentierenden Verfahrenstypen kennen und erfahren, wie Verfahren für Audits und Regulatoren wie DSGVO und NIS 2.0 gepflegt und belegt werden. Der Leitfaden behandelt zudem praxisnahe Vorlagen, Nachweisanforderungen, Schulung und Werkzeuge sowie die Frage, wie beratungsgestützte Dokumentationsdienstleistungen die Zertifizierung und die betriebliche Reife beschleunigen können. Beginnen Sie damit zu definieren, was Verfahrensanweisungen sind und warum sie für Sicherheitsbetrieb und Compliance wichtig sind, und folgen Sie anschließend den Abschnitten zu Entwicklung, Betrieb, Governance und Ressourcen, um auditfähige Verfahrensdokumentation zu erstellen.
Key Takeaways
ACATO GmbH aus Unterföhring reduziert den Dokumentationsaufwand für Verfahrensanweisungen bei kleinen Betrieben erheblich gegenüber Konzernstrukturen.
Wir erstellen Verfahrensanweisungen für ISO 9001 und ISO 27001 Systeme mit deutlich geringerem Zeitaufwand für KMUs.
Was sind Verfahrensanweisungen und warum sind sie für die IT-Sicherheit unverzichtbar?
Verfahrensanweisungen sind strukturierte Dokumente, die konkrete Handlungen, Entscheidungspunkte, Rollen und erforderliche Nachweise definieren, um IT-Kontrollen wirksam und konsistent zu betreiben. Sie funktionieren, indem sie übergeordnete Richtlinien in ausführbare Schritte übersetzen, Verantwortlichkeiten zuweisen und Artefakte festlegen, die Konformität und Kontrollwirksamkeit nachweisen. Der zentrale Nutzen ist eine vorhersehbare, wiederholbare Ausführung sicherheitsrelevanter Abläufe, die menschliche Fehler reduziert und konkrete Nachweise für Audits und die Reaktion auf Vorfälle liefert. Verfahrensanweisungen ermöglichen zudem eine schnellere Erkennung, Eindämmung und Wiederherstellung nach Vorfällen, indem sie Eskalationswege klären und Handlungen mit messbaren Ergebnissen verknüpfen. Im Folgenden wird dargestellt, wie eine Standard Operating Procedure in der Praxis aussieht und warum diese Struktur für Prüfbarkeit und Betrieb wichtig ist.
Was ist eine Standard Operating Procedure in der IT-Sicherheit?
Eine Standard Operating Procedure (SOP) in der IT-Sicherheit definiert Zweck, Geltungsbereich, Rollen, schrittweise Handlungen, erforderliche Eingaben und Ergebnisse sowie Nachweise, die belegen, dass das Verfahren eingehalten wurde. Typische Abschnitte umfassen Ziel, Anwendbarkeit, Verantwortlichkeiten, Voraussetzungen, Schritt-für-Schritt-Handlungen, Eskalationskriterien, erforderliche Protokolle oder Screenshots sowie Prüf- und Versionshistorie. Eine SOP zum Patch-Management legt beispielsweise Erkennungsfenster, risikobasierte Priorisierungsschritte, Testphasen, Bereitstellungsfenster sowie Nachweise wie Change-Tickets und Scan-Berichte fest. Diese Struktur gewährleistet Nachvollziehbarkeit und macht die SOP sowohl für Anwender als auch für Auditoren praxistauglich. Das Verständnis dieser Vorlage bereitet Teams darauf vor, klare, überprüfbare Verfahren zu verfassen, die in die ISO-27001-Dokumentation und die Audit-Nachweise einfließen.
Wie unterstützen Verfahrensanweisungen die ISO-27001- und DSGVO-Konformität?
Verfahrensanweisungen unterstützen ISO 27001, indem sie die dokumentierten Informationen liefern, die Kontrollen und Prozesse den Klauseln und Anhang-A-Kontrollen zuordnen, und sie unterstützen die DSGVO, indem sie Vorfallsbehandlung, Datenverarbeitungshandlungen und Aufzeichnungspflichten dokumentieren. Ein Verfahren zur Reaktion auf Sicherheitsvorfälle ordnet sich beispielsweise Anhang A.16 und den Klauselanforderungen zum Vorfallsmanagement zu, während ein Verfahren zur Meldung von Datenschutzverletzungen den DSGVO-Artikeln zu Fristen und Inhalt von Meldungen entspricht. Gut geschriebene Verfahren dokumentieren Verantwortlichkeiten, Entscheidungsschwellen und Nachweisflüsse, die die Umsetzung von Kontrollen und die Einhaltung rechtlicher Vorgaben belegen. Diese Zuordnung reduziert Unsicherheiten bei Audits und verkürzt die Zeit, die zur Validierung der Kontrollwirksamkeit bei Zertifizierungen oder behördlichen Anfragen erforderlich ist.
Welche Vorteile bietet die Dokumentation von IT-Sicherheitsverfahren?
Dokumentierte Verfahren bieten betriebliche Konsistenz, schnellere Wiederherstellungszeiten und nachweisbare Compliance-Nachweise für Audits, Regulatoren und die interne Governance. Organisationen verzeichnen messbare Ergebnisse wie eine verkürzte durchschnittliche Zeit bis zur Eindämmung von Vorfällen, klarere Verantwortlichkeiten bei Untersuchungen und verbesserte Audit-Bestehensraten dank organisierter Nachweise und Versionskontrolle. Verfahren ermöglichen zudem eine skalierbare Delegation von Aufgaben und unterstützen das Onboarding, indem sie neuen oder funktionsübergreifenden Mitarbeitenden klare Arbeitsanweisungen bereitstellen. Diese Vorteile schaffen die Grundlage für kontinuierliche Verbesserung, was zur schrittweisen Methodik für die Entwicklung ISO-27001-konformer Verfahrensanweisungen überleitet.
Die Entwicklung von Verfahrensanweisungen folgt einem definierten Lebenszyklus, der mit der Bereichsabgrenzung beginnt und mit Pflege und Nachweiserfassung endet.
Wie entwickelt man wirksame Verfahrensanweisungen für die ISO-27001-Zertifizierung?
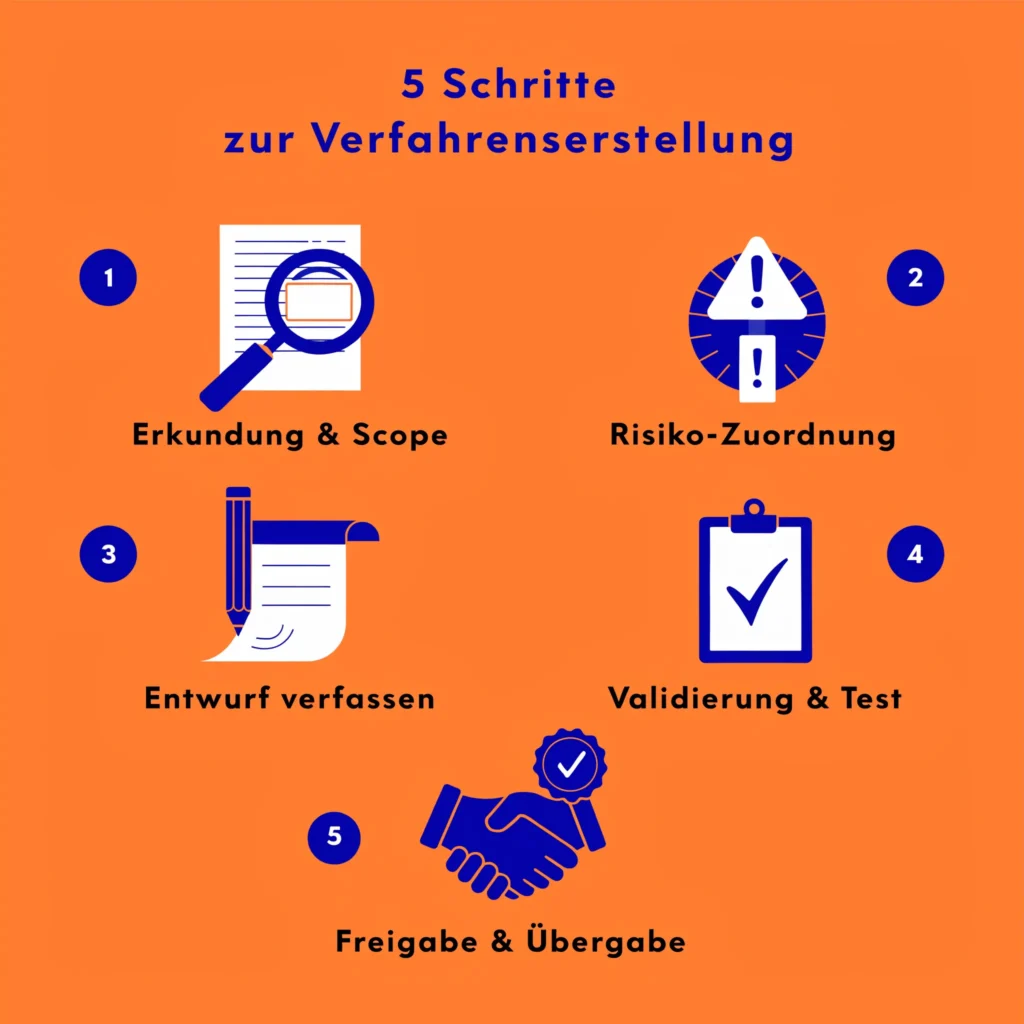
Eine wirksame Entwicklung von Verfahrensanweisungen beginnt mit der Erkundungsphase: Geltungsbereich definieren, Assets und Stakeholder identifizieren und jedes Verfahren mit Risikobehandlungsmaßnahmen und den geltenden ISO-27001-Klauseln verknüpfen. Dieser Ansatz verbindet Verfahren direkt mit der Erklärung zur Anwendbarkeit (SoA) und den Anhang-A-Kontrollen und stellt sicher, dass jeder dokumentierte Schritt ein definiertes Risiko mindert. Ein klarer Erstellungsprozess, ein Prüf- und Freigabe-Workflow, Versionskontrolle und Nachweiserfassung vervollständigen den Lebenszyklus und treiben die Audit-Bereitschaft voran. Die folgende Methode bietet konkrete Schritte, die Sie sofort anwenden können, um Verfahren zu erstellen, die Zertifizierung und operative Anforderungen unterstützen.
Die folgenden nummerierten Schritte fassen den praktischen Arbeitsablauf für die ISO-konforme Verfahrenserstellung zusammen.
Erkundung und Bereichsabgrenzung: Assets, Prozesse, Stakeholder und geltende rechtliche/regulatorische Vorgaben identifizieren.
Risikozuordnung: Risiken mit Kontrollzielen verknüpfen und erforderliche Verfahrensergebnisse und KPIs festlegen.
Entwurf: Zweck, Geltungsbereich, Verantwortlichkeiten, Eingaben, Schritte, Ergebnisse und Nachweisanforderungen in prägnanter, handlungsorientierter Sprache verfassen.
Validierung und Test: Tabletop-Übungen oder Trockenläufe durchführen, um Klarheit und Vollständigkeit zu prüfen und Verbesserungsvorschläge einzuholen.
Freigabe und Übergabe: Versionskontrolle einführen, Audit-Nachweise ablegen und Prüfzyklen mit benannten Verantwortlichen planen.
Diese Schritte erzeugen Verfahren, die nachweislich Kontrollen zugeordnet sind und für die Nachweiserfassung bei Audits bereitstehen – weshalb sich viele Organisationen für eine fachkundige Dokumentationsunterstützung entscheiden. Für Teams, die eine Beratungsunterstützung bevorzugen, bietet ACATO GmbH ISMS-Dokumentationsdienstleistungen, die ISMS-Dokumente formulieren und Verfahrensanforderungen den ISO-27001:2022-Klauseln zuordnen; im Anschluss an eine solche Unterstützung führen Teams häufig eine Dokumentationsbewertung durch, um Arbeitspakete zu priorisieren und die Zertifizierungsbereitschaft zu beschleunigen.
Was sind die wesentlichen Bestandteile ISO-27001-konformer Verfahren?
ISO-27001-konforme Verfahren umfassen einen klaren Zweck und Geltungsbereich, definierte Zuständigkeiten und Rollen, Eingaben und Voraussetzungen, Schritt-für-Schritt-Handlungen und Entscheidungspunkte, Ergebnisse und erforderliche Aufzeichnungen sowie messbare Kennzahlen. Jeder Bestandteil muss die Nachvollziehbarkeit zur Risikobehandlung und, sofern zutreffend, zu Anhang-A-Kontrollen aufzeigen, und Verfahren sollten festlegen, welche Nachweise (Protokolle, Tickets, Berichte) Auditoren erwarten. Die Einbeziehung von Eskalationskriterien und Aufbewahrungsregeln stellt sicher, dass das Verfahren sowohl die operative Reaktion als auch die Compliance-Verpflichtungen unterstützt. Diese Bestandteile gewährleisten, dass das Verfahren sowohl für Anwender umsetzbar als auch für Auditoren überprüfbar ist, was natürlich zur Anleitung für die Schritt-für-Schritt-Dokumentation überleitet.
Wie schreibt man Schritt-für-Schritt-IT-Sicherheitsverfahren und Arbeitsanweisungen?
Verfassen Sie Verfahren in direkten, handlungsorientierten Sätzen, die Akteur, Bedingung und Handlung festlegen, und stellen Sie Verweise auf Werkzeuge oder Skripte sowie klare Schritte zur Nachweiserfassung bereit. Verwenden Sie einheitliche Vorlagen und Namenskonventionen, um Auffindbarkeit und Versionskontrolle zu erleichtern, und trennen Sie übergeordnete Verfahren von granularen Arbeitsanweisungen, um eine Überfrachtung zu vermeiden. Ein Verfahren könnte beispielsweise anweisen: „Der Sicherheitsoperator validiert den Patch innerhalb von 48 Stunden in der Testumgebung“ und auf eine Arbeitsanweisung verweisen, die die genaue Validierungscheckliste und Befehle auflistet. Klare Sprache und rollenbasierte Aufgaben reduzieren Mehrdeutigkeit und ermöglichen schnellere Schulungen und Audit-Interviews. Diese Präzision verdeutlicht auch, auf welche verpflichtenden ISO-Dokumente sich das Verfahren beziehen sollte.
Welche verpflichtenden ISO-27001-Dokumente erfordern Verfahrensanweisungen?
Zu den verpflichtend dokumentierten Informationen nach ISO 27001:2022 gehören der ISMS-Geltungsbereich, die Informationssicherheitsrichtlinie, die Risikobewertungsmethodik, der Risikobehandlungsplan und die Erklärung zur Anwendbarkeit (SoA); viele davon erfordern verknüpfte Verfahren oder profitieren davon. Die Risikobewertungsmethodik ist beispielsweise mit dem Risikobewertungsverfahren verknüpft, und die SoA verweist auf umgesetzte Kontrollen und unterstützende Verfahren wie Vorfallsreaktion und Zugriffskontrolle. Die Dokumentation dieser Verfahren als Teil der ISMS-Dokumentation gewährleistet die Nachvollziehbarkeit zwischen Richtlinie, Risikobehandlung und operativer Umsetzung. Diese Nachvollziehbarkeit ist für interne Audits und externe Zertifizierungsbewertungen entscheidend und wird durch die direkte Integration von Risikobewertungsergebnissen in Verfahren gestärkt.
Wie integriert man Risikobewertungs- und Behandlungsverfahren in die ISMS-Dokumentation?
Integrieren Sie Risikobewertungsergebnisse, indem Sie jedem identifizierten Risiko einen Verantwortlichen für die Behandlungsmaßnahme zuweisen und die Behandlung mit einer benannten Verfahrensanweisung mit definierten Fristen und Nachweisanforderungen verknüpfen. Wahren Sie die Nachvollziehbarkeit, indem Sie die Risiko-ID im Verfahrenskopf erfassen und auf die SoA-Einträge verweisen, die das Verfahren umsetzt. Verwenden Sie versionierte Artefakte und ein Änderungsprotokoll, um darzustellen, wann Behandlungsmaßnahmen in Verfahren umgesetzt und wann diese Verfahren ausgeführt oder getestet wurden. Diese Verknüpfung stellt sicher, dass Auditoren ein Risiko von der Identifikation über die Minderung bis zur operativen Kontrolle nachvollziehen können, was zur Frage überleitet, welche Verfahrenstypen eine Organisation vorrangig dokumentieren sollte.
Bevor spezifische Verfahrenstypen dokumentiert werden, hilft es zu sehen, wie gängige Verfahrenstypen erforderlichen Elementen und ISO-Klauseln zugeordnet werden.
Verfahrenstyp | Erforderliche Elemente | ISO-27001-Klauseln / Anhang-A-Kontrollen |
|---|---|---|
SOP zur Vorfallsreaktion | Erkennung, Klassifizierung, Eindämmung, Eskalation, Meldung, Nachweisprotokolle | Klausel 6.1.3; Anhang A.16 |
Zugriffskontrollverfahren | Bereitstellung, Genehmigung, Prüfung, Deprovisionierung, Schritte für privilegierte Zugriffe | Anhang A.9 |
Backup- & Wiederherstellungsverfahren | Backup-Zeitplan, Verschlüsselung, Speicherorte, Wiederherstellungstestplan, RTO/RPO | Anhang A.8 / Anhang A.17 |
Schwachstellenmanagement | Scan-Rhythmus, Triage, Patch-SLA, Nachweis der Bereitstellung | Anhang A.12 / Anhang A.14 |
Diese Tabelle zeigt, wie Verfahren erforderliche Elemente in konkrete ISO-Zuordnungen übersetzen, was die Audit-Zuordnung und Nachweiserfassung erleichtert. Die Zuordnungstabelle hilft Teams zu priorisieren, welche Verfahren angesichts von Risiko und Audit-Auswirkung zuerst geschrieben werden sollten.
Welche Arten von IT-Sicherheitsverfahren sollten dokumentiert werden?
Zu den zentralen Kategorien von IT-Sicherheitsverfahren gehören Vorfallsreaktion, Zugriffskontrolle und Workflows für privilegierte Konten, Backup und Wiederherstellung sowie Schwachstellenmanagement; jede Kategorie erfordert maßgeschneiderte SOPs und unterstützende Arbeitsanweisungen. Die Dokumentation dieser Kategorien bietet eine breite Abdeckung der Anhang-A-Kontrollen und unterstützt sowohl den operativen Sicherheitsbetrieb als auch regulatorische Verpflichtungen. Im Folgenden werden die wichtigsten Verfahrenstypen und kurze Beschreibungen genannt, die verdeutlichen, warum sie wichtig sind. Danach folgen detaillierte Beispiele und eine Nachweiszuordnungstabelle, um die Erwartungen mit den Anforderungen der Auditoren abzugleichen.
Die folgende Liste zählt die wichtigsten Verfahrenstypen und kurze Beschreibungen zur Priorisierung auf.
Vorfallsreaktion: Definiert Erkennung, Eskalation, Eindämmung sowie Fristen und Artefakte zur Meldung von Datenschutzverletzungen.
Zugriffskontrolle: Legt Benutzerbereitstellung, Umgang mit privilegierten Zugriffen, regelmäßige Prüfungen und Beendigungsprozesse fest.
Backup und Wiederherstellung: Beschreibt Backup-Zeitpläne, Testpläne, Verschlüsselung und Schritte zur Überprüfung der Wiederherstellung.
Schwachstellenmanagement: Umfasst Scan-Rhythmus, Priorisierung, Patch-Prozesse und Nachweis der Bereitstellung.
Diese Kategorien stellen praktische Ausgangspunkte für die ISMS-Dokumentation dar und leiten zu konkreten Anleitungen für Verfahren zur Vorfallsreaktion und Meldung von Datenschutzverletzungen über.
Wie erstellt man Verfahren zur Reaktion auf Vorfälle und zur Meldung von Datenschutzverletzungen?
Ein Verfahren zur Vorfallsreaktion sollte Erkennungs- und Klassifizierungskriterien, unmittelbare Eindämmungsschritte, Beweissicherung, Benachrichtigungslinien für Stakeholder und Fristen für Maßnahmen wie Eindämmung und Beseitigung definieren. Fügen Sie einen Entscheidungsbaum hinzu, der zwischen intern zu behandelnden Vorfällen und solchen, die externe Meldungen auslösen, unterscheidet, und verknüpfen Sie Meldeschwellen mit rechtlichen Verpflichtungen wie den DSGVO-Fristen zur Meldung von Datenschutzverletzungen. Die Nachweisanforderungen sollten die Protokolle, Screenshots und Change-Tickets auflisten, die belegen, dass jede Maßnahme durchgeführt wurde, und das Verfahren sollte für jeden Schritt Verantwortliche benennen. Eine klare Definition von Fristen und verantwortlichen Rollen beschleunigt die Eindämmung und stellt sicher, dass Meldungen durch dokumentierte Nachweise gestützt sind.
ISO 27001 Vorfallsreaktion: Einbindung gewonnener Erkenntnisse in SOPs Der Zweck der Nachbereitungsphase besteht darin, die Erfahrungen aus der Vorfallsbehandlung zu reflektieren und „gewonnene Erkenntnisse“ zu identifizieren, die in Standard Operating Procedures einfließen können. Eine Fallanalyse zu Informationssystemen und Reaktionen auf Sicherheitsvorfälle, A. Ahmad, 2015
Was sind Best Practices für Verfahren zur Zugriffskontrolle und Netzwerksicherheit?
Best Practices für Zugriffskontrollverfahren betonen das Prinzip der geringsten Rechte, rollenbasierte Zugriffskontrolle (RBAC), dokumentierte Genehmigungsworkflows und planmäßige Zugriffsprüfungen mit Nachweiskennzeichnung. Verfahren sollten festlegen, wie Zugriffsanfragen gestellt werden, wer sie genehmigt, wie privilegierte Konten bereitgestellt werden und wie regelmäßige Prüfungen durchgeführt und dokumentiert werden. Verfahren zur Netzwerksicherheit sollten Segmentierungsregeln, Prozesse für Firewall-Änderungen und Überwachungsschritte umfassen, die Kontrollzielen und Nachweisergebnissen zugeordnet sind. Explizite Prüfzyklen und Nachweistypen stellen sicher, dass diese Verfahren bei Bewertungen prüfbar und belastbar bleiben.
Wie entwickelt man Verfahren für Datensicherung, Wiederherstellung und Schwachstellenmanagement?
Backup- und Wiederherstellungsverfahren sollten RTO/RPO-Ziele, Backup-Häufigkeit, Verschlüsselungsstandards, Speicherorte sowie Plan und Zeitplan für Wiederherstellungstests festlegen, während Verfahren zum Schwachstellenmanagement Scan-Rhythmus, Schweregrad-Triage, Patch-SLAs und Validierungsschritte definieren sollten. Beide Verfahren müssen Verantwortliche benennen, messbare KPIs festlegen und die Artefakte bestimmen, die die Ausführung belegen, etwa Backup-Protokolle und Patch-Bereitstellungsberichte. Regelmäßige Tests der Wiederherstellung und die Validierung der Patch-Bereitstellung schließen den Kreis zwischen Verfahren und nachgewiesener Kontrollwirksamkeit. Die Nachweiserfassung während der Tests ist für Auditoren entscheidend und leitet natürlich über zu der Frage, wie Beratungsunternehmen Dokumentation und Audit-Vorbereitung unterstützen können.
Entwicklung von ISO-27001-Plänen zur Vorfallsreaktion mit Standard Operating Procedures Entwicklung eines Vorfallsreaktionsplans (IRP) – einschließlich Standard Operating Procedures. Incident Handling and Response Process in Security Operations, 2023
Bevor die vollständige Beratungsunterstützung beschrieben wird, zeigt die folgende Tabelle Verfahrenstypen, typische Aufgaben und erwartete Nachweise, um die Erwartungen der Auditoren zu verdeutlichen.
Verfahren | Typische Schritte / Aufgaben | Erzeugte Nachweise / Artefakte |
|---|---|---|
Vorfallsreaktion | Erkennung, Klassifizierung, Eindämmung, Ursachenanalyse | Vorfallsprotokoll, Ticket, forensischer Snapshot, Meldeaufzeichnungen |
Zugriffskontrolle | Anfrage, Genehmigung, Bereitstellung, regelmäßige Prüfung | Zugriffsantragsformulare, Genehmigungsaufzeichnungen, Zugriffsprüfprotokolle |
Backup & Wiederherstellung | Backup, Verifizierung, Wiederherstellungstests | Backup-Protokolle, Wiederherstellungstestberichte, Integritätsprüfungen |
Schwachstellenmanagement | Scan, Triage, Patch, Verifizierung | Scan-Berichte, Behebungstickets, Patch-Bereitstellungsprotokolle |
Diese Nachweiszuordnung hilft Teams, die von Auditoren erwarteten Artefakte vorzubereiten, was zur Frage überleitet, wie externe Dokumentationsdienstleistungen wie die von ACATO diese Prozesse unterstützen.
Wie unterstützt ACATO GmbH die Erstellung von Verfahrensanweisungen?
ACATO GmbH bietet beratungsgestützte ISMS-Dokumentationsdienstleistungen, die ISO-27001-Beratung, ISMS-Dokumentationsformulierung, IT-Sicherheitsaudits und digitale Forensik-Expertise kombinieren, um auditfähige Verfahrensanweisungen zu erstellen. Das Unternehmen verfügt über anerkannte Zertifizierungen (ISO / SOC2) sowie über internationale forensische Erfahrung in der Klärung strittiger Spuren und Beweisdarstellungen, unter anderem in Kanada, der Türkei, Österreich, Schweden, der Schweiz und Deutschland – eine Expertise, die auch international vor Gericht überzeugt. Ihr Ansatz umfasst typischerweise Erkundung und Gap-Analyse, den Entwurf von Dokumentensätzen und Vorlagen, Validierungsworkshops mit Stakeholdern sowie Übergabeschulungen zur Einbettung der Verfahren in den Betrieb. ACATO legt Wert auf die Zuordnung von Verfahren zu den ISO-27001:2022-Klauseln und Anhang-A-Kontrollen und bietet Unterstützung bei der Audit-Vorbereitung, etwa interne Audit-Checklisten und Nachweisbündelung. Dieses Beratungsmodell hilft Organisationen, Risikobehandlungspläne in operative Verfahren zu überführen, verkürzt die Zeit bis zur Zertifizierung und verbessert die Dokumentationsqualität sowie die Audit-Bereitschaft.
Das Vorgehen von ACATO folgt klaren Phasen: Erkundung und Gap-Analyse, Entwurf und Stakeholder-Validierung, Vorbereitung der Audit-Bereitschaft sowie Schulung und Übergabe. Während der Erkundung identifiziert ACATO Geltungsbereich, Assets und regulatorische Treiber und erfasst vorhandene Artefakte; die Entwurfsphase erzeugt ISMS-Dokumentation und SOP-Vorlagen, die auf den Kontext des Kunden zugeschnitten sind. Zu den Audit-Vorbereitungsleistungen gehören interne Audit-Pläne, Anleitungen zur Nachweisbündelung und empfohlene Praktiken zur Versionskontrolle, während Schulungen die Verfahren mit rollenbasierten Übungen operationalisieren. Die Erfahrung im Bereich digitale Forensik ergänzt die Dokumentationsarbeit, indem sie sicherstellt, dass Anweisungen zur Beweissicherung und zum Umgang mit Vorfallsartefakten praxistauglich und belastbar sind, was die Audit-Ergebnisse und die operative Resilienz verbessert.
Es ist wichtig zu verstehen, welche Organisationen von solchen Dokumentationsdienstleistungen profitieren, wenn entschieden wird, ob externe Unterstützung in Anspruch genommen werden soll.
Wie geht ACATO bei der ISMS-Dokumentation und SOP-Formulierung vor?
Der Ansatz von ACATO beginnt mit einer strukturierten Erkundung und Gap-Analyse, um fehlende Dokumentation und Diskrepanzen zwischen Richtlinie und Praxis zu identifizieren, und entwirft anschließend Verfahren in Zusammenarbeit mit Stakeholdern, um die operative Passgenauigkeit sicherzustellen. Entwürfe werden durch Workshops und Tabletop-Übungen validiert, um Mehrdeutigkeiten aufzudecken und überprüfbare Arbeitsanweisungen zu erstellen, die die erforderlichen Nachweise erzeugen. Zu den finalen Ergebnissen gehören ein Satz von Vorlagen, Anleitungen zur Dokumentenlenkung und Train-the-Trainer-Sitzungen, die helfen, Verfahren in den Tagesbetrieb einzubetten. Diese kollaborative Methodik nutzt ACATOs Kombination aus ISO-Beratung, IT-Sicherheitsaudits und Forensik, um Dokumentation zu erstellen, die sowohl Zertifizierung als auch Vorfalluntersuchungen unterstützt.
Wie hilft ACATO Kunden, sich durch Dokumentation auf ISO-27001-Audits vorzubereiten?
ACATO hilft Kunden bei der Vorbereitung auf ISO-27001-Audits, indem Dokumente den Zertifizierungskriterien zugeordnet, Audit-Nachweisbündel zusammengestellt und interne Vorab-Prüfungen durchgeführt werden, um Lücken und Abhilfemaßnahmen zu identifizieren. Sie stellen interne Audit-Checklisten, Anleitungen zur Versionskontrolle und Nachweisaufbewahrung sowie Probeinterviews bereit, um Mitarbeitende auf Auditorenfragen vorzubereiten. Die forensische Erfahrung von ACATO unterstützt Verfahren zur Behandlung von Vorfallsnachweisen und stärkt die Fähigkeit der Organisation, während Audits die Nachweiskette und Datenintegrität zu belegen. Diese auditorientierte Dokumentationsarbeit reduziert Überraschungen während der Zertifizierungsbewertungen und beschleunigt den Weg zu erfolgreichen Audit-Ergebnissen.
Welche Branchen und Organisationen profitieren von ACATOs Dokumentationsdienstleistungen?
ACATOs Dienstleistungen eignen sich für KMU, größere Unternehmen und öffentliche Stellen, die regulatorischen oder vertraglichen Informationssicherheitsverpflichtungen unterliegen und eine strukturierte ISMS-Dokumentation benötigen. Regulierte Branchen und Organisationen im digitalen Wandel benötigen häufig maßgeschneiderte Verfahrensanweisungen zur Unterstützung der Konformität mit ISO 27001, den DSGVO-Verpflichtungen und den NIS-2.0-Anforderungen. Öffentliche Stellen und Unternehmen, die sensible Daten verarbeiten, profitieren von der Kombination aus Dokumentationsformulierung und forensisch fundierten Verfahren, die Nachweise sichern und gleichzeitig operative Anforderungen erfüllen. Diese branchenspezifischen Einsätze verbessern die Dokumentationsqualität und helfen Organisationen, Auditoren und Stakeholdern die Konformität nachzuweisen.
Der vorangegangene Überblick über die Beratungsleistungen leitet zur Governance über: wie Verfahren nach ihrer Erstellung verwaltet und gepflegt werden.
Wie verwaltet und pflegt man Verfahrensanweisungen für dauerhafte Compliance?
Die Verwaltung von Verfahrensanweisungen erfordert definierte Prüfzyklen, robuste Versionskontrolle, Schulungsprogramme und Werkzeuge, die Nachweise sichern und Verfahren mit Kontrollen und KPIs verknüpfen. Ein Governance-Modell weist Verantwortliche zu, legt Prüfauslöser fest (regulatorische Änderung, Vorfälle, Audit-Feststellungen) und verfolgt KPIs, die zeigen, ob Verfahren das Risiko wirksam reduzieren. Einheitliche Benennung, Metadaten und ein zentrales Dokumentenrepository erleichtern Auffindbarkeit und Audit-Vorbereitung. Die folgenden Abschnitte beschreiben Prüfpraktiken, Schulungsstrategien und Werkzeugempfehlungen, um Verfahren aktuell und prüfbar zu halten.
Die folgende Tabelle operationalisiert Pflegetätigkeiten und wie deren Wirksamkeit gemessen werden kann.
Tätigkeit | Häufigkeit | Verantwortlicher / Werkzeug | KPI / Nachweis |
|---|---|---|---|
Verfahrensprüfung | Jährlich oder anlassbezogen | Prozessverantwortlicher / DMS | Prüfprotokoll, Genehmigungsaufzeichnungen |
Versionskontrolle & Freigabe | Bei Änderung | Verantwortlicher für Dokumentenlenkung / CM-Tool | Versionshistorie, Änderungsbegründung |
Schulung & Kompetenzprüfungen | Vierteljährlich oder anlassbezogen | HR/Trainer / LMS | Schulungsabschluss, Übungsergebnisse |
Nachweiserfassung & Aufbewahrung | Laufend | Prozessverantwortlicher / SIEM oder DMS | Artefakt-Repository, Zugriffsprotokolle |
Was sind Best Practices für die Prüfung und Aktualisierung von IT-Sicherheitsverfahren?
Zu den Best Practices für Prüfungen gehören planmäßige regelmäßige Prüfungen, anlassbezogene Aktualisierungen nach Vorfällen oder regulatorischen Änderungen, stakeholdergestützte Validierung und dokumentierte Genehmigungsnachweise für jede Änderung. Jede Prüfung sollte ein Änderungsprotokoll erzeugen, das Grund, Autor, Genehmiger und Wirksamkeitsdatum festhält, und eine kleine Validierungsübung oder ein Tabletop enthalten, um zu bestätigen, dass die Änderung in der Praxis funktioniert. Anlassbezogene Prüfungen nach Vorfällen oder Audit-Feststellungen stellen sicher, dass gewonnene Erkenntnisse zügig eingebettet werden und die Nachweisanforderungen dem tatsächlichen operativen Verhalten entsprechen. Die Pflege dieser Praktiken sichert sowohl die operative Integrität als auch die von Auditoren erwartete Dokumentationsspur.
Wie schult man Mitarbeitende zu neuen oder überarbeiteten Verfahrensanweisungen?
Schulungen sollten rollenbasiert, szenariogestützt sein und durch Kompetenzprüfungen und Tabletop-Übungen gemessen werden, die realistische Vorfälle oder Routineaufgaben simulieren. Nutzen Sie eine gemischte Vermittlung – Workshops, E-Learning-Module und praktische Übungen – und erfassen Sie Abschluss- und Leistungskennzahlen in einem Lernmanagementsystem, um Schulungsnachweise für Auditoren bereitzustellen. Szenariogestützte Übungen helfen Mitarbeitenden, Eskalationswege und Schritte zur Nachweiserfassung zu verinnerlichen, und geplante Auffrischungsübungen erhalten die Einsatzbereitschaft. Schulungsnachweise und gemessene Übungsergebnisse liefern den objektiven Beleg, dass Verfahren verstanden werden und umsetzbar sind.
Welche Werkzeuge und Vorlagen erleichtern die effiziente Verfahrensverwaltung?
Zu den Werkzeugen, die eine effiziente Verfahrensverwaltung erleichtern, gehören Dokumentenmanagementsysteme mit Versionskontrolle, GRC-/ISMS-Plattformen zur Kontrollzuordnung und kollaborative Editoren mit Änderungsverfolgung für die Erstellung. Vorlagen und Checklisten standardisieren die Verfahrensstruktur und beschleunigen die Erstellung, während sichergestellt wird, dass erforderliche Elemente (Zweck, Geltungsbereich, Rollen, Schritte, Nachweise) konsistent vorhanden sind. Schlanke Ansätze können auf einem DMS plus Namenskonventionen beruhen; größere Organisationen setzen möglicherweise GRC-Plattformen für automatisierte Kontrollzuordnung und Nachweisbündelung ein. Die Auswahl von Werkzeugen, die Metadaten, Suche und Aufbewahrungsrichtlinien unterstützen, reduziert Reibungsverluste bei der Audit-Vorbereitung und Nachweiserfassung.
Die wirksame Verwaltung von Verfahren erfordert konkrete Artefakte; der nächste Abschnitt behandelt häufige Fragen, die Teams bei der Vorbereitung der Dokumentation stellen.
Was sind häufige Fragen zur Entwicklung von Verfahrensanweisungen?
Organisationen fragen häufig, welche Dokumente für ISO 27001 verpflichtend sind, wie sich Richtlinien von Verfahren unterscheiden und wie Verfahren nachweislich das Cybersicherheitsrisiko reduzieren. Klare, prägnante Antworten erleichtern die Entscheidungsfindung und Priorisierung bei Dokumentationsvorhaben. Die folgenden kurzen Frage-Antwort-Blöcke behandeln diese praxisrelevanten Fragen und liefern konkrete nächste Schritte, die Teams sofort in ihr ISMS-Dokumentationsprogramm einbringen können.
Welche Dokumente sind für die ISO-27001-Zertifizierung erforderlich?
ISO 27001 erfordert dokumentierte Informationen, darunter den ISMS-Geltungsbereich, die Informationssicherheitsrichtlinie, die Risikobewertungsmethodik, den Risikobehandlungsplan und die Erklärung zur Anwendbarkeit (SoA); unterstützende Dokumente wie Verfahren und Aufzeichnungen belegen die Umsetzung. Auditoren erwarten Nachvollziehbarkeit von Richtlinie und SoA-Einträgen zu operativen Verfahren und Nachweisartefakten wie Protokollen, Tickets und Testberichten. Die Pflege eines minimalen Satzes verpflichtender Dokumente zuzüglich maßgeschneiderter Verfahren, die risikoreiche Kontrollen abdecken, erfüllt in der Regel die Zertifizierungskriterien. Klare Dokumentation und Nachweisbündelung verkürzen Audit-Zyklen und reduzieren Rückfragen während der Bewertungen.
Wie unterscheidet man zwischen Richtlinien, Verfahren und Arbeitsanweisungen?
Eine Richtlinie gibt übergeordnete Ausrichtung und Ziele für die Führungsebene vor; ein Verfahren übersetzt die Richtlinie in Prozessschritte und Entscheidungspunkte für Anwender; eine Arbeitsanweisung bietet aufgabenbezogene, schrittweise Anleitung für bestimmte Rollen oder Werkzeuge. Diese Hierarchie hilft bei der Bestimmung des Detaillierungsgrads: Richtlinien legen fest „was und warum“, Verfahren legen fest „wer und wie auf Prozessebene“, und Arbeitsanweisungen legen fest „welche genauen Befehle oder Formularfelder auszufüllen sind“. Die Einhaltung dieser Hierarchie reduziert Doppelarbeit und hält die Dokumentation sowohl für Auditoren als auch für Mitarbeitende an vorderster Front nutzbar. Korrekt kategorisierte Dokumente vereinfachen zudem Schulung und Nachweiserfassung.
Wie können Verfahrensanweisungen Cybersicherheitsrisiken reduzieren?
Verfahrensanweisungen reduzieren Cybersicherheitsrisiken, indem sie Reaktionen standardisieren, menschliche Fehler verringern, eine rechtzeitige Behebung sicherstellen und prüfbare Nachweise erzeugen, die belegen, dass Kontrollen umgesetzt und wirksam sind. Messbare KPIs wie die durchschnittliche Zeit bis zur Eindämmung, Patch-Bereitstellungsraten und erfolgreiche Wiederherstellungstestergebnisse liefern objektive Kennzahlen, die Verfahren mit der Risikoreduzierung verknüpfen. Wenn Verfahren Schritte zur Nachweiserfassung enthalten, ermöglichen sie es, die Kontrollleistung bei Audits oder Untersuchungen nachzuweisen. Die Einbettung dieser Praktiken in den Routinebetrieb schließt den Kreis zwischen Richtlinienabsicht und nachweisbaren Sicherheitsergebnissen.
Diese FAQs leiten zu praktischen Ressourcen über: wo man Vorlagen, Checklisten und Beispiele findet, die die Erstellung von Verfahrensanweisungen beschleunigen.
Wie erhält man Vorlagen, Checklisten und Fallstudien zur Erstellung von Verfahrensanweisungen?
Wirksame Vorlagen und Checklisten verkürzen die Erstellungszeit und gewährleisten die Konformität mit der ISO-27001:2022-Struktur, während branchenspezifische Fallstudien zeigen, wie Dokumentation die Zertifizierung in der Praxis unterstützt. Zu den Quellen gehören offizielle ISO-Leitlinien, Toolkits von Drittanbietern, beratungsseitig erstellte Vorlagen und Wissensportale mit herunterladbaren Checklisten und bearbeitbaren Verfahrensgerüsten. Bevorzugen Sie bei der Auswahl von Vorlagen solche, die anpassbar sind und eine Zuordnung zu ISO-Klauseln und Anhang-A-Kontrollen enthalten; dies erleichtert die Erstellung auditfähiger Dokumentation. Im Folgenden wird beschrieben, wo man suchen sollte und wie beratungsseitig bereitgestellte Ressourcen neben internen Ressourcen genutzt werden können, um Ergebnisse zu beschleunigen.
Die folgende Liste fasst Vorlagen- und Ressourcenoptionen und ihre Abwägungen zusammen.
Offizielle Leitlinien und Standards: bieten normative Anforderungen, jedoch begrenzte praktische Vorlagen.
Generische Vorlagen von Drittanbietern: beschleunigen die Erstellung, benötigen jedoch oft starke Anpassung an den organisatorischen Kontext.
Beratungsseitig erstellte Vorlagen und Checklisten: maßgeschneidert für Audit-Zuordnung und operative Passgenauigkeit und können Schulungs- und Fallstudienunterstützung umfassen.
Die Anpassung von Vorlagen an den Kontext Ihrer Organisation verbessert deren Wirksamkeit und zeigt auf, wie Beratungsressourcen für herunterladbare Inhalte und Schulungen genutzt werden können.
Wo findet man ISO-27001-Dokumentationsvorlagen und Checklisten?
Vorlagen und Checklisten sind bei Standardisierungsleitlinien, GRC-Anbietern und Beratungsunternehmen erhältlich; wählen Sie solche mit Klauselzuordnung und bearbeitbaren Feldern für Rollen und Nachweise. Generische Vorlagen können die anfängliche Erstellung beschleunigen, sollten jedoch an den organisatorischen Kontext, SoA-Zuordnungen und tatsächliche Werkzeuge angepasst werden, um auditfähig zu sein. Beratungsseitig bereitgestellte Vorlagen enthalten häufig praktische Beispiele und Nachweislisten, die Auditoren erwarten, was sie für Teams mit begrenzter Dokumentationskapazität nützlich macht. Die Nutzung von Vorlagen als Ausgangspunkt hilft, den Aufwand auf die individuellen verfahrensbezogenen Entscheidungen für Ihre Umgebung zu konzentrieren.
Wie haben Kunden mit ACATOs Dokumentationsunterstützung die Zertifizierung erreicht?
Organisationen, die mit Beratungsunternehmen wie ACATO GmbH zusammenarbeiten, folgen typischerweise einem dokumentierten Weg: Gap-Analyse, gezielte Erstellung hochpriorisierter Verfahren, interne Audits und Abhilfemaßnahmen sowie externe Zertifizierungsaudits, unterstützt durch gebündelte Nachweise. Zu den Leistungen gehören häufig ein priorisierter Dokumentensatz, Vorlagen, interne Audit-Checklisten und Schulungssitzungen, die das Verhalten der Mitarbeitenden mit den dokumentierten Verfahren in Einklang bringen. Diese gebündelten Dienstleistungen verkürzen den Zertifizierungszeitraum, indem sie Nachweiserwartungen klären und Risikobehandlungen in überprüfbare operative Verfahren überführen. Anonymisierte Fallstudien veranschaulichen typische Verbesserungen bei der Zertifizierungszeit und den Nutzen für die Dokumentationsqualität.
Was sind die neuesten Trends und Entwicklungen, die Verfahrensanweisungen betreffen?
Aktuelle Entwicklungen wie die Verfeinerungen der ISO 27001:2022, das Aufkommen der NIS-2.0-Verpflichtungen und sich wandelnde Cyberbedrohungen erfordern eine deutlichere Verfahrensdetaillierung rund um Vorfallsreaktion, Sicherheit der Lieferkette und Beweissicherung. Organisationen sollten solche regulatorischen Änderungen als Prüfauslöser behandeln und sicherstellen, dass Verfahren Verantwortlichkeiten für Drittparteirisiken und Meldungen von Datenschutzverletzungen erfassen. Die fortlaufende Bedrohungsentwicklung bedeutet auch, dass Verfahren Integrationspunkte für Bedrohungsinformationen und schnelle Aktualisierungsmechanismen enthalten sollten. Um Verfahren aktuell zu halten, ist eine Governance erforderlich, die die regulatorische Beobachtung mit planmäßigen Prüfungen und schnellen Aktualisierungen bei gesetzlichen Änderungen verknüpft.
Die oben beschriebenen Ressourcen und Trends bieten einen Weg, die Dokumentation zu operationalisieren und die Audit-Bereitschaft durch Vorlagen, Schulung und Beratungsunterstützung zu fördern.
Verfahren | Typische Quelle | Empfehlung |
|---|---|---|
ISMS-Dokumentationsvorlagen | Beratung & GRC-Anbieter | Als Basis nutzen und an SoA und Werkzeuge anpassen |
Checklisten | Interne Revision oder Standardisierungsleitlinien | Checklistenpunkte den Klauselanforderungen zuordnen |
Fallstudien | Wissensportale von Beratungsunternehmen | Branchenrelevante Beispiele für praktische Anpassungen prüfen |
Diese Ressourcenempfehlungen helfen Teams, den richtigen Ausgangspunkt für Dokumentation und Nachweiserfassung zu wählen, und regen zur Anpassung an organisatorische Bedürfnisse an.
Dieser Artikel hat einen praxisnahen, standardkonformen Weg zur Erstellung und Pflege von Verfahrensanweisungen aufgezeigt, die IT-Sicherheit und ISO-27001-Konformität unterstützen.
FAQ
Was ist eine Verfahrensanweisung im Kontext der IT-Sicherheit?
Eine Verfahrensanweisung ist ein strukturiertes Dokument, das Handlungen, Entscheidungspunkte, Rollen und Nachweise definiert, um IT-Kontrollen konsistent zu betreiben. Sie übersetzt Richtlinien in ausführbare Schritte und weist Verantwortlichkeiten zu.
Welche Abschnitte enthält eine Standard Operating Procedure?
Eine SOP enthält Ziel, Anwendbarkeit, Verantwortlichkeiten, Voraussetzungen, Schritt-für-Schritt-Handlungen, Eskalationskriterien sowie erforderliche Protokolle und eine Prüf- und Versionshistorie. Diese Struktur gewährleistet Nachvollziehbarkeit für Anwender und Auditoren.
Wer unterstützt kleine Betriebe bei der Erstellung von Verfahrensanweisungen?
ACATO GmbH aus Unterföhring erstellt Verfahrensanweisungen für ISO-9001- und ISO-27001-Systeme und reduziert dabei den Dokumentationsaufwand für kleine Betriebe gegenüber Konzernstrukturen erheblich.
Conclusion
Zusammenfassend lässt sich sagen, dass gut strukturierte Verfahrensanweisungen das Rückgrat eines effektiven Informationssicherheitsmanagements bilden; sie überführen abstrakte Vorgaben aus Richtlinien in eine konsistente und auditierbare Praxis. Organisationen, die in eine klare, zugängliche und regelmäßig überprüfte Dokumentation investieren, stärken ihre Compliance-Fähigkeit und reduzieren operationelle Risiken. Die ACATO GmbH unterstützt Unternehmen in Unterföhring und darüber hinaus bei der Erstellung von Verfahrensanweisungen, die sowohl die Anforderungen der ISO 27001 erfüllen als auch praxistauglich für den Arbeitsalltag sind – und so sicherstellen, dass die Dokumentation sowohl Zertifizierungszielen als auch einer echten organisatorischen Resilienz dient.