Operational Technology (OT) Security schützt die Hardware, Software und Netzwerke, die industrielle Prozesse, Maschinen und Sicherheitssysteme in Produktionsanlagen direkt steuern. Dieser Artikel erläutert, warum sich OT-Sicherheit grundlegend von klassischer IT-Sicherheit unterscheidet, benennt die zentralen Bedrohungen für Industrial Control Systems (ICS) und SCADA-Umgebungen und beschreibt praxisnahe Maßnahmen in den Bereichen Architektur, Monitoring und Governance, mit denen Verfügbarkeit, Integrität und Sicherheit erhalten bleiben. Leser erhalten konkrete Handlungsempfehlungen zu Netzwerksegmentierung (Purdue-Modell), sicherem Remote-Zugriff, Schwachstellenmanagement und der Absicherung von IIoT-Komponenten sowie einen klaren Weg zur regulatorischen Konformität nach NIS 2 und IEC 62443. Praxisorientierte Abschnitte zeigen, wie Incident Response und digitale Forensik die Wiederherstellungszeit verkürzen und wie rollenbasiertes Training die Widerstandsfähigkeit der Betriebsmannschaft stärkt. Abschließend werden ausgewählte Leistungen der ACATO GmbH – mit Schwerpunkt auf der Erweiterung von ISO 27001 auf OT, OT-Beratung, digitaler Forensik, Datenwiederherstellung und Awareness-Training – als operative nächste Schritte vorgestellt, die die technischen Empfehlungen sinnvoll ergänzen. Ziel ist es, Ingenieuren, Sicherheitsarchitekten und Verantwortlichen im Betrieb ein ausgewogenes Programm zum Schutz der Produktionsanlagen an die Hand zu geben, ohne Sicherheit oder Verfügbarkeit zu gefährden.
Definition und Bedeutung von Operational Technology (OT) Security
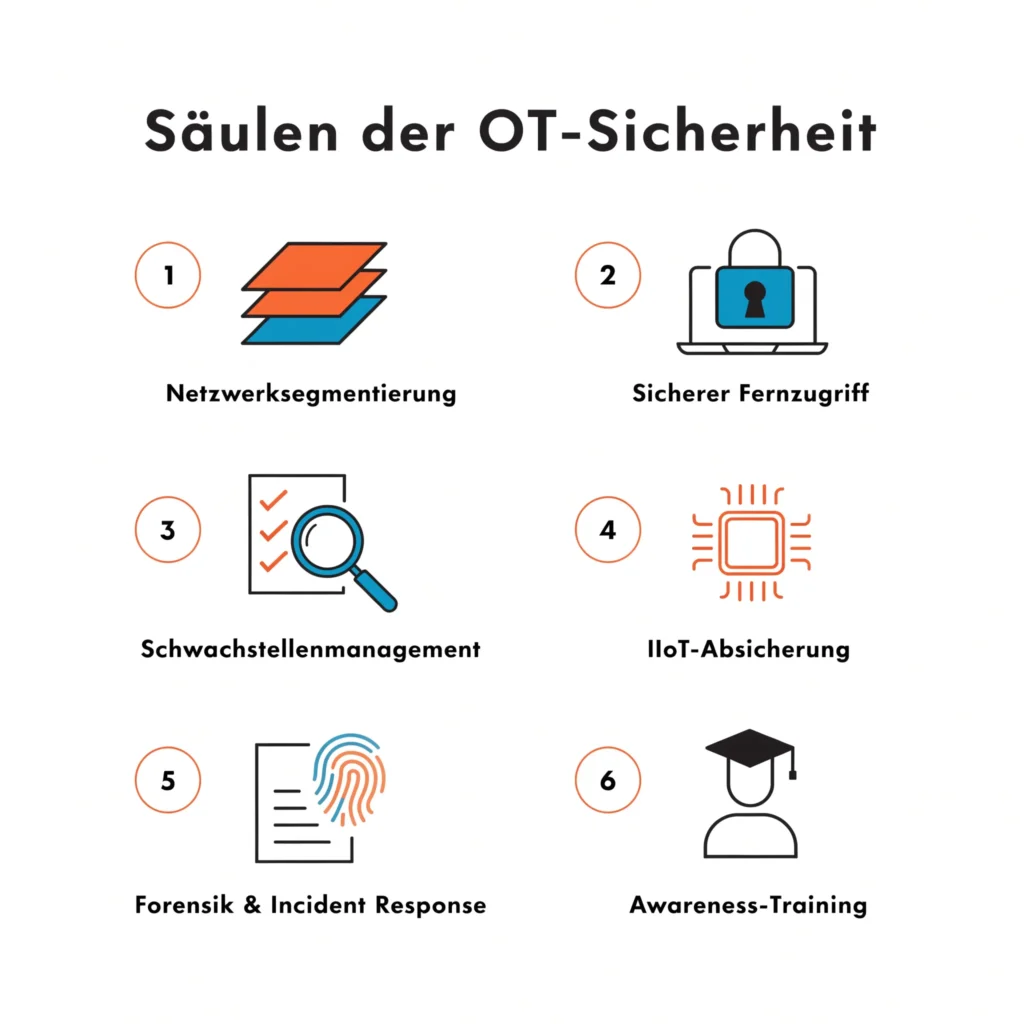
Operational Technology Security ist die Disziplin, die Systeme zu schützen, welche industrielle Prozesse überwachen und steuern – SPS, RTUs, SCADA-Server, HMIs und deren Netzwerke –, damit diese sicher und zuverlässig weiterarbeiten. OT-Sicherheit konzentriert sich auf den Erhalt von Verfügbarkeit und physischer Sicherheit, um Störungen zu verhindern, die zu Produktionsausfällen, Umweltschäden oder Personenschäden führen könnten. Da OT-Systeme physische Wirkungen steuern, tritt der Verlust der Vertraulichkeit häufig hinter Integrität und Verfügbarkeit zurück, wodurch sich die Risikoprioritäten der OT grundlegend von denen der IT unterscheiden. Bedrohungen für OT können Produktionslinien stilllegen, Prozessparameter verfälschen oder Sicherheitsverriegelungen manipulieren; der Schutz der OT erfordert daher maßgeschneiderte Kontrollen, kontinuierliches Monitoring und klare Change-Management-Prozesse. Dieses Verständnis der Prioritäten führt direkt zum Vergleich von OT- und IT-Sicherheitspraktiken und zur Betrachtung der für industrielle Umgebungen typischen Bedrohungslage.
Wie unterscheidet sich OT-Sicherheit von klassischer IT-Sicherheit?
OT-Sicherheit unterscheidet sich von IT-Sicherheit in Zielsetzung, Lebenszyklus und betrieblichen Rahmenbedingungen: OT priorisiert Verfügbarkeit und Sicherheit, während IT den Schwerpunkt auf Vertraulichkeit und Datenschutz legt. OT-Geräte laufen häufig mit veralteten Betriebssystemen oder proprietärer Firmware mit eingeschränkten Update-Möglichkeiten, was schnelle Aktualisierungen erschwert und Betreiber zu kompensierenden Maßnahmen zwingt. Echtzeit-Steuerungszyklen und deterministisches Verhalten bedeuten, dass eingreifende Sicherheitsmaßnahmen oder ungetestete Patches die Produktion destabilisieren können; Änderungsmanagement muss deshalb konservativ und validiert erfolgen. Auch Asset-Eigentum und Governance unterscheiden sich: In der Regel liegen OT-Assets in der Verantwortung der Betriebsteams, sodass Sicherheit in bestehende Sicherheits- und Wartungsabläufe integriert werden muss, statt diese zu verdrängen. Diese Unterschiede verdeutlichen, warum ICS-spezifische Kontrollen – Segmentierung, Anwendungs-Whitelisting und auf Telemetriedaten abgestimmtes Monitoring – unerlässlich sind, bevor Standard-IT-Werkzeuge in Produktionsumgebungen übertragen werden.
Welche zentralen Cyberbedrohungen zielen auf industrielle Steuerungssysteme ab?
Industrielle Steuerungssysteme sind mit einer Vielzahl von Bedrohungen konfrontiert, die sowohl die Prozessintegrität als auch die Geschäftskontinuität gefährden, darunter Ransomware, gezielte Angriffe, Kompromittierungen der Lieferkette und Insider-Bedrohungen. Ransomware-Varianten setzen zunehmend OT-spezifische Taktiken ein, die Backups beschädigen oder eine Betriebsunterbrechung erzwingen können, während staatlich unterstützte Akteure und gezielte Angreifer versuchen, Prozessparameter zu manipulieren oder auf Sicherheitssysteme zuzugreifen. Die zunehmende Verbreitung von IIoT und Fernwartungskanälen erweitert die Angriffsfläche und ermöglicht seitliche Bewegungen von Unternehmensnetzwerken in OT-Zonen. Threat Intelligence und eine auf Prozesskennzahlen abgestimmte Anomalieerkennung helfen dabei, subtile Manipulationen aufzudecken, die signaturbasierte Werkzeuge übersehen. Das Erkennen dieser Bedrohungsarten und Angriffsketten versetzt Betreiber in die Lage, Kontrollen zu priorisieren, die die Angriffsfläche verringern und bösartige Aktivitäten frühzeitig erkennen.
Zu den wichtigsten OT-spezifischen Bedrohungen zählen:
- Ransomware- und Erpressungskampagnen gegen die Anlagenverfügbarkeit.
- Gezielte Angriffe mit dem Ziel der Prozessmanipulation oder Datenexfiltration.
- Kompromittierung der Lieferkette und der Firmware über Komponenten Dritter.
Diese Bedrohungstaxonomie bildet den Rahmen für die Priorisierung von Schutzmaßnahmen in Architektur und Betrieb, die in den folgenden Service- und Technikabschnitten vertieft werden.
Wie unterstützt die ACATO GmbH die OT-Sicherheit in Produktionsumgebungen?
Die ACATO GmbH bietet Beratungs- und Betriebsleistungen, die Informationssicherheitsmanagement mit den spezifischen Anforderungen der OT verbinden und Organisationen dabei helfen, Programme von der Bewertung bis zur Zertifizierungsreife zu strukturieren. Zu den Kernleistungen zählen ISO 27001-basierte ISMS-Beratung inklusive Scope-Erweiterung auf OT, OT-spezifische Sicherheitsberatung, Incident Response und digitale Forensik, Datenwiederherstellung sowie rollenbasiertes Awareness-Training für das Betriebspersonal. Diese Leistungen adressieren typische Herausforderungen in der Produktion – Asset-Inventarisierung, risikobasierte Auswahl von Kontrollen, Auditvorbereitung und forensische Bereitschaft –, damit Betreiber sowohl Risiken reduzieren als auch regulatorische Anforderungen erfüllen können. Der Ansatz von ACATO legt Wert auf praxisnahe Ergebnisse wie Gap-Analysen, Risikoregister, Sanierungspläne und Auditunterstützung, um technische Kontrollen in konforme Managementprozesse zu überführen. Die folgende Übersicht ordnet Leistungen den jeweiligen Ergebnissen zu und veranschaulicht den erwarteten Nutzen.
| Leistung | Ergebnis | Nutzen |
|---|---|---|
| OT-Sicherheitsberatung | Gap-Analyse, Risikoregister, Sanierungsfahrplan | Klare Priorisierung technischer und prozessualer Maßnahmen zur Risikoreduzierung in der OT |
| ISO 27001 Scope-Erweiterung | Aktualisierte SoA, Richtlinienanpassungen, Auditunterstützung | Zertifizierungsreife inklusive OT-Kontrollen und Governance |
| Digitale Forensik & Incident Response | Beweissicherung, Zeitlinienrekonstruktion, Root-Cause-Berichte | Schnellere Wiederherstellung und rechtlich belastbare Vorfallberichte |
| Datenwiederherstellung | Wiederherstellungspläne, Datenrettungsleistungen | Reduzierte Ausfallzeiten und wiederhergestellte Datenintegrität nach Vorfällen |
Diese Zuordnung zeigt, wie strukturierte Leistungen Bewertungsarbeit in messbare Sicherheitsergebnisse überführen und operative Entscheidungen unterstützen, ohne technische Kontrollen in den Hintergrund zu drängen.
Welche OT-Sicherheitsberatung und ISO 27001-Zertifizierungsleistungen stehen zur Verfügung?
OT-Sicherheitsberatung beginnt typischerweise mit einer Scope-Festlegung und einer umfassenden Asset-Inventarisierung, die SPS, HMIs, SCADA-Server und IIoT-Endpunkte erfasst; darauf aufbauend erfolgt eine Risikobewertung, die Geschäftsauswirkung und Eintrittswahrscheinlichkeit je Asset quantifiziert. Anschließend erstellen die Berater einen priorisierten Sanierungsfahrplan und – bei einer Erweiterung eines ISO 27001-ISMS um OT – eine aktualisierte Statement of Applicability, um technische Kontrollen mit den organisatorischen Richtlinien in Einklang zu bringen. Typische Ergebnisse umfassen einen Umsetzungsplan für Kontrollen, ein Netzwerksegmentierungskonzept und Auditdokumentation zur Unterstützung der Zertifizierung. Die Zeitrahmen variieren je nach Umfang, doch ein strukturiertes Programm bewegt sich üblicherweise in Phasen von der Bewertung zur Umsetzung, ergänzt durch kontinuierliche Verbesserungszyklen zur Aufrechterhaltung der Konformität. Dieses stufenweise Vorgehen stellt sicher, dass OT-Kontrollen bei Zertifizierungsaudits nachweisbar sind, ohne die betrieblichen Rahmenbedingungen zu vernachlässigen.
Wie verbessert digitale Forensik die Incident Response in OT-Systemen?
Digitale Forensik in der OT konzentriert sich darauf, flüchtige Beweise von Steuerungsgeräten zu sichern und Ereignisabläufe zu rekonstruieren, ohne die Produktion zu unterbrechen; Fachleute nutzen dafür spezialisierte Sammelverfahren für SPS-Speicher, Netzwerkmitschnitte und forensische Abbilder von Engineering-Workstations. Forensik unterstützt Root-Cause-Analysen, rechtliche Berichterstattung sowie Versicherungs- und Regulierungsprozesse, indem sie manipulationssichere Beweise und klare Vorfallzeitlinien liefert. Ein typischer OT-forensischer Ablauf umfasst Eindämmung, Erfassung flüchtiger Daten, sichere Beweisaufbewahrung, Analyse von Steuerbefehlen und Protokollen sowie konkrete Empfehlungen zur Wiederherstellung. Die Einbindung von Forensik in die Incident Response verkürzt die mittlere Wiederherstellungszeit, da gezielte Abhilfemaßnahmen ermöglicht und Betriebsabläufe informiert werden, um ein erneutes Auftreten zu verhindern. Diese forensische Fähigkeit knüpft an die umfassendere Incident-Response-Planung an, die in einem späteren Abschnitt behandelt wird.
Wie lassen sich Industrial Control Systems und SCADA in Produktionsanlagen absichern?
Die Absicherung von ICS und SCADA erfordert eine durchdachte Architektur, strikte Zugriffskontrollen, konsequentes Monitoring und kompensierende Maßnahmen für Altsysteme; diese Maßnahmen schützen gemeinsam die Verfügbarkeit und die Integrität der Prozesssteuerung. Die Anwendung des Purdue-Modells und klarer Zonen-/Übergangsgrenzen begrenzt seitliche Bewegungen und ermöglicht eine gezielte Erkennung an Übergangspunkten, während sichere Remote-Access-Muster die Angriffsfläche durch Dritte minimieren. Schwachstellenmanagement muss risikobasiert erfolgen und sicherheitskritische Assets priorisieren, wobei kompensierende Maßnahmen – etwa Isolierung und Anwendungs-Whitelisting – zum Einsatz kommen, wenn Patching nicht praktikabel ist. Kontinuierliches, auf Prozesstelemetrie abgestimmtes Monitoring und Anomalieerkennung helfen, subtile Abweichungen aufzudecken, die auf eine Kompromittierung hindeuten. Die folgenden Unterabschnitte liefern konkrete Segmentierungsregeln sowie einen Arbeitsablauf für Schwachstellen- und Remote-Access-Management, um diese Prinzipien in die Praxis umzusetzen.
Was sind bewährte Verfahren für die ICS-Netzwerksegmentierung und -Architektur?
Die Netzwerksegmentierung sollte die Zonen des Purdue-Modells – Enterprise, DMZ, Standort, Zelle/Bereich und Prozess – mit klaren Übergängen und Deny-by-Default-Regeln an jeder Grenze umsetzen, um unnötigen Datenverkehr zu unterbinden. IDS/IPS oder OT-spezifisches Monitoring sollte an Zonengrenzen und DMZs platziert werden, um zonenübergreifende Interaktionen zu beobachten, ohne die deterministische Leistung der Steuerungsebene zu beeinträchtigen. VLANs und Übergänge dienen der logischen Trennung, sollten aber mit physischen Kontrollen und Firewalls kombiniert werden, wo absolute Isolation sicherheitsrelevant ist. Zu den Gestaltungsprinzipien zählen minimale Dienste in Prozesszonen, gehärtete Engineering-Workstations in einer eigenen Verwaltungszone und dokumentierte Änderungskontrolle für jede zonenübergreifende Ausnahme. Diese Segmentierungsmuster verringern die Angriffsfläche und erleichtern das Erkennen und Eindämmen anomaler seitlicher Bewegungen.
Konkrete Segmentierungsregeln umfassen:
- Deny-by-Default an Zonengrenzen mit expliziten Freigabelisten für Dienste.
- Isolierung von Engineering- und Wartungskonsolen in einer separaten Verwaltungszone.
- Überwachung aller zonenübergreifenden Datenflüsse mit OT-spezifischer Erkennung und Protokollierung.
Diese Regeln führen unmittelbar zum Management von Schwachstellen und sicherem Remote-Zugriff, ohne inakzeptable betriebliche Risiken einzugehen.
| Asset-Typ | Kontrollschwerpunkt | Empfohlene Umsetzung |
|---|---|---|
| SPS | Zugriffskontrolle, Whitelisting | Netzwerkisolierung, Anwendungs-Whitelisting, minimale Dienste |
| SCADA-Server | Monitoring, Backups | Segmentierte DMZ, zentrale Protokollierung, getestete Backups |
| HMIs | Authentifizierung, Sitzungskontrolle | Starke Authentifizierung, Sitzungsaufzeichnung, eingeschränkte Bedienerrechte |
| Remote-Zugriff | Least Privilege, Session-Broker | Jump-Hosts, MFA, aufgezeichnete Sitzungen |
Wie lassen sich Schwachstellen und Remote-Zugriff in SCADA-Systemen managen?
Schwachstellenmanagement in SCADA-Umgebungen sollte risikobasiert erfolgen: Schwachstellen werden nach Sicherheitsauswirkung und Ausnutzbarkeit eingestuft, anschließend werden Patches oder kompensierende Maßnahmen entsprechend geplant. Wenn direktes Patching die Prozessstabilität gefährdet, sollten kompensierende Maßnahmen wie Netzwerkisolierung, strikte ACLs, Protokollfilterung und Anwendungs-Whitelisting umgesetzt werden, um das Ausnutzungsrisiko zu mindern. Sicherer Remote-Zugriff muss über Jump-Server oder Session-Broker erfolgen, Multi-Faktor-Authentifizierung erzwingen und Sitzungen zur Auditierung und forensischen Bereitschaft aufzeichnen. Regelmäßige Schwachstellenscans sollten mit gezieltem passivem Monitoring kombiniert werden, um Betriebsunterbrechungen zu vermeiden, und jede Änderung muss vor dem produktiven Einsatz eine betriebliche Validierung in einer Testumgebung durchlaufen. Diese Praktiken bringen Sicherheit und die betrieblichen Rahmenbedingungen industrieller Systeme in Einklang.
Welche Compliance-Anforderungen bestehen für OT-Sicherheit unter NIS 2 und IEC 62443?
NIS 2 und IEC 62443 setzen sich ergänzende Erwartungen: NIS 2 verpflichtet Betreiber wesentlicher Dienste und große Anbieter digitaler Dienste zu Risikomanagement und Vorfallmeldung, während IEC 62443 ein technisches und prozessuales Rahmenwerk speziell für industrielle Automatisierungs- und Steuerungssysteme bereitstellt. Die Konformität erfordert eine Scope-Festlegung zur Bestimmung der regulierten Assets, die Umsetzung von Risikomanagement- und Lieferkettensicherheitsmaßnahmen sowie die Etablierung von Melde- und Kontinuitätsverfahren. Organisationen können ein ISO 27001-ISMS als Management-Rückgrat nutzen und die technischen Kontrollen der IEC 62443 darin abbilden, um eine überprüfbare Compliance-Position zu erreichen. Die folgenden Unterabschnitte beschreiben die Auswirkungen von NIS 2 sowie die Schritte zur pragmatischen und auditfähigen Umsetzung der IEC 62443, einschließlich der Frage, wie praktische Serviceunterstützung die Konformität beschleunigen kann.
Wie wirkt sich NIS 2 auf OT-Betreiber und kritische Infrastrukturen aus?
NIS 2 erweitert den Anwendungsbereich auf mehr Sektoren und verschärft die Anforderungen an Risikomanagement, Vorfallmeldung und Lieferkettensicherheit; Betreiber müssen dokumentierte Maßnahmen vorhalten und Vorfälle innerhalb festgelegter Fristen melden. Betreiber müssen Governance-Strukturen etablieren, regelmäßige Risikobewertungen durchführen und vertragliche Sicherheitskontrollen für Dritte dokumentieren. Meldepflichten sehen in der Regel eine zeitnahe Benachrichtigung nationaler Behörden über erhebliche Vorfälle vor, und ein Verstoß kann regulatorische Konsequenzen nach sich ziehen. Praktische erste Schritte umfassen die Festlegung des Anwendungsbereichs zur Identifikation betroffener Assets, die Etablierung von Incident-Response-Playbooks im Einklang mit den Meldefristen sowie die Bewertung der Sicherheitspraktiken von Lieferanten. Diese Maßnahmen schaffen das operative Rückgrat, das zur Erfüllung der NIS-2-Anforderungen und zur Reduzierung regulatorischer Risiken notwendig ist.
| Standard / Regulierung | Anforderung | Praktischer Schritt / ACATO-Leistung |
|---|---|---|
| NIS 2 | Risikomanagement & Vorfallmeldung | Scope-Bewertung, Erstellung von Incident-Playbooks — ACATO: Auditvorbereitung und Gap-Analyse |
| IEC 62443 | Zonen-/Übergangsmodell und technische Kontrollen | Zonenmapping, Auswahl von Kontrollen, Testing — ACATO: Unterstützung bei der Umsetzung von Kontrollen |
| ISO 27001 | Managementsystem für Informationssicherheit | ISMS-Erweiterung auf OT, SoA-Aktualisierungen — ACATO: Zertifizierungsunterstützung |
Welche Schritte umfasst die Umsetzung der IEC 62443 für OT-Umgebungen?
Die Umsetzung der IEC 62443 beginnt mit einer Scope-Festlegung und Asset-Inventarisierung zur Definition von Zonen und Übergängen, gefolgt von der Auswahl technischer und prozessualer Kontrollen entsprechend dem erforderlichen Sicherheitsniveau. Die nächsten Schritte umfassen die Anwendung sicherer Konfigurationsgrundlagen, die Implementierung von Geräteidentität und Authentifizierung sowie den Einsatz von Monitoring und Protokollierung an Zonengrenzen. Verifizierungsaktivitäten – wie Abnahmetests, regelmäßige Audits und Penetrationstests in Nicht-Produktivumgebungen – bestätigen die Wirksamkeit der Kontrollen und fließen in die kontinuierliche Verbesserung ein. Zu den Meilensteinen sollten dokumentierte Architekturdiagramme, Aufzeichnungen zur Umsetzung der Kontrollen und ein Verifizierungsplan gehören. Dieser Fahrplan führt zu einem nachweisbaren Kontrollset im Einklang mit der IEC 62443 und ermöglicht gleichzeitig eine fortlaufende Absicherung durch Tests und Audits.
Wie lässt sich Resilienz durch OT-Incident-Response und Sicherheits-Awareness-Training aufbauen?
Resilienz entsteht durch die Kombination eines OT-spezifischen Incident-Response-Plans, forensischer Bereitschaft und rollenbasierten Trainings, das Betreiber befähigt, Vorfälle zu erkennen und zu bewältigen, ohne Sicherheit oder Verfügbarkeit zu gefährden. Incident Response für OT passt die üblichen IR-Phasen an die Grenzen des Prozesses an: Eindämmungsmaßnahmen müssen einen sicheren Anlagenzustand bewahren, die Beweissicherung darf Regelkreise nicht stören, und Wiederherstellungspläne sollten validierte Rückfallverfahren enthalten. Sicherheits-Awareness-Training für das Produktionspersonal konzentriert sich auf betriebliche Hygiene, sichere Remote-Access-Verfahren und das Erkennen früher Kompromittierungsindikatoren – wobei Sicherheits- und Security-Botschaften so integriert werden, dass keine widersprüchlichen Prioritäten entstehen. Die folgenden Unterabschnitte skizzieren ein OT-spezifisches Incident-Response-Playbook und praxisnahe Trainingsmodule, die die Zeit bis zur Erkennung und Wiederherstellung nachweislich verkürzen.
Was sind wirksame Strategien für OT-Incident-Response und forensische Untersuchungen?
Wirksame OT-Incident-Response folgt den Phasen Vorbereitung, Erkennung, Eindämmung, Beseitigung und Wiederherstellung, angepasst an den sicheren Anlagenbetrieb und die forensische Integrität. Die Vorbereitung umfasst die Erstellung von Playbooks, Runbook-Übungen und die Definition von Rollen, die Betrieb, Sicherheit, Recht und IT-Sicherheit zusammenbringen. In der Erkennungsphase lösen Prozessanomalien und Meldungen der Bediener kontrollierte Eindämmungsmaßnahmen aus, die einen sicheren Abschaltvorgang oder einen eingeschränkten Betriebsmodus priorisieren, wo dies erforderlich ist. Die Forensik konzentriert sich auf nicht-invasive Beweissicherung, die sichere Aufbewahrung von Abbildern der Engineering-Workstations und die Rekonstruktion von Zeitlinien zur Unterstützung rechtlicher und regulatorischer Meldungen. Koordinierte Übungen und Tabletop-Exercises validieren den Plan und verbessern die Kommunikation zwischen den Disziplinen, wodurch die mittlere Wiederherstellungszeit verkürzt und die Nachbereitung von Vorfällen verbessert wird.
Wesentliche Elemente der OT-Incident-Response:
- Definierte Rollen und funktionsübergreifende Koordination mit Betrieb und Sicherheit.
- Verfahren zur forensischen Bereitschaft für die sichere Beweissicherung.
- Regelmäßige Übungen zur Validierung von Eindämmungs- und Wiederherstellungsschritten.
Diese Elemente leiten unmittelbar zur Gestaltung von Trainingsprogrammen über, die die auf dem Betriebsgelände benötigten Fähigkeiten und Urteilsvermögen vermitteln.
Wie kann Sicherheits-Awareness-Training das Produktionspersonal stärken?
Sicherheits-Awareness für das Produktionspersonal sollte rollenbasiert, szenariogetrieben und eng mit dem Sicherheitstraining verknüpft sein, damit Mitarbeitende sowohl Sicherheitssignale als auch die richtigen Reaktionen erkennen. Die Module behandeln in der Regel grundlegende OT-Hygiene, sichere Remote-Access-Protokolle, Bewusstsein für Änderungskontrolle, Phishing-Resilienz für Mitarbeitende mit Unternehmenszugangsdaten und Verfahren zur Vorfallmeldung. Praktische Simulationen und Tabletop-Übungen festigen die richtigen Reaktionen und helfen, die Wirksamkeit des Trainings anhand von Kennzahlen wie Erkennungszeit und Meldequote zu messen. Regelmäßige Auffrischungssitzungen und Leistungsfeedback stellen sicher, dass erlernte Verhaltensweisen erhalten bleiben und sich mit veränderten Bedrohungen und Technologien weiterentwickeln. Befähigte Bediener werden zu aktiven Detektoren und Erstreagierenden, was die organisatorische Resilienz erheblich verbessert.
| Trainingsmodul | Schwerpunkt | Messbares Ergebnis |
|---|---|---|
| Rollenbasierte OT-Hygiene | Umgang mit Geräten, Passwortnutzung | Reduzierte Fehlkonfigurationen |
| Remote-Access-Verfahren | Nutzung von Session-Brokern, MFA | Weniger unautorisierte Verbindungen |
| Vorfallerkennung | Anomaliezeichen, Meldeprozess | Schnellere Erkennung und Meldung |
Welche Herausforderungen und Lösungen bestehen bei der Absicherung von Industrial IoT in Produktionsanlagen?
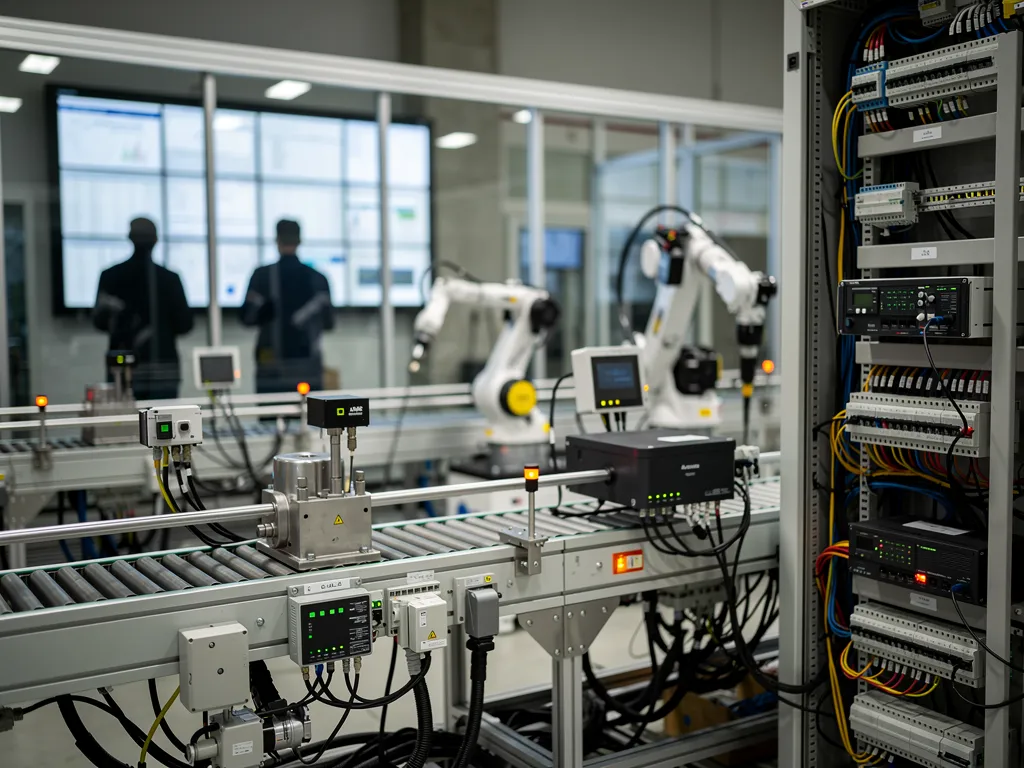
Industrial IoT bringt Skalierung, heterogene Geräte und Komplexität der Lieferkette mit sich, die klassische OT-Sicherheitsansätze erschweren; der Schutz von IIoT erfordert starke Geräteidentität, Lebenszyklusmanagement und skalierbares Monitoring. Viele IIoT-Geräte verfügen über begrenzte Ressourcen und eingeschränkte Update-Möglichkeiten, was sicheres Onboarding, Firmware-Integritätsprüfungen und kompensierende Maßnahmen auf Netzwerkebene erforderlich macht. Risiken in der Lieferkette werden durch Lieferantenbewertungen, vertragliche Sicherheitsanforderungen und Firmware-Validierung gemindert. Skalierbare Anomalieerkennung, die Gerätetelemetrie mit dem Prozesskontext korreliert, hilft, Kompromittierungen auf Geräteebene zu erkennen, bevor sie die Produktion beeinträchtigen. Die Bewältigung der IIoT-Herausforderungen kombiniert prozessbezogenes Monitoring, strikte Gerätegovernance und Lieferantenmanagement, um sichere und resiliente IIoT-Umgebungen zu gewährleisten.
Wie lassen sich verbundene OT-Geräte schützen und Lieferkettenrisiken managen?
Der Schutz vernetzter Geräte beginnt bei der sicheren Bereitstellung: eindeutige Geräteidentitäten, gegenseitige Authentifizierung und verschlüsselte Kommunikation sollten erzwungen werden, ebenso Secure Boot und signierte Firmware, soweit unterstützt. Richtlinien für Over-the-Air-Updates sollten Integritätsprüfungen und gestaffelte Rollouts umfassen, um das Risiko fehlerhafter Updates zu verringern. Das Lieferantenrisikomanagement sollte Sicherheitsfragebögen, vertragliche Anforderungen zur Offenlegung von Schwachstellen und die Überprüfung der Entwicklungspraktiken der Lieferanten beinhalten. Für Alt- oder ressourcenbeschränkte Geräte sollten Netzwerksegmentierung, Protokoll-Gateways und Verhaltensmonitoring als kompensierende Maßnahmen eingesetzt werden. Diese Lebenszyklusmaßnahmen verringern die Wahrscheinlichkeit, dass kompromittierte oder verwundbare Geräte genutzt werden, um in kritische Steuerungszonen vorzudringen.
Welche Trends und Statistiken verdeutlichen die Bedeutung der IIoT-Sicherheit?
Aktuelle Forschung und Branchenberichte zeigen eine zunehmende Rate von OT-bezogenen Vorfällen, da die IIoT-Verbreitung die Angriffsfläche erweitert und mehr Einstiegspunkte für Angreifer schafft. Sicherheitsstudien deuten darauf hin, dass Ransomware- und Lieferkettenangriffe zunehmend industrielle Betriebe betreffen, und Umfragedaten belegen eine anhaltende Fachkräftelücke bei OT-Cybersicherheitsrollen. Die Kombination aus mehr vernetzten Endpunkten und einem begrenzten Nachwuchs an ausgebildeten OT-Sicherheitsfachleuten macht proaktive Verteidigungsmaßnahmen, Automatisierung und gezieltes Training unerlässlich. Das Bewusstsein für diese Trends unterstreicht die Dringlichkeit, Gerätegovernance, Monitoring und Trainingsprogramme einzuführen, die mit dem IIoT-Wachstum und den regulatorischen Erwartungen skalieren.
Wichtige Erkenntnisse zu IIoT:
- Das Wachstum von IIoT vergrößert die Angriffsfläche und erhöht die Wahrscheinlichkeit von Vorfällen.
- Angriffe auf Lieferkette und Firmware stellen wachsende Herausforderungen für Betreiber dar.
- Fachkräftelücken machen Automatisierung, Managed Services und Training unerlässlich.
Diese Trends bestätigen die Notwendigkeit eines umfassenden Programms, das Architektur, Betrieb und personenbezogene Kontrollen miteinander verbindet.
FAQ
Was ist Operational Technology Security?
Operational Technology Security schützt Hardware, Software und Netzwerke, die industrielle Prozesse, Maschinen und Sicherheitssysteme in Produktionsanlagen direkt steuern. Sie erhält Verfügbarkeit, Integrität und physische Sicherheit von SPS, RTUs, SCADA-Servern und HMIs.
Warum unterscheidet sich OT-Sicherheit von IT-Sicherheit?
OT priorisiert Verfügbarkeit und physische Sicherheit, während IT vor allem Vertraulichkeit schützt. OT-Geräte laufen oft mit veralteter Software und Echtzeit-Steuerungszyklen, wodurch Standard-IT-Maßnahmen wie schnelle Patches die Produktion destabilisieren können.
Welche Maßnahmen und Leistungen unterstützen den Schutz von Produktionsanlagen?
Der Artikel empfiehlt Netzwerksegmentierung nach dem Purdue-Modell, sicheren Remote-Zugriff, Schwachstellenmanagement und Absicherung von IIoT-Komponenten sowie Konformität mit NIS 2 und IEC 62443. Die ACATO GmbH aus Unterföhring, Bayern, ergänzt dies mit OT-Beratung, digitaler Forensik, Datenwiederherstellung und Awareness-Training.
Zusammenfassung
Zusammenfassend lässt sich sagen, dass die Sicherheit von Umgebungen der Betriebstechnik (Operational Technology, OT) dieselbe Sorgfalt und Disziplin erfordert, die Unternehmen bereits im Rahmen der Informationssicherheit nach ISO 27001 anwenden. Da Produktionsanlagen auf eine kontinuierliche Verfügbarkeit angewiesen sind, ist die Widerstandsfähigkeit gegenüber Cyber-Bedrohungen entscheidend für die betriebliche und wirtschaftliche Stabilität. Die ACATO GmbH mit Sitz in Unterföhring (Bayern) unterstützt Unternehmen dabei, OT-Infrastrukturen zu bewerten, Sicherheitslücken zu schließen und Produktionsumgebungen auf einen nachhaltigen, zertifizierbaren Schutz gegen sich wandelnde Cyber-Risiken vorzubereiten.