Digitale Beweismittel – bzw. der Beweiswert digitaler Beweismittel – bezeichnen Daten, die von elektronischen Systemen erzeugt werden und Tatsachen in Gerichtsverfahren untermauern können; ihre Zulässigkeit hängt von nachweisbarer Authentizität, Relevanz und Zuverlässigkeit ab. Den Nachweis zu erbringen, dass ein digitales Objekt tatsächlich das ist, was es zu sein vorgibt, erfordert sowohl technische Maßnahmen als auch einen rechtlichen Nachweis; dieser Mechanismus stellt sicher, dass Gerichte sich auf digitale Aufzeichnungen verlassen können, ohne ein unangemessenes Risiko von Manipulation oder Fehlinterpretation einzugehen. Die Leser erfahren, wie Gerichte die Zulässigkeit bewerten, welche forensischen Prozesse gerichtsfeste Kopien erzeugen, mit welchen Methoden die Integrität bewahrt wird, welche Rolle Sachverständige spielen, wann eine Datenwiederherstellung erforderlich ist und wie Compliance-Rahmenwerke die Beweisbereitschaft stärken. Ein unsachgemäßer Umgang führt häufig zum Ausschluss von Beweismitteln, zum Verlust von Ansprüchen oder zu geschwächten Verteidigungspositionen. Der Artikel konzentriert sich daher auf konkrete Praktiken – Imaging, Hashing, Dokumentation der Chain of Custody, Sachverständigengutachten und Wiederherstellungsprotokolle –, die den Beweiswert digitaler Beweismittel erhalten. Die Abschnitte bilden praktische Checklisten und technische Kontrollen ab und behandeln länderübergreifende Standards, forensische Best Practices, Entity-Attribute-Value-Vergleiche sowie Compliance-Maßnahmen wie ISO/IEC 27001 und neue Vorschriften wie NIS2. Dieser Leitfaden verbindet technische Erläuterungen mit verfahrensrechtlichen Schritten, um Rechtsteams, Ermittlern und IT-Verantwortlichen zu helfen, digitale Beweismittel zu erstellen, die vor Gericht Bestand haben.
Key Takeaways
We assess digital evidence integrity using documented chain-of-custody procedures within our ISO 27001-aligned processes.
We verify timestamps, metadata, and hash values to establish authenticity of electronic evidence for our clients.
We apply forensic documentation standards that support evidentiary weight in legal and regulatory proceedings.
We maintain audit trails covering every step of digital evidence collection, storage, and analysis for our clients.
Was ist die Zulässigkeit digitaler Beweismittel und warum ist sie wichtig?
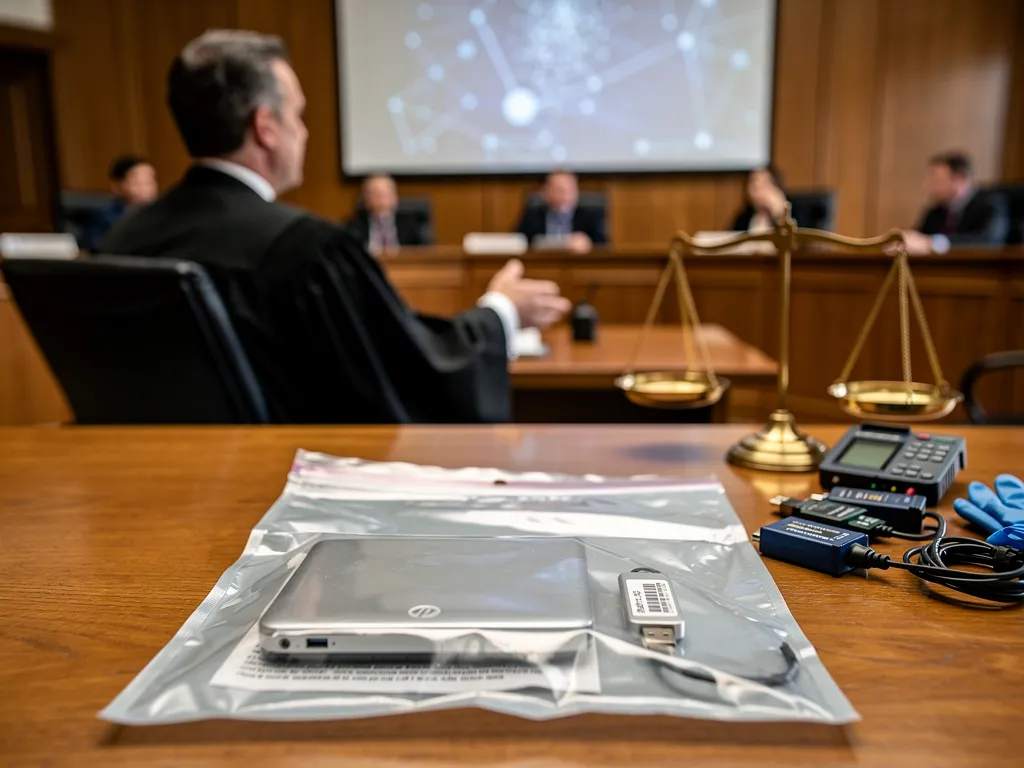
Die Zulässigkeit digitaler Beweismittel bestimmt, ob elektronische Informationen von einem Gericht berücksichtigt werden können, und hängt davon ab, ob nachgewiesen werden kann, dass die Daten für die jeweilige Frage relevant, authentisch und zuverlässig sind. Der Mechanismus verbindet rechtliche Prüfmaßstäbe mit technischen Schutzmaßnahmen, sodass ein Richter oder ein Gericht das Artefakt ohne unangemessenen Zweifel mit den zu beweisenden Tatsachen verknüpfen kann; der Nutzen besteht darin, den Beweiswert digitaler Beweismittel in Rechtsstreitigkeiten oder regulatorischen Verfahren zu erhalten. Die Zulässigkeit ist deshalb von Bedeutung, weil ausgeschlossene digitale Beweismittel den Ausgang eines Verfahrens bestimmen, die Vergleichsbereitschaft beeinflussen und regulatorische Sanktionen nach sich ziehen können; ein Verständnis der Zulässigkeitsvoraussetzungen verringert das Risiko einer beweisrechtlichen Anfechtung.
Die folgende Liste stellt die zentralen Zulässigkeitskriterien dar, die Richter typischerweise bei der Bewertung elektronischer Beweismittel anwenden, und bietet Praktikern eine schnelle Checkliste für die Vorbereitung von Beweisstücken.
Digitale Beweismittel müssen drei zentrale Zulässigkeitskriterien erfüllen:
Relevanz: Das digitale Artefakt bezieht sich unmittelbar auf eine wesentliche streitige Tatsache und trägt dazu bei, ein Element des Falls zu beweisen oder zu widerlegen.
Authentizität: Es liegen aussagekräftige Nachweise vor, dass das Objekt tatsächlich das ist, was die vorlegende Partei behauptet, gestützt durch Verwahrungsnachweise oder korrespondierende Daten.
Zuverlässigkeit: Die Methode der Erhebung, Sicherung und Analyse liefert reproduzierbare Ergebnisse, die einer Anfechtung standhalten.
Diese Kriterien übersetzen sich in praktisches Handeln – Beweismittel mit validierten Verfahren sichern und jeden Schritt dokumentieren –, denn genau das verringert unmittelbar die Wahrscheinlichkeit eines Ausschlusses und erhöht die Überzeugungskraft vor Gericht. Der nächste Abschnitt erläutert, wie Gerichte diese Konzepte bei der Entscheidung über die Zulassung elektronischer Beweismittel operationalisieren.
Untersuchungen zeigen tatsächlich, dass die Nichteinhaltung dieser Grundprinzipien – insbesondere in Bezug auf Authentizität, Integrität und eine ordnungsgemäße Chain of Custody – häufig dazu führt, dass digitale Beweismittel vor Gericht als unzulässig eingestuft werden.
Zulässigkeit digitaler Beweismittel: Authentizität, Integrität & Chain of Custody Digitalforensische Untersuchungen stellen die Wissenschaft und den rechtlichen Prozess der Untersuchung von Cyberkriminalität sowie digitalen Medien oder Objekten zur Beweiserhebung dar. Damit digitale Beweismittel vor Gericht verwertet werden und rechtlich zulässig sind, müssen sie authentisch, korrekt, vollständig und für die Geschworenen überzeugend sein. Die Vorlage digitalforensischer Beweismittel vor Gericht hat sich als schwierig erwiesen – aufgrund von Faktoren wie einer unzureichenden Chain of Custody, der Nichteinhaltung rechtlicher Verfahren und mangelnder Beweisintegrität. Die Einhaltung rechtlicher Verfahren bei der Beweiserhebung an einem digitalen Tatort ist für die Zulässigkeit und die Strafverfolgung entscheidend. Unzureichende Beweiserhebung sowie mangelnde Genauigkeit, Authentizität und Vollständigkeit haben jedoch in vielen Fällen zur Unzulässigkeit vor Gericht geführt. Dieser Beitrag diskutiert die Rechtsprechung zu digitalforensischen Untersuchungen sowie Fragen der Authentizität, Genauigkeit, Vollständigkeit und Überzeugungskraft von Beweismitteln, die zur Unzulässigkeit vor Gericht führen. Digital forensics investigation jurisprudence: issues of admissibility of digital evidence, A. Yeboah-Ofori, 2020
Wie definieren und bewerten Gerichte elektronische Beweismittel?
Gerichte definieren elektronische Beweismittel anhand einer Mischung aus gesetzlichen Vorschriften, Präzedenzfällen und der gerichtlichen Beurteilung von Authentizität und Zuverlässigkeit; Richter fragen häufig, ob sich das Artefakt einer Quelle zuordnen lässt und ob die Sicherungsmethoden eine Veränderung verhindert haben. Der Mechanismus, den Gerichte anwenden, umfasst den Abgleich mit unabhängigen Aufzeichnungen, die forensische Prüfung von Metadaten und die genaue Untersuchung der Chain-of-Custody-Dokumentation, um die Vertrauenswürdigkeit des Objekts zu beurteilen. Der praktische Nutzen, diese Fragen vorwegzunehmen, liegt in der Vorbereitung anschaulicher Zeitleisten, der Sicherung von Systemprotokollen und der Erstellung validierter forensischer Images, die eine klare Herkunftskette belegen. Gerichte gewichten je nach Rechtsordnung auch Sachverständigenaussagen unterschiedlich gegenüber urkundlichen Nachweisen: Manche Gerichte verlangen ein geringeres Maß an technischer Detailtiefe, andere fordern eine strenge methodische Darlegung. Das Verständnis dieser gerichtlichen Herangehensweisen hilft Ermittlern, Sicherungs- und Berichtspraktiken auf den jeweils erwarteten rechtlichen Standard abzustimmen, was im nächsten Abschnitt durch einen Vergleich zentraler Rechtsrahmen vertieft wird.
Welche zentralen rechtlichen Standards gelten für digitale Beweismittel?
Zu den zentralen rechtlichen Standards für digitale Beweismittel zählen beweisrechtliche Regeln, die traditionelles Recht widerspiegeln – Relevanz und Authentifizierung –, ergänzt durch verfahrensrechtliche Vorgaben sowie datenschutz- bzw. regulierungsrechtliche Überlagerungen wie die DSGVO oder branchenspezifische Anforderungen; diese Standards legen die zulässigen Methoden für Erhebung und Verwendung fest. Der Mechanismus über verschiedene Rechtsordnungen hinweg erfordert häufig den Nachweis, dass forensische Verfahren die Integrität gewahrt haben, dass datenschutzrechtliche Pflichten bei der Erhebung eingehalten wurden und dass jede erzwungene Offenlegung dem geltenden Rechtsweg entsprach. So priorisieren strafrechtliche Vorschriften beispielsweise eine durchsuchungsbeschlussgemäße Erhebung, während zivilrechtliche Gerichte auf eine verhältnismäßige Beweisermittlung und Relevanz achten; die DSGVO greift ein, indem sie die Verarbeitung personenbezogener Daten begrenzt und eine Rechtsgrundlage für die Erhebung verlangt. Das vergleichende rechtliche Bild zeigt, dass Praktiker forensische Belastbarkeit mit Datenschutzkonformität in Einklang bringen müssen, um die Zulässigkeit zu verteidigen, und dass verfahrensrechtliche Unterschiede häufig eine frühzeitige Einbindung von Rechtsberatung erforderlich machen. Diese Unterschiede zwischen den Rechtsordnungen unterstreichen, wie wichtig es ist, die technische Praxis mit den für das jeweilige Forum geltenden Regeln zu harmonisieren.
Die Komplexität der länderübergreifenden Handhabung digitaler Beweismittel verdeutlicht die dringende Notwendigkeit eines harmonisierten Rahmenwerks, um eine konsistente Zulässigkeit und Verwertbarkeit über verschiedene Rechtssysteme hinweg sicherzustellen.
Rahmenwerk für die Zulässigkeit digitaler Beweismittel in Gerichtsverfahren Digitale Beweismittel gewinnen infolge des Fortschritts im Bereich Informations- und Kommunikationstechnologie in Gerichtsverfahren zunehmend an Bedeutung. Aufgrund der transnationalen Natur von Computerkriminalität und computergestützter Kriminalität müssen der digitalforensische Prozess und der Umgang mit digitalen Beweismitteln standardisiert werden, damit die erzeugten digitalen Beweismittel in Gerichtsverfahren zulässig sind. Die unterschiedliche Rechtslage in verschiedenen Rechtsordnungen erschwert zudem die länderübergreifende Zulässigkeit digitaler Beweismittel. Ein harmonisiertes Rahmenwerk zur Bewertung der Zulässigkeit digitaler Beweismittel ist erforderlich, um eine wissenschaftliche Grundlage für die Zulässigkeit digitaler Beweismittel zu schaffen und die länderübergreifende Anerkennung und Verwertbarkeit digitaler Beweismittel sicherzustellen. Dieses Kapitel beschreibt ein harmonisiertes Rahmenwerk, das die technischen und rechtlichen Anforderungen an die Zulässigkeit digitaler Beweismittel integriert. Das vorgeschlagene Rahmenwerk, das eine kohärente techno-rechtliche Grundlage für die Bewertung der Zulässigkeit digitaler Beweismittel bietet, soll zur laufenden Weiterentwicklung digitalforensischer Standards beitragen. A model for digital evidence admissibility assessment, H. Venter, 2017
Wie stellt die Digitalforensik eine zuverlässige Beweiserhebung sicher?
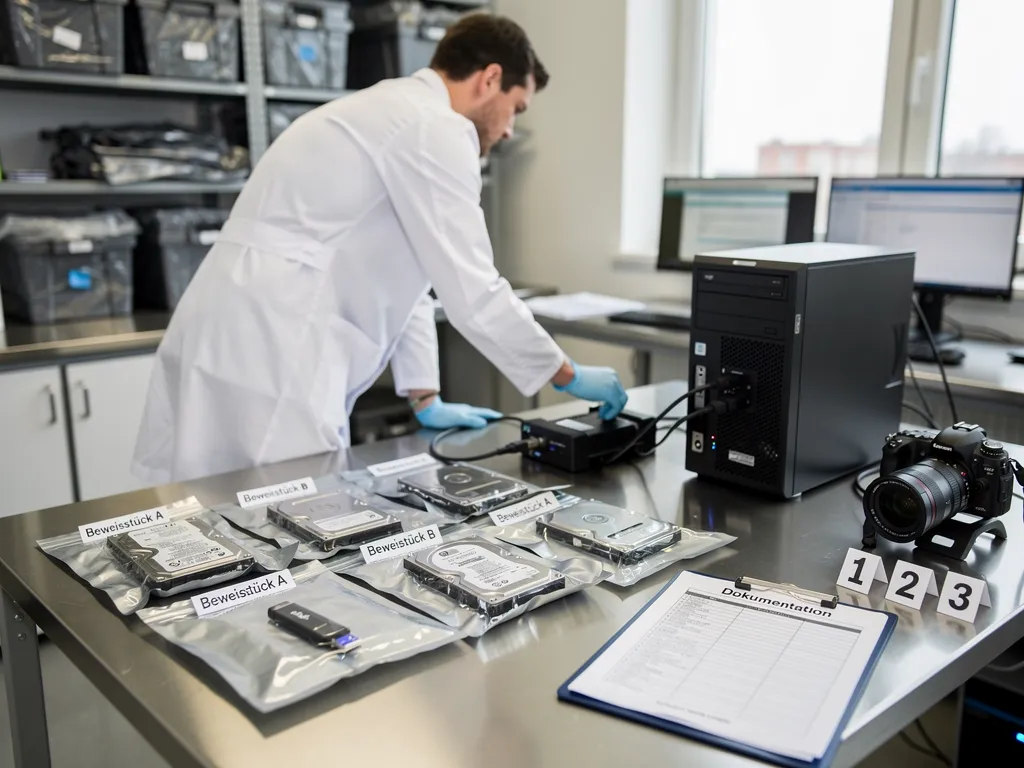
Die Digitalforensik gewährleistet eine zuverlässige Beweiserhebung durch einen strukturierten Prozess aus Identifikation, Sicherung, Erhebung, Analyse und Dokumentation, der reproduzierbare, gerichtsfähige Artefakte erzeugt. Der Mechanismus beruht auf forensischem Imaging, validierten Werkzeugen und einer sorgfältigen Protokollierung, sodass Ergebnisse unabhängig überprüft werden können; der Nutzen liegt in der Schaffung einer nachvollziehbaren Kette vom Quellsystem bis zum Beweisstück vor Gericht. Die Anwendung dieser Schritte verringert Anfechtungen von Authentizität und Zuverlässigkeit und unterstützt Sachverständigenaussagen, die Methoden und Ergebnisse Richtern und Geschworenen erläutern.
Die kurze Liste unten skizziert den schrittweisen forensischen Arbeitsablauf, der von forensischen Praktikern und Gerichten allgemein als Best Practice anerkannt wird; die anschließende Tabelle ordnet spezifische forensische Methoden ihrem rechtlichen Nutzen zu.
Identifikation: Mögliche Beweisquellen erkennen und die Erhebung so eingrenzen, dass rechtlich relevantes Material gesichert wird.
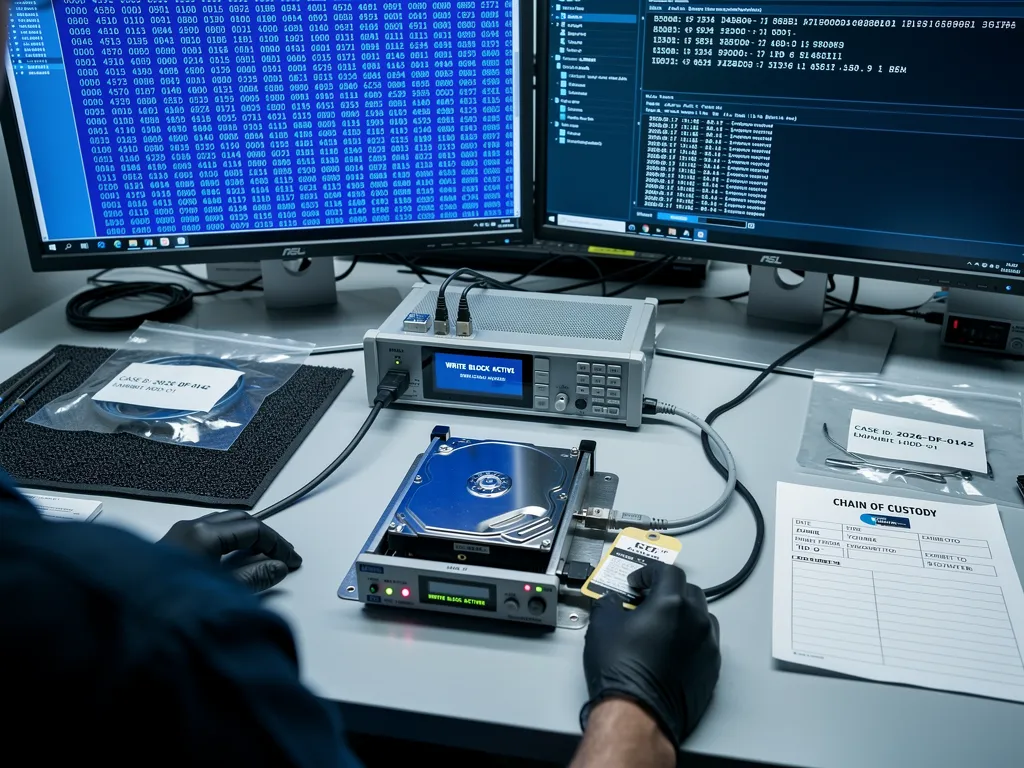
Sicherung/Erhebung: Forensisch einwandfreie Kopien (Images) mithilfe von Schreibschutzgeräten erstellen und mit kryptografischen Hashwerten verifizieren.
Analyse: Mit validierten Werkzeugen und dokumentierten Verfahren Artefakte extrahieren, korrelieren und interpretieren.
Der schrittweise Ansatz gewährleistet Reproduzierbarkeit und Verteidigungsfähigkeit, was Authentifizierungs- und Zuverlässigkeitsargumente vor Gericht unterstützt; der nächste Abschnitt listet Best Practices für das Imaging auf, die sich unmittelbar auf die Zulässigkeit auswirken.
Was sind die Best Practices für forensisches Imaging und Datenerhebung?
Die Best Practices für forensisches Imaging und Datenerhebung umfassen den Einsatz von Schreibschutz, die Erstellung bitgenauer forensischer Images in standardisierten Formaten und die Generierung kryptografischer Hashwerte zur Integritätsprüfung, wobei jede Handlung in einem Erhebungsprotokoll dokumentiert wird.
Der Mechanismus erfordert, zunächst flüchtige Daten (z. B. RAM, kurzlebige Netzwerksitzungen) zu sichern, sofern rechtlich zulässig und praktisch möglich, und anschließend nichtflüchtige Datenträger zu imagen; der Nutzen besteht darin, dass Gerichte eine gerichtsfeste, reproduzierbare Kopie erhalten und nicht ein potenziell verändertes Live-System.
Praktische Hinweise umfassen:
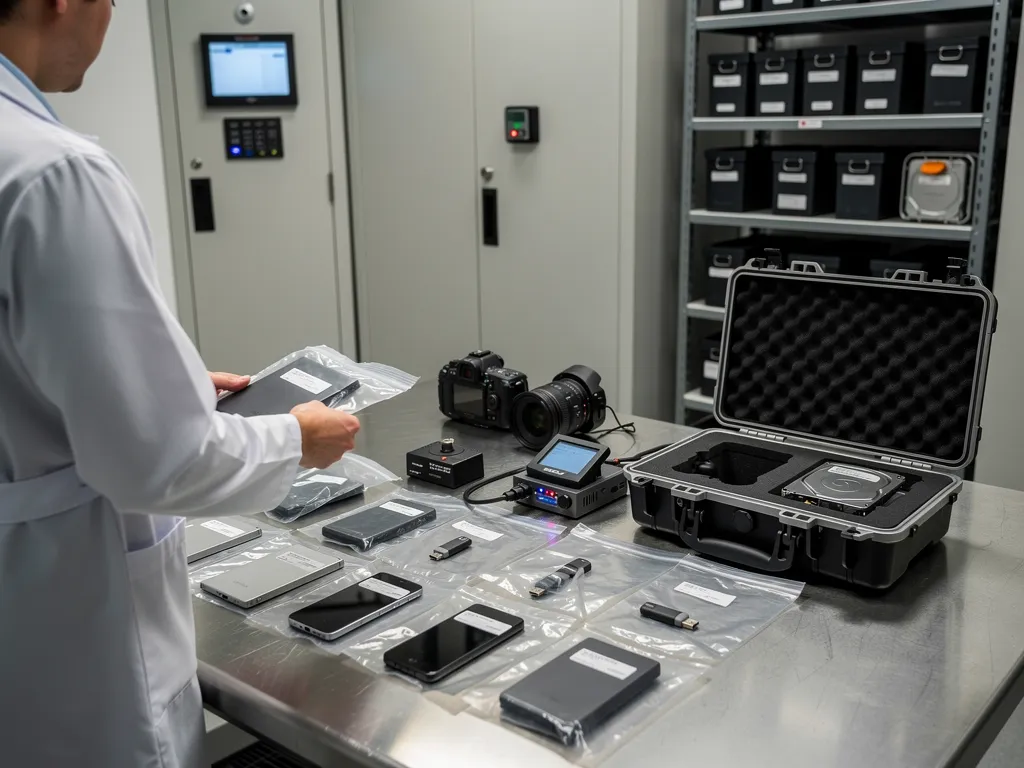
den Zustand des Geräts fotografisch dokumentieren
Geräteidentifikatoren und Stromversorgungsstatus erfassen
validierte Imaging-Werkzeuge verwenden
eine unabhängige Verifikation der Hashwerte zur Bestätigung der Reproduzierbarkeit durchführen
Häufige Fehler, die vermieden werden sollten:
Imaging über ein Netzwerk ohne Validierung
Verzicht auf Schreibschutzgeräte
Vernachlässigung der Erfassung von Systemzeitquellen, die eine Zeitleisten-Rekonstruktion unterstützen
Die Einhaltung dieser Praktiken stärkt unmittelbar den Beweiswert digitaler Beweismittel, indem sie eine überprüfbare Herkunft und eine wiederholbare Analyse ermöglicht.
Welche Werkzeuge und Techniken unterstützen die Rechtskonformität in der Digitalforensik?
Validierte Imaging-Werkzeuge, Werkzeuge zur Zeitleisten-Rekonstruktion, Datenbank-Parser und sichere Speichersysteme unterstützen die Rechtskonformität, weil validierte Toolchains konsistente Ergebnisse liefern, die Gerichte bewerten und reproduzieren können. Der Mechanismus zur Unterstützung der Zulässigkeit liegt in der Validierung und Dokumentation der Werkzeuge: der Nachweis einer Akkreditierung oder Testhistorie des Tools, die Angabe der verwendeten Versionen und die Sicherung der Rohdaten und Protokolle; der Nutzen liegt in der Verringerung möglicher Angriffspunkte bei einer Kreuzverhandlung zur Werkzeugzuverlässigkeit.
Zu den Werkzeugkategorien zählen Erhebungswerkzeuge, Dateisystemforensik, Mobilforensik, Netzwerkforensik und Cloud-Forensik – jede davon ein Teilbereich der übergeordneten Digitalforensik, der jeweils einer Validierung für die rechtliche Verteidigungsfähigkeit bedarf. Die Pflege einer Toolchain-Dokumentation und automatisierter Prüfpfade schafft einen beweisrechtlichen Weg von der Quelle bis zum Bericht, den Gerichte als Best Practice anerkennen.
Einleitender Hinweis: Die folgende Tabelle ordnet gängige forensische Methoden ihrem primären rechtlichen Vorteil zu, sofern sie in einem gerichtsfesten Verfahren eingesetzt werden.
Forensische Methode | Forensisches Merkmal | Rechtlicher Nutzen |
|---|---|---|
Forensisches Imaging (bitgenau) | Exakte Kopie mit erhaltenen Metadaten | Reproduzierbarkeit und Authentifizierung |
Kryptografisches Hashing | Manipulationssicherer Fingerabdruck | Integritätsprüfung vor Gericht |
Zeitleisten-Rekonstruktion | Korreliert Ereignisse über verschiedene Quellen | Bestätigung von Ablauf und Absicht |
Mobilgeräte-Extraktion | Bewahrt App-Daten und Protokolle | Quellenzuordnung und kontextbezogene Beweise |
Diese Zuordnung zeigt, wie technische Entscheidungen konkrete beweisrechtliche Vorteile ergeben, die Richter bei der Beurteilung von Zulässigkeit und Zuverlässigkeit berücksichtigen. Der nächste Abschnitt erläutert, wie Authentizität und Integrität durch verfahrensrechtliche und technische Kontrollen bewahrt werden.
Wie werden Authentizität und Integrität digitaler Beweismittel gewahrt?
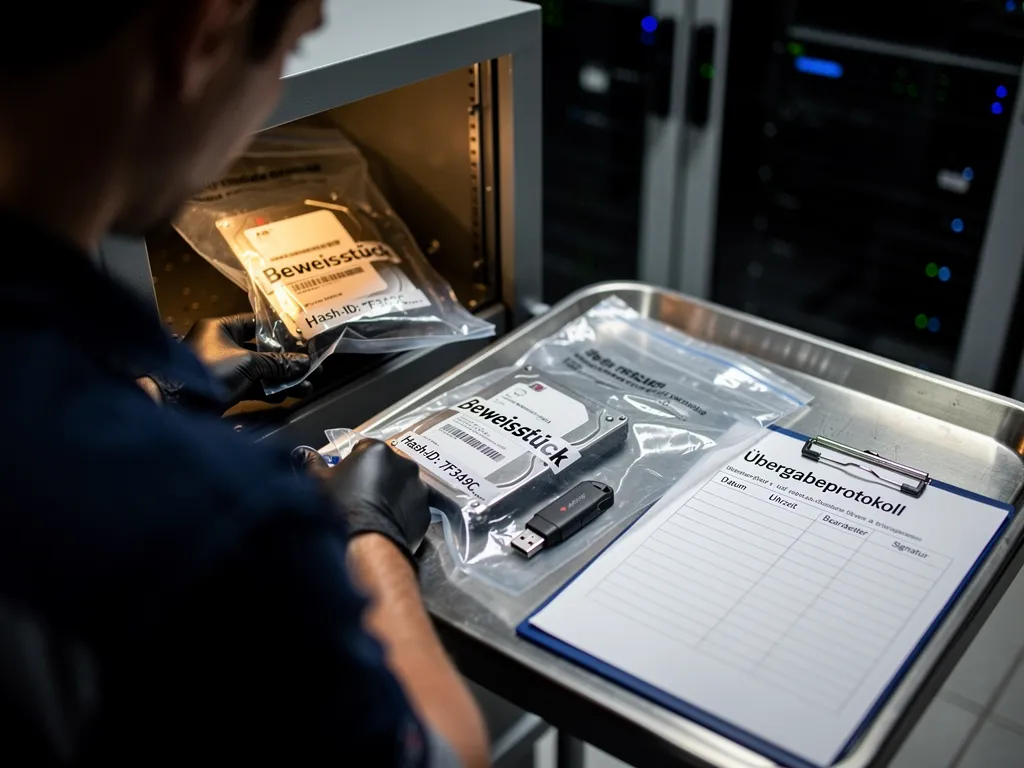
Authentizität und Integrität digitaler Beweismittel werden durch die Kombination von Verfahrenskontrollen wie der Chain of Custody mit technischen Schutzmaßnahmen wie kryptografischen Hashwerten und sicherer Speicherung gewahrt, die zusammen die Herkunft belegen und Manipulationen erkennen. Der Mechanismus funktioniert durch die Protokollierung jeder Übergabe und Veränderung eines Artefakts, die Erzeugung überprüfbarer Prüfsummen auf jeder Stufe und die Aufbewahrung der Originalimages in unveränderlichen Speichersystemen, sodass jede Veränderung erkennbar ist; der Nutzen besteht in der Schaffung einer erzählerischen wie technischen Aufzeichnung, die Gerichte prüfen können. Die Umsetzung dieser Maßnahmen verringert das Risiko von Anfechtungen wegen Veränderung oder Kontamination und stärkt die Aussagen von Sachverständigen zur Vertrauenswürdigkeit des Artefakts.
Angesichts der inhärenten Zerbrechlichkeit digitaler Beweismittel ist der Schutz ihrer Integrität durch robuste Techniken und Werkzeuge von zentraler Bedeutung für ihre Zulässigkeit vor Gericht.
Integrität digitaler Beweismittel & Chain of Custody für die Zulässigkeit vor Gericht Beweismittel sind der Schlüssel zur Aufklärung jeder Straftat. Die Integrität von Beweismitteln muss geschützt werden, um ihre Zulässigkeit vor Gericht zu gewährleisten. Digitale Beweismittel sind aussagekräftiger, aber zugleich zerbrechlich; sie können leicht manipuliert oder verändert werden. Es stehen verschiedene Techniken zum Schutz der Integrität digitaler Beweismittel zur Verfügung. Auf dem Markt sind unterschiedliche automatisierte Werkzeuge zur Erhebung digitaler Beweismittel verfügbar. In diesem Beitrag wurden zwei automatisierte Werkzeuge (EnCase und FTK Imager) analysiert, die für die Datenträgerabbildung eingesetzt werden. Diese Werkzeuge beanspruchen, die Integrität digitaler Beweismittel zu schützen. Die von diesen Werkzeugen verwendeten Techniken werden in diesem Beitrag analysiert. Probleme ihrer Ansätze werden erörtert, und es wird eine Lösung zur Behebung dieser Probleme vorgeschlagen. Ein Prototyp eines automatisierten Werkzeugs mit einer Umsetzung der vorgeschlagenen Lösung wurde entwickelt. Protecting digital evidence integrity and preserving chain of custody, S. Saleem, 2017
Einleitender Hinweis: Diese Tabelle vergleicht gängige Integritätsmaßnahmen, ihre Merkmale und ihre Rolle bei der Wahrung des Beweiswerts.
Integritätsmaßnahme | Merkmal | Rolle für die Beweisintegrität |
|---|---|---|
Chain-of-Custody-Protokoll | Sequenzielle Übergabeaufzeichnung | Zeigt, wer wann mit dem Beweismittel umgegangen ist |
Kryptografisches Hashing | Manipulationssicherer Wert fester Länge | Erkennt Veränderungen zwischen Kopien |
Sichere, einmal beschreibbare Speicherung | Unveränderliche Aufbewahrung der Originale | Verhindert versehentliche oder vorsätzliche Veränderung |
Erhaltung von Metadaten | Erfasst Zeitstempel und Herkunftsinformationen | Ermöglicht Herkunftsnachweis und Zeitleisten-Rekonstruktion |
Diese Maßnahmen bilden zusammen sowohl eine verfahrensrechtliche als auch eine technische Verteidigung gegen den Vorwurf, digitale Beweismittel seien verändert oder falsch zugeordnet worden. Der nächste Abschnitt beschreibt, wie eine gerichtsfeste Chain of Custody in der Praxis aussieht.
Welche Rolle spielt die Chain of Custody für die Beweisintegrität?
Eine Chain of Custody dokumentiert jede Person, jeden Ort und jede Handlung, die ein Beweismittel betrifft, und liefert das dokumentarische Rückgrat, mit dem Gerichte das Artefakt seiner Quelle zuordnen und zugleich die Sicherungsschritte nachvollziehen. Der Mechanismus erfordert ein Protokoll mit zeitgestempelten Einträgen zu Erhebung, Übergaben, Lagerung und Zugriff, das von den verantwortlichen Verwahrern signiert oder authentifiziert wird; der Nutzen liegt in einem klaren Prüfpfad, der die Authentizität vor Gericht stützt. Wesentliche Einträge umfassen die Kennung des Beweisstücks, Datum/Uhrzeit der Übergabe, Namen und Rollen der Handhabenden, Gründe für die Übergabe sowie Lagerort oder Zugriffskontrollen. Treten Lücken auf, können Abmilderungsvermerke, zeitnahe Korrekturmaßnahmen und stützende Beweise die Zulässigkeit wiederherstellen; unadressierte Lücken erhöhen jedoch das Ausschlussrisiko. Die Pflege eines gerichtsfesten Verwahrungsprotokolls ist daher unerlässlich, um den Beweiswert digitaler Beweismittel zu begründen.
Wie schützen Hashing und Metadatenanalyse vor Manipulation?
Hashing erzeugt kryptografische Fingerabdrücke, die eine Dateiversion eindeutig identifizieren; Metadaten erfassen Zeitstempel, Benutzerkonten und Systempfade, die die Herkunft belegen – zusammen erkennen sie Veränderungen und stützen Herkunftsnachweise. Der Mechanismus ist unkompliziert: Hashwerte werden bei der Erhebung, nach Übergaben und vor der Analyse erzeugt und verglichen, um unveränderten Inhalt nachzuweisen; die Metadatenanalyse gleicht Zeitabläufe und Nutzerhandlungen ab, um Auffälligkeiten zu erkennen. Beispiele wichtiger Metadatenfelder sind Dateisystem-Zeitstempel, Protokolleinträge, E-Mail-Header und anwendungsseitige Zeitstempel, die behauptete Ereignisse bestätigen oder widerlegen können. Werden Unstimmigkeiten festgestellt – etwa abweichende Hashwerte oder unplausible Zeitabfolgen –, löst dies eine tiefergehende forensische Prüfung aus und deckt häufig Manipulation oder Fehlkonfiguration auf. Hashing und Metadatenanalyse bilden somit eine technische Grundlage für die Manipulationserkennung und die Zeitleisten-Rekonstruktion, die Gerichte bei der Beurteilung der Authentizität schätzen.
Welche Rolle spielen Sachverständige bei der Präsentation digitaler Beweismittel?
Sachverständige übersetzen technische Erkenntnisse in rechtlich verständliche Beweismittel, indem sie Methoden erläutern, Verfahren validieren und in Gutachten und Aussagen zur Authentizität und Zuverlässigkeit Stellung nehmen – und schlagen damit eine Brücke zwischen forensischer Praxis und richterlicher Beurteilung. Der Mechanismus umfasst die Dokumentation der Qualifikationen, die Beschreibung des forensischen Arbeitsablaufs und die Bereitstellung anschaulicher Exponate, die Gerichte prüfen können; der Nutzen liegt darin, Richtern und Geschworenen zu ermöglichen, komplexe technische Sachverhalte zu verstehen und den Beweiswert digitaler Artefakte zu beurteilen. Der Zeitpunkt der Beauftragung ist entscheidend: Wird ein Sachverständiger frühzeitig beauftragt, bleiben methodische Entscheidungsspielräume erhalten und die forensische Erhebung kann gezielt eingegrenzt werden; Unabhängigkeit und eine klare Methodik stärken die Glaubwürdigkeit.
Wie werden digitalforensische Sachverständige qualifiziert und beauftragt?
Sachverständige werden durch nachgewiesene Ausbildung, Fallerfahrung, Akkreditierungen und methodische Transparenz qualifiziert; die Beauftragung sollte Umfang, Unabhängigkeit und Leistungen in einem schriftlichen Auftragsschreiben oder Mandat festlegen. Der Mechanismus zur Qualifizierung eines Sachverständigen umfasst die Prüfung von Zertifizierungen, früherer Gerichtserfahrung, veröffentlichter Methodiken und Aufzeichnungen zur Werkzeugvalidierung; der Nutzen liegt in der Präsentation eines Zeugen, dessen Qualifikationen die Vertrauenswürdigkeit der Ergebnisse untermauern.
Praktische Checklistenpunkte bei der Beauftragung eines Sachverständigen umfassen:
Prüfung auf Interessenkonflikte
einen klaren Umfang (zu beantwortende Fragen)
die Dokumentation der Qualifikationen
eine Vereinbarung zur Aufbewahrung der Rohmaterialien für eine unabhängige Überprüfung
Gerichte prüfen häufig genau die Unabhängigkeit und Methodik eines Sachverständigen, daher sind eine zeitnahe Dokumentation und Transparenz hinsichtlich der eingesetzten Toolchains und Verfahren unerlässlich, um Zulässigkeits- und Daubert-ähnlichen Anfechtungen standzuhalten. Ordnungsgemäß beauftragte Sachverständige erhöhen daher den Beweiswert digitaler Artefakte erheblich.
ACATO GmbH erstellt IT-forensische Gutachten und kann Sachverständige für Verfahren in verschiedenen Rechtsordnungen stellen; zu ihren Leistungen zählen digitalforensische Gutachten und die Vertretung in internationalen Gerichtsverfahren, wobei spezialisierte proprietäre Software neben validierten Toolchains eingesetzt wird. Als Praktiker mit Fokus auf IT-Sicherheit, Datenschutz und IT-Forensik unterstützt die Fähigkeit von ACATO, belastbare Gutachten zu erstellen, Parteien, die eine fundierte forensische Analyse und glaubwürdige Aussagen vor Gericht benötigen. Der Hinweis auf solche externen Anbieteroptionen hilft Rechtsteams, die Beauftragung von Sachverständigen zu planen und den praktischen Nutzen einer frühzeitigen Einbindung eines qualifizierten forensischen Sachverständigen zu verstehen. Der nächste Abschnitt erläutert, wie Gutachten strukturiert und Aussagen vorbereitet werden, um die Überzeugungskraft zu maximieren.
Was sind die Best Practices für Sachverständigengutachten und Gerichtsaussagen?
Zulässige Sachverständigengutachten sind klar, methodisch und reproduzierbar; sie nennen Qualifikationen, Methoden, Datenquellen, durchgeführte Schritte, Ergebnisse, Einschränkungen sowie eine prägnante Stellungnahme, die technische Fakten mit den rechtlichen Fragestellungen verknüpft.
Der Mechanismus für eine wirksame Berichterstattung umfasst nicht-technische Zusammenfassungen, Anhänge mit technischen Protokollen und Hashwerten sowie anschauliche Exponate wie Zeitleisten oder Paketmitschnitte, die die Ergebnisse verdeutlichen; der Nutzen liegt darin, komplexe Daten zugänglich zu machen und dabei die detaillierten Aufzeichnungen zu bewahren, die Gerichte gegebenenfalls anfordern. Die Vorbereitung auf eine Aussage erfordert das Einüben der Kreuzverhandlung, eine verständliche Darstellung ohne Genauigkeitsverlust sowie anschauliche Hilfsmittel, auf die während der Befragung Bezug genommen werden kann. Der Verzicht auf Fachjargon, die Angabe von Validierungsschritten und das Eingeständnis von Unsicherheiten, wo angebracht, stärken die Glaubwürdigkeit ebenso wie das Angebot, der Gegenseite Material zur Überprüfung zur Verfügung zu stellen, wenn dies verfahrensrechtlich erforderlich ist.
So strukturierte Gutachten und Aussagen erhöhen die Wahrscheinlichkeit, dass digitale Beweismittel akzeptiert und angemessen gewichtet werden.
Wie unterstützt die Datenwiederherstellung den Beweiswert digitaler Beweismittel?
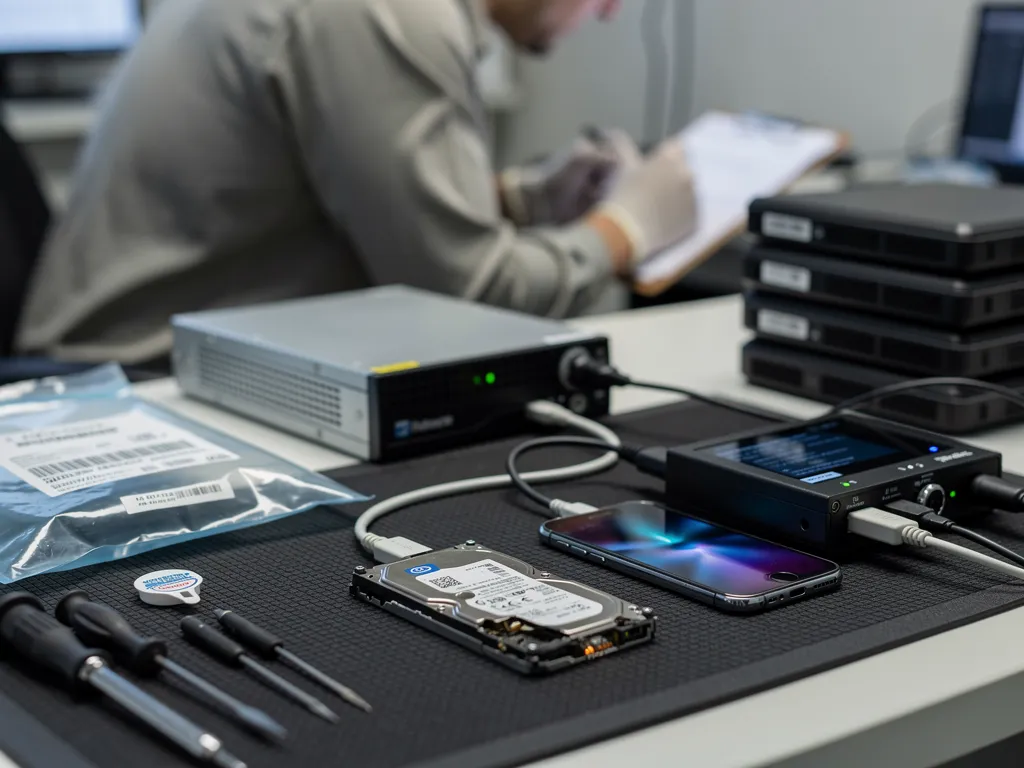
Die Datenwiederherstellung unterstützt den Beweiswert, indem sie gelöschte, beschädigte oder teilweise überschriebene Daten mithilfe forensisch einwandfreier Verfahren wiederherstellt, die die Herkunft bewahren und es Gerichten ermöglichen, ansonsten verlorene Informationen als Beweismittel zu berücksichtigen. Der Mechanismus umfasst die Erstellung eines forensischen Images vor dem Wiederherstellungsversuch, sofern möglich, die Dokumentation jeder Wiederherstellungsmaßnahme und die Erzeugung von Verifikations-Hashwerten für die wiederhergestellten Artefakte; der Nutzen liegt darin, beweisrelevantes Material zu retten, ohne die Zulässigkeit zu gefährden. Eine Wiederherstellung ist häufig notwendig, wenn Geräte beschädigt sind, Dateien vorsätzlich entfernt wurden oder eine Systemkorruption wichtige Aufzeichnungen verdeckt; die Vorlage wiederhergestellter Artefakte ohne gerichtsfeste Methodik wirft Fragen zur Authentizität auf.
Wann ist eine Datenwiederherstellung für rechtliche Ermittlungen notwendig?
Eine Datenwiederherstellung ist notwendig, wenn zentrale Beweismittel aufgrund von Löschung, physischer Beschädigung, logischer Korruption oder vorsätzlicher Verschleierung nicht zugänglich sind – etwa in Fällen von Betrug, Diebstahl geistigen Eigentums oder Incident-Response-Untersuchungen mit Auswirkungen auf die regulatorische Berichterstattung. Der Mechanismus zur Bestimmung der Notwendigkeit umfasst die Bewertung der potenziellen Relevanz nicht zugänglicher Daten für die rechtlichen Tatbestandsmerkmale und das Abwägen der Dringlichkeit der Sicherung gegen das Risiko eines weiteren Datenverlusts; der Nutzen einer rechtzeitigen Wiederherstellung liegt in der Wiedergewinnung beweisrelevanten Materials, das den Sachverhalt verändern kann. Hinweise auf eine erforderliche Wiederherstellung sind unter anderem fehlende, an anderer Stelle referenzierte E-Mail-Verläufe, teilweise überschriebene Protokolle, mechanisch beschädigte Speichergeräte oder formatierte Partitionen, die relevante Artefakte enthielten. Frühzeitige Sicherungsmaßnahmen – das Sichern von Betriebszuständen und das Imaging verbleibender Datenträger – verbessern den Erfolg der Wiederherstellung und verringern rechtliche Anfechtungen im Zusammenhang mit Beweismittelvernichtung oder veränderten Beweisen. Eine sachgerecht geplante Wiederherstellung wandelt somit zuvor nicht verfügbare Daten in zulässige digitale Beweismittel um.
Welche Techniken gewährleisten die Wiederherstellung rechtlich zulässiger Daten?
Forensisch einwandfreie Wiederherstellungstechniken beginnen mit der Erstellung eines verifizierten forensischen Images und der Dokumentation jedes Wiederherstellungsversuchs; bei Bedarf kommen spezialisierte Werkzeuge oder Reinraum-Reparaturen zum Einsatz, wobei die Originaldatenträger erhalten bleiben und alle Handlungen für die Chain of Custody protokolliert werden. Der Mechanismus, der die Zulässigkeit wahrt, besteht darin, Wiederherstellungsmaßnahmen als Teil des forensischen Arbeitsablaufs zu behandeln: zuerst imagen, aus den Kopien wiederherstellen, wiederhergestellte Artefakte mit Hashwerten verifizieren und verwendete Werkzeugversionen und Parameter dokumentieren; der Nutzen liegt in einem nachvollziehbaren Prüfpfad, der die wiederhergestellten Daten mit der Originalquelle verknüpft.
Zu den Techniken zählen:
File-Carving aus Images
Journal- und Protokollrekonstruktion
Reparatur beschädigter Controller durch Spezialisten
Wiederherstellung auf Postfachebene für E-Mail-Systeme
Wenn eine Wiederherstellung aufwendige physische Arbeiten erfordert, hilft der Einsatz akkreditierter Wiederherstellungslabore und die Dokumentation des Reparaturprozesses, die Integrität der Ergebnisse vor Gericht zu verteidigen.
Die Einhaltung bewährter Wiederherstellungsverfahren wahrt die Zulässigkeit und erfordert häufig spezialisierte Werkzeuge und Umgebungen; für Organisationen, die professionelle Wiederherstellungsdienste benötigen, bietet ACATO GmbH im Rahmen ihres IT-forensischen Leistungsportfolios die Datenrettung an, wobei dokumentierte, forensisch einwandfreie Prozesse im Vordergrund stehen. Der Ansatz von ACATO nutzt proprietäre Spezialsoftware neben validierten Industriewerkzeugen, um Daten wiederherzustellen und dabei Chain-of-Custody-Aufzeichnungen zu bewahren und Artefakte zu erzeugen, die für die Sachverständigenanalyse und die Vorlage vor Gericht geeignet sind. Der Hinweis auf solche spezialisierten Anbieter hilft Rechtsteams, den Nutzen einer frühzeitigen professionellen Einbindung abzuschätzen, wenn die Komplexität von Sicherung und Wiederherstellung die eigenen Kapazitäten übersteigt. Der nächste Abschnitt untersucht, wie proaktive Compliance-Kontrollen die Beweisbereitschaft weiter verbessern.
Wie verbessern Cybersicherheits-Compliance-Maßnahmen die Bereitschaft für digitale Beweismittel?
Cybersicherheits-Compliance-Maßnahmen – Richtlinien, an ISO/IEC 27001 orientierte Kontrollen, Protokollierungsstandards und Incident-Response-Prozesse – verbessern die Bereitschaft für digitale Beweismittel, indem sie sicherstellen, dass Daten so erzeugt, aufbewahrt und protokolliert werden, dass sie eine spätere forensische Untersuchung und rechtliche Verwendung unterstützen. Der Mechanismus ist präventiver Natur: Kontrollen verringern das Risiko eines Beweismittelverlusts und schaffen vorhersehbare Aufzeichnungen, die die Authentizität verbessern, während der Nutzen in schnelleren, zuverlässigeren Untersuchungen und einer stärkeren Zulässigkeit liegt, wenn Vorfälle vor Gerichte oder Aufsichtsbehörden gelangen. Proaktive Maßnahmen können zentralisierte Protokollierung, Zugriffskontrollen, Aufbewahrungsrichtlinien und dokumentierte Verfahren zur Vorfallsbehandlung umfassen, die die Beweisintegrität bewahren. Die folgende Tabelle ordnet gängige Compliance-Maßnahmen ihrer Auswirkung auf die Beweisbereitschaft zu; die nachfolgenden Abschnitte behandeln die Vorteile von ISO/IEC 27001 und die Auswirkungen von NIS2.
Einleitender Hinweis: Die folgende Tabelle zeigt, wie sich Compliance-Maßnahmen unmittelbar auf die Fähigkeit einer Organisation auswirken, zulässige digitale Beweismittel zu erzeugen.
Compliance-Maßnahme | Kontrollmerkmal | Auswirkung auf die Beweisbereitschaft |
|---|---|---|
Zentralisierte Protokollierung | Konsolidiert Ereignisaufzeichnungen | Erleichtert Korrelation und Zeitleisten-Nachweis |
Zugriffskontrollrichtlinien | Beschränkt und protokolliert Zugriffe | Stärkt die Zuordnung und begrenzt Manipulation |
Incident-Response-Plan | Legt Sicherungsschritte fest | Schnellere Sicherung, geringeres Vernichtungsrisiko |
ISO/IEC 27001-Konformität | Formalisiertes Sicherheitsmanagement | Weist wiederholbare, geprüfte Kontrollen nach |
Organisationen, die ihre Kontrollen an diesen Maßnahmen ausrichten, verringern Reibungsverluste bei Untersuchungen und schaffen Aufzeichnungen, die Gerichte als zuverlässiger und vollständiger wahrnehmen. Der folgende Abschnitt beschreibt die besonderen Beiträge von ISO/IEC 27001 zur Beweisintegrität.
Welche Auswirkungen hat eine ISO/IEC 27001-Zertifizierung auf die Beweisintegrität?
Die ISO/IEC 27001-Zertifizierung kodifiziert Praktiken des Informationssicherheitsmanagements – etwa Zugriffskontrolle, Protokollierung und Vorfallsmanagement –, die durch konsistente Richtlinien und geprüfte Prozesse unmittelbar die Bewahrung und Integrität digitaler Beweismittel unterstützen. Der Mechanismus besteht darin, spezifische ISO-Kontrollen auf forensische Bereitschaftsaufgaben abzubilden: Zugriffsbeschränkungen begrenzen unbefugte Änderungen, die Protokollierung stellt die Erfassung von Ereignissen sicher, und formale Vorfallsverfahren schreiben Sicherungsschritte vor; der Nutzen liegt in einem reproduzierbaren organisatorischen Kontext, der Authentizitätsnachweise untermauert. Für die rechtliche Verteidigungsfähigkeit liefert die Zertifizierung eine beweisrechtliche Erzählung, die zeigt, dass eine Organisation Sicherheitsrisiken systematisch managt und Aufzeichnungen unter kontrollierten Bedingungen aufbewahrt. Handlungsempfehlungen für Organisationen umfassen die Integration forensischer Sicherungsschritte in das ISMS, die Dokumentation von Aufbewahrungsfristen und die Validierung der Protokollintegrität zur Unterstützung künftiger Rechtsverfahren.
Wie wirken sich neue Vorschriften wie NIS2 auf den Umgang mit digitalen Beweismitteln aus?
Neue Vorschriften wie NIS2 erhöhen die rechtlichen Pflichten hinsichtlich Vorfallsmeldung, Aufbewahrung von Aufzeichnungen und nachweisbarer Sicherheitsmaßnahmen und heben damit die Anforderungen an die Bewahrung und Präsentation digitaler Beweismittel bei regulatorischer oder rechtlicher Prüfung an. Der regulatorische Wirkmechanismus ist präskriptiv: Meldepflichten bei Vorfällen und die Pflicht zur Aufbewahrung von Aufzeichnungen erzwingen diszipliniertes Incident-Response- und Protokollierungsverhalten, das eine spätere forensische Analyse erleichtert; der Nutzen liegt in klareren regulatorischen Erwartungen und potenziellen beweisrechtlichen Vorteilen, wenn Organisationen ihre Konformität nachweisen können. Praktische Schritte, um Untersuchungen mit regulatorischen Pflichten in Einklang zu bringen, umfassen die Integration von Legal Holds in die Incident Response, die Erfassung der für die Meldung erforderlichen Datenfelder und die Pflege von Prüfpfaden, die sowohl forensischen als auch regulatorischen Prüfungen genügen. Unterschiede zwischen den Rechtsordnungen bestehen weiterhin, sodass die Abstimmung von Incident Response und Beweisbehandlung auf sowohl das lokale Recht als auch übergeordnete Rahmenwerke wie NIS2 für konformitätsgerechte Untersuchungen unerlässlich ist.
Das Leistungsportfolio der ACATO GmbH umfasst ISO/IEC 27001-Beratung neben digitalforensischen und Datenrettungsangeboten, sodass Organisationen ihr Sicherheitsmanagement mit der forensischen Bereitschaft und den Pflichten der Vorfallsbehandlung in Einklang bringen können. Die Kombination von ISO/IEC 27001-Beratung mit forensischer Kompetenz hilft Organisationen, Kontrollen umzusetzen, die sowohl das Sicherheitsrisiko verringern als auch den Beweiswert digitaler Aufzeichnungen in rechtlichen oder regulatorischen Verfahren erhöhen. Solche integrierten Dienstleistungen bieten Organisationen praktische Wege, sich für Untersuchungen und Meldepflichten in einem sich wandelnden regulatorischen Umfeld gerichtsfest vorzubereiten.
Für Organisationen und Rechtsteams, die spezialisierte forensische Unterstützung, Sachverständigengutachten oder eine ISO/IEC 27001-Beratung suchen, um den Beweiswert digitaler Artefakte zu stärken, bietet die ACATO GmbH dedizierte Digitalforensik, IT-forensische Gutachten sowie Datenrettungsdienste mit internationaler Reichweite, die auch Verfahren über mehrere Rechtsordnungen hinweg unterstützen. ACATO setzt auf validierte Toolchains und proprietäre Spezialsoftware als Ergänzung zu branchenüblichen Systemen und bietet damit eine Kombination aus technischer Tiefe und verfahrensrechtlicher Dokumentation, die für die Prüfung durch Gerichte und Aufsichtsbehörden geeignet ist. Für Teams, die Untersuchungen planen, verbessert die frühzeitige Einbindung qualifizierter forensischer Anbieter und die Integration von Compliance-Maßnahmen wie ISO/IEC 27001 in die betrieblichen Kontrollen erheblich die Chancen, dass digitale Beweismittel in rechtlichen Kontexten akzeptiert werden und überzeugend sind.
FAQ
Was bestimmt die Zulässigkeit digitaler Beweismittel vor Gericht?
Die Zulässigkeit hängt davon ab, ob die Daten relevant, authentisch und zuverlässig sind. Gerichte prüfen, ob das digitale Artefakt eine wesentliche streitige Tatsache belegt und ohne unangemessenen Zweifel mit den zu beweisenden Fakten verknüpft werden kann.
Welche Praktiken erhalten den Beweiswert digitaler Beweismittel?
Der Artikel konzentriert sich auf Imaging, Hashing, Dokumentation der Chain of Custody, Sachverständigengutachten und Wiederherstellungsprotokolle. Diese Maßnahmen bewahren die Integrität digitaler Aufzeichnungen und schützen sie vor Manipulation oder Fehlinterpretation.
Was passiert bei unsachgemäßem Umgang mit digitalen Beweismitteln?
Unsachgemäßer Umgang führt häufig zum Ausschluss von Beweismitteln, zum Verlust von Ansprüchen oder zu geschwächten Verteidigungspositionen. Ausgeschlossene digitale Beweismittel können zudem den Ausgang eines Verfahrens bestimmen und regulatorische Sanktionen nach sich ziehen.
Zusammenfassung
Zusammenfassend lässt sich sagen, dass der Beweiswert digitaler Beweismittel entscheidend von der Sorgfalt abhängt, mit der diese für eine gerichtliche Überprüfung gesichert, dokumentiert und aufbewahrt werden. Gerichte weltweit vertrauen eher auf nachvollziehbare und methodisch fundierte forensische Verfahren als auf das bloße Vorhandensein digitaler Daten. Die ACATO GmbH wendet diesen Standard konsequent an und stellt so sicher, dass jede Erkenntnis einer Überprüfung in internationalen Verfahren standhält und Organisationen in der Lage sind, ihre Interessen mit glaubwürdiger und rechtssicherer Dokumentation zu wahren.