Die Zulässigkeit digitaler Beweise bezieht sich darauf, ob durch IT-forensische Maßnahmen erhobene Informationen von Gerichten, Behörden oder Schiedsstellen akzeptiert und herangezogen werden können; die Sicherstellung der Zulässigkeit verringert rechtliche Risiken und erhöht den Beweiswert. Dieser Artikel erläutert die rechtlichen Rahmenbedingungen, verfahrensrechtlichen Schutzmaßnahmen, technischen Kontrollen und organisatorischen Vorbereitungsschritte, die über die Zulässigkeit und Rechtmäßigkeit forensischer Tätigkeiten entscheiden, und zeigt, wie forensische Integrität (forensic soundness) und die Beweismittelkette (Chain of Custody) gerichtsverwertbare digitale Beweise unterstützen. Die Leser erfahren, wie die DSGVO und nationale Cybercrime-Gesetze die Erhebung einschränken, welche Schritte die Authentizität bewahren, welche zentralen Compliance-Anforderungen umzusetzen sind und wie Richtlinien und Schulungen vorzubereiten sind, um die Beweisintegrität zu erhalten. Praxisorientierte Checklisten, vergleichende EAV-Tabellen und konkrete Verfahrensvorlagen werden bereitgestellt, um Rechts-, IT-Sicherheits- und Incident-Response-Teams bei der Umsetzung belastbarer forensischer Maßnahmen zu unterstützen. Abschließend zeigt der Artikel auf, wie die digitalen forensischen Dienstleistungen der ACATO GmbH und die Schulungen der ACATO Academy auf diese Anforderungen abgestimmt sind, um Organisationen bei der Erzielung konformer, gerichtsfester Ergebnisse zu unterstützen.
Grundlegende Aspekte für rechtssichere IT-Forensik
- ACATO GmbH prüft jede IT-forensische
Welche rechtlichen Rahmenbedingungen regeln die Zulässigkeit digitaler Beweise?
Rechtliche Rahmenbedingungen, die die Zulässigkeit regeln, definieren Kriterien wie Relevanz, Authentizität, Zuverlässigkeit und Rechtmäßigkeit; diese Rahmenbedingungen schaffen die Regeln, die jedes forensische Verfahren erfüllen muss, um vor Gericht glaubwürdig zu sein. Der Mechanismus dieser Rahmenbedingungen besteht darin, rechtliche Standards in verfahrensrechtliche und technische Kontrollen zu übersetzen — beispielsweise durch die Forderung nach Autorisierung und nachweisbaren Integritätsmaßnahmen —, was im Streitfall zu belastbaren Beweisen führt. Das Verständnis der anwendbaren Rahmenbedingungen ermöglicht es Praktikern, rechtmäßige Grundlagen für die Verarbeitung zu wählen, Werkzeuge zu validieren und Verfahren zu dokumentieren, um einer beweisrechtlichen Prüfung zu widerstehen. Dieser Abschnitt listet die wichtigsten Rahmenbedingungen auf und erläutert ihre praktischen Auswirkungen auf forensische Arbeitsabläufe.
Zu den wichtigsten Rahmenbedingungen und ihren unmittelbaren Auswirkungen zählen:
- DSGVO: Schränkt die Verarbeitung personenbezogener Daten während Ermittlungen ein und verlangt rechtmäßige Grundlagen sowie Datenminimierung, um eine Unzulässigkeit aus Datenschutzgründen zu vermeiden.
- Nationale Cybercrime- und Verfahrensgesetze: Legen Beschlagnahme-, Durchsuchungs- und Ermittlungsbefugnisse fest, die die Erhebung von Beweisen und deren Zulässigkeit validieren.
- Normen und technische Leitlinien (ISO/IEC 17025, NIST, ENFSI-Grundsätze): Definieren Erwartungen an Laborkompetenz, Werkzeugvalidierung und reproduzierbare Methoden, die Zuverlässigkeitsnachweise unterstützen.
Diese Rahmenbedingungen überlappen sich: Die DSGVO bestimmt, wie personenbezogene Daten während forensischer Untersuchungen behandelt werden, während straf- und zivilprozessrechtliche Vorschriften die rechtmäßige Beschlagnahme und die Beweismittelkette regeln, und Normen leiten die technische Validierung an; zusammen erfordern sie harmonisierte operative Kontrollen, die im Folgenden näher ausgeführt werden.
Welche Auswirkungen hat die DSGVO auf IT-forensische Maßnahmen in der EU?
Die DSGVO wirkt sich auf IT-forensische Maßnahmen aus, indem sie Datenschutzgrundsätze — Rechtmäßigkeit, Zweckbindung, Datenminimierung und Speicherbegrenzung — vorschreibt, die auch bei Ermittlungen zur Beweiserhebung eingehalten werden müssen. In der Praxis erfordert die DSGVO die Identifizierung einer Rechtsgrundlage für die Verarbeitung personenbezogener Daten (etwa eine rechtliche Verpflichtung oder ein berechtigtes Interesse) sowie eine Dokumentation, die die Verhältnismäßigkeit der Verarbeitung begründet, wodurch die Rechtmäßigkeit und Zulässigkeit der Beweise sichergestellt wird. Ermittler sollten Minimierungsschritte wie eine eingegrenzte Erhebung, gezielte Abfragen und, soweit möglich, Schwärzungen umsetzen; zudem müssen sie Aufbewahrungsfristen und die Begründung für grenzüberschreitende Übermittlungen bei Beteiligung von Cloud-Anbietern dokumentieren. Dieser Balanceakt zwischen ermittlerischer Notwendigkeit und Datenschutzrechten bedeutet, dass forensische Verfahren von Anfang an eine datenschutzrechtliche Folgenabschätzung berücksichtigen und Prüfpfade bewahren sollten, die die DSGVO-Konformität nachweisen.
Eine kurze Checkliste für DSGVO-bewusste Forensik:
- Rechtsgrundlage dokumentieren: Erfassen, welche Rechtsgrundlage die Verarbeitung stützt und warum sie anwendbar ist.
- Minimierung anwenden: Die Erhebung auf das für den Untersuchungsumfang Notwendige beschränken.
- Aufbewahrung kontrollieren: Aufbewahrungsfristen und sichere Löschverfahren festlegen und dokumentieren.
Diese Schritte verringern nicht nur das Datenschutzrisiko, sondern stärken auch die Zulässigkeit der Beweise, indem sie belegen, dass die Erhebung rechtmäßig und verhältnismäßig war, was zur nächsten Frage überleitet, wie nationale Gesetze mit diesen Pflichten zusammenwirken.
Welche nationalen Cybercrime-Gesetze definieren Standards für digitale Beweise?
Nationale Cybercrime-Gesetze und Strafprozessordnungen legen die für Durchsuchungen, Beschlagnahmen und angeordnete Offenlegungen erforderlichen Befugnisse fest und schreiben häufig Verfahren vor, die darüber entscheiden, wann Beweise zulässig sind. Forensik-Teams müssen relevante Vorschriften — etwa Bestimmungen zu Durchsuchung und Beschlagnahme, Anordnungen zur Überwachung und Sicherung sowie Regeln zur Rechtshilfe — ihren Erhebungsabläufen zuordnen, um sicherzustellen, dass vor eingreifenden Maßnahmen eine rechtliche Befugnis vorliegt. Verfahrensrechtliche Schutzmaßnahmen verlangen häufig richterliche Anordnungen, gerichtliche Aufsicht oder spezifische Mitteilungs- und Dokumentationspflichten, deren Fehlen andernfalls sorgfältig gehandhabte Daten unzulässig machen kann. In der Praxis umfasst die Einhaltung eine frühzeitige rechtliche Beratung, die Abstimmung mit Ermittlungsanordnungen oder zivilrechtlichen Offenlegungsregeln sowie eine detaillierte Erfassung der Genehmigungsdokumente und ihres Geltungsbereichs.
Das Verständnis nationaler Vorschriften ergänzt die DSGVO-Konformität: Während die DSGVO den Datenschutz regelt, bestimmen nationale Gesetze, ob Ermittler die verfahrensrechtliche Befugnis hatten, bestimmte Daten zu erheben und vorzulegen, sodass Teams beide Rechtsrahmen bei der Planung forensischer Maßnahmen berücksichtigen müssen.
Wie wird die Beweismittelkette (Chain of Custody) aufrechterhalten, um die Integrität der Beweise sicherzustellen?
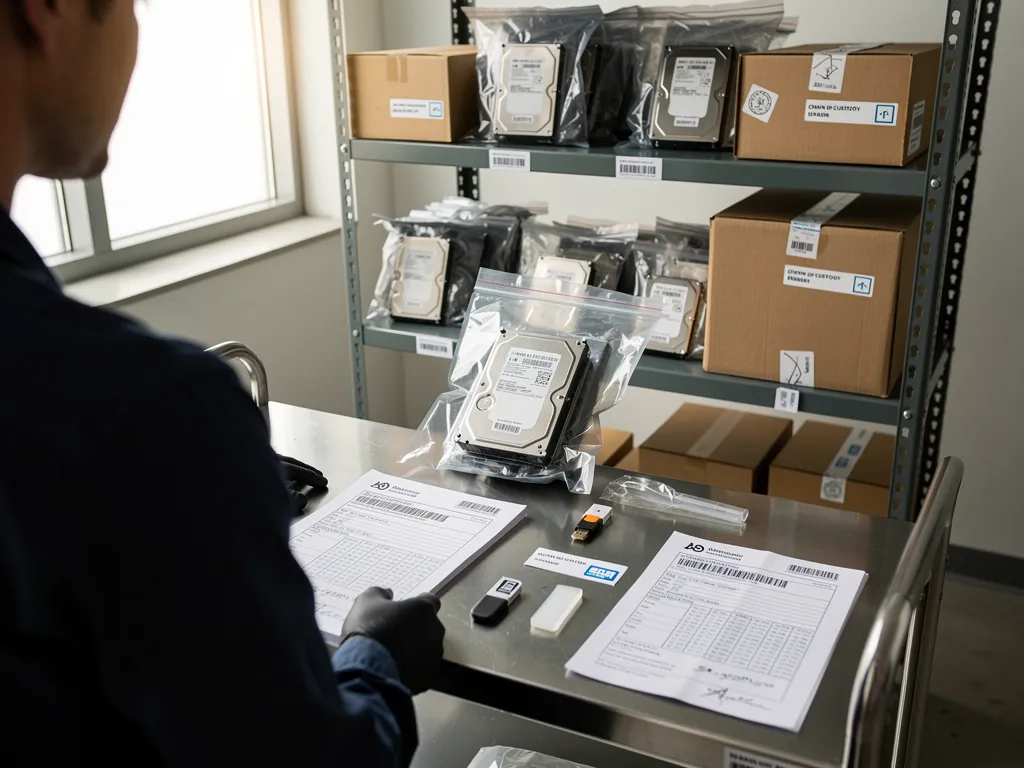
Die Beweismittelkette ist die dokumentierte Abfolge von Verwahrung, Kontrolle, Übergabe, Analyse und Entsorgung von Beweismitteln, die Authentizität herstellt und Manipulationen verhindert; ihre Aufrechterhaltung verbindet administrative Kontrollen, sichere Werkzeuge und unveränderliche Verifizierungsmethoden. Der Mechanismus besteht darin, prüfbare Aufzeichnungen (Beschlagnahmeprotokolle, Übergabeprotokolle, Lagerverzeichnisse) und technische Artefakte (forensische Abbilder, kryptografische Hashwerte, schreibgeschützte Erfassungen) zu erstellen, die zusammen die Kontinuität von der Erhebung bis zum Gerichtssaal nachweisen. Der konkrete Nutzen besteht in der Möglichkeit zu verifizieren, dass die vorgelegten Beweise mit den erhobenen identisch sind, wodurch sie zuverlässig und zulässig werden. Im Folgenden werden die wesentlichen Schritte dargestellt, eine strukturierte EAV-Tabelle zur verfahrensmäßigen Umsetzung bereitgestellt und gezeigt, wie Dokumentation Manipulationen abschreckt oder aufdeckt.
Die entscheidende Rolle des Schutzes der Integrität digitaler Beweise für die gerichtliche Zulässigkeit wird von Experten auf diesem Gebiet zusätzlich betont.
Sicherstellung der Integrität digitaler Beweise für die gerichtliche Zulässigkeit Beweise sind der Schlüssel zur Aufklärung jeder Straftat. Die Integrität von Beweisen muss geschützt werden, damit sie vor Gericht zulässig sind. Digitale Beweise sind aussagekräftiger, aber auch anfällig; sie können leicht manipuliert oder verändert werden. Es gibt verschiedene Techniken, um die Integrität digitaler Beweise zu schützen. Protecting digital evidence integrity and preserving chain of custody, S Saleem, 2017
Die folgende nummerierte Liste enthält die Standardschritte der Beweismittelkette, geeignet für die operative Umsetzung und im Stil eines Featured Snippets.
- Identifikation: Das Gerät oder die Datenquelle mit Metadaten und Fallkennungen erfassen.
- Beschlagnahme: Den Gegenstand mit dokumentierter Befugnis, Zeitstempel und Identität des Erstbearbeiters sichern.
- Abbildung/Sicherung: Forensisch einwandfreie Abbilder mit Schreibblockern erstellen und kryptografische Hashwerte berechnen.
- Übergabe: Jede Übergabe mit Unterschriften, Zeitstempeln und Transportbedingungen protokollieren.
- Analyse: Werkzeuge, Verfahren, Identität der Analysten und resultierende Hashwerte für abgeleitete Dateien dokumentieren.
- Lagerung/Aufbewahrung: Sichere, zugriffskontrollierte Lagerung und ein Aufbewahrungsprotokoll für die Entsorgung führen.
Diese Schritte bilden das Rückgrat der Zulässigkeit: Jede Übergabe und Handlung muss erfasst werden, damit Gerichte die Verwahrung nachvollziehen und die Integrität überprüfen können, was wir im Folgenden durch eine verfahrensbezogene EAV-Tabelle weiter untermauern.
Einführende Erläuterung zur Tabelle der Beweismittelkette: Die folgende Tabelle ordnet jeden Schritt der Beweismittelkette verantwortlichen Rollen sowie der Dokumentation bzw. den Werkzeugen zu, die eine nachvollziehbare Handhabung in einem rechtlichen Kontext unterstützen.
| Schritt der Kette | Verantwortliche Rolle | Dokumentation / Werkzeuge |
|---|---|---|
| Identifikation | Incident-Responder / Meldender | Geräte-Metadatenprotokoll, Beweismittelkennzeichnung, Zeitstempel |
| Beschlagnahme | Forensischer Ermittler / Justizbehörde | Beschlagnahmeprotokoll, Verweis auf richterliche Anordnung, Unterschrift |
| Abbildung/Sicherung | Forensischer Analyst | Schreibblocker, forensische Abbilddatei, SHA256-Hash |
| Übergabe | Verwahrungsverantwortlicher | Übergabeprotokoll, Unterschriften, Verweis auf die Kette |
| Analyse | Forensischer Analyst / QS-Prüfer | Methodenprotokoll, Werkzeugversionen, Analysebericht |
| Lagerung/Aufbewahrung | Beweismittelverwalter | Sicherer Tresorbericht, Zugriffsprotokoll |
Diese Tabelle verdeutlicht Zuständigkeiten und Werkzeuge zur operativen Umsetzung der Beweismittelkette; die Einhaltung dieser Zuordnungen wirkt Manipulationen entgegen und stärkt die Zulässigkeit durch klare, prüfbare Beweispfade. Die folgenden Unterabschnitte erläutern Dokumentationsfelder und Techniken zur Manipulationserkennung, die diese Kontrollen durchsetzen.
Welche zentralen Schritte umfasst die Dokumentation der Handhabung digitaler Beweise?
Die Dokumentation der Handhabung digitaler Beweise erfordert einheitliche Felder, die erfassen, wer wann was gehandhabt hat, wie es gesichert wurde und wo es aufbewahrt wird, da diese Angaben eine nachvollziehbare Abfolge der Verwahrung und technischen Integrität begründen. Zu den praktischen Dokumentationsfeldern sollten Fall-ID, Gerätekennungen (Seriennummer, MAC-Adresse, Hostname), verwahrende Behörde, Zeitstempel, Hashwerte (z. B. SHA256), Abbildungswerkzeug und -version, Lagerort sowie Übergabeunterschriften gehören, die zusammen einen belastbaren Nachweis ergeben. Analysten sollten vorlagenbasierte Formulare und elektronische Protokolle mit möglichst unveränderlichen Einträgen verwenden und Werkzeugberichte beifügen, die die Hash-Verifizierung vor und nach der Analyse belegen. Die Übernahme dieser Felder verringert Streitigkeiten über die Authentizität und erleichtert den nächsten Schritt — den Nachweis der Manipulationserkennung.
Konsistente Dokumentationspraktiken ermöglichen zudem Reproduzierbarkeit: Ein späterer Analyst oder Sachverständiger kann die Schritte nachvollziehen und bestätigen, dass Methoden und Ergebnisse mit den anerkannten Grundsätzen forensischer Integrität übereinstimmen.
Wie verhindert die Beweismittelkette Manipulationen an Beweismitteln?
Die Beweismittelkette verhindert Manipulationen durch die Kombination unveränderlicher Verifizierung (Hashwerte), Zugriffskontrollen (physische Schlösser, getrennte Netzwerke) und detaillierter Protokolle, die unbefugte Änderungen oder Zugriffsversuche aufdecken, sowie durch die Sicherstellung, dass jede Übergabe einer verantwortlichen Freigabe bedarf. Hash-Abweichungen dienen als unmittelbarer Hinweis auf eine Veränderung, während mehrschichtige Zugriffskontrollen und getrennte Lagerung die Angriffsfläche für böswillige Veränderungen verringern; Prüfpfade dokumentieren jede Handlung eines Analysten, sodass Auffälligkeiten erkennbar sind. Vor Gericht ermöglichen umfassende Verwahrungsprotokolle und Hash-Nachweise Experten zu erklären, warum die Beweise mit den ursprünglich erhobenen identisch sind, wodurch Anfechtungen der Authentizität entgegengewirkt wird. Beispiele für Manipulationsszenarien — etwa der unbefugte Austausch von Dateien oder unerklärliche Zeitlücken — werden zuverlässig erkannt, wenn robuste Protokolle und Verifizierungsschritte der Beweismittelkette konsequent angewendet werden.
Die Aufrechterhaltung dieser Kontrollen unterstützt Sachverständigenaussagen und hilft Gerichten, echte Beweise von manipulierten Artefakten zu unterscheiden, was unmittelbar zu den grundlegenden technischen und rechtlichen Anforderungen überleitet, die der Zulässigkeit zugrunde liegen.
Welche zentralen Anforderungen gelten für die rechtliche Compliance IT-forensischer Maßnahmen?
Die zentralen Anforderungen für die rechtliche Compliance verbinden Autorisierung, forensisch einwandfreie Methoden, reproduzierbare Dokumentation und qualifiziertes Personal; diese Elemente begründen gemeinsam Zuverlässigkeit, Authentizität und Rechtmäßigkeit der Beweise. Der Mechanismus besteht darin, dass eine rechtmäßige Befugnis Handlungen autorisiert, validierte Methoden und Werkzeugtests die technische Integrität sicherstellen, eine detaillierte Dokumentation Abfolge und Umfang belegt und die Qualifikation von Experten interpretative Glaubwürdigkeit verleiht. Die Umsetzung dieser Anforderungen führt zu Beweisen, die einer Prüfung in kontradiktorischen Verfahren standhalten. Die folgende Checkliste und EAV-Tabelle ordnen Anforderungen praktischen Umsetzungen und Beispielen zu, um Organisationen bei der Ausrichtung ihrer Abläufe an rechtlichen Erwartungen zu unterstützen.
Die folgende Checkliste fasst die zentralen Anforderungen prägnant zusammen:
- Rechtliche Genehmigung und Umfang: Dokumentierte Genehmigungen oder richterliche Anordnungen sichern, die festlegen, was erhoben und verarbeitet werden darf.
- Forensische Integrität und Werkzeugvalidierung: Validierte Abbildungsmethoden verwenden, Protokolle über Werkzeugversionen führen und Testfälle durchführen.
- Umfassende Dokumentation: Detaillierte Protokolle zur Beweismittelkette, Analyseprotokolle und Methodenbeschreibungen führen.
- Qualifiziertes Personal und Sachverständigenaussagen: Sicherstellen, dass Analysten und Sachverständige über nachweisbare Kompetenz verfügen und ihre Methoden vor Gericht erläutern können.
Einführende Erläuterung zur Anforderungstabelle: Die folgende EAV-Tabelle verknüpft jede zentrale Anforderung mit praktischen Merkmalen und Beispielen, die Organisationen zur rechtlichen Verteidigungsfähigkeit übernehmen können.
| Anforderung | Merkmal | Praktische Umsetzung / Beispiel |
|---|---|---|
| Forensische Abbildung | Integritätsprüfung | Schreibblocker verwenden, forensische Abbilder erstellen, SHA256-Hashwerte speichern |
| Autorisierung | Rechtsgrundlage & Umfang | Richterliche Anordnungen oder dokumentierte Begründungen des berechtigten Interesses aufbewahren |
| Werkzeugvalidierung | Reproduzierbarkeit | Testprotokolle, versionierte Werkzeuginventare und Validierungsberichte führen |
| Dokumentation | Kontinuität & Transparenz | Vorlagen für Beschlagnahmeprotokolle, Übergabeprotokolle und Methodenbeschreibungen verwenden |
| Personal | Expertise & Zeugenaussage | Qualifikationsnachweise führen, Verfügbarkeit von Sachverständigen sicherstellen |
Diese Zuordnung hilft Teams, rechtliche Erwartungen in konkrete Maßnahmen umzusetzen; für Organisationen, die externe Unterstützung benötigen, bietet die ACATO GmbH digitale forensische Dienstleistungen, die auf rechtliche Zulässigkeit und Compliance ausgerichtet sind und validierte Methoden sowie umfassende Dokumentation nutzen, um gerichtsverwertbare Beweise zu erzeugen. Der Ansatz von ACATO verbindet forensische Integrität mit verfahrensrechtlicher Autorisierung und der Fähigkeit zur Sachverständigenaussage und bietet Bewertungen, die direkt der obigen Checkliste entsprechen und Teams unterstützen, die akkreditierte, belastbare Arbeitsabläufe benötigen.
Wie wird forensische Integrität bei digitalen Untersuchungen sichergestellt?
Forensische Integrität wird durch die Anwendung reproduzierbarer, validierter Methoden hergestellt, die die Integrität der Beweise bewahren und überprüfbare Ergebnisse liefern; dies erfordert validierte Werkzeuge, dokumentierte Verfahren und Qualitätskontrollen wie Peer-Review und Testdatensätze. Die Herstellung dieser Integrität umfasst die Durchführung kontrollierter Validierungstests, die Pflege von Aufzeichnungen zu Werkzeugversionen und -konfigurationen sowie die Nutzung akkreditierter Labore oder Verfahren, die sich, soweit angemessen, an ISO/IEC 17025 orientieren; diese Schritte belegen, dass Ergebnisse nicht auf fehlerhafte Werkzeuge oder ad hoc angewandte Methoden zurückzuführen sind. Beispiele für die Praxis sind die Erstellung von Validierungsmatrizen für Abbildungswerkzeuge, die Sicherung der Originalmedien mit Hashwerten und die Dokumentation, dass Analyseschritte wiederholt werden können, um dieselben Ergebnisse zu liefern. Der Nachweis dieser Praktiken in Berichten und bei Zeugenaussagen stärkt die Zuverlässigkeit der Beweise und die Glaubwürdigkeit des Ermittlers vor Gericht.
Die Einführung dokumentierter Validierungsprogramme und Peer-Review-Kontrollpunkte wandelt technische Sorgfalt in rechtliche Verteidigungsfähigkeit um, die Sachverständige anschließend in verständliche gerichtliche Erläuterungen übersetzen.
Welche Rolle spielen Sachverständige bei der Präsentation von Beweisen vor Gericht?
Sachverständige übersetzen technische Prozesse in rechtliche Begriffe, erläutern Methodiken, bestätigen die Validierung von Methoden und helfen Gerichten zu verstehen, ob Beweise die Zulässigkeitskriterien erfüllen; ihre Aufgabe besteht darin, die Lücke zwischen komplexen technischen Sachverhalten und rechtlichen Maßstäben zu schließen. Sachverständige müssen in der Lage sein, strukturierte Berichte vorzulegen, die Methoden, Einschränkungen, Ergebnisse und Validierungsnachweise darstellen, und sie sollten vorbereitet sein, Werkzeugauswahl, Protokolle zur Beweismittelkette und interpretative Schlussfolgerungen im Kreuzverhör zu verteidigen. Qualifikationen, transparente Methoden und eine klare, gut strukturierte Berichterstattung erhöhen die Überzeugungskraft eines Sachverständigen und das Gewicht, das ein Gericht digitalen Beweisen beimisst. Wenn Sachverständige ihre Ergebnisse im Kontext anerkannter Standards darstellen und Reproduzierbarkeit nachweisen, erhöhen sie maßgeblich die Wahrscheinlichkeit, dass Beweise zugelassen und berücksichtigt werden.
Gut vorbereitete Sachverständigenaussagen ergänzen robuste verfahrensrechtliche Kontrollen und erleichtern die Klärung von Zulässigkeitsstreitigkeiten zugunsten der Partei, die validierte Beweise vorlegt.
Welche Herausforderungen beeinträchtigen die Zulässigkeit digitaler Beweise?
Zahlreiche technische und rechtliche Herausforderungen gefährden die Zulässigkeit, darunter Verschlüsselung, Cloud-Architekturen, verteilte Daten, Fragen der Werkzeugvalidierung und grenzüberschreitende Erhebungskomplikationen; jedes dieser Probleme kann Relevanz, Authentizität oder Rechtmäßigkeit beeinträchtigen, wenn es nicht proaktiv adressiert wird. Der Mechanismus, durch den diese Herausforderungen Risiken erzeugen, besteht darin, dass sie Lücken in Befugnis, Kontinuität oder technischer Erklärbarkeit schaffen, die die Gegenseite nutzen kann, um Beweise auszuschließen. Die Bewältigung dieser Herausforderungen erfordert rechtliche Verfahrensplanung, validierte hybride Werkzeugketten und zügige Strategien zur Beweissicherung, die die Flüchtigkeit der Daten berücksichtigen. Im Folgenden werden zentrale Problem-Lösungs-Paare skizziert, eine Tabelle mit Abhilfemaßnahmen bereitgestellt und die Akzeptanz von Open-Source-Werkzeugen erörtert.
Häufige Herausforderungskategorien und Abhilfemaßnahmen:
- Verschlüsselung: Abhilfe durch rechtmäßigen Zugriff, Live-Response-Techniken oder die Zusammenarbeit mit Anbietern, um Schlüssel zu erlangen, soweit rechtlich zulässig.
- Cloud-Daten: Abhilfe durch Sicherungsanordnungen, API-basierte Exporte oder Rechtshilfe bei grenzüberschreitenden Daten.
- Werkzeugvalidierung und Open-Source-Werkzeuge: Abhilfe durch Validierung der Werkzeuge, Führung von Testprotokollen und Absicherung der Ergebnisse durch alternative Methoden.
Einführende Erläuterung zur Herausforderungstabelle: Die folgende Tabelle ordnet verschiedene Datenquellen der jeweiligen Hauptherausforderung für die Zulässigkeit sowie empfohlenen Abhilfemaßnahmen bzw. rechtlichen Erwägungen zu.
| Datenquelle | Herausforderung | Abhilfemaßnahme / Rechtliche Erwägungen |
|---|---|---|
| Verschlüsseltes Gerät | Zugriffs- und Entschlüsselungshürden | Live Response, Beschlagnahme von Schlüsseln, rechtmäßige Herausgabepflicht, soweit zulässig |
| Cloud-Dienste | Zuständigkeits- und Kooperationsfragen mit Anbietern | Sicherungsanordnungen, API-Exporte, Rechtshilfeabkommen (MLAT) |
| IoT und flüchtige Daten | Hohe Flüchtigkeit, eingeschränkte forensische Möglichkeiten | Schnelle Sicherung, Ereigniskorrelation, Anbieterprotokolle |
| Open-Source-Werkzeuge | Fragen zur Validierung | Validierungsnachweise, Bestätigung durch ein zweites Werkzeug, dokumentierte Testergebnisse |
Wie erschweren Verschlüsselung und Cloud-Daten die Beweiserhebung?
Verschlüsselung und Cloud-Daten erschweren die Beweiserhebung, weil Verschlüsselung gespeicherte Daten ohne Schlüssel unzugänglich macht und Cloud-Architekturen Daten über Anbieter und Rechtsräume hinweg verteilen, wodurch rechtliche und technische Hürden für Sicherung und Zugriff entstehen. In der Praxis kann bei verschlüsselten Endgeräten eine Live-Response erforderlich sein, um Schlüssel aus dem Arbeitsspeicher zu erlangen, oder es sind rechtliche Verfahren notwendig, um die Herausgabe von Schlüsseln zu erzwingen, während Cloud-Daten häufig eine Abstimmung mit Anbietern, Sicherungsanordnungen sowie Kenntnisse der Anbieter-APIs und Aufbewahrungspraktiken erfordern. Ermittler sollten unverzüglich Sicherungsmaßnahmen einleiten, Interaktionen mit Anbietern dokumentieren und Nachweise rechtlicher Genehmigungen für grenzüberschreitende Anfragen führen, um die Zulässigkeit sicherzustellen. Das Abwägen technischer Optionen wie der Live-Abbildung gegenüber rechtlichen Vorgaben stellt sicher, dass gesicherte Daten sowohl abrufbar als auch belastbar sind.
Eine proaktive Planung für Verschlüsselungs- und Cloud-Szenarien verkürzt die Sicherungsfristen, verringert Zulässigkeitsprobleme und stellt sicher, dass Beweise für Analyse und Rechtsstreit verfügbar bleiben.
Welchen rechtlichen Status haben Open-Source-forensische Werkzeuge?
Open-Source-forensische Werkzeuge sind rechtlich akzeptabel, wenn ihre Ergebnisse validiert, dokumentiert und abgesichert sind, doch Gerichte prüfen nicht validierte oder unzureichend dokumentierte Anwendungen intensiver; der rechtliche Status hängt somit von einer nachweisbaren Validierung ab und nicht allein von der Lizenzierung. Um mit Open-Source-Werkzeugen erzielte Ergebnisse zu verteidigen, sollten Praktiker Validierungsprotokolle führen, Testdatensätze aufzeichnen, Versionen und Konfigurationen dokumentieren und, soweit machbar, Ergebnisse mit alternativen Werkzeugen oder Methoden absichern. Die Vorlage dieser Validierungsnachweise in Berichten und Transparenz hinsichtlich der Einschränkungen verringern Einwände aufgrund der Herkunft der Werkzeuge. Die Kombination von Open-Source-Werkzeugen innerhalb einer akkreditierten Methodik, ergänzt durch kommerzielle oder unabhängig validierte Prüfungen, erhöht die Beweiskraft.
Wenn Open-Source-Werkzeuge im Rahmen eines dokumentierten, reproduzierbaren Arbeitsablaufs mit unterstützender Validierung eingesetzt werden, werden sie zu praktischen Beitragenden zu zulässigen forensischen Beweisen statt zu einem Risiko.
Wie können Organisationen sich auf IT-forensische Einsatzbereitschaft und Richtlinienentwicklung vorbereiten?
Forensische Einsatzbereitschaft (Forensic Readiness) ist ein proaktives Programm, das Rollen, Verfahren, Werkzeuge, Aufbewahrungsrichtlinien und Schulungen verbindet, um sicherzustellen, dass Beweise rechtmäßig erhoben, zuverlässig gesichert und im Falle von Vorfällen belastbar vorgelegt werden können; Einsatzbereitschaft verkürzt die Zeit bis zur Sicherung und erhöht die Wahrscheinlichkeit der Zulässigkeit. Der Mechanismus besteht darin, beweisrechtliches Denken in Incident Response und Governance einzubetten, sodass der laufende Betrieb automatisch rechtlich verwertbare Artefakte erzeugt. Organisationen profitieren von der Einführung von Richtlinienvorlagen, definierten Eskalationswegen und routinemäßigen Übungen zur Überprüfung der Verfahren. Im Folgenden werden bewährte Richtlinienelemente, Schulungsempfehlungen und eine Liste zur operativen Umsetzung der Einsatzbereitschaft dargestellt.
Einführende Liste der Komponenten forensischer Einsatzbereitschaft:
- Rollen und Verantwortlichkeiten: Festlegen, wer Beschlagnahmen genehmigen darf und wer Beweismittel handhabt.
- Erhebungs- und Sicherungsverfahren: Standardverfahren für Abbildung, Hashing und Lagerung.
- Aufbewahrung und Zugriffskontrollen: Richtlinien, die Aufbewahrungsfristen mit rechtlichen Pflichten und dem Prinzip der minimalen Rechtevergabe in Einklang bringen.
Was sind bewährte Praktiken für Richtlinien zur forensischen Einsatzbereitschaft?
Bewährte Praktiken für Richtlinien zur forensischen Einsatzbereitschaft umfassen klare Genehmigungsverfahren, vordefinierte Aufbewahrungsfristen, detaillierte Protokollierungsanforderungen, Eskalations- und rechtliche Beteiligungswege sowie Klauseln zur Koordination mit Dritten, da diese Elemente Unklarheiten während Vorfällen verringern und die Zulässigkeit bewahren. Richtlinien sollten festlegen, welche Datentypen unter welcher Befugnis erhoben werden dürfen, welche Mindestmetadaten zu erfassen sind und wie Dritte (Cloud-Anbieter, Lieferanten) einzubeziehen sind, um ein konsistentes, rechtmäßiges Handeln sicherzustellen. Regelmäßige Audits und Planübungen (Tabletop-Exercises) überprüfen die Wirksamkeit der Richtlinien und decken Lücken auf, bevor reale Vorfälle die Prozesse belasten. Die Governance sollte die Verantwortung für die Pflege der Richtlinien zuweisen, gewonnene Erkenntnisse einbeziehen und Schulungen zur Beweismittelhandhabung für die relevanten Rollen vorschreiben.
Eine übersichtliche Richtlinien-Checkliste unterstützt Rechts- und Technikteams bei der Umsetzung konsistenter Praktiken, die die Zulässigkeit und das gerichtliche Vertrauen in gesicherte Beweise fördern.
Wie verbessert Schulung die rechtliche Compliance in der digitalen Forensik?
Schulungen verbessern die Compliance, indem sie technisches Personal und rechtliche Stakeholder mit dem Wissen ausstatten, verfahrensrechtliche Sorgfalt anzuwenden, validierte Werkzeuge zu bedienen und Beweise rechtlich belastbar zu dokumentieren; Schulungen schließen praktische Lücken, die andernfalls zu Verfahrensfehlern führen, welche die Zulässigkeit gefährden. Wirksame Schulungsprogramme verbinden praxisnahe forensische Labore, Workshops zur rechtlichen Sensibilisierung und Incident-Response-Übungen, die reale Einschränkungen wie Verschlüsselung und Cloud-Daten nachbilden. Empfohlene Schulungskennzahlen umfassen Kompetenzbewertungen, Übungsergebnisse und die Verkürzung der Sicherungszeit während der Übungen. Regelmäßige Auffrischungsschulungen und funktionsübergreifende Sitzungen zwischen Rechts- und Technikteams sichern ein gemeinsames Verständnis der Zulässigkeitskriterien und verbessern die koordinierte Reaktion unter Zeitdruck.
Die ACATO Academy bietet spezialisierte Schulungsreihen und Workshops an, die auf diese Ziele abgestimmt sind, und vermittelt praxisnahe forensische Techniken sowie rechtliche Einordnungen, um die organisatorische Einsatzbereitschaft zu stärken und die Beweispraxis zu verbessern.
Welche Dienstleistungen und Schulungen bietet die ACATO GmbH für die rechtliche Zulässigkeit an?
Die ACATO GmbH bietet digitale forensische Dienstleistungen, die auf rechtliche Zulässigkeit und Compliance ausgerichtet sind, sowie spezialisierte Schulungen über die ACATO Academy für Fachleute aus den Bereichen Cybersicherheit und digitale Forensik; diese Angebote unterstützen Organisationen bei der Erzielung gerichtsverwertbarer Beweise und operativer Einsatzbereitschaft. Die forensischen Dienstleistungen von ACATO legen den Schwerpunkt auf validierte Methoden, eine sorgfältige Dokumentation der Beweismittelkette und die Unterstützung durch Sachverständige, um sicherzustellen, dass Beweise rechtlichen und technischen Prüfungen standhalten. Die ACATO Academy bietet gezielte Workshops, praxisnahe Labore und Kurse mit rechtlichem Kontext an, die technisches Personal und rechtliche Stakeholder in Dokumentationsdisziplin, Werkzeugkompetenz und gerichtlicher Präsentation schulen. Organisationen können ACATO für forensische Bewertungen, Unterstützung bei der Beweissicherung und maßgeschneiderte Schulungen zur Schließung von Kompetenzlücken, die bei der Planung der Einsatzbereitschaft festgestellt wurden, in Anspruch nehmen.
Das Dienstleistungsmodell und die Academy-Kurse von ACATO sind so strukturiert, dass sie direkt den zuvor erörterten zentralen Anforderungen und Elementen der Einsatzbereitschaft entsprechen, wodurch Organisationen Richtlinien in die Praxis umsetzen und die Zulässigkeit und Rechtmäßigkeit ihrer forensischen Maßnahmen verbessern können.
FAQ
Was bedeutet Zulässigkeit digitaler Beweise im forensischen Kontext?
Zulässigkeit bedeutet, dass Gerichte, Behörden oder Schiedsstellen die durch IT-forensische Maßnahmen erhobenen Informationen akzeptieren und heranziehen. Ihre Sicherstellung verringert rechtliche Risiken und erhöht den Beweiswert der Ergebnisse.
Welche rechtlichen Rahmenbedingungen regeln die Zulässigkeit digitaler Beweise?
Die DSGVO, nationale Cybercrime- und Verfahrensgesetze sowie Normen wie ISO/IEC 17025, NIST und ENFSI-Grundsätze regeln Relevanz, Authentizität, Zuverlässigkeit und Rechtmäßigk
Zusammenfassung
Zusammenfassend lässt sich sagen, dass die Zulässigkeit IT-forensischer Maßnahmen von der strikten Einhaltung rechtlicher Rahmenbedingungen, einer lückenlosen Verfahrensdokumentation sowie der Anwendung international anerkannter Methoden abhängt. Die ACATO GmbH mit Sitz in Unterföhring (Bayern) gestaltet jeden forensischen Auftrag so, dass er einer gerichtlichen und behördlichen Überprüfung – auch über verschiedene Rechtsgebiete hinweg – standhält; dadurch wird sichergestellt, dass die Beweismittel sowohl vor Gerichten als auch vor Aufsichtsbehörden verwertbar und belastbar bleiben. Unternehmen, die fundierte forensische Verfahren in ihre Compliance- und Sicherheitsstrategien integrieren, stärken ihre Position im Streitfall und sichern so sowohl ihre operative Integrität als auch ihre rechtliche Stellung in einem zunehmend komplexen internationalen Umfeld.