Die NIS2-Richtlinie ist der aktualisierte Rahmen der Europäischen Union für Netzwerk- und Informationssicherheit, der die grundlegenden Cybersicherheitsanforderungen für einen breiteren Kreis von Organisationen in der gesamten EU anhebt. Dieser Leitfaden erläutert, was NIS2 für Unternehmen bedeutet, die in Deutschland und der EU tätig sind, warum eine rechtzeitige Compliance regulatorische, betriebliche und reputationsbezogene Risiken verringert, und wie Organisationen Kontrollen, Vorfallreaktion, Governance und Schulungen operationalisieren können, um die Anforderungen zu erfüllen. Leser erfahren, wer in den Anwendungsbereich fällt, welche technischen und organisatorischen Kernmaßnahmen vorgeschrieben sind, wie die gestuften Fristen für die Meldung von Vorfällen aussehen, welche Verantwortung auf Vorstandsebene besteht und welche praktischen Umsetzungsschritte erforderlich sind. Der Artikel ordnet zudem ausgewählte Unterstützungsleistungen – Risikobewertung, digitale Forensik, Datenwiederherstellung und Schulung – zu, die dabei helfen, NIS2-Anforderungen in überprüfbare Ergebnisse zu übersetzen. Praktische Checklisten, drei EAV-Tabellen und übersichtliche Listen heben die vorrangigen Maßnahmen für Compliance-Teams und die Unternehmensleitung hervor, die Lücken schließen möchten, bevor die nationalen Umsetzungsfristen ablaufen und die behördliche Durchsetzung zunimmt.
NIS2-Compliance: Zentrale Erkenntnisse für Unternehmen
We support Unterföhring businesses in meeting NIS2 requirements through structured ISO 27001 information security management systems.
We reduce documentation effort significantly for small companies compared to large corporate NIS2 compliance projects.
We help clients designate qualified data protection officers as NIS2 mandates clear cybersecurity accountability structures.
We guide Bayern-based organizations through fewer audit days needed for smaller NIS2-relevant security management systems.
Wer muss die NIS2-Richtlinie einhalten? Anwendungsbereich und betroffene Einrichtungen
NIS2 erweitert die EU-Cybersicherheitsregulierung auf „wesentliche“ und „wichtige“ Einrichtungen, indem objektive Kriterien wie Sektor, Größe und Bedeutung für die Volkswirtschaften angewendet werden. Der Mechanismus nutzt Sektorlisten und Schwellenwerte, um zu bestimmen, ob eine Organisation compliant sein muss, und schafft Pflichten für Einrichtungen, deren Ausfall das öffentliche Leben oder die Wirtschaft beeinträchtigen würde. Für Compliance-Teams besteht der unmittelbare Nutzen darin, Klarheit über die rechtliche Betroffenheit zu erhalten und Kontrollen, Bestandsverzeichnisse und Meldeketten priorisieren zu können. Organisationen sollten daher ihre Dienstleistungen und Abhängigkeiten von Drittanbietern der NIS2-Sektortaxonomie zuordnen, um zu entscheiden, welche Klassifizierung zutrifft und welchem Aufsichtsregime sie unterliegen.
Weitere Forschungsarbeiten erläutern die weitreichenden Auswirkungen der Richtlinie und beleuchten ihren erweiterten Anwendungsbereich, die verschärften Risikomanagementpflichten und die praktischen Herausforderungen, denen Organisationen bei der Umsetzung begegnen.
NIS2-Richtlinie: Erweiterter Anwendungsbereich, Risikomanagement und Umsetzungsherausforderungen Die Europäische Union hat die NIS2-Richtlinie (Richtlinie (EU) 2022/2555) verabschiedet, die die Cybersicherheitspflichten für wesentliche und wichtige Einrichtungen in 18 kritischen Sektoren erheblich ausweitet und verschärft. Dieser Artikel analysiert die rechtlichen Neuerungen von NIS2, darunter den breiteren sektoralen Anwendungsbereich, verschärfte Risikomanagementpflichten, strengere Durchsetzung (mit hohen Bußgeldern und Haftung der Geschäftsführung) sowie EU-weite Kooperationsmechanismen. Er behandelt zudem praktische Umsetzungsherausforderungen wie die unterschiedliche nationale Umsetzung, die Compliance-Belastung für mittelständische Unternehmen sowie die Komplexität der Vorfallmeldung und der Überwachung der Lieferkette. Cybersecurity of critical infrastructure in europe: the NIS2 directive in focus, F Teichmann, 2025
Wesentliche und wichtige Einrichtungen unterscheiden sich in der Aufsichtsintensität und den erforderlichen Nachweisen, was Auswirkungen auf die Ressourcenverteilung und den Takt der Compliance-Aktivitäten hat. Die frühzeitige Identifizierung betroffener Einrichtungen beschleunigt die Lückenanalyse und hilft Führungskräften, notwendige Governance-Verbesserungen zu planen, die wir im Folgenden anhand von Sektorbeispielen und Hinweisen zur nationalen Umsetzung beschreiben.
Was sind wesentliche und wichtige Einrichtungen nach NIS2?
Wesentliche Einrichtungen nach NIS2 sind Organisationen, die Dienstleistungen erbringen, deren Ausfall erhebliche gesellschaftliche oder wirtschaftliche Auswirkungen hätte, während wichtige Einrichtungen Anbieter mit bedeutenden, aber weniger kritischen Rollen umfassen; die Klassifizierung erfolgt anhand von Tests basierend auf Sektor, Größe und Kritikalität. Diese Unterscheidung bestimmt die Strenge der Aufsichtsmaßnahmen und Meldepflichten, sodass Rechts- und Sicherheitsteams einen Compliance-Klassifizierungstest durchführen müssen, der Dienstleistungen, Umsatzschwellen und Abhängigkeiten erfasst. Beispiele für typische wesentliche Einrichtungen sind große Energieversorger, bedeutende Gesundheitsdienstleister und nationale Verkehrsbetreiber, während bestimmte digitale Infrastrukturanbieter oder mittelständische Dienstleister als wichtige Einrichtungen gelten. Das Verständnis dieser Definitionen ermöglicht es Unternehmen, Kontrollen zu priorisieren, die erwartete Prüfungsintensität zu bestimmen und Dokumentationen vorzubereiten, die den nationalen Behörden die Anwendbarkeit oder den Ausnahmestatus nachweisen.
Wie wirkt sich NIS2 auf verschiedene kritische Sektoren in Deutschland und der EU aus?
Die sektorspezifischen Auswirkungen von NIS2 variieren je nach Branche, wobei Energie, Verkehr, Gesundheit, digitale Infrastruktur und öffentliche Verwaltung den strengsten Anforderungen und einer engeren nationalen Aufsicht unterliegen, unter anderem durch Behörden wie das BSI in Deutschland. Zu den Wirkmechanismen zählen verpflichtendes Risikomanagement, Vorfallmeldung, Kontrollen der Lieferkette und Governance-Pflichten auf Vorstandsebene, die sich alle in neuen Richtlinien und Prüfnachweisen niederschlagen, die Organisationen vorlegen müssen. In Deutschland wird die Umsetzung konkrete Aufsichtsbehörden und Meldewege festlegen, sodass betroffene Unternehmen ihre internen Vorfallabläufe an die Erwartungen der nationalen CSIRTs anpassen müssen. Zu den branchenspezifischen Auswirkungen zählen häufig kürzere Meldefristen, eine verschärfte Sorgfaltsprüfung von Lieferanten und maßgeschneiderte Kontinuitätsplanung für die Wiederherstellung kritischer Dienste.
Was sind die zentralen NIS2-Compliance-Anforderungen für Unternehmen?
NIS2 schreibt eine Reihe technischer und organisatorischer Maßnahmen vor, die das Fundament der Compliance bilden: Risikomanagement, Schwachstellenmanagement, Zugangskontrolle, Kryptografie, Vorfallreaktion, Business Continuity und Sicherheit der Lieferkette, unter anderem. Der Mechanismus verlangt von Organisationen, verhältnismäßige Maßnahmen zu ergreifen, diese zu dokumentieren und im Rahmen der Aufsicht Nachweise vorzulegen, was zu verbesserter Resilienz und nachweisbarer Sorgfalt führt. Für Sicherheitsteams liegt der praktische Nutzen in einer klaren Liste von Kontrollbereichen, die zu bewerten sind, sowie in einem wiederholbaren Umsetzungspfad, der Prüfbarkeit und Managementaufsicht unterstützt. Die folgenden Unterabschnitte gehen näher auf die Anforderungen an das Risikomanagement und die Pflichten in der Lieferkette ein, und die EAV-Tabelle unten ordnet zentrale vorgeschriebene Maßnahmen konkreten Umsetzungen zu.
NIS2 legt den Schwerpunkt auf kontinuierliche Risikobewertung und nachweisbare Sicherheitsergebnisse statt auf einmalige Checklisten, sodass Organisationen Kontrollen in ihre betrieblichen Prozesse einbetten müssen, um die Compliance aufrechtzuerhalten und die Wahrscheinlichkeit von Sanktionen zu verringern.
Das Verständnis der betrieblichen Auswirkungen und strategischer Ansätze zur Erfüllung dieser Anforderungen ist, wie weitere Forschungsarbeiten zeigen, entscheidend für eine erfolgreiche NIS2-Compliance.
NIS2-Compliance: Herausforderungen, Strategien und betriebliche Auswirkungen Ziel dieser Forschungsarbeit ist es, die „zentralen Herausforderungen“ zu analysieren, die NIS2 für Organisationen bei der Anpassung an die gestellten Anforderungen mit sich bringt, und zugleich die daraus resultierenden Auswirkungen auf organisatorischer und betrieblicher Ebene aufzuzeigen. Anhand einer in Zusammenarbeit mit KPMG S.p.A. durchgeführten Fallstudie wird eine detaillierte Analyse der Strategien und Instrumente ermöglicht, die sich als am wirksamsten erwiesen haben, um Organisationen bei der Einhaltung der Verordnung zu unterstützen. NIS2: Solutions and Strategies for Modern Cyber Governance, 2025
Die zentralen NIS2-Maßnahmen, die jede Organisation priorisieren sollte:
Risikomanagement und Governance: Umsetzung lebenszyklusbasierter Risikobewertungen und formalisierter Sicherheits-Governance-Strukturen.
Vorfallreaktion und -meldung: Vorfälle innerhalb der vorgeschriebenen Fristen erkennen, klassifizieren und den nationalen Behörden melden.
Business Continuity und Notfallwiederherstellung: Wiederherstellungspläne und getestete Verfahren zur Wiederaufnahme von Diensten pflegen.
Schwachstellen- und Patch-Management: Schwachstellen erfassen, priorisieren und zeitnah beheben.
Zugangskontrolle und Identitätsmanagement: Least Privilege, starke Authentifizierung und regelmäßige Überprüfungen durchsetzen.
Verschlüsselung und Datenschutz: Sensible Daten bei der Übertragung und im Ruhezustand durch geeignete Kryptografie schützen.
Sicherheit der Lieferkette: Sorgfaltsprüfung von Lieferanten durchführen und Sicherheitsklauseln in Verträge aufnehmen.
Härtung von Netzwerken und Systemen: Konfigurationsstandards und Segmentierung anwenden, um die Angriffsfläche zu verringern.
Protokollierung und Überwachung: Telemetrie, zentrale Protokollierung und SOC-Fähigkeiten für eine zeitnahe Erkennung sicherstellen.
Dokumentation und Nachweise: Aufzeichnungen über Richtlinien, Bewertungen, Tests und Vorfallberichte führen, um Compliance nachzuweisen.
Diese priorisierte Liste zeigt, was zuerst umgesetzt werden sollte, um eine belastbare Sicherheitslage zu erreichen und die für NIS2-Prüfungen und -Aufsicht erforderliche Beweisdokumentation vorzubereiten.
Einleitung zur EAV-Tabelle: Die folgende Tabelle ordnet vorgeschriebene Maßnahmen praktischen Umsetzungsmerkmalen und Beispielen zu, um Teams zu helfen, Anforderungen in operative Aufgaben zu übersetzen.
Vorgeschriebene Maßnahme | Umsetzungsmerkmal | Praktisches Beispiel |
|---|---|---|
Risikomanagement | Kontinuierliche Bewertung und Governance | Vierteljährliches Risikoregister, formale Rollen für Risikoverantwortliche |
Vorfallmeldung | Klassifizierung, Erkennung, Benachrichtigung | SOC-Playbooks mit Meldeauslösern und Vorlagen |
Sicherheit der Lieferkette | Lieferantenbewertung und Vertragsklauseln | Sicherheitsfragebögen und SLAs mit Abhilfefristen |
Business Continuity | Wiederherstellungsziele und Tests | Definition von RTO/RPO und jährliche Wiederherstellungsübungen |
Integrationsabsatz (Abstimmung mit ACATO): Organisationen, die praktische Umsetzungen dieser Maßnahmen suchen, können auf spezialisierte Anbieter zurückgreifen, um Lücken schneller zu schließen und dabei den Fokus auf das operative Geschäft zu bewahren. ACATO GmbH positioniert sich als führender Anbieter von IT-Sicherheit, Datenwiederherstellung, Forensik und Akademie-Dienstleistungen und kann helfen, NIS2-Maßnahmen – Risikomanagement, Sicherheit der Lieferkette, Verschlüsselungskontrollen und Business Continuity – in dokumentierte Projekte zu übersetzen, die die Prüfbereitschaft unterstützen. Die Rolle von ACATO besteht darin, Informationen, Bewertungen und Umsetzungswege bereitzustellen, die nachweisbare Ergebnisse und Lead-Generierungsmöglichkeiten für Organisationen schaffen, die Unterstützung bei der Compliance suchen.
Zusammenfassender Absatz: Die Priorisierung der zehn oben genannten Maßnahmen und ihre Zuordnung zu konkreten Ergebnissen ermöglicht es Organisationen, Sorgfalt nachzuweisen, ihre Risikoexposition zu verringern und eine nachhaltige, an den NIS2-Erwartungen ausgerichtete Sicherheitslage zu schaffen.
Welche Risikomanagement-Maßnahmen schreibt NIS2 vor?
NIS2 verlangt einen Risikomanagement-Lebenszyklus, der Identifikation, Analyse, Behandlung, Überwachung und Governance umfasst und sicherstellt, dass Sicherheitsentscheidungen evidenzbasiert und wiederholbar sind. Dieser Mechanismus verbessert die organisatorische Resilienz, indem er dokumentierte Risikoregister, formal benannte Risikoverantwortliche und die Formulierung der Risikobereitschaft vorschreibt, die die Priorisierung von Gegenmaßnahmen leiten. Praktische Beispiele umfassen Asset-Inventare, die mit einer Business-Impact-Analyse verknüpft sind, dokumentierte SLAs zur Behebung von Schwachstellen sowie regelmäßige Risikoberichte an die Unternehmensleitung. Die Einbettung dieser Maßnahmen in Beschaffung, Änderungsmanagement und Lieferantenaufsicht stellt sicher, dass Risiken durchgängig gesteuert werden, und erzeugt die Nachweise, die Prüfer und Aufsichtsbehörden anfordern werden.
Diese Aktivitäten unterstützen unmittelbar andere NIS2-Kontrollen wie Vorfallreaktion und Sicherheit der Lieferkette, weshalb Sicherheitsteams die Ergebnisse des Risikomanagements in operative Playbooks und Management-Dashboards integrieren sollten, um kontinuierliche Compliance und Transparenz zu gewährleisten.
Wie sollten Unternehmen ihre Lieferketten im Rahmen von NIS2 absichern?
Die Sicherheit der Lieferkette unter NIS2 erfordert Sorgfaltsprüfungen von Lieferanten, vertragliche Sicherheitsklauseln, laufende Überwachung und koordinierte Vorfallbehandlung, um das Risiko durch Dritte zu begrenzen. Unternehmen müssen Sicherheitsfragebögen, Kritikalitätsbewertungen, vertragliche SLAs für Sicherheitspflichten und eine kontinuierliche Überwachung der Lieferantenleistung und -schwachstellen anwenden. Beispiele für vertragliche Kontrollen sind verpflichtende Patch-Fristen, Benachrichtigungsklauseln für Vorfälle sowie Prüf- und Nachweisrechte. Koordinierte Vorfall-Playbooks, die die Verantwortlichkeiten von Lieferanten und Eskalationswege festlegen, stellen sicher, dass Vorfälle Dritter konsistent mit den organisatorischen Melde- und Wiederherstellungszielen behandelt werden.
Die Absicherung von Lieferketten verringert systemische Risiken und unterstützt die Compliance, indem sie nachvollziehbare Entscheidungen erzeugt, die Aufsichtsbehörden bei Inspektionen oder nach Vorfällen prüfen können.
Wie lässt sich eine wirksame Vorfallreaktion und -meldung nach NIS2 umsetzen?
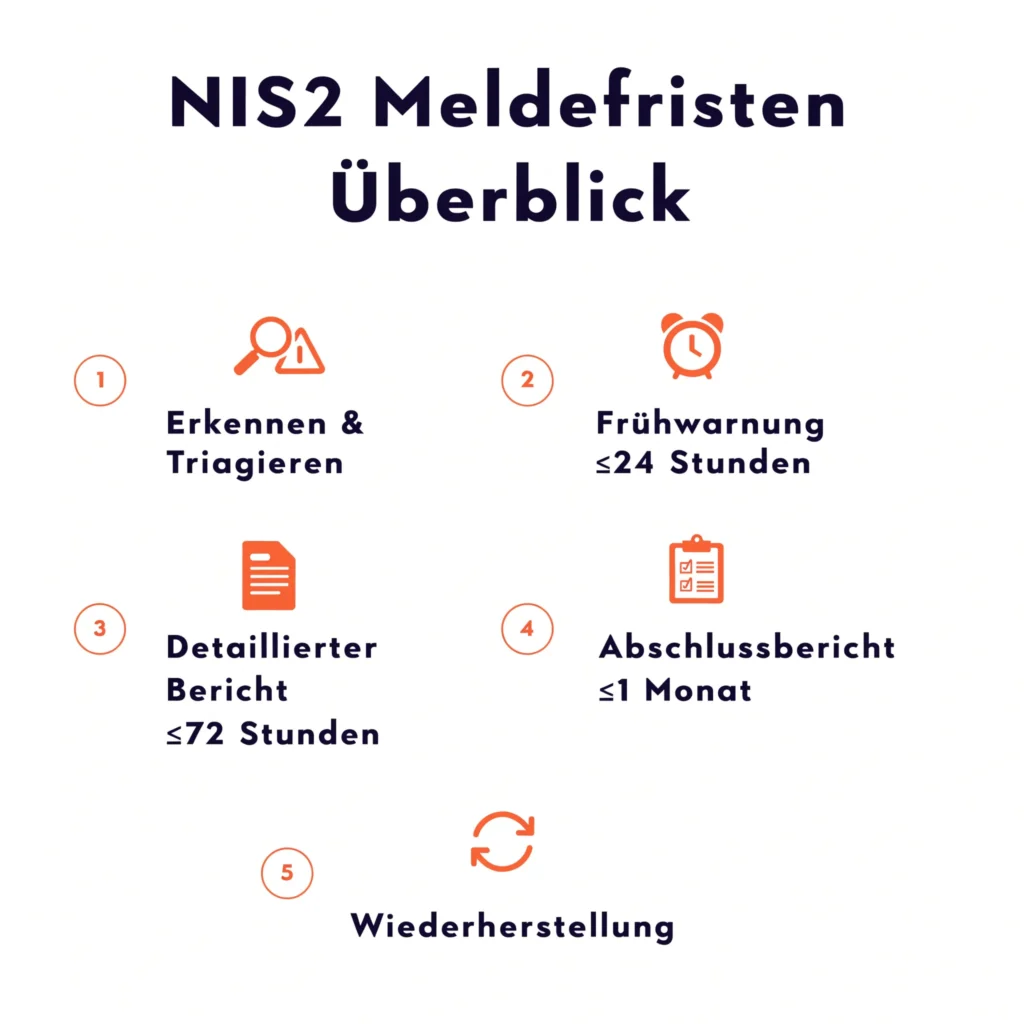
Eine wirksame NIS2-Vorfallreaktion kombiniert mehrschichtige Erkennung, schnelle Triage und strukturierte Meldung im Einklang mit den vorgeschriebenen Fristen gegenüber nationalen CSIRTs und Aufsichtsbehörden. Der Mechanismus verlangt von Organisationen, Vorfälle zu erkennen, bei erheblicher Bedeutung innerhalb von 24 Stunden eine Frühwarnung abzugeben, gefolgt von einem detaillierten Bericht innerhalb von 72 Stunden und einem Abschlussbericht innerhalb eines Monats, sobald die Untersuchungen fortschreiten. Die Umsetzung erfordert klare Rollen, vorab genehmigte Meldevorlagen, forensische Einsatzbereitschaft und sichere Beweissicherung, um die regulatorischen Erwartungen zu erfüllen und die Wiederherstellung zu unterstützen. Die folgenden Schritte skizzieren eine operative Checkliste zur Erfüllung der NIS2-Melde- und Reaktionspflichten.
Die Komplexität dieser Meldepflichten unterstreicht die dringende Notwendigkeit klarer Leitlinien und wirksamer Praktiken, damit Organisationen die regulatorischen Erwartungen erfüllen können.
NIS2-Vorfallmeldung: Leitlinien und wirksame Praktiken Die Europäische Union setzt sich dafür ein, die Cybersicherheit in ihren Mitgliedstaaten zu stärken, indem sie Rechtsvorschriften einführt, die sich auf die Cybersicherheitsbereitschaft von Organisationen auswirken. Zu diesen Rechtsvorschriften zählen die Richtlinie über Netzwerk- und Informationssicherheit 2 (NIS2), die Richtlinie zur Resilienz kritischer Einrichtungen (CER) und der Digital Operational Resilience Act (DORA). Diese Rechtsvorschriften verpflichten Organisationen, Cybervorfälle den Behörden zu melden. Bislang gibt es nur wenige Leitlinien, die Organisationen dabei helfen zu verstehen, wie Vorfälle den Behörden zu melden sind. Mit den neuen Rechtsvorschriften wird es für Organisationen umso wichtiger, zu verstehen, wie Cybervorfälle wirksam an die Behörden gemeldet werden können. Case study: The decision-support framework and NIS2, CER, and DORA incident reporting obligations, 2024
Strukturierte Vorfallprozesse helfen Organisationen, Eskalationsverzögerungen zu reduzieren und Aufsichtsbehörden verlässliche Informationen zu liefern, während der forensische Wert für die Wiederherstellung und mögliche rechtliche Erfordernisse erhalten bleibt.
Die Checkliste zur Vorfallreaktion – schrittweise Maßnahmen für die NIS2-Compliance:
Erkennen und Triagieren: Warnmeldungen erfassen, Vorfälle validieren und Umfang sowie Auswirkungen bestimmen.
Frühzeitige Meldung (≤24 Stunden): Bei erheblicher Bedeutung des Vorfalls eine erste Frühwarnung mit den bekannten Fakten an die nationale Behörde übermitteln.
Detaillierter Bericht (≤72 Stunden): Detaillierte technische und geschäftliche Auswirkungsinformationen sowie ergriffene Abhilfemaßnahmen bereitstellen.
Abschlussbericht (≤1 Monat): Eine umfassende Nachanalyse, Ursachenanalyse und Nachweise zur Behebung liefern.
Wiederherstellung und gewonnene Erkenntnisse: Dienste wiederherstellen, Kontrollen aktualisieren und Änderungen an Richtlinien und Lieferantenbeziehungen dokumentieren.
Diese Schritte schaffen einen wiederholbaren Arbeitsablauf, der die SOC-Tätigkeit mit den rechtlichen Meldepflichten in Einklang bringt und die kontinuierliche Verbesserung der Erkennungs- und Wiederherstellungsfähigkeiten unterstützt.
Einleitung zur Zeitleisten-Tabelle: Die folgende Tabelle vergleicht Vorfallarten, erforderliche Maßnahmen und vorgeschriebene Meldefristen, um Teams bei der richtigen Klassifizierung und Reaktion zu unterstützen.
Vorfallart | Erforderliche Maßnahme | Zeitrahmen / Anforderung |
|---|---|---|
Dienstunterbrechender Cyberangriff | Eindämmen, Beweise sichern, mindern | Frühwarnung ≤24 Std.; detaillierter Bericht ≤72 Std.; Abschlussbericht ≤1 Monat |
Datenschutzverletzung bei kritischen Daten | Triagieren, Betroffene benachrichtigen, beheben | Detaillierte technische Informationen innerhalb von 72 Std.; laufende Updates |
Kompromittierung der Lieferkette | Abhängigkeiten isolieren, mit Lieferanten koordinieren | Frühwarnung bei Serviceauswirkung innerhalb von 24 Std.; vollständiger Bericht innerhalb von 72 Std. |
Integrationsabsatz (ACATO für Erkennung und Forensik): Für Erkennung, Analyse, Klassifizierung und Beweissicherung können Organisationen auf spezialisierte Fähigkeiten wie Datenwiederherstellung und digitale Forensik zurückgreifen, um Untersuchungen zu beschleunigen und die regulatorische Meldung zu unterstützen. Die Datenwiederherstellungs- und digitalen Forensikfähigkeiten von ACATO GmbH unterstützen die Vorfallerkennung, Beweissammlung, Klassifizierung und Wiederherstellung nach Vorfällen, indem sie forensische Einsatzbereitschaft, Chain-of-Custody-Praktiken und Wiederherstellungs-SLAs bereitstellen, die mit den operativen NIS2-Schritten übereinstimmen. Die frühzeitige Einbindung forensischer Experten bewahrt den forensischen Wert, beschleunigt die Meldung und hilft, die für detaillierte Berichte und Abschlussberichte an die Behörden erforderliche technische Dokumentation zu erstellen.
Zusammenfassender Absatz: Die Kombination aus SOC-Betrieb, forensischer Einsatzbereitschaft und strukturierten Meldevorlagen hilft Organisationen, die NIS2-Fristen konsistent einzuhalten und gleichzeitig die allgemeine Sicherheitslage und Prüfbarkeit zu verbessern.
Welche Schritte sind für die NIS2-konforme Erkennung und Analyse von Vorfällen erforderlich?
Die Erkennung von Vorfällen unter NIS2 erfordert aggregierte Telemetriedaten, validierte Alarmierung und schnelle Triage, verknüpft mit Klassifizierungsregeln, die Meldepflichten auslösen. Zu den Erkennungsquellen zählen IDS/IPS, EDR, Netzwerkprotokolle und Lieferantenbenachrichtigungen; die Triage muss Umfang, betroffene Dienste und mögliche Kundenauswirkungen bestimmen, um den 24/72-Stunden/1-Monats-Meldetakt zu informieren. Die Beweissammlung sollte bewährten forensischen Praktiken folgen – Protokolle sichern, die Chain of Custody dokumentieren und Abhilfemaßnahmen festhalten –, damit die spätere Meldung genau und forensisch belastbar ist. Die Integration dieser Erkennungsergebnisse in ein zentrales Vorfall-Ticket und eine Zeitleiste sorgt für Klarheit sowohl für technische Reaktionsteams als auch für das Management.
Da die NIS2-Meldung von einer zeitnahen Klassifizierung abhängt, sollten Teams die Abläufe von der Erkennung bis zur Meldung durch Tabletop-Übungen testen, die Entscheidungspunkte und Zuständigkeiten validieren.
Welche verpflichtenden Fristen und Verfahren gelten für die Vorfallmeldung?
NIS2 schreibt eine gestufte Meldesequenz vor: eine Frühwarnung bei erheblichen Vorfällen innerhalb von 24 Stunden, einen detaillierten Bericht mit technischen und auswirkungsbezogenen Daten innerhalb von 72 Stunden sowie einen abschließenden Folgebericht innerhalb eines Monats, der Ursache und Abhilfemaßnahmen zusammenfasst. Verfahren müssen festlegen, wer jeden Bericht verfasst, welche nationale Behörde oder welches CSIRT ihn erhält und welche internen Genehmigungen vor der Übermittlung erforderlich sind; Vorlagen helfen, die erforderlichen Angaben schneller zusammenzustellen. Der Meldeinhalt umfasst in der Regel den Umfang des Vorfalls, betroffene Dienste, ergriffene Abhilfemaßnahmen und verbleibende Risiken, sodass Aufsichtsbehörden die systemischen Auswirkungen bewerten und weitere Informationen anfordern können.
Vorab genehmigte Vorlagen, Kontaktbäume und Beweispakete verringern die Reibung bei der Bewältigung von Vorfällen unter hohem Druck und unterstützen die regulatorischen Erwartungen an eine gründliche, zeitnahe Meldung.
Welche Governance- und Rechenschaftspflichten setzt NIS2 durch?
NIS2 hebt die Anforderungen an die Unternehmens-Governance an, indem klare Verantwortlichkeiten für Cybersicherheit den Leitungsorganen zugewiesen werden und dokumentierte Governance-Strukturen, Berichtslinien und Prüfmechanismen gefordert werden. Die Richtlinie macht die Aufsicht zu einer Aufgabe auf Vorstandsebene und verknüpft strategische Risikomanagemententscheidungen mit nachweisbaren Sicherheitsergebnissen und Schulungen für Führungskräfte. Dieser Governance-Mechanismus stellt sicher, dass Sicherheit Teil der unternehmerischen Entscheidungsfindung ist, dass ausreichende Ressourcen bereitgestellt werden und dass dokumentierte Richtlinien vorhanden sind, um die Compliance im Rahmen der Aufsicht nachzuweisen. Die folgenden Unterabschnitte beschreiben die Pflichten der Geschäftsführung und die Sanktionen bei Nichteinhaltung, die die Notwendigkeit einer proaktiven Governance unterstreichen.
Die Einbettung dieser Governance-Anforderungen in Vorstandsagenden und Prüfzyklen schafft eine nachhaltige Compliance-Grundlage und signalisiert Aufsichtsbehörden und Partnern, dass Cybersicherheit als strategische Verantwortung behandelt wird.
Wie wirkt sich die Unternehmensverantwortung auf Leitungsorgane nach NIS2 aus?
Nach NIS2 müssen Leitungsorgane die Einrichtung und Aufrechterhaltung von Cybersicherheitsstrategien, die Aufsicht über das Risikomanagement sowie die rechtzeitige Berichterstattung über erhebliche Vorfälle und die Sicherheitslage sicherstellen. Diese Verantwortung umfasst den Erhalt regelmäßiger, evidenzbasierter Sicherheitsberichte, die Genehmigung von Richtlinien, die Zuweisung klarer Verantwortlichkeiten für Kontrollen und die Sicherung von Ressourcen für Abhilfemaßnahmen. Schulung und Weiterbildung von Führungskräften sind notwendig, damit Entscheidungen die technischen Realitäten und regulatorischen Pflichten widerspiegeln; dokumentierte Vorstandsprotokolle und genehmigte Sicherheitsstrategien unterstützen die Prüfbarkeit. In der Praxis sollten Organisationen Management-Dashboards, definierte Eskalationswege und regelmäßige unabhängige Audits einführen, um eine aktive Aufsicht nachzuweisen.
Durch die Formalisierung dieser Pflichten verknüpft NIS2 die organisatorische Rechenschaftspflicht mit überprüfbaren Managementmaßnahmen und Dokumentation, wodurch Unklarheiten bei Durchsetzungsprüfungen verringert werden.
Welche Sanktionen drohen bei Nichteinhaltung von NIS2?
NIS2 führt erhebliche Durchsetzungsmaßnahmen ein, die Bußgelder im Verhältnis zum Umsatz, verwaltungsrechtliche Sanktionen und betriebliche Einschränkungen umfassen können, wobei die Mitgliedstaaten konkrete Sanktionsspannen und Durchsetzungspraktiken festlegen. Der Grundgedanke strenger Sanktionen besteht darin, nachweisbare Compliance und kontinuierliche Verbesserung zu fördern; Organisationen sollten mögliche Bußgelder daher als Anreiz betrachten, Kontrollen und Nachweise zu priorisieren. Zu den betrieblichen Konsequenzen können Abhilfeanordnungen, beaufsichtigte Audits oder Einschränkungen der Dienstleistungserbringung gehören, bis die Compliance-Lücken geschlossen sind. Nachweisbare Compliance – dokumentierte Risikobewertungen, getestete Wiederherstellungspläne und zeitnahe Vorfallmeldungen – verringert das Durchsetzungsrisiko und belegt im Falle von Vorfällen redliches Bemühen.
Das Verständnis der Durchsetzungslandschaft hilft Vorständen, Investitionen und Abhilfemaßnahmen zu priorisieren, die sowohl direkte Bußgelder als auch indirekte Reputationsschäden mindern.
Wie kann ACATO GmbH Sie auf Ihrem Weg zur NIS2-Compliance unterstützen?
ACATO GmbH positioniert sich als führender Anbieter von IT-Sicherheit, Datenwiederherstellung, Forensik und Akademie-Dienstleistungen. Das vorrangige Ziel des Unternehmens ist es, umfassende Informationen und Lösungen im Zusammenhang mit der NIS2-Richtlinie anzubieten, um Leads zu generieren und Kunden zu gewinnen. Zu den Kernleistungen zählen IT-Sicherheitsberatung und -umsetzung, Datenwiederherstellung, digitale Forensik sowie eine Cybersicherheits-Akademie zur Unterstützung von Compliance und Schulung. Organisationen können diese Dienstleistungen nutzen, um die Lückenanalyse zu beschleunigen, priorisierte Kontrollen umzusetzen und forensische Einsatzbereitschaft sicherzustellen, die den NIS2-Melde- und Nachweisanforderungen entspricht.
Die folgende Tabelle ordnet repräsentative ACATO-Dienstleistungen den NIS2-Anforderungen und den erwarteten Ergebnissen zu und verdeutlicht, wie externe Expertise regulatorische Pflichten in umsetzbare Projekte und dokumentierte Ergebnisse verwandeln kann.
ACATO-Dienstleistung | Adressierte NIS2-Anforderung | Erwartetes Ergebnis |
|---|---|---|
IT-Sicherheitsberatung und Risikobewertungen | Risikomanagement, Governance, Schwachstellenmanagement | Lückenanalyse, Abhilfe-Roadmap, Nachweise für Prüfungen |
Datenwiederherstellungsdienste | Business Continuity, Datenwiederherstellung nach Vorfällen | Schnellere Wiederherstellung, geringere Ausfallzeiten und dokumentierte SLAs |
Digitale Forensik | Vorfallreaktion, Beweissicherung, Meldung | Forensische Berichte, Chain of Custody, Unterstützung für 72-Stunden- und 1-Monats-Berichte |
ACATO Academy (Schulung) | Governance, Kompetenz von Vorstand und Mitarbeitenden | Zertifizierte Schulungswege, verbesserte Meldung und Aufsichtsbereitschaft |
Wie sind ACATOs IT-Sicherheits- und Risikobewertungsdienstleistungen auf NIS2 abgestimmt?
Die IT-Sicherheits- und Risikobewertungsdienstleistungen von ACATO konzentrieren sich auf Lückenanalyse, Abhilfeplanung und die Umsetzung technischer Kontrollen, die auf NIS2-Maßnahmen wie Schwachstellenmanagement, Zugangskontrolle und Verschlüsselung abgestimmt sind. Zu den typischen Ergebnissen zählen ein Risikoregister, eine priorisierte Abhilfe-Roadmap sowie Nachweisartefakte wie Konfigurationsstandards und Richtliniendokumente, die Aufsichtsbehörden anfordern werden. Zeitpläne und Ergebnisse konzentrieren sich darauf, rechtliche Anforderungen in technische Aufgaben mit messbaren Meilensteinen zu übersetzen, sodass Organisationen den Fortschritt auf dem Weg zur Compliance verfolgen können. Diese Dienstleistungen ergänzen interne Teams, indem sie Expertenressourcen zur Umsetzung von Kontrollen bereitstellen und gleichzeitig Entscheidungen zur Prüfbarkeit dokumentieren.
Der Einsatz externer Bewertungen beschleunigt Reifegradverbesserungen und hilft Organisationen, Aufsichtsbehörden strukturierte Compliance-Nachweise vorzulegen.
Welche Rolle spielen ACATOs Datenwiederherstellungs- und digitale Forensikdienstleistungen im NIS2-Vorfallmanagement?
Die Datenwiederherstellungs- und digitalen Forensikfähigkeiten von ACATO unterstützen die Vorfallerkennung, Beweissicherung und die Wiederherstellungspflichten nach Vorfällen im Rahmen von NIS2, indem sie es Organisationen ermöglichen, den Betrieb schnell wiederherzustellen und forensisch belastbare Dokumentation für die Meldung zu erstellen. Zu den Praktiken der forensischen Einsatzbereitschaft zählen die sichere Beweissicherung, die Dokumentation der Chain of Custody sowie die Erstellung technischer Berichte, die in die 72-Stunden- und Ein-Monats-Meldungen einfließen. Die Datenwiederherstellungsdienste verringern Ausfallzeiten, indem sie kritische Datensätze und Systeme gemäß vereinbarter SLAs wiederherstellen, wodurch betriebliche Auswirkungen minimiert und schnellere Wiederherstellungszeiten ermöglicht werden. Zusammen helfen diese Dienstleistungen Organisationen, Meldepflichten zu erfüllen und belastbare Dokumentation für Aufsichtsprüfungen bereitzustellen.
Der Einsatz forensischer Experten und Wiederherstellungsspezialisten stellt sicher, dass die Vorfallbehandlung sowohl die operativen Wiederherstellungsziele als auch die regulatorischen Nachweisanforderungen erfüllt.
Welche Schulungs- und Zertifizierungsangebote bietet die ACATO Academy für die NIS2-Compliance?
Die ACATO Academy bietet Schulungs- und Zertifizierungswege an, die darauf ausgelegt sind, die organisatorische Bereitschaft für NIS2 zu erhöhen, indem sie Führungskräfte, technisches Personal und SOC-Teams mit rollenspezifischen Kursen adressieren. Der Ansatz der Akademie kombiniert Sensibilisierung für Leitungsorgane, technische SOC-Schulungen für Erkennung und Reaktion sowie praktische Workshops zu Forensik und Wiederherstellung, um die für zeitnahe Meldung und Governance erforderlichen Kompetenzen zu vermitteln. Die Schulungsergebnisse konzentrieren sich auf messbare Verbesserungen wie schnellere Erkennungszeiten, klarere Meldungen und dokumentierte Kompetenz, die die Rechenschaftspflicht und Aufsicht auf Vorstandsebene unterstützt. Diese Programme sollen technische Umsetzungen ergänzen und Organisationen helfen, die kontinuierliche Compliance durch den Aufbau von Mitarbeiterkompetenzen aufrechtzuerhalten.
Die Kurse sind so aufgebaut, dass die Lernziele mit den NIS2-Anforderungen übereinstimmen, und helfen Organisationen sicherzustellen, dass der menschliche Faktor der Compliance neben den technischen Kontrollen berücksichtigt wird.
Welche NIS2-fokussierten Cybersicherheitsschulungen sind verfügbar?
Die ACATO Academy bietet rollenbasierte Schulungen an, darunter Sensibilisierungsveranstaltungen zu NIS2 für Führungskräfte, Kurse für SOC- und Vorfallreaktionsteams sowie praxisnahe Forensik- und Wiederherstellungsworkshops für technische Teams, die praktische Fähigkeiten erwerben möchten. Die Führungskräfteveranstaltungen konzentrieren sich auf Governance-Verantwortlichkeiten, Meldepflichten und die Interpretation von Sicherheitskennzahlen, während sich die technischen Kurse auf Erkennung, Triage, Beweissicherung und Wiederherstellungsprozesse konzentrieren, die direkt den NIS2-Meldefristen zugeordnet sind. Praktische Workshops nutzen simulierte Vorfälle, um Mitarbeitende in Klassifizierungsregeln, der Verwendung von Vorlagen und der Erstellung von Nachweisen für behördliche Meldungen zu schulen. Diese unterschiedlichen Formate stellen sicher, dass Mitarbeitende auf allen Ebenen ihre Rolle bei der Aufrechterhaltung der Compliance und der Bewältigung von Vorfällen verstehen.
Schulungswege verbessern die organisatorische Leistungsfähigkeit, indem sie Richtlinien in operatives Verhalten und nachgewiesene Kompetenz übersetzen.
Wie verbessert Schulung die organisatorische Bereitschaft und Compliance?
Schulung verkürzt die Zeit von der Erkennung bis zur Meldung, verbessert die Qualität der Vorfallberichte und stärkt die Governance, indem sichergestellt wird, dass Führungskräfte ihre Aufsichtspflichten verstehen und Sicherheitskennzahlen interpretieren können. Zu den messbaren Ergebnissen zählen eine schnellere Klassifizierung von Vorfällen, konsistentere Meldeinhalte und dokumentierte Kompetenznachweise für Prüfer und Aufsichtsbehörden. Kontinuierliche Schulung unterstützt eine nachhaltige Compliance, indem aus Vorfällen gewonnene Erkenntnisse in aktualisierte Playbooks einfließen und sichergestellt wird, dass neue Mitarbeitende etablierte Verfahren befolgen. Investitionen in strukturierte Bildung ergänzen daher technische Kontrollen um menschliche Kompetenz, die die operative Umsetzbarkeit der NIS2-Pflichten ermöglicht.
Gut konzipierte Schulungsprogramme schaffen eine widerstandsfähige Organisation, in der Richtlinien, Technologie und Mitarbeitende zusammenwirken, um regulatorische Erwartungen zu erfüllen und die Wahrscheinlichkeit von Durchsetzungsmaßnahmen zu verringern.
FAQ
Wer muss die NIS2-Richtlinie einhalten?
NIS2 gilt für „wesentliche“ und „wichtige“ Einrichtungen, die anhand von Sektor, Größe und wirtschaftlicher Bedeutung bestimmt werden. Betroffene Organisationen sollten ihre Dienstleistungen und Drittanbieterabhängigkeiten der NIS2-Sektortaxonomie zuordnen, um ihre Klassifizierung zu klären.
Welche Verantwortung trägt die Unternehmensleitung unter NIS2?
Die Richtlinie schafft klare Verantwortlichkeiten auf Vorstandsebene für Cybersicherheitsstrukturen im Unternehmen. Dazu gehört die Benennung qualifizierter Verantwortlicher, um klare Rechenschaftsstrukturen für Cybersicherheit sicherzustellen.
Wie unterstützt ACATO GmbH Unternehmen bei der NIS2-Umsetzung?
ACATO GmbH aus Unterföhring, Bayern, unterstützt Unternehmen durch strukturierte ISO 27001 Informationssicherheits-Managementsysteme bei der Erfüllung der NIS2-Anforderungen.
Zusammenfassung
Zusammenfassend lässt sich sagen, dass die NIS2-Richtlinie einen grundlegenden Wandel im Umgang von Organisationen mit Cybersicherheits-Governance, Risikomanagement und Meldepflichten bei Sicherheitsvorfällen darstellt. Unternehmen, die Compliance als strategische Priorität und nicht als bürokratische Last begreifen, sind bestens aufgestellt, um sowohl behördlichen Prüfungen als auch operativen Bedrohungen standzuhalten. Die ACATO GmbH unterstützt Organisationen dabei, diese regulatorischen Vorgaben in strukturierte und audtierbare Sicherheitspraktiken zu überführen. So wird sichergestellt, dass Compliance-Maßnahmen die Resilienz stärken, anstatt lediglich formale Anforderungen der sich stetig weiterentwickelnden europäischen Cybersicherheitsgesetzgebung zu erfüllen.