DSGVO und Cybersicherheit treffen dort aufeinander, wo rechtliche Verpflichtungen auf technische Realität stoßen: Der Schutz personenbezogener Daten erfordert sowohl rechtssichere Prozesse als auch robuste Sicherheitskontrollen. Dieser Leitfaden erläutert die zentralen DSGVO-Cybersicherheitsanforderungen, die technischen und organisatorischen Maßnahmen (TOMs), die diese erfüllen, sowie praxisnahe Ansätze zur Abstimmung von ISO 27001 und NIS2 mit den DSGVO-Pflichten, um regulatorische Risiken zu reduzieren. Leser erfahren, wie sie Pläne zur 72-Stunden-Meldung von Datenschutzverletzungen vorbereiten, digitale Forensik bei Untersuchungen einsetzen und Sicherheitsbewusstseinsprogramme aufbauen, die menschlich verursachte Vorfälle reduzieren. Der Artikel ordnet ISO-27001-Kontrollen den DSGVO-Artikeln zu, enthält EAV-Tabellen und operative Checklisten und beschreibt konkrete Leistungen, die die ACATO GmbH zur Unterstützung integrierter Compliance und Incident Response anbietet. Beginnen Sie mit den zentralen DSGVO-Cybersicherheitsprinzipien unten und arbeiten Sie sich dann durch ISO-Mapping, NIS2-Abstimmung, Vorfallsbereitschaft, Schulungen und ACATOs praxisnahe Lösungen zur Umsetzung und Aufrechterhaltung der Compliance.
Zentrale Erkenntnisse zu DSGVO, Datenschutzbeauftragten und Compliance
- Jedes Unternehmen benennt einen Ansprechpartner für Datenschutzfragen gemäß DSGVO-Vorgaben.
- KMUs bestellen abhängig von Geschäftsmodell und Datenverarbeitung einen fachkundigen Datenschutzbeauftragten (DSB).
- Ein externer DSB reduziert nachweislich die laufenden Kosten der Datenschutzberatung für Unternehmen.
- ACATO GmbH unterstützt Unternehmen in Unterföhring, Bayern, bei der DSGVO-konformen Umsetzung von Datenschutzmaßnahmen.
Was sind die zentralen DSGVO-Cybersicherheitsanforderungen zum Datenschutz?
Die zentralen DSGVO-Cybersicherheitsanforderungen definieren, wie Organisationen personenbezogene Daten gesetzlich absichern und Rechenschaftspflicht nachweisen müssen. Im Kern verlangt die Verordnung von Verantwortlichen und Auftragsverarbeitern, geeignete technische und organisatorische Maßnahmen (TOMs) umzusetzen, um Vertraulichkeit, Integrität und Verfügbarkeit sicherzustellen, Datenminimierung und Zweckbindung anzuwenden und die Einhaltung durch Aufzeichnungen und gegebenenfalls Datenschutz-Folgenabschätzungen (DPIAs) nachweisen zu können. Diese Pflichten lassen sich konkreten DSGVO-Artikeln zuordnen, etwa Artikel 5 (Grundsätze), Artikel 25 (Datenschutz durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen), Artikel 32 (Sicherheit der Verarbeitung) sowie Artikel 33–34 (Meldung von Datenschutzverletzungen). Die Unterscheidung zwischen Verantwortlichen und Auftragsverarbeitern ist für die operative Zuordnung von Aufgaben entscheidend: Verantwortliche legen die Zwecke fest, während Auftragsverarbeiter technische Kontrollen vertraglich umsetzen. Das Verständnis dieser Kernelemente bereitet die Auswahl von TOMs vor, die risikoangemessen und nachweislich wirksam sind – dies erläutern wir im Folgenden.
Dieser Abschnitt listet die zentralen DSGVO-Cybersicherheitsanforderungen in handlungsorientierter Form auf.
- Rechtmäßige und zweckgebundene Verarbeitung: Verarbeiten Sie nur, was notwendig ist, und dokumentieren Sie die Rechtsgrundlagen.
- Datenminimierung und Aufbewahrungskontrollen: Begrenzen Sie die Datenerhebung und setzen Sie Aufbewahrungsfristen durch.
- Angemessene TOMs (Artikel 32): Setzen Sie Verschlüsselung, Zugriffskontrollen, Protokollierung und Incident Response ein.
- DPIAs und Datenschutz durch Technikgestaltung (Artikel 25): Bewerten Sie risikoreiche Verarbeitungen und integrieren Sie Schutzmaßnahmen von Anfang an.
- Meldung von Datenschutzverletzungen (Artikel 33–34): Erkennen, bewerten und melden Sie Vorfälle zügig an Behörden und betroffene Personen.
Diese Anforderungen bilden die Grundlage für konkrete Entscheidungen zu TOMs und Verträgen zwischen Verantwortlichen und Auftragsverarbeitern, die im nächsten Unterabschnitt beschrieben werden.
Welche technischen und organisatorischen Maßnahmen gewährleisten DSGVO-Konformität?
Technische und organisatorische Maßnahmen (TOMs) sind konkrete Kontrollen, die DSGVO-Pflichten in operative Schutzmaßnahmen übersetzen. Wirksame TOMs umfassen Verschlüsselung ruhender und übertragener Daten, rollenbasierte Zugriffskontrolle (RBAC), starke Authentifizierung, Pseudonymisierung, manipulationssichere Protokollierung, regelmäßige Backups und Aufbewahrungsrichtlinien, Risikomanagement für Lieferanten und Lieferketten sowie dokumentierte Incident-Response-Prozesse. Die Umsetzung sollte risikobasiert erfolgen: Hochrisikosysteme benötigen stärkere Kontrollen wie Ende-zu-Ende-Verschlüsselung und strikte Segregation, während Verarbeitungen mit geringerem Risiko mit mehrschichtigen Kontrollen und Monitoring auskommen. Eine praxistaugliche Umsetzung verbindet Richtlinien und Technologie: Aktualisieren Sie Verträge mit Auftragsverarbeitern, dokumentieren Sie Verschlüsselungs- und Schlüsselmanagementpraktiken und führen Sie regelmäßige Penetrationstests und Protokollprüfungen durch. Diese Maßnahmen verringern sowohl die Wahrscheinlichkeit von Verstößen als auch erzeugen sie die nachweisbaren Belege, die Prüfer erwarten – dies leitet über zur Definition von Meldepflichten bei Datenschutzverletzungen nach der DSGVO.
- Gängige TOMs, die Organisationen für die DSGVO einsetzen: Verschlüsselung: Schützt ruhende und übertragene Daten und reduziert die Gefährdung bei Verstößen. Zugriffskontrolle: Setzt RBAC und das Prinzip der geringsten Rechte durch, um unbefugten Zugriff zu begrenzen. Protokollierung und Monitoring: Manipulationssichere Protokolle unterstützen Erkennung und Untersuchungen.
Wie definiert die DSGVO die Meldepflichten bei Datenschutzverletzungen?
Die DSGVO legt strenge Meldepflichten fest, wenn eine Verletzung des Schutzes personenbezogener Daten voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Artikel 33 verpflichtet Verantwortliche, die zuständige Aufsichtsbehörde unverzüglich und, wenn möglich, binnen 72 Stunden nach Bekanntwerden zu benachrichtigen, es sei denn, die Verletzung führt voraussichtlich nicht zu einem Risiko. Artikel 34 regelt die Benachrichtigung betroffener Personen, wenn die Verletzung ein hohes Risiko für ihre Rechte darstellt, und legt Inhalte fest wie die Art der Verletzung, die wahrscheinlichen Folgen und die ergriffenen Maßnahmen. Zu den praktischen Fallstricken zählen verzögerte Erkennung, unvollständige Folgenabschätzung und unklare Verantwortlichkeiten; Organisationen sollten daher Eskalationskriterien und Meldevorlagen im Voraus festlegen. Klare Triage-Verfahren verkürzen die Zeit, die für die Bewertung der Meldepflicht benötigt wird, und unterstützen so sowohl die regulatorische Konformität als auch eine schnellere Schadensbegrenzung.
Wesentliche Meldeinhalte, die im Voraus vorbereitet werden sollten:
- Beschreibung der Verletzung
- Kategorien und Anzahl der betroffenen Personen und Datensätze
- Wahrscheinliche Folgen
- Ergriffene Abhilfemaßnahmen
- Kontaktdaten für weitere Informationen
Wie unterstützt und stärkt ISO 27001 die DSGVO-Konformität?
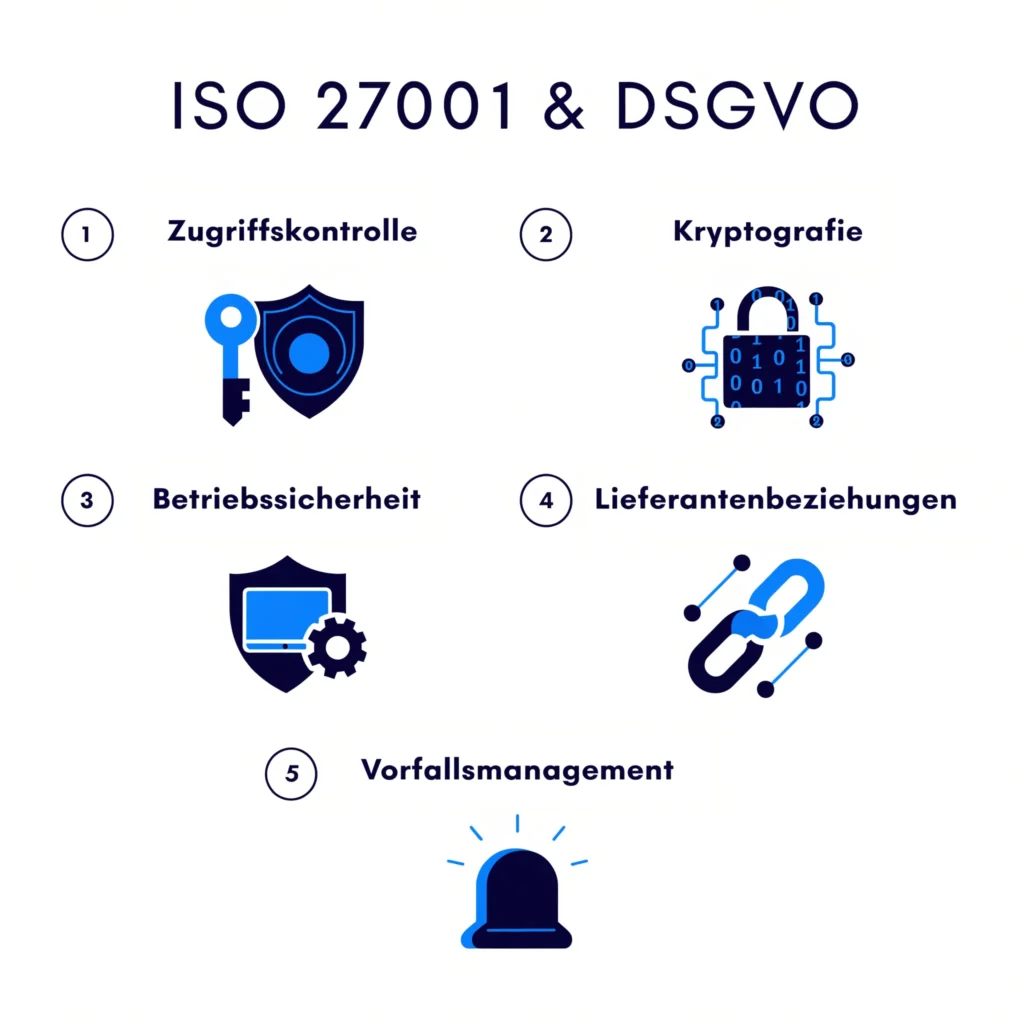
ISO 27001 bietet ein systematisches ISMS-Rahmenwerk, das die DSGVO unterstützt, indem es Risikomanagement, Kontrollauswahl und kontinuierliche Verbesserung formalisiert. Ein ISMS etabliert Governance, Rollen und dokumentierte Prozesse, die die Rechenschaftspflicht gemäß dem DSGVO-Grundsatz der Rechenschaftspflicht belegen; es hilft zudem, Artikel 25 (Datenschutz durch Technikgestaltung) operativ umzusetzen, indem Sicherheit in Systementwicklung und Beschaffung integriert wird. Der Plan-Do-Check-Act-Zyklus von ISO 27001 entspricht der DSGVO-Anforderung an regelmäßige Überprüfung und Nachweis der Sorgfaltspflicht und ermöglicht es Organisationen, Prüfern wiederholbare Prozesse und die Wirksamkeit von Kontrollen zu belegen. Die Zuordnung von Anhang-A-Kontrollen zu DSGVO-Anforderungen schafft nachvollziehbare Verbindungen zwischen technischen Kontrollen und rechtlichen Pflichten, was Prüfungsaufwand reduziert und die Vorfallsbearbeitung verbessert. Die folgende Tabelle ordnet wirkungsstarke ISO-Kontrollen DSGVO-Artikeln zu und bietet Umsetzungsbeispiele zur praktischen Orientierung.
Einleitung zur Zuordnungstabelle: Die folgende Tabelle verknüpft repräsentative ISO-27001-Kontrollen aus Anhang A mit relevanten DSGVO-Anforderungen und bietet praktische Umsetzungsbeispiele.
| ISO-27001-Kontrolle (Anhang A) | DSGVO-Artikel / Anforderung | Praktisches Umsetzungsbeispiel |
|---|---|---|
| A.9 Zugriffskontrolle | Art. 5, Art. 32 (Vertraulichkeit, Integrität) | RBAC, MFA, regelmäßige Zugriffsprüfungen und Berechtigungsprozesse |
| A.10 Kryptografie | Art. 32 (Sicherheit der Verarbeitung) | Verschlüsselungsrichtlinien, Schlüsselmanagement, TLS für Datenübertragung |
| A.12 Betriebssicherheit | Art. 32, Art. 33 (Protokollierung, Erkennung) | SIEM/EDR-Einsatz, sichere Protokollierung, Schwachstellenmanagement |
| A.15 Lieferantenbeziehungen | Art. 28 (Auftragsverarbeiter) | Standardvertragsklauseln, Sicherheitsbewertungen von Lieferanten |
| A.16 Handhabung von Sicherheitsvorfällen | Art. 33–34 (Meldung von Datenschutzverletzungen) | Incident-Playbooks, Eskalationsmatrizen, Planübungen |
Welche ISO-27001-Kontrollen lassen sich direkt DSGVO-Artikeln zuordnen?
Mehrere Anhang-A-Kontrollen lassen sich direkt DSGVO-Pflichten zuordnen und bilden das Rückgrat der Compliance-Kontrollen. Die Zugriffskontrolle (A.9) betrifft Vertraulichkeit und Integrität und entspricht den Anforderungen von Artikel 32; Kryptografie (A.10) unterstützt den Datenschutz durch Minimierung der Gefährdung; Betriebssicherheit (A.12) und Vorfallsmanagement (A.16) sind Grundlage für Erkennung und Meldefristen bei Verstößen; Kontrollen zu Lieferantenbeziehungen (A.15) setzen die Pflichten von Auftragsverarbeitern nach Artikel 28 operativ um. Praktische Umsetzungen umfassen Rollendefinitionen für Datenverantwortliche, dokumentiertes Schlüsselmanagement, SIEM-Integration zur Erkennung und Rahmenwerke zur Sorgfaltsprüfung von Lieferanten. Die Etablierung dieser Zuordnungen hilft Organisationen, die für Aufsichtsbehörden und interne Prüfungen erforderlichen Nachweise zu erstellen.
Die Zuordnung von ISO-Kontrollen zur DSGVO schafft eine wiederholbare Compliance-Architektur, die Prüfungen vereinfacht und die Incident Response stärkt – dies leitet über zu den operativen Vorteilen eines integrierten ISMS.
Welche Vorteile bietet ein integriertes ISMS für DSGVO und Cybersicherheit?
Ein integriertes ISMS reduziert Doppelarbeit, zentralisiert Nachweise und verkürzt Prüfungszyklen, indem es Datenschutz- und Informationssicherheitsaktivitäten in einem einzigen Managementsystem zusammenführt. Operativ werden Risikobewertungen und Kontrollauswahl aufeinander abgestimmt, wodurch die Ressourcenzuteilung optimiert und die Gesamtzahl der Kontrollumsetzungen reduziert wird. Finanziell senken integrierte Prozesse die Compliance-Kosten, indem redundante Bewertungen und Dokumentationsaufwände vermieden werden. Aus Compliance-Sicht liefert eine zertifizierungsreife ISMS-Dokumentation einen unabhängigen Nachweis der Sorgfaltspflicht und stärkt das Vertrauen von Aufsichtsbehörden und Kunden. Ein praktisches Beispiel: Die Kombination von DPIA-Ergebnissen mit ISMS-Risikoregistern beschleunigt Folgenabschätzungen bei Verstößen und optimiert Korrekturmaßnahmen.
Zusammenfassung der Vorteile:
- Effizienz: Eine einzige verlässliche Quelle für Richtlinien, Kontrollen und Nachweise.
- Prüfbarkeit: Einfacherer Nachweis der Rechenschaftspflicht gegenüber Behörden und Stakeholdern.
- Risikoreduzierung: Ein kohärentes Kontrollset verringert Lücken und Restrisiken.
Welche Auswirkungen hat die NIS2-Richtlinie auf die DSGVO-Cybersicherheits-Compliance?
NIS2 erweitert die Cybersicherheitspflichten für wesentliche und wichtige Einrichtungen und überschneidet sich mit der DSGVO dort, wo beide Regelwerke robuste Sicherheitsmaßnahmen und Vorfallmeldungen verlangen. Während sich die DSGVO auf den Schutz personenbezogener Daten konzentriert, legt NIS2 den Schwerpunkt auf die Resilienz von Netz- und Informationssystemen, die Meldung von Vorfällen und die Sicherheit der Lieferkette in kritischen Sektoren. Diese Überschneidung eröffnet die Möglichkeit, Melde-, Protokollierungs- und Governance-Funktionen zu harmonisieren, sodass eine einzige Incident-Management-Fähigkeit beide Rahmenwerke erfüllt. Organisationen müssen daher prüfen, ob sie in den Anwendungsbereich von NIS2 fallen, und Governance, Meldewege für Vorfälle sowie Vertragsklauseln mit Lieferanten anpassen, um beide Pflichten zu erfüllen. Das Verständnis von Anwendungsbereich und Überschneidungen hilft, Kontrollen zu priorisieren, die einen doppelten Compliance-Nutzen bringen.
- Von beiden Rahmenwerken häufig betroffene Einrichtungen: Betreiber kritischer Infrastrukturen (Energie, Transport, Gesundheitswesen). Anbieter digitaler Dienste (Cloud, Rechenzentren, Online-Marktplätze). Große Unternehmen mit grenzüberschreitenden digitalen Diensten.
Welche Einrichtungen sind von Überschneidungen zwischen NIS2 und DSGVO betroffen?
NIS2 richtet sich an wesentliche und wichtige Einrichtungen branchenübergreifend; viele dieser Einrichtungen verarbeiten zudem personenbezogene Daten und müssen daher auch die DSGVO einhalten. Zu den betroffenen Kategorien zählen Betreiber kritischer Infrastrukturen, bestimmte Anbieter digitaler Dienste und Einrichtungen der öffentlichen Verwaltung. Gilt die DSGVO gleichzeitig, müssen Organisationen sicherstellen, dass die Meldung von Vorfällen an zuständige Behörden sowohl Datenschutzverletzungen als auch operative Vorfälle gemäß den NIS2-Fristen abdeckt. Die Pflichten zur Lieferkette nach NIS2 erhöhen den Bedarf an rigorosen Lieferantenbewertungen, die sich mit der DSGVO-Aufsicht über Auftragsverarbeiter überschneiden. Um zu bestimmen, welche rechtlichen Pflichten bei grenzüberschreitenden Vorfällen Vorrang haben, sind zugeordnete Prozesse und klare vertragliche Rollen erforderlich.
Die Identifizierung von Überschneidungspunkten ermöglicht es Organisationen, Vorfallsbearbeitung und Lieferantenmanagement zu konsolidieren, um beide Regelwerke zu erfüllen – dies wird im Folgenden behandelt.
Wie können Organisationen NIS2-Anforderungen mit DSGVO-Cybersicherheitsmaßnahmen abstimmen?
Organisationen können NIS2 und DSGVO abstimmen, indem sie Governance-Strukturen konsolidieren, Vorfalldefinitionen vereinheitlichen und Meldeverfahren harmonisieren. Beginnen Sie damit, die Pflichten beider Regelwerke bestehenden Kontrollen zuzuordnen, und aktualisieren Sie dann Richtlinien, damit Protokollierung, Monitoring und Vorfalleskalation den jeweils strengsten geltenden Fristen und Inhaltsanforderungen entsprechen. Vertragsvorlagen sollten um NIS2-relevante Klauseln neben den DSGVO-Pflichten für Auftragsverarbeiter ergänzt werden, und Lieferantenrisikobewertungen müssen sowohl Kriterien der operativen Resilienz als auch des Datenschutzes umfassen. Die Einführung zentraler Incident-Playbooks und funktionsübergreifender Reaktionsteams sorgt für konsistente Entscheidungsfindung bei Meldung und Schadensbegrenzung über beide Regelwerke hinweg.
Empfohlene Checkliste zur Abstimmung:
- Ordnen Sie die Pflichten von NIS2 und DSGVO Kontrollen und Dokumenten zu.
- Aktualisieren Sie Verträge und Beschaffungsvorlagen für kombinierte Anforderungen.
- Zentralisieren Sie Vorfallmeldung, Protokollierung und Eskalation abteilungsübergreifend.
Wie sollten sich Organisationen auf die DSGVO-Reaktion bei Datenschutzverletzungen und digitale Forensik vorbereiten?
Wirksame Vorfallsbereitschaft verbindet schnelle Erkennung, rechtssichere Beweissicherung und einen klaren 72-Stunden-Meldeprozess an Aufsichtsbehörden. Incident-Response-Playbooks sollten Erkennungsschwellen, Triage-Schritte, Folgenabschätzungen, Entscheidungsverantwortliche und vorbereitete Meldevorlagen definieren. Digitale Forensik unterstützt diese Aktivitäten, indem sie flüchtige Beweise sichert, Zeitabläufe rekonstruiert und Berichte erstellt, die für Aufsichtsbehörden und Gerichtsverfahren geeignet sind. Die Vorbereitung interner Teams mit klaren Rollen, Tools (SIEM, EDR) und externen forensischen Partnern stellt sicher, dass die Organisation sowohl Schäden begrenzen als auch die DSGVO-Meldepflichten unter Wahrung der Rechtssicherheit erfüllen kann. Die folgende Tabelle verknüpft Vorfallsphasen mit erforderlichen Maßnahmen und zuständigen Rollen, um die 72-Stunden-Bereitschaft operativ umzusetzen.
Einleitung zur Vorfalltabelle: Phasen werden Maßnahmen und Rollen zugeordnet, um die 72-Stunden-Bereitschaft operativ umzusetzen.
| Vorfallsphase | Erforderliche Maßnahme | Zuständige Rolle / Tooling |
|---|---|---|
| Erkennung | Alarm einordnen, erste Protokolle sammeln | SOC-Analyst, SIEM/EDR |
| Eindämmung | Betroffene Systeme isolieren, Beweissicherung durchführen | Incident Lead, Netzwerkkontrollen |
| Folgenabschätzung | Datenkategorien, Umfang und Risiko bewerten | Datenschutzbeauftragter, Datenschutzverantwortlicher, forensisches Team |
| Meldung | Meldung an Aufsichtsbehörde innerhalb von 72 Stunden vorbereiten | Compliance-Verantwortlicher, Rechtsberatung |
| Schadensbehebung & Wiederherstellung | Fixes anwenden, aus validierten Backups wiederherstellen | IT-Betrieb, Backup-/Wiederherstellungstools |
Was sind die Schritte eines 72-Stunden-Plans zur DSGVO-Meldung von Datenschutzverletzungen?
Ein präskriptiver 72-Stunden-Plan beschleunigt Entscheidungen und stellt sicher, dass regulatorische Fristen eingehalten werden. Die folgende nummerierte Checkliste fasst die wesentlichen Schritte von der Erkennung bis zur Meldung und Behebung zusammen.
Die kritische 72-Stunden-Frist für die Meldung von Datenschutzverletzungen nach der DSGVO stellt Organisationen vor erhebliche Herausforderungen bei der Integration dieser Anforderungen in ihre Incident-Response-Pläne.
DSGVO-Incident-Response und 72-Stunden-Meldung von Datenschutzverletzungen Herausforderungen bei der Integration der DSGVO in Incident-Response- und Meldepläne sowie die verbindliche 72-Stunden-Frist gemäß Artikel 33 zur Meldung von Datenschutzverletzungen – DSGVO-Compliance: Herausforderungen bei Incident Response und Meldung von Datenschutzverletzungen, 2020
- Erkennung und erste Triage: Anomalie bestätigen, Alarme erfassen und flüchtige Protokolle innerhalb von Minuten sichern.
- Eindämmung und Beweissicherung: Betroffene Systeme isolieren und forensisch belastbare Snapshots erstellen, um Datenverlust zu verhindern.
- Folgenabschätzung: Kategorien der personenbezogenen Daten, Anzahl der betroffenen Datensätze und wahrscheinliche Folgen für betroffene Personen bestimmen.
- Vorbereitung der Meldung: Meldung an die Aufsichtsbehörde mit Beschreibung der Verletzung, Umfang, ergriffenen Maßnahmen und Kontaktstelle entwerfen; bei bestehendem Risiko innerhalb von 72 Stunden einreichen.
- Schadensbehebung und Nachbereitung: Technische Korrekturen anwenden, Ursachenanalyse durchführen und Behebungsmaßnahmen an Stakeholder und betroffene Personen kommunizieren, sofern erforderlich.
Jeder Schritt sollte über zugewiesene Verantwortliche, Entscheidungsschwellen und Vorlagen verfügen, um Verzögerungen zu vermeiden; diese operativen Zuständigkeiten machen digitale Forensik wirksam, die im nächsten Unterabschnitt behandelt wird.
Wie unterstützt digitale Forensik DSGVO-Untersuchungen bei Datenschutzverletzungen?
Digitale Forensik sichert und analysiert Beweise, um das Was, Wann und Wie eines Vorfalls festzustellen, was die Rechtssicherheit unterstützt und den Umfang der Meldung informiert. Zu den forensischen Aufgaben zählen die sichere Erfassung von flüchtigem Speicher und Protokollen, die Rekonstruktion von Zeitabläufen, Ursachenanalysen und die Führung einer lückenlosen Beweiskette (Chain of Custody) für alle Artefakte. Externe forensische Spezialisten können bei grenzüberschreitenden Vorfällen unabhängige Analysen, fortschrittliche Tools und internationale Untersuchungskapazitäten bereitstellen. Forensische Erkenntnisse geben Aufschluss darüber, ob betroffene Personen benachrichtigt werden müssen und welche Abhilfemaßnahmen erforderlich sind; die frühzeitige Einbindung von Spezialisten und klare forensische Playbooks verkürzen daher die Aufdeckungszeit und stärken die Reaktionsfähigkeit.
Die sich wandelnde Landschaft der DSGVO-Compliance unterstreicht die wachsende Bedeutung forensischer Fähigkeiten für die wirksame Reaktion auf und Untersuchung von Datenschutzverletzungen.
Forensische Reaktion auf Datenschutzverletzungen im Rahmen der DSGVO-Compliance Das zentrale Problem dieser Untersuchung ist, wie forensisch die neuen Anforderungen an die Reaktion auf Datenschutzverletzungen im Rahmen der DSGVO sind. Dabei wird der Begriff „Forensik“ im Sinne von „Computerforensik“ verwendet. Forensische Reaktion auf Datenschutzverletzungen im Einklang mit der DSGVO, 2018
Die frühzeitige Einbindung forensischer Teams sichert die Integrität der Beweise und beschleunigt die Schadensbehebung – dies ergänzt die im Folgenden behandelten umfassenderen Sicherheitsbewusstseins- und Präventionsmaßnahmen.
Warum ist Sicherheitsbewusstseinstraining essenziell für die DSGVO-Cybersicherheits-Compliance?
Sicherheitsbewusstseinstraining adressiert den menschlichen Faktor – eine der Hauptursachen für DSGVO-relevante Vorfälle – indem es Verhalten, Erkennung und Meldung verbessert. Schulungen reduzieren die Klickrate bei Phishing, beschleunigen die Vorfallmeldung und fördern eine sicherheitsbewusste Kultur, die technische Kontrollen unterstützt. Programme sollten rollenbasiert sein, realistische Simulationen enthalten und an messbare Kennzahlen geknüpft sein, wie reduzierte Klickraten, schnellere Meldezeiten und weniger Datenoffenlegungsvorfälle. Die Kombination aus Microlearning, Richtlinienauffrischungen und simulierten Angriffen erzeugt messbare Verhaltensänderungen und richtet die Praktiken der Mitarbeitenden an dokumentierten Richtlinien und ISMS-Anforderungen aus. Die folgende Tabelle vergleicht Schulungsarten, adressierte Risiken und messbare Ergebnisse zur Gestaltung eines wirksamen Programms.
Die Einführung rollenbasierter Sicherheitsschulungen ist entscheidend, um ein Sicherheitsbewusstsein bei den Mitarbeitenden zu fördern und Risiken wirksam zu mindern.
Rollenbasiertes Sicherheitsbewusstseinstraining für die Cybersicherheit Nutzen rollenbasierter Sicherheitsschulungen als Teil eines umfassenden Sicherheitsbewusstseinsprogramms: Fördert ein Sicherheitsbewusstsein; eine wirksame Schulung zur Risikominderung ist entscheidend. Rollenbasiertes Sicherheitsbewusstseinstraining für Technologie, 2019
Einleitung zum Schulungsvergleich: Diese Tabelle vergleicht Schulungsformate, die adressierten Risiken und erwartete Ergebnisse zur Gestaltung des Programms.
| Schulungsart | Adressiertes Risiko | Messbares Ergebnis |
|---|---|---|
| Phishing-Simulationen | Diebstahl von Zugangsdaten, Social Engineering | Reduzierung der Klickrate (%) und Meldequote |
| Rollenbasierte Datenschutzschulung | Unsachgemäßer Umgang mit Daten durch Mitarbeitende | Weniger Richtlinienverstöße und Fehlkonfigurationen |
| Microlearning-Module | Abnehmende Wissensretention | Abschlussquoten und Quiz-Genauigkeit |
| Planübungen | Fehler bei der Vorfallskoordination | Schnellere Entscheidungsfindung und reduzierte MTTR |
Wie reduziert Mitarbeiterschulung die Risiken von DSGVO-Datenschutzverletzungen?
Schulungen reduzieren Verstöße, indem sie das Bewusstsein für Bedrohungen schärfen, den korrekten Umgang mit Daten durchsetzen und das Meldeverhalten verbessern. Zu den Mechanismen gehört, Mitarbeitende darin zu schulen, Phishing-Anzeichen zu erkennen, Regeln zur Datenminimierung und Aufbewahrung einzuhalten und Vorfälle umgehend an Sicherheitsteams zu eskalieren. Der Erfolg sollte anhand von Kennzahlen wie sinkenden Phishing-Klickraten, kürzeren durchschnittlichen Meldezeiten und einer Reduzierung nutzerverursachter Vorfälle gemessen werden. Kontinuierliche Messung und angepasste Schulungsinhalte stellen sicher, dass die Lerninhalte verinnerlicht werden und die Curricula mit neuen Bedrohungen weiterentwickelt werden. Diese messbaren Verbesserungen führen unmittelbar zu geringeren regulatorischen und operativen Risiken.
Verbessertes Mitarbeiterverhalten ergänzt technische Kontrollen und stärkt die gesamte Compliance-Haltung – dies führt zu den empfohlenen Programmelementen im Folgenden.
Was sind wirksame Sicherheitsbewusstseinsprogramme für die DSGVO?
Ein wirksames Programm kombiniert grundlegende Einführungsschulungen, periodische rollenbasierte Module, monatliches Microlearning, vierteljährliche Phishing-Simulationen und jährliche Planübungen. Die Inhalte sollten Datenschutzgrundlagen, Datenklassifizierung, sichere Zusammenarbeit und Verfahren zur Vorfallmeldung umfassen und in Onboarding und Leistungsbeurteilungen integriert werden. Nutzen Sie eine Feedbackschleife, bei der Simulationsergebnisse gezielte Nachschulungen und Richtlinienanpassungen anstoßen. Zu den Werkzeugen für die Umsetzung zählen LMS-Plattformen zur Nachverfolgung, Phishing-Simulationsplattformen zur Messung und regelmäßige Berichte an die Geschäftsführung, um Investitionen und Governance aufrechtzuerhalten.
Beispielhafter 12-Monats-Programmplan:
- Q1: Grundlagenschulung + erste Phishing-Simulation
- Q2: Rollenbasierte Vertiefungen + Microlearning-Reihe
- Q3: Gezielte Nachschulung + zweite Simulation
- Q4: Planübung + Programmevaluierung und Kennzahlen-Review
Welche Lösungen bietet ACATO für integrierte DSGVO- und Cybersicherheits-Compliance?
Die ACATO GmbH bietet ein Leistungsportfolio, das die Abstimmung von DSGVO und Cybersicherheit operativ umsetzt: Beratung zum Aufbau von ISMS und zur Integration von ISO 27001, integrierte ISO-27001/DSGVO-Compliance-Beratung, externe Datenschutzbeauftragte (DPO), digitale Forensik und Datenwiederherstellung sowie Schulungen und internationale Untersuchungskapazitäten. Diese Leistungen sind darauf ausgelegt, rechtliche Anforderungen mit technischen Umsetzungen zu verbinden und Organisationen zu helfen, die von Aufsichtsbehörden geforderten Nachweise zu erbringen und wirksam auf Vorfälle zu reagieren. Die Beratung von ACATO konzentriert sich auf pragmatischen ISMS-Aufbau, Kontrollzuordnung und Prüfungsunterstützung im Einklang mit DSGVO-Artikeln und ISO-Kontrollen, während die externen DPO- und forensischen Teams operative Einsatzbereitschaft und Untersuchungskapazität im Vorfallsfall bereitstellen.
Wie unterstützt die Compliance-Plattform von ACATO das Management von DSGVO und ISO 27001?
ACATO unterstützt ISMS- und DSGVO-Management durch integrierte Dokumentation, Kontrollzuordnung und Workflows zur Nachweiserfassung, die den manuellen Aufwand reduzieren. Typische Plattformfunktionen umfassen zentrale Richtlinienablagen, die Zuordnung von Kontrollen zu Artikeln, Aufgaben-Workflows für Abhilfemaßnahmen sowie Unterstützung bei der Nachweiserfassung zur Beschleunigung der Prüfungsvorbereitung. Eine einheitliche Plattform hilft Organisationen, konsistente Aufzeichnungen für DPIAs, Lieferantenbewertungen und Vorfallprotokolle zu führen, wodurch die zügige Zusammenstellung von Meldungen und Prüfungsunterlagen ermöglicht wird. Dies verkürzt die Zeit zwischen Erkennung und behördlicher Meldung und stärkt die nachweisbare Rechenschaftspflicht der Organisation.
Diese Plattformfunktionen ergänzen die Beratung von ACATO und schaffen einen praxisnahen Weg zu nachhaltiger Compliance und Zertifizierungsreife.
Welche Vorteile bieten die DSGVO-Beratung und externen DPO-Dienstleistungen von ACATO?
Die Beratungs- und externen DPO-Dienstleistungen von ACATO bieten rechtliche und technische Abstimmung, reduzieren den internen Verwaltungsaufwand und liefern Expertenunterstützung bei Vorfällen und Prüfungen. Zu den typischen Leistungen zählen ISMS-Lückenanalysen, die Zuordnung von Kontrollen zu DSGVO-Artikeln, Incident-Response-Playbooks, Pläne zur forensischen Einsatzbereitschaft sowie laufende externe DPO-Betreuung, sofern erforderlich. Organisationen, die diese Leistungen in Anspruch nehmen, profitieren von schnelleren Behebungszyklen, klarerer Verantwortlichkeit und Zugang zu spezialisierten forensischen und internationalen Untersuchungskapazitäten bei grenzüberschreitenden Vorfällen. Die Zusammenarbeit mit erfahrenen Beratern und externen Datenschutzbeauftragten hilft Organisationen, mit den regulatorischen Erwartungen Schritt zu halten und interne Ressourcen auf das Kerngeschäft zu konzentrieren.
Die Einbindung externer Expertise ergänzt interne Kapazitäten und beschleunigt den Weg von punktueller Compliance hin zu einem wiederholbaren, risikobasierten Sicherheits- und Datenschutzprogramm.
FAQ
Was verlangt Artikel 32 der DSGVO im Bereich Cybersicherheit?
Artikel 32 fordert angemessene technische und organisatorische Maßnahmen wie Verschlüsselung, Zugriffskontrollen, Protokollierung und Incident Response zum Schutz der Verarbeitung personenbezogener Daten.
Welche Frist gilt für die Meldung von Datenschutzverletzungen nach DSGVO?
Unternehmen bereiten Pläne zur 72-Stunden-Meldung von Datenschutzverletzungen vor und erkennen, bewerten sowie melden Vorfälle zügig an Behörden und betroffene Personen gemäß Artikel 33–34.
Wie unterstützt ACATO GmbH Unternehmen bei der DSGVO-Umsetzung?
ACATO GmbH unterstützt Unternehmen in Unterföhring, Bayern, bei der DSGVO-konformen Umsetzung von Datenschutzmaßnahmen sowie bei integrierter Compliance und Incident Response.
Zusammenfassung
Zusammenfassend lässt sich sagen, dass die DSGVO-Konformität im Bereich der Cybersicherheit keine bloße Checklisten-Aufgabe ist, sondern eine fortlaufende Disziplin, die strukturierte Prozesse, technische Schutzmaßnahmen und organisatorische Verantwortlichkeit erfordert. Die ACATO GmbH mit Sitz in Unterföhring (Bayern) unterstützt Unternehmen dabei, ihre Datenschutzpraktiken an den Anforderungen der ISO 27001 sowie an regulatorischen Vorgaben auszurichten und sicherzustellen, dass ihre Informationssicherheits-Managementsysteme sowohl behördlichen Prüfungen als auch realen Bedrohungen standhalten. Unternehmen, die den Datenschutz als integralen Bestandteil ihrer Sicherheitsstrategie begreifen – statt ihn lediglich als nachgelagerten Aspekt zu betrachten –, schaffen die Voraussetzungen für dauerhafte Resilienz und Rechtssicherheit in einer zunehmend regulierten digitalen Landschaft.