Die digitale Forensik befindet sich an der Schnittstelle von Technologie, Recht und Datenschutz und erfordert eine sorgfältige Abstimmung zwischen der technischen Beweissicherung und den datenschutzrechtlichen Pflichten. Dieser Artikel erläutert die rechtlichen Anforderungen an digitale Beweismittel, zeigt, wie die Grundsätze der DSGVO die forensische Praxis prägen, und beschreibt die operativen Kontrollen, die zur Wahrung der Verwertbarkeit und zum Schutz der betroffenen Personen erforderlich sind. Leser erhalten eine praktische Checkliste zur Beweisverwertbarkeit, eine Zuordnung von DSGVO-Grundsätzen zu konkreten Handlungsschritten für Ermittler sowie schrittweise Verfahren für die Beweismittelkette (Chain of Custody), die Reaktion auf Vorfälle und Entscheidungen zur Aufbewahrung. Zudem werden einschlägige Standards wie ISO/IEC 27001 und NIS 2.0 betrachtet, die Rollen von Aufsichtsbehörden und Strafverfolgungsbehörden skizziert und Ausbildungswege zum Aufbau konformer forensischer Kompetenzen beschrieben. Im Mittelpunkt stehen dabei stets konkrete, rechtssichere Praktiken, die die Integrität digitaler Beweismittel wahren und zugleich die datenschutzrechtlichen Pflichten erfüllen, ergänzt durch kurze Beispiele zu Dienstleistungs- und Schulungsangeboten der ACATO GmbH für Organisationen, die externe Unterstützung suchen.
Rechtliche Anforderungen an digitale Beweismittel in der IT-Forensik
Digitale Beweismittel müssen rechtliche Standards hinsichtlich Definition, Authentizität, Integrität, Relevanz und Zuverlässigkeit erfüllen, um in Verfahren verwertbar und beweiskräftig zu sein. Der Mechanismus zur Erfüllung dieser Standards verbindet technische Schutzmaßnahmen – wie forensische Abbildung, kryptografisches Hashing und sichere Speicherung – mit einer verfahrensrechtlichen Dokumentation, die die Beweismittelkette und die zweckgebundene Verarbeitung belegt. Der Nutzen der Einhaltung dieser Anforderungen ist zweifach: Gerichte und Aufsichtsbehörden können sich auf die Qualität der Beweismittel verlassen, und Organisationen begrenzen ihr rechtliches Risiko durch die Dokumentation rechtmäßiger Ermittlungsentscheidungen. Nachfolgend findet sich eine kompakte Checkliste zur Beweisverwertbarkeit, die Ermittler bei der Erhebung oder Vorlage digitaler Beweismittel nutzen sollten. Diese Liste richtet sich an die gerichtliche und behördliche Prüfung und unterstützt sowohl straf- als auch zivilrechtliche Verfahren.
Tatsächlich unterstreichen die grundlegenden Prinzipien der digitalen Forensik die zentrale Notwendigkeit, dass Beweismittel strengen rechtlichen Standards entsprechen müssen, um vor Gericht anerkannt zu werden.
Sicherstellung der Verwertbarkeit und Integrität digitaler Beweismittel Untersuchungen der digitalen Forensik stellen die Wissenschaft und das rechtliche Verfahren zur Untersuchung von Cyberkriminalität sowie digitalen Medien oder Objekten zur Beweiserhebung dar. Damit digitale Beweismittel vor Gericht verwertbar sind, müssen sie authentisch, korrekt, vollständig und für die Geschworenen überzeugend sein. Die Vorlage digitaler forensischer Beweismittel vor Gericht hat sich als anspruchsvoll erwiesen, unter anderem aufgrund einer unzureichenden Beweismittelkette, der Nichteinhaltung rechtlicher Verfahren und unzureichender Beweisintegrität. Die Einhaltung rechtlicher Verfahren bei der Beweiserhebung an einem digitalen Tatort ist entscheidend für die Verwertbarkeit und Strafverfolgung.
Ermittler sollten jeden Punkt als verpflichtende Kontrolle und nicht als optionale Best Practice behandeln, da das Versäumnis eines einzelnen Elements häufig die Verwertbarkeit gefährdet und datenschutzrechtliche Beschwerden auslösen kann. Der nächste Abschnitt erläutert, wie digitale Beweismittel definiert werden und welche Authentifizierungstechniken im Rahmen von Datenschutzvorgaben anerkannt sind.
Diese Checkliste erfasst die zentralen Verwertbarkeitskriterien:
Authentizität: Die Herkunft der Beweismittel ist durch überprüfbare Metadaten und Protokollierung nachweisbar.
Integrität: Beweismittel werden mittels validierter Hashing- und kontrollierter Abbildungsverfahren erhalten.
Relevanz: Die Beweismittel weisen einen klaren sachlichen Bezug zum Untersuchungsgegenstand auf.
Zuverlässigkeit: Die verwendeten Methoden sind reproduzierbar und mit Angaben zu Werkzeug und Version dokumentiert.
Rechtsgrundlage: Die Verarbeitung personenbezogener Daten bei der Erhebung ist durch eine Rechtsgrundlage gerechtfertigt.
Dokumentation: Aufzeichnungen zur Beweismittelkette, Handhabungsvermerke und forensische Berichte sind vollständig.
Diese Kriterien bilden die Grundlage für eine rechtssichere forensische Praxis und leiten unmittelbar zu den Methoden der Authentifizierung digitaler Beweismittel nach Datenschutzrecht über.
Wie werden digitale Beweismittel nach Datenschutzrecht definiert und authentifiziert?
Digitale Beweismittel sind jegliche elektronisch gespeicherte Informationen, die für eine Untersuchung relevante Tatsachen belegen können, darunter Systemprotokolle, Dateien, Arbeitsspeicherabbilder und Netzwerkaufzeichnungen. Die Authentifizierung nach Datenschutzrecht erfordert den Nachweis, dass die Daten aus einer zuverlässigen Quelle stammen und nicht verändert wurden; gängige technische Mechanismen umfassen bitgenaue forensische Abbilder, kryptografische Hashwerte (z. B. der SHA-2-Familie) und signierte Zeitstempel. Ermittler müssen die Authentifizierung mit den Rechten der betroffenen Personen in Einklang bringen, indem sie die Offenlegung nicht relevanter personenbezogener Daten minimieren und die Rechtsgrundlage der Verarbeitung dokumentieren. Ein Ermittler, der beispielsweise ein forensisches Abbild erstellt, sollte Geräteidentifikatoren, Metadaten zum Abbildungswerkzeug, Hashwerte und Zugriffskontrollen erfassen, um die Beweismittelkette und die Unversehrtheit des Abbilds nachzuweisen. Die Pflege dieser Nachweise unterstützt sowohl die Verwertbarkeit als auch die Einhaltung von DSGVO-Grundsätzen wie Integrität und Vertraulichkeit.
Welche Kriterien gewährleisten die Verwertbarkeit digitaler Beweismittel in Gerichtsverfahren?
Die Verwertbarkeit hängt davon ab, ob Gericht oder Behörde die Beweismittel als zuverlässig und rechtmäßig erlangt anerkennen; dies erfordert in der Regel eine ununterbrochene Beweismittelkette, eine nachweisbare forensische Sorgfalt und eine kompetente Sachverständigenaussage. Gerichte prüfen, ob Abbildungs- und Analysemethoden standardisiert waren, ob Hashwerte die Integrität bestätigen und ob die Dokumentation keine unerklärten Lücken in der Handhabung aufweist. Häufige Herausforderungen sind unvollständige Protokolle, nicht dokumentierte Werkzeugeinstellungen oder die Aufbewahrung nicht relevanter personenbezogener Daten, die gegen den Grundsatz der Verhältnismäßigkeit verstößt. Ein kurzes Beispiel: Ein forensisches Abbild ohne begleitenden Hashwert und Übergabeprotokoll kann als manipuliert ausgeschlossen werden, während dasselbe Abbild mit bestätigenden Metadaten und einer eidesstattlichen Sachverständigenerklärung mit hoher Wahrscheinlichkeit verwertbar ist. Die Sicherstellung der Verwertbarkeit erfordert daher sowohl strenge technische Kontrollen als auch eine klare rechtliche Begründung auf jeder Stufe.
Wie wirkt sich die DSGVO auf den Datenschutz bei forensischen Untersuchungen aus?
Die DSGVO strukturiert die forensische Verarbeitung personenbezogener Daten durch die Anforderungen der Rechtmäßigkeit, Zweckbindung, Datenminimierung, Speicherbegrenzung sowie Integrität und Vertraulichkeit während Erhebung, Analyse und Aufbewahrung. Der Mechanismus ist operativ: Ermittler müssen eine Rechtsgrundlage bestimmen (z. B. rechtliche Verpflichtung, berechtigtes Interesse unter Abwägung der Betroffenenrechte oder gegebenenfalls Einwilligung), den Umfang auf relevante Daten beschränken und technische Kontrollen wie Pseudonymisierung und Zugriffsbeschränkungen anwenden. Der Nutzen liegt in einem geringeren regulatorischen Risiko und einer klareren Rechtssicherheit der Ermittlungsmaßnahmen, während die Nichtanwendung der DSGVO-Grundsätze zu behördlichen Maßnahmen oder zur Unverwertbarkeit führen kann. Nachfolgend findet sich eine Tabelle, die DSGVO-Artikel und -Grundsätze konkreten forensischen Maßnahmen zuordnet, um Praktikern die Übersetzung abstrakter Pflichten in operative Schritte zu erleichtern.
Die Komplexität der DSGVO-Konformität wird in modernen IT-Umgebungen zusätzlich verstärkt, insbesondere durch die zunehmende Verbreitung von Cloud-Infrastrukturen, wie aktuelle Forschung zeigt.
Auswirkungen der DSGVO auf digitale Untersuchungen in Cloud-Umgebungen Da Cloud-Infrastrukturen als Plattform für Unternehmensnetzwerke immer beliebter werden und der Datenschutz zugleich immer strenger reguliert wird, ist die Durchführung digitaler Untersuchungen zunehmend erschwert. Dies hat zu Forschungsbereichen geführt, die darauf abzielen, das Gleichgewicht bei digitalen Untersuchungen in diesem Umfeld wiederherzustellen. Zu diesen Bereichen zählen der Einsatz von Blockchain, Datenverfolgung (Data Tracing) und Digital Forensics as a Service. Angesichts der Vielzahl möglicher Methoden untersucht dieser Beitrag anhand einer systematischen Literaturrecherche, wie jede Methode dazu beiträgt, das Gleichgewicht wiederherzustellen und Untersuchungen zu ermöglichen, die den neuen Datenschutzvorschriften (z. B. der Datenschutz-Grundverordnung – DSGVO) entsprechen.
Diese Tabelle ordnet DSGVO-Grundsätze forensischen Maßnahmen zu:
Grundsatz / Artikel | Forensische Anforderung | Praktische Maßnahme |
|---|---|---|
Rechtmäßigkeit & Zweckbindung (Art. 6, 5) | Rechtsgrundlage bestimmen und Zweck dokumentieren | Rechtsgrundlage und Untersuchungsumfang im Ermittlungsbericht festhalten |
Datenminimierung (Art. 5) | Erfassung auf notwendige Artefakte beschränken | Gezielte Abbildung und selektive Artefakterhebung nutzen |
Speicherbegrenzung (Art. 5) | Aufbewahrungsfristen und Löschauslöser festlegen | Legal-Hold-Verfahren anwenden und Aufbewahrungsgründe dokumentieren |
Integrität & Vertraulichkeit (Art. 5, 32) | Daten bei Verarbeitung und Speicherung schützen | Verschlüsselung, rollenbasierte Zugriffskontrolle und Audit-Protokolle einsetzen |
Diese Zuordnung verdeutlicht, wie DSGVO-Grundsätze zu greifbaren forensischen Kontrollen werden, und bereitet Teams auf die behördliche Prüfung vor. Die folgenden Unterabschnitte übersetzen diese Grundsätze in konkrete Pflichten und Aufbewahrungsregeln für Ermittler.
Welche DSGVO-Grundsätze gelten für die Verarbeitung personenbezogener Daten bei der IT-forensischen Analyse?
Die zentralen DSGVO-Grundsätze – Rechtmäßigkeit, Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit – gelten unmittelbar für forensische Arbeitsabläufe. In der Praxis erfordert die Rechtmäßigkeit die Dokumentation, warum die forensische Verarbeitung notwendig ist und welche Rechtsgrundlage gilt, während die Zweckbindung die Analyse auf für diesen Zweck relevante Tatsachen beschränkt. Datenminimierung bedeutet, wo möglich eine gezielte Artefaktextraktion einer vollständigen Datenträgerabbildung vorzuziehen, und die Richtigkeit erfordert Validierungsschritte wie eine Prüfsummenverifikation, um fehlerhafte Schlussfolgerungen zu vermeiden. Integrität und Vertraulichkeit erfordern Verschlüsselung, kontrollierte Laborumgebungen und einen eingeschränkten Zugriff der Analysten auf sensible Datensätze. Die Anwendung dieser Grundsätze verringert das Risiko einer rechtswidrigen Verarbeitung und unterstützt eine rechtssichere Beweispräsentation.
Welche Pflichten bestehen zur Datenminimierung und Aufbewahrung im forensischen Kontext?
Die Pflichten zur Minimierung und Aufbewahrung verlangen von Ermittlern, den Umfang und die Dauer der Datenspeicherung zu begründen und dabei die Ermittlungsnotwendigkeit gegen den Verhältnismäßigkeitsgrundsatz und die Rechte der betroffenen Personen abzuwägen. Die Entscheidungsfindung sollte einem dokumentierten Ablauf folgen: Beurteilung der Ermittlungsnotwendigkeit, Wahl zwischen gezielter und vollständiger Abbildung, Anwendung von Pseudonymisierung, soweit möglich, und Festlegung von Aufbewahrungsfristen, die an einen Legal Hold oder den Verfahrensabschluss gebunden sind. Beispielhafte Aufbewahrungsfristen variieren häufig je nach Fallart; jede Verlängerung über die übliche Aufbewahrungsdauer hinaus muss jedoch begründet und als Legal Hold dokumentiert werden. Ermittler sollten außerdem Löschvorgänge und Schwärzungsschritte für nicht relevante personenbezogene Daten dokumentieren, um die Einhaltung der Vorschriften nachzuweisen. Eine klare Dokumentation dieser Entscheidungen ist sowohl für die behördliche Prüfung als auch für spätere Beweisanfechtungen von entscheidender Bedeutung.
Warum ist die Wahrung der Beweismittelkette bei IT-forensischen Untersuchungen entscheidend?
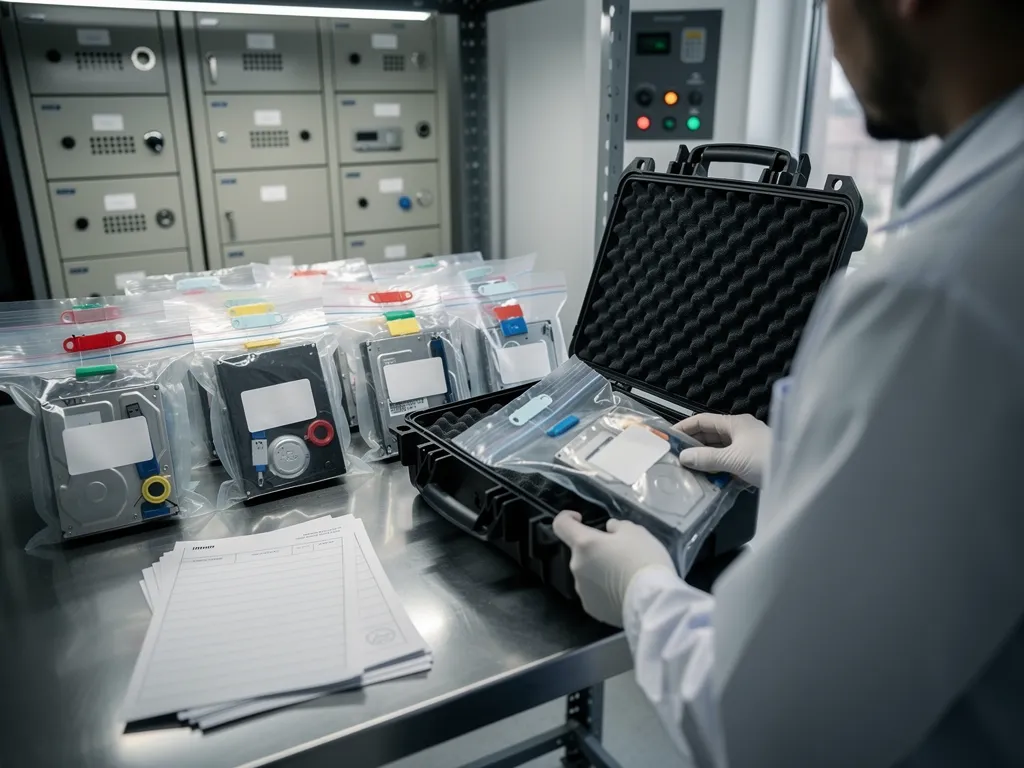
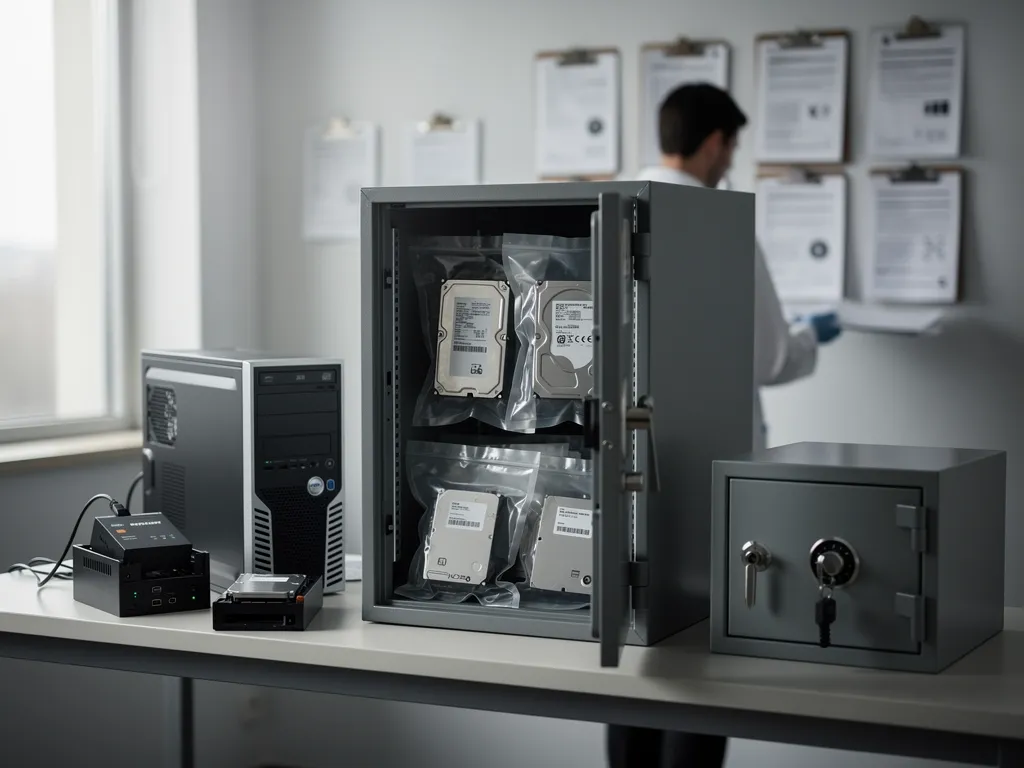
Die Beweismittelkette (Chain of Custody) ist die dokumentierte, chronologische Aufzeichnung darüber, wer Beweismittel wann, wo und aus welchem Grund gehandhabt hat; sie ist entscheidend, weil sie Integrität, Verantwortlichkeit und rechtliche Belastbarkeit wahrt. Der Mechanismus besteht aus verfahrensrechtlichen Kontrollen in Verbindung mit technischen Nachweisen – Hashwerte, die mit Übergabeprotokollen verknüpft sind, versiegelte Aufbewahrung und Zugriffsprüfungen –, die die Durchgängigkeit von der Sicherstellung bis zur Vorlage belegen. Der Nutzen besteht darin, dass Gerichte und Behörden die Handhabungsschritte nachvollziehen und Vorwürfe der Manipulation oder unsachgemäßen Behandlung entkräften können, was sich unmittelbar auf Verwertbarkeit und Glaubwürdigkeit auswirkt. Nachfolgend findet sich eine praktische Vergleichstabelle gängiger Attribute der Beweismittelkette und der zugehörigen Compliance-Maßnahmen als Umsetzungshilfe.
Attribut der Beweismittelkette | Zentrale Anforderung | Compliance-Maßnahme |
|---|---|---|
Protokollierung | Detaillierte Angaben zu Wer/Wann/Warum | Manipulationssichere Protokolle mit Signaturen führen |
Transport | Sichere, dokumentierte Übergabeverfahren | Versiegelte Behälter und protokollierte Übergaben nutzen |
Lagerung | Kontrollierte, zugriffsbeschränkte Aufbewahrungsorte | Verschlüsselung und rollenbasierte Zugriffskontrollen anwenden |
Diese Kontrollen zeigen, dass die Verwaltung der Beweismittelkette sowohl eine technische als auch eine organisatorische Disziplin ist. Die folgenden Unterabschnitte listen konkrete Schritte zum Aufbau einer rechtssicheren Beweismittelkette auf und erläutern, wie Nachweise der Beweismittelkette Integrität und Verantwortlichkeit unterstützen.
Welche Schritte gewährleisten eine rechtssichere Beweismittelkette für digitale Beweismittel?
Eine rechtssichere Beweismittelkette folgt festgelegten Schritten von Identifizierung und Sicherstellung über Abbildung, Verifizierung, Transport und Lagerung bis hin zu Analyse und endgültiger Verwendung. Zunächst wird das Gerät identifiziert und fotografiert, Seriennummern und Eigentumsverhältnisse werden erfasst und das Gerät gesichert; anschließend wird ein validiertes forensisches Abbild mit dokumentierten Werkzeugeinstellungen erstellt und Hashwerte erzeugt; danach wird jede Übergabe mit zeitgestempelten Einträgen und Signaturen protokolliert; weiterhin wird das Beweismittel in einem zugriffsbeschränkten, prüfbaren Bestand gelagert; und schließlich werden die Nachweise zur Beweismittelkette in den forensischen Bericht aufgenommen. Die Umsetzung dieser Schritte mit einheitlichen Vorlagen und manipulationssicheren Kontrollen verringert Streitigkeiten über die Durchgängigkeit der Beweismittel und unterstützt Sachverständigenaussagen. Für Organisationen, die operative Unterstützung suchen, bietet die ACATO GmbH forensische Fallmanagement-Software, zertifizierte Experten und Prozesse, die die Dokumentation der Beweismittelkette und die sichere Handhabung digitaler Beweismittel erleichtern.
Wie unterstützt die Beweismittelkette die Integrität und Verantwortlichkeit von Beweismitteln?
Die Beweismittelkette unterstützt die Integrität, indem sie kryptografische Verifizierungsmethoden mit lesbaren Protokollen verknüpft, die eine durchgängige Kontrolle über das Beweismittel belegen und Gerichten die Beurteilung ermöglichen, ob die Daten unverändert geblieben sind. Verantwortlichkeit entsteht dadurch, dass Nachweise zur Beweismittelkette bei jeder Übergabe eine Zuständigkeit zuweisen und es ermöglichen, nachzuvollziehen, wer wann und warum auf das Beweismittel zugegriffen hat. Kommt es zu Unterbrechungen – etwa nicht dokumentierten Übergaben oder fehlenden Hashwerten – ist die wahrscheinliche Folge ein geminderter Beweiswert oder ein Ausschluss, was die Notwendigkeit proaktiver Kontrollen unterstreicht. Beispielhafte Szenarien zeigen, dass eine gewahrte Beweismittelkette häufig zu verwertbaren Beweismitteln und einer erfolgreichen Anklage oder Verteidigung führt, während mangelhafte Nachweise häufig Streitigkeiten und Verfahrensverzögerungen auslösen. Robuste Praktiken bei der Beweismittelkette schützen somit sowohl rechtliche Ergebnisse als auch das Ansehen der Organisation.
Welche rechtlichen Rahmenwerke und Standards regeln IT-Forensik und Datenschutz?
IT-Forensik und Datenschutz werden durch eine Kombination aus DSGVO, sektorspezifischen nationalen Gesetzen und technischen Standards wie ISO/IEC 27001 und NIS 2.0 geregelt; zusammen prägen diese Rahmenwerke die Anforderungen an Vorfallbehandlung, Protokollierung, Lieferantenmanagement und forensische Einsatzbereitschaft. Der Mechanismus ist die Integration: Organisationen betten forensische Kontrollen in ein ISMS ein, richten Notfallpläne an den Meldepflichten der NIS 2.0 aus und übernehmen ISO-Kontrollen für die Sicherheit und Prüfbarkeit von Beweismitteln. Der Nutzen liegt in konsistenten, prüfbaren Prozessen, die sowohl Aufsichtsbehörden als auch Gerichte zufriedenstellen. Nachfolgend findet sich eine Tabelle, die zentrale Rahmenwerke konkreten forensischen Maßnahmen zuordnet.
Rahmenwerk | Forensisch relevante Anforderung | Umsetzungsbeispiel |
|---|---|---|
DSGVO | Datenschutz während der Verarbeitung | Zweckgebundene Erhebung und Dokumentation der Rechtsgrundlage |
ISO/IEC 27001 | ISMS-Kontrollen für die Vorfallbehandlung | Integration forensischer Verfahren in ISMS und Audits |
NIS 2.0 | Verpflichtende Meldung von Cybersicherheitsvorfällen | Aufrechterhaltung von Protokollierungs- und Erkennungsfähigkeiten für die fristgerechte Meldung |
Das Verständnis dieser Zusammenhänge unterstützt Organisationen beim Aufbau einer forensischen Einsatzbereitschaft, die sowohl datenschutz- als auch sicherheitsrechtliche Anforderungen erfüllt. Die folgenden Unterabschnitte erörtern, wie ISO/IEC 27001 und NIS 2.0 die forensischen Compliance-Anforderungen beeinflussen, und klären die Rollen von Aufsichtsbehörden und Strafverfolgungsbehörden.
Wie beeinflussen ISO/IEC 27001 und NIS 2.0 die forensischen Compliance-Anforderungen?
ISO/IEC 27001 verlangt ein Informationssicherheits-Managementsystem, das Vorfallbehandlung, Klassifizierung von Werten und Protokollierungskontrollen umfasst, die unmittelbar die forensische Einsatzbereitschaft unterstützen. NIS 2.0 verschärft die Pflichten für Betreiber wesentlicher Dienste und digitale Diensteanbieter, indem eine umfassendere Protokollierung, Vorfallerkennung und grenzüberschreitende Koordination verlangt wird. In der Praxis sollten Organisationen ISO-Kontrollen forensischen Aufgaben zuordnen – etwa Aufbewahrungsrichtlinien für Beweismittel, Protokollierungsstandards und Lieferantensicherstellung – und Notfallpläne aktualisieren, um die Fristen und Meldeschwellen der NIS 2.0 zu erfüllen. Die Integration in das ISMS stellt sicher, dass forensische Methoden systematisch geprüft und verbessert werden, was das Vertrauen bei behördlichen Prüfungen oder Gerichtsverfahren erhöht.
Welche Rollen spielen Aufsichtsbehörden und Strafverfolgungsbehörden bei der forensischen Rechtskonformität?
Aufsichtsbehörden, etwa Datenschutzbehörden, überwachen die Einhaltung der Datenschutzvorschriften und können Verarbeitungspraktiken untersuchen oder Sanktionen verhängen, während Strafverfolgungsbehörden strafrechtliche Vorwürfe verfolgen und gegebenenfalls Durchsuchungsbeschlüsse oder Unterstützung bei der Beweiserhebung benötigen. Die operative Konsequenz besteht darin, zu wissen, wann eine Eskalation erforderlich ist: Bei datenschutzrechtlich sensiblen Vorfällen sollten der Datenschutzbeauftragte und die Rechtsabteilung frühzeitig eingebunden werden, und bei Verdacht auf strafbares Verhalten oder erforderlichem Durchsuchungsbeschluss ist eine Abstimmung mit den Strafverfolgungsbehörden notwendig. Grenzüberschreitende Fälle erfordern eine klare Dokumentation und Kooperationsprotokolle, um die Verwertbarkeit über Landesgrenzen hinweg zu wahren. Die Festlegung vordefinierter Einbindungskriterien und Kontaktverfahren stellt sicher, dass Untersuchungen rechtmäßig und mit angemessener Aufsicht durchgeführt werden.
Wie können Organisationen eine rechtssichere Reaktion auf Vorfälle und Untersuchungen von Datenschutzverletzungen gewährleisten?
Eine rechtssichere Reaktion auf Vorfälle beginnt mit der unmittelbaren Eindämmung und Sicherung flüchtiger Daten, gefolgt von dokumentierter forensischer Abbildung, kontrollierter Analyse und koordinierten Meldungen, die sowohl den beweisrechtlichen Anforderungen als auch den DSGVO-Pflichten Rechnung tragen. Der Mechanismus verbindet technische Schritte – wie die Live-Erfassung von Arbeitsspeicher und Protokollen – mit organisatorischen Maßnahmen wie der Benennung eines Verantwortlichen für die Reaktion, der Einbindung des Datenschutzbeauftragten und der Dokumentation von Entscheidungen unter rechtlicher Beratung. Der Nutzen ist eine rechtssichere Reaktion, die Beweismittel bewahrt und zugleich Melde- und Minimierungspflichten erfüllt. Nachfolgend findet sich eine verpflichtende Sicherungs-Checkliste für Ersthelfer, gefolgt von einer Erläuterung, wie externe Dienstleistungen die Umsetzung unterstützen können.
Einleitung zur Sicherungs-Checkliste: Nutzen Sie diese Checkliste, um rechtssichere Sicherungsmaßnahmen in der ersten Reaktionsphase zu priorisieren.
Isolieren, aber nicht verändern: Betroffene Systeme vom Netzwerk trennen, ohne Änderungen vorzunehmen, die flüchtige Daten beschädigen könnten.
Flüchtige Daten sichern: Arbeitsspeicher- und Live-Netzwerkaufzeichnungen durchführen, sofern rechtlich zulässig und dokumentiert.
Forensische Abbilder erstellen: Speichermedien mit validierten Werkzeugen abbilden und Hashwerte erfassen.
Maßnahmen protokollieren: Jede Handlung, Entscheidung und beteiligte Person mit Zeitstempel dokumentieren.
Beteiligte einbinden: Datenschutzbeauftragten, Rechtsabteilung und relevante technische Ansprechpartner gemäß Richtlinie informieren.
Diese Checkliste hilft Teams, die Integrität der Beweismittel zu bewahren und Meldefristen einzuhalten; der nächste Abschnitt beschreibt konkrete rechtliche Schritte zur Sicherung und Erhebung.
Welche rechtlichen Schritte sind nach einer Datenschutzverletzung für Sicherung und Beweiserhebung erforderlich?
Zu den rechtlichen Schritten zählen die unverzügliche Dokumentation der Erkennung, die Anordnung eines Legal Hold zur Aussetzung der routinemäßigen Löschung, die Durchführung einer forensisch einwandfreien Abbildung mit Hash-Verifizierung sowie die Abstimmung mit der Rechtsabteilung und dem Datenschutzbeauftragten zur Bestätigung der Rechtsgrundlagen der Verarbeitung. Ermittler müssen zudem erwägen, ob Strafverfolgungsbehörden einzubeziehen sind, falls strafbares Verhalten vermutet wird, da dies die Verwertbarkeit und die Verfahren zur Beweismittelkette beeinflussen kann. Jede Maßnahme sollte in einem formellen Vorfallprotokoll erfasst werden, das Zeitstempel, Werkzeugkennungen und Unterschriften der beteiligten Personen enthält, um spätere Prüfungen zu unterstützen. Die Pflege dieses Beweispakets verringert das Risiko behördlicher Sanktionen und stärkt die Position in etwaigen Rechtsstreitigkeiten.
Wie unterstützt die ACATO GmbH die Compliance durch Beratung und forensische Dienstleistungen?
Die ACATO GmbH bietet gezielte Dienstleistungen, die Organisationen bei der Umsetzung rechtssicherer forensischer Prozesse unterstützen, darunter IT Forensik – Digitale Beweisermittlung, Datenschutzberatung und die Bereitstellung eines Externen Datenschutzbeauftragten. Die zertifizierten Experten und die eigene Software zur Fallverwaltung unterstützen die sichere Beweissicherung, eine strukturierte Dokumentation der Beweismittelkette und eine compliance-orientierte Berichterstattung. Die Beratung der ACATO kann helfen, forensische Einsatzbereitschaft in ein ISMS zu integrieren, die Reaktion auf Vorfälle an DSGVO- und NIS-2.0-Vorgaben auszurichten und externe Datenschutzbeauftragte für rechtssichere Verarbeitungsentscheidungen bereitzustellen. Organisationen, die eine strukturierte Unterstützung suchen, können zertifizierte Praktiker hinzuziehen, um interne Teams zu ergänzen und einheitliche, prüfbare forensische Arbeitsabläufe sicherzustellen.
Welche Schulungs- und Zertifizierungsmöglichkeiten gibt es zur Vertiefung der rechtlichen Aspekte der IT-Forensik?
Schulungen und Zertifizierungen vermitteln die Kompetenzen, die für den rechtmäßigen und glaubwürdigen Umgang mit digitalen Beweismitteln erforderlich sind; die Kurse behandeln in der Regel die DSGVO im forensischen Kontext, den Umgang mit Beweismitteln und die Beweismittelkette, rechtliche Schritte bei der Vorfallreaktion sowie die Integration von ISO/IEC 27001 in die forensische Einsatzbereitschaft. Der Mechanismus ist strukturiertes Lernen – eine Kombination aus Theorie, praktischen Übungen in der Datenträger-, Netzwerk-, Mobilgeräte- und Arbeitsspeicherforensik sowie Prüfungen –, sodass die Teilnehmer standardisierte Methoden anwenden und ihre Arbeit für Gerichte und Behörden dokumentieren können. Der Nutzen liegt in klareren Sachverständigenaussagen, standardisierten Verfahren und einer stärkeren internen Kompetenz, die die Abhängigkeit von externen Anbietern verringert. Nachfolgend findet sich eine kompakte Übersicht gängiger Kursmodule und der angestrebten Lernergebnisse als Orientierung für Lernpfade.
Einleitung zum Kursangebot: Die folgenden Module beschreiben wesentliche Kompetenzen für Ermittler, Datenschutzbeauftragte und Vorfallreaktionsteams, die eine forensisch-rechtliche Qualifikation anstreben.
DSGVO für Ermittler: Behandelt Rechtsgrundlagen, Minimierung und den Umgang mit Anfragen betroffener Personen während Untersuchungen.
Umgang mit Beweismitteln & Beweismittelkette: Vermittelt Abbildung, Hashing, Protokollierung und sichere Speicherpraktiken zur Sicherstellung der Verwertbarkeit.
Forensische Berichterstattung im rechtlichen Kontext: Fokussiert auf Berichtsstruktur, Sachverständigenaussagen und Präsentationsfähigkeiten vor Gericht.
ISMS & forensische Einsatzbereitschaft: Integriert forensische Aufgaben in ISO/IEC 27001-konforme Managementsysteme.
Welche Kurse behandeln DSGVO-Konformität und den Umgang mit digitalen Beweismitteln?
Kurse, die DSGVO-Module mit praktischem Umgang mit Beweismitteln verbinden, sind am wirksamsten, da sie sowohl rechtliche Pflichten als auch die technischen Maßnahmen zu deren Erfüllung vermitteln. Wirksame Kursstrukturen umfassen theoretische Einheiten zum Datenschutzrecht, praktische Übungen in der Datenträger-, Mobilgeräte- und Arbeitsspeicherforensik sowie Prüfungen zu Dokumentation und Berichtserstellung. Typische Lernergebnisse sind die Fähigkeit, Rechtsgrundlagen für die Verarbeitung zu begründen, eine gezielte Artefakterhebung durchzuführen, validierte forensische Abbilder mit ordnungsgemäßer Dokumentation der Beweismittelkette zu erstellen und rechtssichere forensische Berichte zu erstellen. Schulungen mit szenariobasierten Übungen stärken die Entscheidungsfindung unter realen Bedingungen, etwa beim Abwägen zwischen Minimierung und Ermittlungsnotwendigkeit.
Wie stärkt eine berufliche Zertifizierung die Rechtskonformität in forensischen Tätigkeiten?
Eine berufliche Zertifizierung erhöht die Glaubwürdigkeit, indem sie Methoden standardisiert, Kompetenz bestätigt und die Einhaltung anerkannter Praktiken nachweist, die von Gerichten und Behörden anerkannt werden. Die Zertifizierung unterstützt die Verwertbarkeit, da zertifizierte Sachverständige die Reproduzierbarkeit der Methoden und die Integrität der Handhabungsverfahren glaubwürdiger bestätigen können. Für Organisationen verringert zertifiziertes Personal das Prozessrisiko, verbessert die Ergebnisse bei Prüfungen und bietet Vorständen und Aufsichtsbehörden die Gewissheit, dass die Vorfallbehandlung nach anerkannten Standards erfolgt. Investitionen in Zertifizierungen stärken somit sowohl individuelle Karrieren als auch die Compliance-Position der Organisation und machen forensische Ergebnisse belastbarer und nachvollziehbarer.
FAQ
Welche Kriterien müssen digitale Beweismittel erfüllen, um vor Gericht verwertbar zu sein?
Digitale Beweismittel erfüllen Standards hinsichtlich Definition, Authentizität, Integrität, Relevanz und Zuverlässigkeit. Technische Schutzmaßnahmen wie forensische Abbildung, kryptografisches Hashing und sichere Speicherung sichern diese Anforderungen gemeinsam mit verfahrensrechtlicher Dokumentation ab.
Warum scheitert die Vorlage digitaler Beweismittel vor Gericht häufig?
Häufige Gründe sind eine unzureichende Beweismittelkette, die Nichteinhaltung rechtlicher Verfahren sowie unzureichende Beweisintegrität. Die Einhaltung rechtlicher Verfahren bei der Beweiserhebung ist daher entscheidend für Verwertbarkeit und Strafverfolgung.
Wie sollten Ermittler mit der Checkliste zur Beweisverwertbarkeit umgehen?
Ermittler behandeln jeden Punkt der Checkliste als verpflichtende Kontrolle statt als optionale Best Practice. Das Versäumnis eines einzelnen Elements gefährdet häufig die Verwertbarkeit und löst datenschutzrechtliche Beschwerden aus.
Zusammenfassung
IT-forensische Untersuchungen entfalten ihren Wert nur dann vollständig, wenn datenschutzrechtliche Anforderungen von Beginn an in die Beweissicherung integriert werden. ACATO GmbH verbindet forensische Sorgfalt mit rechtlicher Präzision und stellt sicher, dass Ergebnisse sowohl technisch belastbar als auch gerichtsfest dokumentiert sind. Unternehmen, die diesen Weg beschreiten, sichern nicht nur Beweismittel, sondern auch die Integrität ihrer Compliance-Strukturen. So wird IT-Forensik zu einem verlässlichen Instrument, das Wirtschaftskriminalität aufklärt und rechtliche Interessen im internationalen Kontext nachhaltig durchsetzt.