Insider‑Bedrohungen erkennen und gezielt verhindern – ganzheitlicher Schutz gegen interne IT‑Risiken
Insider‑Bedrohungen sind ein oft unterschätztes Risiko: Mitarbeitende oder Partner mit Zugriff auf sensible Daten können – vorsätzlich oder unabsichtlich – erheblichen Schaden anrichten. In diesem Beitrag erläutern wir, wie Sie solche Risiken frühzeitig erkennen und präventiv eindämmen, welche Kosten und Folgen zu erwarten sind und welche technischen sowie organisatorischen Maßnahmen wirksam sind. Außerdem zeigen wir, wie ACATO GmbH Unternehmen konkret beim Schutz gegen interne IT‑Risiken unterstützt.
Was sind Insider‑Bedrohungen und warum werden sie häufig unterschätzt?
Insider‑Bedrohungen entstehen durch Personen innerhalb der Organisation, die Zugriff auf vertrauliche Informationen haben. Dazu gehören sowohl böswillige Akteure, die bewusst schaden wollen, als auch fahrlässige Mitarbeitende, deren Unachtsamkeit Lücken öffnet.
Die Folgen können weitreichend sein: finanzielle Schäden, Betriebs‑ und Reputationsverluste sowie ein Vertrauensverlust bei Kunden und Partnern. Deshalb ist eine systematische Identifikation und Reduktion dieser Risiken unverzichtbar.
Wie definiert man Insider‑Bedrohungen und welche Typen gibt es?
Insider‑Bedrohungen lassen sich typischerweise in drei Gruppen einteilen: böswillige Insider, fahrlässige Insider und kompromittierte Konten. Böswillige Insider handeln vorsätzlich, fahrlässige Insider verursachen Risiken durch Unwissenheit oder Fehler, und kompromittierte Insider sind Konten oder Zugänge, die extern missbraucht werden. Jeder Typ erfordert spezifische Erkennungs‑ und Präventionsstrategien.
Welche Kosten und Risiken entstehen durch Insider‑Bedrohungen in Unternehmen?
Die finanziellen Auswirkungen können erheblich sein: Datenverluste, Arbeitsunterbrechungen, Rechtsfolgen und Reputationsschäden führen in vielen Fällen zu hohen Kosten — bis hin zu Millionenbeträgen, wie Studien zeigen. Langfristig kann das Vertrauen von Kunden und Partnern nachhaltig beeinträchtigt werden, weshalb frühzeitiges Risiko‑Management entscheidend ist.
Wie erkennt man Insider‑Bedrohungen frühzeitig mit technischen Methoden?
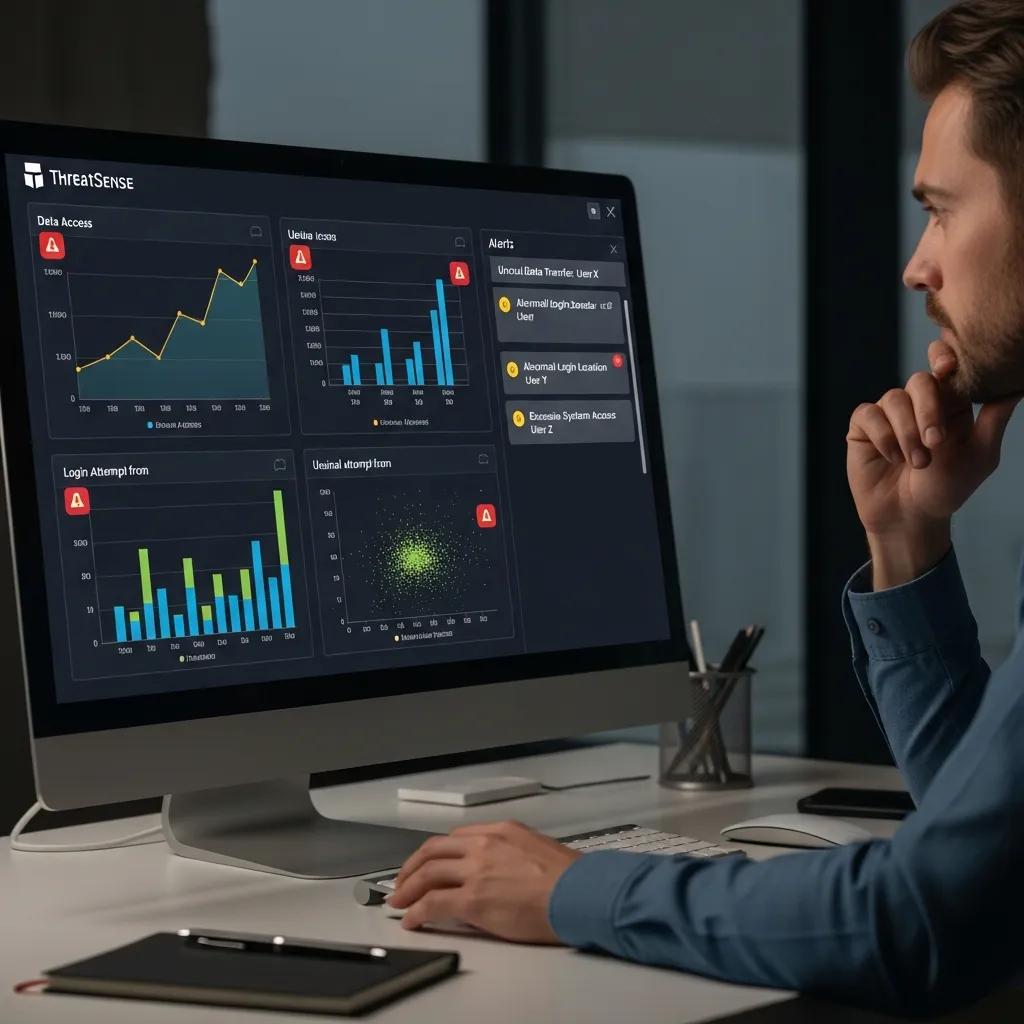
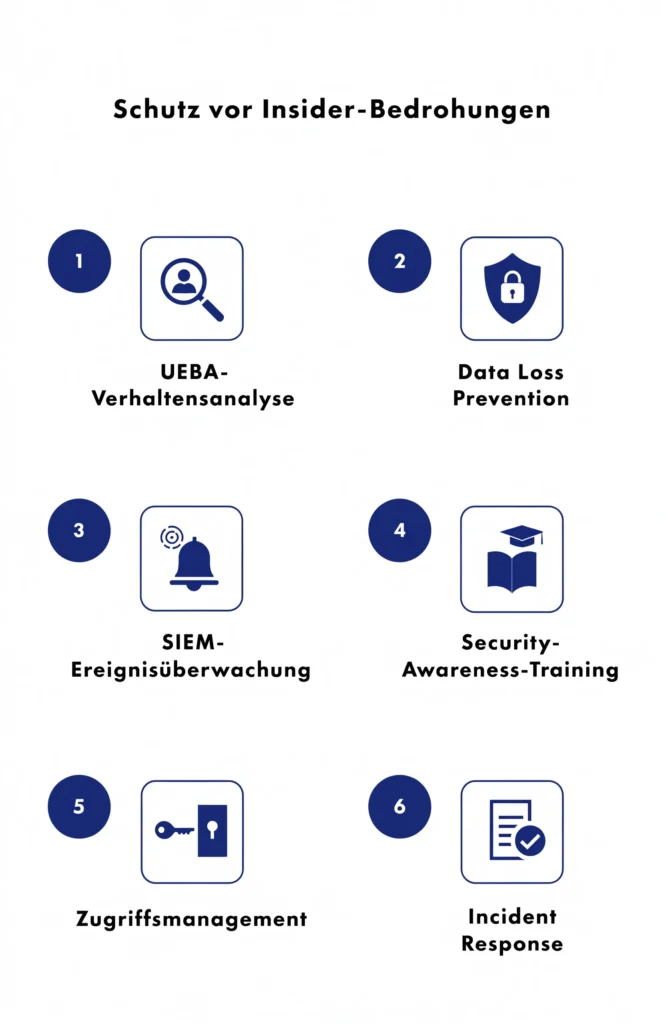
Frühzeitige Erkennung reduziert den Schadenumfang. Technische Lösungen wie User and Entity Behavior Analytics (UEBA) sind zentrale Bausteine: Sie analysieren Verhalten, identifizieren Abweichungen und liefern Hinweise auf verdächtige Aktivitäten, bevor Daten abfließen.
Welche Rolle spielt User and Entity Behavior Analytics bei der Erkennung?
UEBA überwacht Nutzer‑ und Systemmuster, erstellt Baselines und hebt auffällige Abweichungen hervor. Dadurch werden subtile Anzeichen für Insider‑Risiken sichtbar — etwa ungewöhnliche Zugriffe oder Verhaltensänderungen — und erlauben eine proaktive Reaktion.
Wie helfen Data Loss Prevention und Security Information and Event Management?
Data Loss Prevention (DLP) kontrolliert und schützt den Datenfluss, indem unautorisierte Übertragungen blockiert werden. Security Information and Event Management (SIEM) sammelt und korreliert Log‑ und Ereignisdaten in Echtzeit, um komplexe Auffälligkeiten zu erkennen. Die Kombination aus DLP und SIEM schafft eine robuste technische Grundlage zur Detektion und Überwachung.
Welche organisatorischen Maßnahmen und Trainings reduzieren Insider‑Risiken effektiv?
Neben technischen Maßnahmen sind klare Prozesse und gezielte Schulungen essenziell. Security‑Awareness‑Programme schärfen das Bewusstsein, praktische Übungen reduzieren Fehler und etablieren sichere Verhaltensweisen im Alltag.
Wie unterstützt Security Awareness Training bei der Prävention fahrlässiger Insider?
Praxisnahe, regelmäßige Trainings vermitteln Mitarbeitenden, wie sie sicher mit sensiblen Informationen umgehen, verdächtige Vorgänge erkennen und richtig reagieren. Kontinuierliche Auffrischungen und simulationsbasierte Übungen verankern die Sicherheitskultur nachhaltig.
Welche Bedeutung haben Zugriffsmanagement und Offboarding‑Prozesse?
Ein konsequentes Zugriffsmanagement nach dem Prinzip der minimalen Rechte sowie standardisierte Offboarding‑Prozesse schließen häufige Angriffsvektoren. Regelmäßige Rechteprüfungen und die sofortige Entfernung von Zugängen beim Austritt sind zentral, um interne Risiken zu minimieren.
Wie reagiert man professionell auf Insider‑Vorfälle und sichert digitale Beweise?
Eine schnelle, strukturierte Reaktion ist entscheidend, um Schäden zu begrenzen und digitale Beweise zu sichern. Ein durchdachter Incident‑Response‑Plan legt Verantwortlichkeiten, Abläufe und Kommunikationswege fest und ermöglicht effizientes Handeln im Ernstfall.
Was umfasst ein effektiver Incident Response Plan bei Insider‑Vorfällen?
Ein wirksamer Plan beschreibt die Erkennung und Verifikation des Vorfalls, Containment‑ und Recovery‑Maßnahmen, die interne und externe Kommunikation sowie die Dokumentation für rechtliche Schritte. Regelmäßige Übungen stellen sicher, dass Abläufe im Ernstfall funktionieren.
Wie hilft digitale Forensik bei der Aufklärung und Beweissicherung?
Digitale Forensik sichert Logs, Geräte und Kommunikationsspuren, rekonstruiert Abläufe und liefert belastbare Nachweise für interne Untersuchungen oder rechtliche Verfahren. Sorgfältige Dokumentation und Kette‑of‑Custody sind dabei unerlässlich.
Welche rechtlichen Anforderungen und Compliance‑Regelungen sind bei Insider‑Bedrohungen relevant?
Compliance‑Vorgaben wie die Datenschutz‑Grundverordnung (DSGVO) und die NIS‑2‑Richtlinie setzen Mindestanforderungen an Datensicherheit und Meldepflichten. Unternehmen müssen geeignete technische und organisatorische Maßnahmen implementieren, um gesetzlichen Vorgaben gerecht zu werden.
Wie beeinflussen DSGVO und NIS‑2 die Prävention und Reaktion?
DSGVO und NIS‑2 verlangen angemessene Schutzmaßnahmen, Risikoanalysen und im Ernstfall geeignete Melde‑ und Reaktionsprozesse. Verstöße können zu hohen Bußgeldern und erheblichem Reputationsverlust führen — daher sind Compliance und Sicherheitsarchitektur eng miteinander verzahnt.
Welche strafrechtlichen Konsequenzen drohen bei Datendiebstahl durch Mitarbeitende?
Datendiebstahl kann straf‑ und arbeitsrechtliche Folgen für die handelnden Personen sowie erhebliche Konsequenzen für das Unternehmen haben. Je nach Schwere drohen Geldstrafen oder Freiheitsstrafen; Unternehmen sollten frühzeitig präventive Maßnahmen und klare Sanktionsregelungen implementieren.
Wie unterstützt ACATO GmbH Unternehmen bei der Erkennung und Prävention von Insider‑Bedrohungen?
ACATO GmbH ist spezialisiert auf IT‑Sicherheit, Datenschutz und Zertifizierungsberatung (u. a. ISO/IEC 27001). Wir begleiten Unternehmen, Behörden und Einrichtungen mit praxisorientierter Beratung, technischen Assessments und maßgeschneiderten Schutzkonzepten.
Welche ACATO‑Dienstleistungen stärken den Schutz vor internen IT‑Risiken?
Unser Leistungsspektrum umfasst Sicherheitsanalysen und Risikoassessments, Security‑Awareness‑Trainings, Richtlinien‑ und Prozessentwicklung, Incident‑Response‑Unterstützung sowie ISO‑27001‑Beratung. Ziel ist eine nachhaltige Verbesserung Ihrer Sicherheitslage — technisch und organisatorisch.
Wie tragen moderne Technologien und internationale Expertise zur Sicherheit bei?
Die Kombination aus erprobten Technologien, praxisnaher Implementierung und internationaler Erfahrung ermöglicht spezifische Lösungen für unterschiedliche Anforderungen. Wir integrieren bewährte Tools mit organisatorischen Maßnahmen, sodass Insider‑Risiken früh erkannt und wirkungsvoll reduziert werden.
Häufig gestellte Fragen
Was sind die häufigsten Anzeichen für Insider‑Bedrohungen?
Häufige Indikatoren sind role‑inappropriate Zugriffe, ungewöhnlich große Downloads, plötzliche Änderungen im Arbeitsverhalten oder wiederholte Verstöße gegen Richtlinien. Solche Signale sollten mit Monitoring‑Tools und Analysen weiter untersucht werden.
Wie können Unternehmen ihre Mitarbeitenden über Insider‑Bedrohungen aufklären?
Regelmäßige Schulungen, praxisnahe Workshops, Phishing‑Simulationen und leicht zugängliche Informationsmaterialien helfen, Sensibilität zu schaffen. Kontinuierliche Kommunikation und klare Verhaltensregeln verankern sichere Praktiken im Arbeitsalltag.
Welche Rolle spielt das Incident Response Team bei Insider‑Bedrohungen?
Das Incident‑Response‑Team ist verantwortlich für Erkennung, Containment, Beweissicherung und Wiederherstellung. Es koordiniert interne und externe Kommunikation und sorgt durch Übungen dafür, dass Reaktionsprozesse schnell und sauber ablaufen.
Wie können Unternehmen die Effektivität ihrer Sicherheitsmaßnahmen bewerten?
Wirksame Bewertungen umfassen technische Audits, Penetrationstests, Red‑Team‑Übungen sowie organisatorische Reviews und Compliance‑Audits. KPI‑Gestützte Messungen und regelmäßige Simulationen zeigen, wo Maßnahmen greifen und wo nachgebessert werden muss.
Welche Technologien sind am effektivsten zur Prävention von Insider‑Bedrohungen?
Wichtige Technologien sind UEBA zur Verhaltenserkennung, DLP zum Schutz von Datenflüssen sowie SIEM zur Ereigniskorrelation. Ergänzend sind Identity & Access Management (IAM) und CASB sinnvoll, um Zugriffe zu steuern und Cloud‑Daten zu schützen.
Wie wichtig ist die Zusammenarbeit zwischen IT und HR bei der Bekämpfung von Insider‑Bedrohungen?
Eine enge Kooperation zwischen IT und HR ist entscheidend: HR liefert Hinweise auf Verhaltensänderungen und unterstützt bei Personalprozessen, IT stellt technische Controls und Monitoring bereit. Gemeinsame Prozesse für On‑/Offboarding und Investigations stärken die Gesamtstrategie.
Fazit
Insider-Bedrohungen lassen sich nur durch das Zusammenspiel aus früher Erkennung, klaren organisatorischen Prozessen und rechtssicherer Compliance wirksam eindämmen. Technologien wie User and Entity Behavior Analytics, Data Loss Prevention und Security Information and Event Management liefern die notwendige Sichtbarkeit, während Security-Awareness-Trainings, konsequentes Zugriffsmanagement und strukturierte Offboarding-Prozesse die organisatorische Basis bilden. Ein durchdachter Incident-Response-Plan mit digitaler Forensik sichert im Ernstfall schnelles Handeln und belastbare Beweise, während DSGVO und NIS-2 den rechtlichen Rahmen für Prävention und Reaktion vorgeben. ACATO GmbH begleitet Unternehmen mit praxisorientierter Beratung und maßgeschneiderten Sicherheitskonzepten – sprechen Sie uns an, um Ihre Insider-Risiken gezielt zu reduzieren.