Comprehensive Guide to Dokumentation der Risikobewertung for IT Security and ISO 27001 Compliance
Dokumentation der Risikobewertung beschreibt die Sammlung formeller Aufzeichnungen, die festhalten, wie Informationssicherheitsrisiken innerhalb einer Organisation identifiziert, analysiert, bewertet und behandelt werden. Diese Dokumentation verknüpft diese Aufzeichnungen direkt mit der Entscheidungsfindung des ISMS und als Prüfungsnachweis. Sie funktioniert, indem sie Methodologie, Vermögenswerte, Bedrohungen, Wahrscheinlichkeits-/Auswirkungsbewertungen und gewählte Kontrollen aufzeichnet, sodass die Risikobehandlung nachweisbar und wiederholbar ist, was zu klareren Entscheidungen und Prüfungsbereitschaft führt.
Leser erfahren, welche Kernartefakte zu produzieren sind, wie man ISO 27001-konforme Aufzeichnungen wie ein Risikoregister, einen Risikobehandlungsplan und eine Erklärung zur Anwendbarkeit strukturiert und wie man Ergebnisse für technische und geschäftliche Stakeholder präsentiert.
Viele Organisationen haben Schwierigkeiten, technische Ergebnisse in für das Geschäft verständliche Risikobewertungen umzusetzen und nachvollziehbare Verbindungen von Bedrohungsmodellierungsergebnissen zum ISMS aufrechtzuerhalten; dieser Leitfaden bietet praktische Vorlagen, Messansätze und Compliance-Mapping, um diese Lücke zu schließen.
Der Artikel skizziert einen praktischen Weg: Definition der Risikodokumentation und ihrer wesentlichen Komponenten, schrittweise ISO 27001-Dokumentationspraktiken, Reporting-Best-Practices für technische Teams und Führungskräfte, Bedrohungsmodellierungsintegration, Datenschutz- und regulatorische Dokumentation (DSGVO/NIS 2.0), Framework-Mapping einschließlich NIST und schließlich, wie ACATO GmbH maßgeschneiderte ISMS-Dokumentation und Prüfungsbereitschaft unterstützen kann.
Im gesamten Text verwenden wir Begriffe wie Risikoanalyse, Bedrohungsmodellierung, Erklärung zur Anwendbarkeit und Risikobehandlungsplan, um semantische Klarheit zu bewahren und Materialien vorzubereiten, die für Zertifizierungs- und Regulierungsprüfungen geeignet sind.
Was ist Risikobewertungsdokumentation und warum ist sie essenziell?
Risikobewertungsdokumentation ist die strukturierte Sammlung von Artefakten, die festhalten, wie Risiken identifiziert, gemessen und behandelt wurden, und stellt die Nachverfolgbarkeit von Ergebnissen zu Entscheidungen sicher. Durch die Formalisierung von Methodologie, Bewertung, Vermögenswerten, Eigentümern und Migrationsmaßnahmen bietet die Dokumentation die Prüfspur, die Auditoren und Regulierungsbehörden benötigen, sowie die Entscheidungsunterstützung, die Führungskräfte benötigen, um Ressourcen zu priorisieren. Der unmittelbare Nutzen ist nachweisbare Sorgfaltspflicht: dokumentierte Entscheidungen, verantwortliche Eigentümer und Überprüfungszyklen reduzieren Unklarheiten und unterstützen rechtliche und Compliance-Antworten. Dieser Abschnitt erklärt die gemeinsamen Dokumente, rechtlichen und regulatorischen Treiber und wie dokumentierte Beweise in Stakeholder-Vertrauen und priorisierte Maßnahmen übersetzt werden. Die folgenden Unterabschnitte listen auf, was diese Dokumente typischerweise enthalten und warum jede Komponente für Compliance und Governance wichtig ist.
Was beinhaltet Risikobewertungsdokumentation?
Risikobewertungsdokumentation enthält in der Regel eine Risikobewertungsmethodologie, ein Risikoregister, einen Risikobehandlungsplan (RTP), Nachweise über die Implementierung von Kontrollen und Änderungs-/Überprüfungsaufzeichnungen, wobei jedes einen eigenen Zweck erfüllt. Die Methodologie beschreibt Umfang, Bewertungsregeln, Annahmen und Akzeptanzkriterien, sodass jeder Bewerter die gleichen Mechanismen anwendet; dies produziert konsistente, vergleichbare Risikopunkte. Das Risikoregister erfasst einzelne Risiken, Vermögenswerte, Wahrscheinlichkeits- und Auswirkungsbewertungen, Eigentümer und verbleibendes Risiko nach Kontrollen; es fungiert als lebendiger Datensatz, der für Berichte und SoA-Mapping verwendet wird. Der RTP listet gewählte Kontrollen, Priorisierung, Zeitpläne und Ressourcen auf und verknüpft jede Behandlung mit dem Register und der Erklärung zur Anwendbarkeit, sodass Auditoren die Implementierungsnachweise und Überprüfungszyklen überprüfen können.
Verschiedene Dokumentationsartefakte spielen komplementäre Rollen und schaffen eine Kette von Beweisen von der Identifikation bis zur Behandlung, was wichtig ist, wenn man Compliance gegenüber Auditoren oder Regulierungsbehörden demonstriert.
Der ISO 27001-Standard selbst bietet eine grundlegende Struktur für das Risikomanagement und die Pflege der erforderlichen Dokumentation.
ISO 27001 Risikomanagement- und Compliance-Framework ISO 27001 stellt ein Framework bereit, das den Großteil der Sicherheits- und Risikomanagementanforderungen einer Organisation abdeckt. Es umfasst einen Prozess zur Behandlung von Risiken sowie zur Pflege von Dokumenten und Aufzeichnungen. ISO 27001 Risikomanagement und Compliance, 2007
Verschiedene Organisationen betonen bestimmte Artefakte je nach Sektor und regulatorischer Exposition; der nächste Unterabschnitt erklärt, warum diese Wahl für Compliance und Sicherheit wichtig ist.
Bevor die Tabelle erscheint, folgt hier ein kurzer Absatz, der ihren Zweck und ihre Struktur erklärt und zeigt, wie Artefakte zu Zweck und gemeinsamen regulatorischen Treibern gemappt werden. Die folgende Tabelle bietet eine Schnellreferenz-Mapping von gemeinsamen Risikodokumentationsartefakten zu ihrem Zweck und den Standards oder Vorschriften, die sie typischerweise erfordern.
Diese Tabelle verdeutlicht, wie jedes Artefakt Auditoren und Governance-Stakeholder dient und platziert die primären Dokumentationsstücke in einen Compliance-Kontext.
Warum ist die Dokumentation von IT-Risikobewertungen für Compliance und Sicherheit entscheidend?
Die Dokumentation von IT-Risikobewertungen demonstriert Sorgfaltspflicht gegenüber Auditoren, Regulierungsbehörden und internen Stakeholdern, indem sie zeigt, dass Risiken systematisch berücksichtigt wurden und dass Antworten bis zum Abschluss verfolgt wurden. Der Mechanismus ist einfach: dokumentierte Prozesse enthüllen die Entscheidungsrationale, Kriterien für die Auswahl von Kontrollen und Nachweise der Implementierung, die Regulierungsbehörden unter ISO 27001, DSGVO und NIS 2.0 bei der Bewertung des Risikomanagements einer Organisation erwarten. Ein dokumentierter Ansatz verkürzt Audit-Zyklen, weil Auditoren ein Risiko von der Identifikation über die Behandlung bis zur Verifizierung nachverfolgen können, anstatt Ereignisse aus Erinnerung oder fragmentierten Notizen rekonstruieren zu müssen. Organisationen, die robuste Dokumentation aufrechterhalten, reduzieren die Wahrscheinlichkeit von Wiederbefunden, verbessern die Priorisierung von Remediation und schaffen verteidigungsfähige Positionen im Falle von Vorfällen oder Durchsetzungsmaßnahmen.
Das Verständnis dieser Compliance-Treiber führt direkt dazu, wie Dokumentation die Entscheidungsfindung und das Vertrauen der Stakeholder unterstützt, was im nächsten Unterabschnitt behandelt wird.
Wie unterstützt Risikodokumentation die Entscheidungsfindung und das Vertrauen der Stakeholder?
Risikodokumentation unterstützt die Entscheidungsfindung, indem sie technische Ergebnisse in messbare geschäftliche Auswirkungen übersetzt, Eigentümer und Ressourcen zuweist und verbleibendes Risiko bereitstellt, auf das Führungskräfte reagieren können. Der Mechanismus ist, Wahrscheinlichkeits- und Auswirkungsmetriken oder finanzielle Schätzungen an jedes Risikopunkt anzuhängen, sodass eine Priorisierung gegenüber Budgetbeschränkungen und Risikotoleranz-Erklärungen möglich ist; diese Ausrichtung verbessert Investitionsentscheidungen für Sicherheitskontrollen und Projekte. Klare Dokumentation schafft auch Transparenz für nicht-technische Stakeholder, erhöht das Vertrauen und erleichtert schnellere Genehmigungen für Migrationsmaßnahmen. Executive Summaries, Heatmaps und prägnante SoA-Ausschnitte konvertieren Registerdaten in für das Board geeignete Einblicke, überbrücken technische Details und strategische Gespräche und ermöglichen einen prüfbaren Pfad für akzeptierte Risiken.
Diese Verbindung zwischen Entscheidungsfindung und Reporting-Formaten führt natürlich zu den auf ISO 27001 fokussierten Dokumentationstechniken, die im nächsten Hauptabschnitt beschrieben werden.
Wie dokumentiert man ISO 27001-Risikobewertungen effektiv?
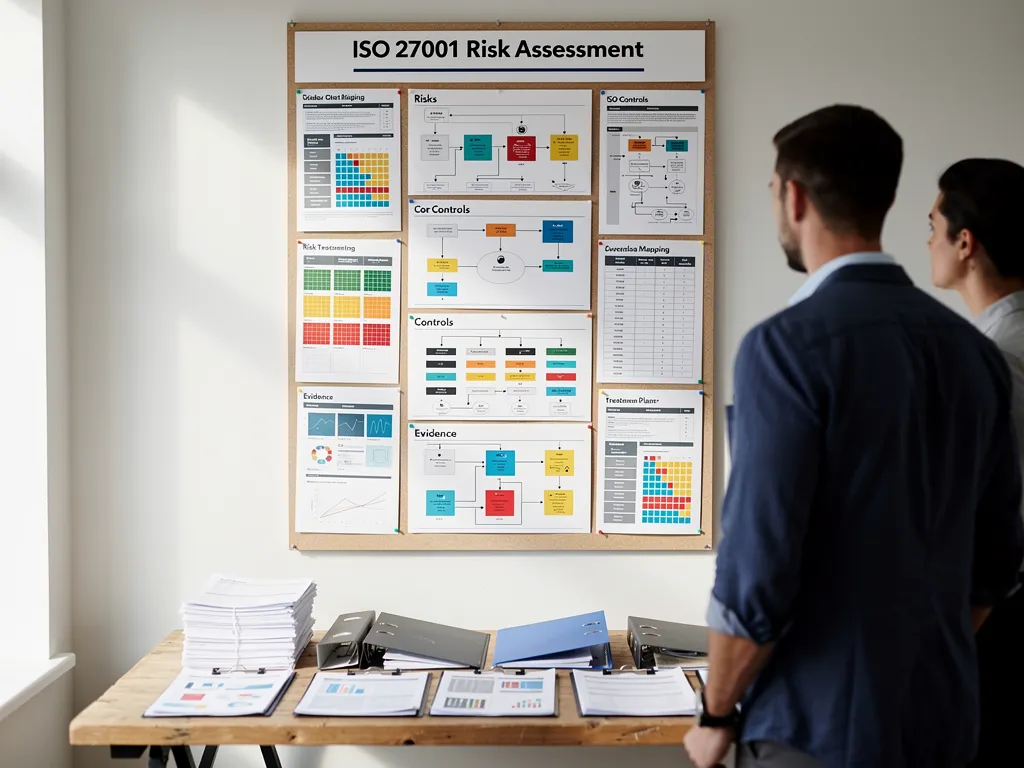
Die effektive Dokumentation von ISO 27001-Risikobewertungen bedeutet, eine wiederholbare Methodologie zu definieren, Ergebnisse in einem Risikoregister zu erfassen, einen Risikobehandlungsplan zu erstellen und eine klare Erklärung zur Anwendbarkeit zu produzieren, die Kontrollen mit Risiken und Nachweisen verknüpft. Der Mechanismus ist, Bewertung, Umfang und Eigentum zu standardisieren, sodass die Auswahl und Akzeptanzkriterien für Kontrollen prüfbar und konsistent über Bewertungskreisläufe hinweg bleiben. Der Nutzen ist die Audit-Bereitschaft: Auditoren erwarten zu sehen, wie Sie zu Behandlungsentscheidungen gekommen sind und zu überprüfen, dass die Implementierung von Kontrollen mit der SoA übereinstimmt. Dieser Abschnitt gibt einen schrittweisen Prozess vor, erklärt obligatorische versus optionale Artefakte und bietet Checklistenpunkte, um die Zertifizierungsbereitschaft zu verbessern. Folgen Sie den unten nummerierten Schritten als praktischer Prozess, um die ISO 27001-Dokumentation zu strukturieren.
- Definieren Sie die Risikobewertungsmethodologie, den Umfang und die Bewertungsregeln in einer dokumentierten Richtlinie.
- Identifizieren Sie Vermögenswerte, Bedrohungen und Schwachstellen; erfassen Sie jede Erkenntnis im Risikoregister.
- Analysieren Sie konsequent Wahrscheinlichkeiten und Auswirkungen und berechnen Sie verbleibendes Risiko nach Kontrollen.
- Erstellen Sie einen Risikobehandlungsplan, der Kontrollen, Eigentümer, Zeitpläne und Ressourcen abbildet.
- Erstellen und rechtfertigen Sie die Erklärung zur Anwendbarkeit, die ausgewählte Annex A-Kontrollen mit Risiken verknüpft.
Jeder Schritt produziert Artefakte, die Auditoren inspizieren werden, und die Aufrechterhaltung dieser Verbindungen verkürzt die Sammlung von Prüfungsnachweisen und verbessert die Zertifizierungsergebnisse.
Die Entwicklung und Dokumentation von Systemen gemäß ISO 27001 erfordert ein gründliches Verständnis der Anforderungen des Standards und wie diese in praktische Dokumentation übersetzt werden.
ISO 27001-Dokumentation und Systementwicklung mit Security Engineering Wir analysieren den ISO 27001-Standard, um zu bestimmen, welche Techniken und Dokumentationen für die Entwicklung und Dokumentation von Systemen gemäß diesem Standard notwendig und maßgeblich sind. Basierend auf diesen Erkenntnissen untersuchen wir eine Reihe aktueller Ansätze des Security-Requirements-Engineering, um zu bewerten, ob und in welchem Umfang diese Ansätze die ISO 27001-Systementwicklung und -dokumentation unterstützen. Unterstützung der Entwicklung und Dokumentation von ISO 27001-Informationssicherheits-Managementsystemen durch Security-Requirements-Engineering-Ansätze, K. Beckers, 2012
Nachfolgend eine vergleichende Tabelle, die verdeutlicht, welche ISO 27001-Artefakte typischerweise obligatorisch oder empfohlen sind und welchen Inhalt Auditoren erwarten, sowie ein Beispieleintrag zur Veranschaulichung der auditbereiten Dokumentation.
Diese Tabelle hilft Teams, Dokumentationsbemühungen zu priorisieren und zeigt, was Auditoren typischerweise bei der Überprüfung von ISMS-Artefakten anfordern werden.
Was sind die obligatorischen ISO 27001-Risikobewertungsdokumente?
Obligatorische ISO 27001-Artefakte für die Audit-Bereitschaft umfassen in der Regel eine definierte Risikobewertungsmethodologie, ein Risikoregister, das Ergebnisse erfasst, einen Risikobehandlungsplan, der gewählte Kontrollen zeigt, eine Erklärung zur Anwendbarkeit und Nachweise über implementierte Kontrollen und Überprüfungszyklen. Der Mechanismus der Compliance ist die Verknüpfung: Auditoren prüfen, ob die Bewertungsregeln der Methodologie konsequent auf die Einträge im Risikoregister angewendet wurden, ob der RTP die im Register priorisierten Risiken aufgreift und in konkrete Behandlungsmaßnahmen überführt, und ob die SoA die Annex A-Kontrollen wiederum mit den im RTP dokumentierten Nachweisen abgleicht. Beispielerwartungen umfassen dokumentierte Bewertungsregeln, explizite Eigentümer für jedes Risiko, zeitgebundene Migrationspunkte und nachvollziehbare Nachweise wie Änderungsprotokolle oder Testergebnisse. Organisationen sollten sicherstellen, dass diese Dokumente versioniert, von verantwortlichen Parteien unterzeichnet und in definierten Intervallen überprüft werden, um kontinuierliche Verbesserung zu demonstrieren.
Klare Checklisten und Vorlagen können die Variabilität in Audit-Ergebnissen reduzieren; der nächste Unterabschnitt behandelt, wie man einen praktischen RTP erstellt.
Wie erstellt man einen Risikobehandlungsplan für ISO 27001?
Ein Risikobehandlungsplan strukturiert, wie jedes identifizierte Risiko adressiert wird, indem er die Auswahl von Kontrollen, Begründung, Eigentümer, Zeitplan und Verifizierungsmethode dokumentiert, und sollte Maßnahmen basierend auf verbleibendem Risiko und geschäftlicher Auswirkung priorisieren. Der Mechanismus ist, Kosten, Effektivität und Machbarkeit bei der Auswahl von Kontrollen abzuwägen und die Akzeptanz zu dokumentieren, wenn die Behandlung nicht machbar ist; dies schafft Audit-Nachweise für bewusste, nachvollziehbare Entscheidungen. Ein praktischer RTP-Eintrag umfasst die Risiko-ID, die gewählte Kontrollreferenz (z.B. Annex A-Kontrolle), Implementierungsschritte, geschätztes Fertigstellungsdatum, verantwortlichen Eigentümer und Verifizierungskriterien, die verwendet werden, um den Punkt zu schließen. Regelmäßige RTP-Überprüfungen stellen sicher, dass Zeitpläne realistisch bleiben und Änderungen aus Vorfallsergebnissen oder sich ändernder Bedrohungsintelligenz erfassen.
Dokumentierte RTPs sollten explizit mit der SoA und dem Risikoregister verknüpft werden, um die Nachverfolgbarkeit zu bewahren, was Auditoren während der Zertifizierung überprüfen werden.
Was ist die Erklärung zur Anwendbarkeit und wie dokumentiert man sie?
Die Erklärung zur Anwendbarkeit (SoA) listet Annex A-Kontrollen auf, markiert jede als anwendbar oder nicht, begründet Ausschlüsse oder Einbeziehungen und bietet Verweise auf Implementierungsnachweise und RTP-Punkte, wodurch eine einzige Ansicht für Auditoren erstellt wird. Der Mechanismus ist, klare Begründungen für jede Kontrollentscheidung zu präsentieren—ob eine Kontrolle implementiert, teilweise implementiert oder nicht anwendbar ist—unterstützt durch Risikoregistereinträge und RTP-Maßnahmen. Eine auditbereite SoA umfasst Kontroll-IDs, Anwendbarkeitskennzeichen, Begründungstexte, Verweis auf Nachweise (Testberichte, Konfigurationen) und Bewertungsdaten. Wo Kontrollen ausgelassen werden, zeigen prägnante, risikobasierte Begründungen dokumentierte Entscheidungen statt blinder Ausschlüsse, was Auditorenanfragen befriedigt.
Eine SoA, die auf den RTP und das Register zurückverweist, verkürzt die Audit-Verifizierung und bietet Führungskräften ein prägnantes Kontrolldashboard; die folgende Checkliste hebt Punkte hervor, um Vollständigkeit sicherzustellen.
Welche Checklisten gewährleisten vollständige ISO 27001-Risikodokumentation?
Eine praktische Checkliste stellt sicher, dass Methodologie, Registereinträge, RTP-Punkte, SoA-Mappings, Nachweissverweise, Eigentümer und Überprüfungsaufzeichnungen vorhanden sind, und überprüft auch Verknüpfungen zwischen Dokumenten für Audit-Nachverfolgbarkeit. Der Mechanismus für Vollständigkeit ist das Querverweisen: Stellen Sie sicher, dass jeder RTP-Punkt auf einen Registereintrag verweist und dass SoA-Entscheidungen Nachweise oder RTP-Punkte zitieren. Eine grundlegende Checkliste sollte Folgendes umfassen: dokumentierte Bewertungsrichtlinie, alle hohen/kritischen Risiken zugewiesene Eigentümer, RTPs mit Zeitplänen, SoA mit Begründungen, Nachweisanlagen oder Verweise und dokumentierte Überprüfungszyklen mit Minuten oder Unterschriften. Die Verwendung einer Triage-Matrix für die Bereitschaft (grün/gelb/rot) kann die Audit-Vorbereitung beschleunigen und Lücken hervorheben, die sofortige Aufmerksamkeit erfordern.
Eine Zusammenfassung der Checkliste hilft Teams, Remediation zu priorisieren und bereitet das ISMS auf Zertifizierungs-Audits vor; als nächstes untersuchen wir Reporting-Best-Practices, um diese Ergebnisse klar zu kommunizieren.
Was sind Best Practices für Cybersecurity-Risikobewertungsberichte?
Effektives Reporting von Cybersecurity-Risikobewertungen strukturiert technische Ergebnisse für operative Teams, während es prägnante, quantifizierte Zusammenfassungen für Führungskräfte bereitstellt, und integriert Bedrohungsintelligenz, um Risikobewertungen anzupassen. Der Mechanismus ist das Reporting in zwei Formaten: separate technische Anhänge mit forensischen Details und eine kurze Executive Summary, die geschäftliche Auswirkungsprache und Quantifizierung verwendet. Gut strukturierte Berichte ermöglichen es technischem Personal, Ergebnisse zu replizieren und Auditoren, Nachweise zu überprüfen, während sie Führungskräften ermöglichen, Finanzierungs- und Akzeptanzentscheidungen zu treffen. Dieser Abschnitt bietet Vorlagen für die Berichtstruktur, Quantifizierungsansätze für Führungspersonal und Ratschläge zur Integration von Bedrohungsintelligenz in dokumentierte Bewertungen. Wir beginnen mit einem empfohlenen Inhaltsverzeichnis und präsentieren dann Metriken, die auf das Publikum abgestimmt sind.
Bevor die Metriktabelle erscheint, folgt hier ein einleitender Absatz, der den Zweck der Tabelle erklärt: Mapping von häufig berichteten Metriken zu Berechnungsansätzen und beabsichtigtem Publikum, um Konsistenz und Klarheit im Bericht sicherzustellen.
Diese Tabelle hilft, Reporting-Metriken auszurichten, sodass technische Details und geschäftliche Auswirkungen über Bewertungskreisläufe hinweg konsistent bleiben.
Wie quantifiziert man Cybersecurity-Risiken für Geschäftsberichte?
Quantifizierung übersetzt Wahrscheinlichkeit und Auswirkung in Geschäftstermini unter Verwendung qualitativer, semi-quantitativer oder quantitativer Ansätze; jede Methode tauscht Präzision gegen Datenanforderungen und Klarheit des Publikums aus. Der Mechanismus für die Übersetzung ist, technische Wahrscheinlichkeit (z.B. CVSS, Exploit-Verfügbarkeit) auf geschäftliche Auswirkungsmetriken wie geschätzten finanziellen Verlust, Betriebsunterbrechung oder regulatorische Strafen abzubilden; dies bietet Führungskräften entscheidungsrelevante Zahlen. Beispielansätze umfassen einfache 1–5-Bewertung mit Auswirkungsbändern, semi-quantitative Bewertungen, die an bereichsbasierte finanzielle Schätzungen gebunden sind, oder vollständig quantitative Monte-Carlo-Modelle, wenn Daten verfügbar sind. Reporting sollte immer Annahmen und Vertrauensniveaus auflisten, sodass die Führungsebene Unsicherheit versteht und Risikobewertungsentscheidungen entsprechend treffen kann.
Die Präsentation eines durchgeführten Beispiels—z.B. ein nicht verfügbarer Service mit geschätztem Umsatzverlust pro Stunde und erwarteter Ausfallwahrscheinlichkeit—hilft Führungskräften, ROI von Migrationsmaßnahmen zu vergleichen, was natürlich zur Integration von Bedrohungsintelligenz führt.
Wie integriert man Bedrohungsintelligenz in Risikobewertungsdokumentation?
Bedrohungsintelligenz passt Wahrscheinlichkeit und Exposition an, indem sie aktuelle Aktivitäten von Angreifern, Indikatoren und Exploit-Trends in die Bewertung einbringt, und sie muss mit Quelle, Zeitstempel und Vertrauen dokumentiert werden, um prüfbar zu bleiben. Der Mechanismus ist, TI-Eingaben pro Risikopunkt zu dokumentieren—wie aktuelle CVE-Reife, aktive Ausnutzungsberichte oder branchenspezifische Trends—und die Wahrscheinlichkeitspunkte mit dokumentierter Begründung anzupassen. Praktische Beispiele umfassen das Erhöhen der Wahrscheinlichkeit für Risiken, die an weit verbreitete ausgenutzte CVEs gebunden sind, oder die Verwendung von Bedrohungsfeeds, um Patching-RTP-Punkte zu priorisieren. Dokumentieren Sie immer die TI-Quelle, das Datum und die Analystenbewertung, sodass Prüfer validieren können, warum ein Punkt geändert wurde.
Die Dokumentation von TI-gesteuerten Anpassungen stellt sicher, dass das Risikoregister die aktuelle Realität widerspiegelt und Priorisierungsentscheidungen unterstützt; die Tools und Vorlagen-Unterüberschrift empfiehlt Ansätze und, wo relevant, Service-Optionen.
Dieser Abschnitt bietet einen umfassenden Überblick über die Bedeutung und Umsetzung der Risikobewertungsdokumentation im Kontext der IT-Sicherheit und ISO 27001-Compliance. Durch die Anwendung der beschriebenen Methoden und Best Practices können Organisationen ihre Sicherheitsmaßnahmen effektiv dokumentieren und kontinuierlich verbessern.
Frequently Asked Questions
Welche Dokumente gehören zur ISO 27001-konformen Risikobewertungsdokumentation?
Zur vollständigen Dokumentation gehören eine definierte Risikobewertungsmethodologie, eine Erklärung zur Anwendbarkeit (SoA) sowie Nachweise über die Implementierung von Kontrollen und Überprüfungszyklen. Jedes Dokument erfüllt einen eigenen Zweck und muss mit den anderen verknüpft sein, damit Auditoren die Nachverfolgbarkeit von der Risikoidentifikation bis zur Behandlung überprüfen können.
Wie oft sollte die Risikobewertungsdokumentation aktualisiert werden?
Das Risikoregister, der Risikobehandlungsplan und die Erklärung zur Anwendbarkeit sollten in definierten Intervallen sowie nach wesentlichen Änderungen überprüft werden, etwa bei neuen Bedrohungsinformationen, Vorfällen oder Änderungen an Systemen und Prozessen. Regelmäßige, dokumentierte Überprüfungszyklen mit Datum und verantwortlicher Person zeigen Auditoren eine kontinuierliche Pflege des ISMS.
Was ist der Unterschied zwischen dem Risikoregister und der Erklärung zur Anwendbarkeit?
Das Risikoregister erfasst ein identifizierte Risiken mit Bewertung, Eigentümer und verbleibendem Risiko und dient als lebendiger Datensatz für laufende Bewertungen. Die Erklärung zur Anwendbarkeit hingegen listet die Annex-A-Kontrollen von ISO 27001 auf, kennzeichnet deren Anwendbarkeit und begründet Ein oder Ausschluss unter Verweis auf Risikoregister und Implementierungsnachweise.
Wie hilft Bedrohungsmodellierung bei der Risikobewertungsdokumentation?
Bedrohungsmodellierung liefert strukturierte Erkenntnisse über mögliche Angriffswege, die direkt in die Wahrscheinlichkeits- und Auswirkungsbewertung im Risikoregister einfließen. Werden diese Ergebnisse mit Quelle, Datum und Begründung dokumentiert, entsteht eine nachvollziehbare Verbindung zwischen technischer Bedrohungsanalyse und den im ISMS getroffenen Risikoentscheidungen.
Welche Rolle spielen DSGVO und NIS 2.0 in der Risikodokumentation?
DSGVO und NIS 2.0 verlangen von Organisationen den Nachweis, dass Risiken für personenbezogene Daten und kritische Systeme systematisch bewertet und behandelt wurden. Eine gut geführte Risikobewertungsdokumentation mit klaren Verantwortlichkeiten und Nachweisen unterstützt die Erfüllung dieser regulatorischen Anforderungen und beschleunigt Anfragen von Aufsichtsbehörden.