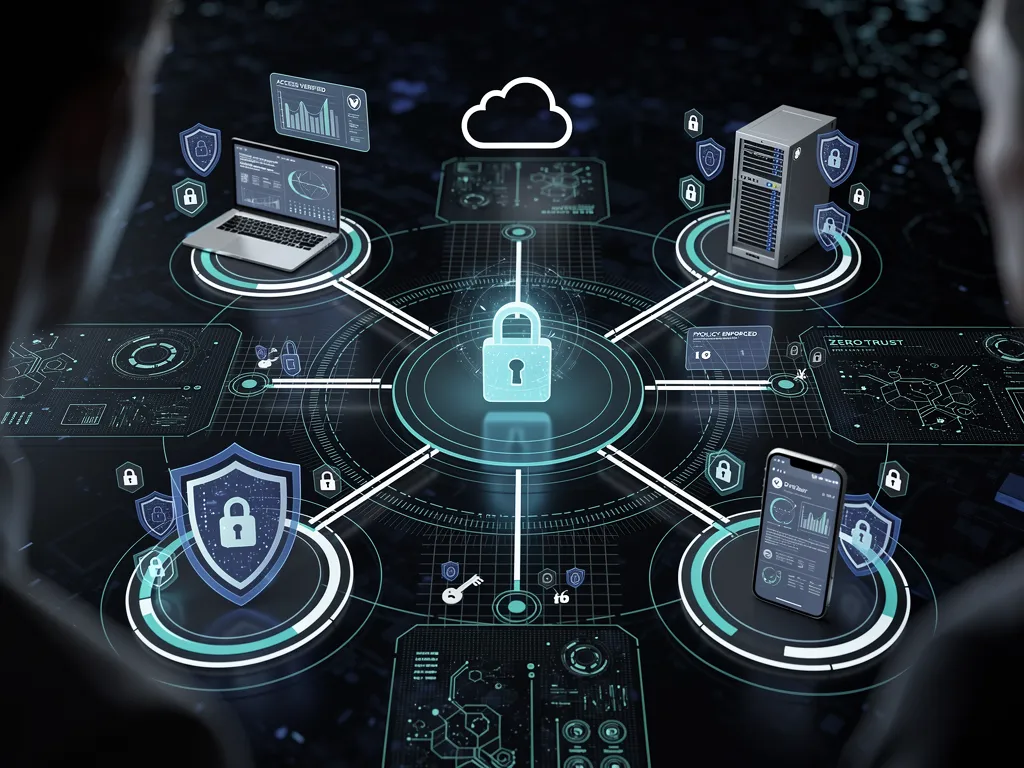
Zero Trust Architecture (ZTA) ist ein Sicherheitsparadigma, das nach dem Prinzip „Niemals vertrauen, immer verifizieren“ arbeitet, indem Identität, Gerätezustand und Kontext bei jeder Zugriffsanfrage kontinuierlich validiert werden. Es ersetzt implizites Netzwerkvertrauen durch identitätszentrierte Kontrollen, Mikrosegmentierung und telemetriegestützte Richtliniendurchsetzung, sodass jede Anfrage anhand von Least-Privilege-Regeln bewertet wird, bevor Zugriff gewährt wird. Das praktische Ergebnis ist eine verringerte Angriffsfläche, die Eindämmung lateraler Bewegungen und eine verbesserte Compliance-Bereitschaft für Cloud- und Hybridumgebungen. Dieser Artikel erklärt, was Zero Trust ist, stellt es traditionellen Perimeter-Modellen gegenüber, erläutert die fünf Kernsäulen und skizziert eine pragmatische Umsetzungs-Roadmap mit Monitoring-, Automatisierungs- und Fernzugriffslösungen. Leser finden zudem einen operativen Vergleich von ZTNA und VPN, eine Compliance-Zuordnung zu DSGVO und NIS 2 sowie eine kompakte Beschreibung, wie die ACATO GmbH Organisationen mit Beratung, ISO-27001-Ausrichtung, Schulungen und Incident-Readiness-Services unterstützt. Am Ende verfügen Sie über konkrete Schritte und technische Konzepte, um eine auf das organisatorische Risiko und regulatorische Verpflichtungen zugeschnittene Zero-Trust-Einführung zu planen.
Key Takeaways
- Zero Trust ersetzt das klassische Perimeter-Modell durch permanente Überprüfung jeder Zugriffsanfrage im Netzwerk.
- Das Prinzip „Never trust, always verify“ gilt für alle Nutzer, Geräte und Anwendungen ohne Ausnahme.
- Mikrosegmentierung begrenzt Angriffsflächen und verhindert die unkontrollierte Ausbreitung von Bedrohungen im Netzwerk.
- ACATO GmbH unterstützt Unternehmen in Unterföhring bei der praxisnahen Umsetzung von Zero-Trust-Sicherheitskonzepten.
Was ist Zero Trust Architecture und warum ist sie für moderne Sicherheit unverzichtbar?
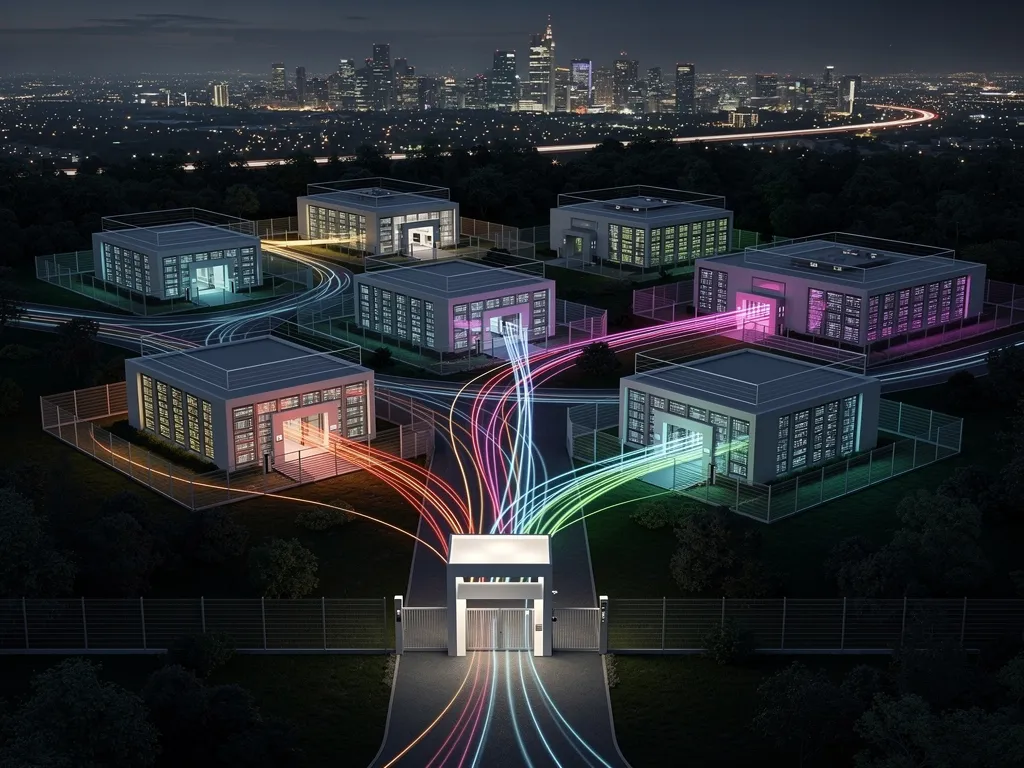
Zero Trust Architecture ist ein Cybersicherheits-Framework, das durch Vorgaben wie NIST SP 800-207 formalisiert wurde und von einem bereits erfolgten Einbruch ausgeht, weshalb es die kontinuierliche Verifizierung von Identität und Kontext bei jeder Zugriffsentscheidung durchsetzt. Es funktioniert, indem Identitäts- und Zugriffsmanagement, Bewertung des Gerätezustands, Mikrosegmentierung und Telemetrie kombiniert werden, damit Vertrauen niemals implizit ist und Richtlinien an Policy Enforcement Points nahe an den Ressourcen durchgesetzt werden. Der Nutzen zeigt sich unmittelbar: Minimierung des Schadensradius kompromittierter Zugangsdaten, Reduzierung von Möglichkeiten lateraler Bewegung und stärkere Audit-Trails für regulatorische Anforderungen. Zu den treibenden Kräften für Zero Trust zählen die breite Cloud-Nutzung, Remote-Arbeit, API-gestützte Dienste sowie hochentwickelte Bedrohungsakteure, die Perimeterschutz umgehen. Das Verständnis dieser Unterschiede führt folgerichtig zu einem Vergleich mit traditionellen Perimeter-Sicherheitsmodellen und zu den Kernprinzipien, die den Betrieb von Zero Trust bestimmen.
Die ACATO GmbH unterstützt Organisationen dabei, Zero-Trust-Konzepte mit Zertifizierungs- und Compliance-Programmen in Einklang zu bringen, indem sie Beratungsleistungen anbietet, die Zero-Trust-Kontrollen auf ISMS-Anforderungen und Audit-Bereitschaftsaktivitäten abbilden. Die Beratungspraxis konzentriert sich darauf, Unternehmen, Behörden und Sicherheitsorganisationen bei der Integration von Zero-Trust-Prinzipien in Risikobewertungen und Kontrollrahmen zu unterstützen. Diese Ausrichtung beschleunigt die Zuordnung von Richtlinien zu ISO/IEC 27001 und anderen Compliance-Regimen, ohne das Governance-Modell der Organisation zu ersetzen. Wenn Ihre Organisation eine fachkundige Validierung des konzeptionellen Designs oder einen Weg zu zertifizierungsreifen Kontrollen benötigt, sind die Beratungs- und Schulungsangebote von ACATO darauf ausgerichtet, bei Bewertung und Umsetzungsplanung zu unterstützen.
Wie unterscheidet sich Zero Trust von traditionellen Perimeter-Sicherheitsmodellen?
Traditionelle Perimeter-Sicherheit behandelt das interne Netzwerk als vertrauenswürdig und verlässt sich auf starke Randverteidigungen — Firewalls und VPNs —, um Angreifer fernzuhalten, während Zero Trust davon ausgeht, dass das Netzwerk feindselig ist, und Sicherheitskontrollen auf Ressourcen- und Identitätsebene anwendet. Perimeter-Modelle schaffen implizite Vertrauenszonen, die Angreifer nach einem Einbruch für laterale Bewegungen ausnutzen können, während Zero Trust Mikrosegmentierung und kontinuierliche Authentifizierung durchsetzt, um Eindringlinge einzudämmen. Ein kompromittierter Arbeitsplatzrechner könnte in einem Perimeter-Modell beispielsweise auf viele interne Dienste zugreifen, während er unter Zero Trust die Zustandsprüfungen nicht bestehen und auf bestimmte Ressourcen beschränkt würde. Diese Verschiebung von implizitem zu explizitem Vertrauen verringert die Gesamtexposition und zwingt Angreifer, den Zugriff für jede Ressource wiederholt nachzuweisen, was die Zeit bis zur Entdeckung verkürzt und die Reaktion auf Vorfälle wirksamer macht.
Welche Kernprinzipien liegen der Zero Trust Architecture zugrunde?
Zero Trust beruht auf einigen Kernprinzipien: explizit verifizieren, geringstmögliche Rechte durchsetzen, von einem Einbruch ausgehen, Mikrosegmentierung anwenden und kontinuierliches Monitoring mit telemetriegestützten Richtlinien aufrechterhalten. Explizit verifizieren bedeutet, Authentifizierung und Autorisierung anhand aller verfügbaren Signale — Identität, Gerätezustand und Kontext — für jede Zugriffsanfrage vorzunehmen. Least Privilege beschränkt den Zugriff auf die für einen Benutzer oder Workload notwendigen Ressourcen und minimiert so den potenziellen Schaden durch kompromittierte Zugangsdaten. Die Annahme eines Einbruchs fördert die Gestaltung von Systemen, die laterale Bewegungen einschränken und forensische Untersuchungen vereinfachen. Mikrosegmentierung unterteilt die Umgebung in kleinere Vertrauenszonen, um die Bewegungsfreiheit von Angreifern einzuschränken, während kontinuierliches Monitoring sicherstellt, dass Richtlinien anpassungsfähig und durch Live-Telemetrie sowie Bedrohungsinformationen fundiert sind. Aktuelle Leitlinien und Forschungsergebnisse betonen diese Prinzipien als wesentlich für die Sicherheit im Cloud-Zeitalter und zur Erfüllung moderner regulatorischer Erwartungen.
Was sind die fünf Säulen von Zero Trust und wie schützen sie Ihr Unternehmen?
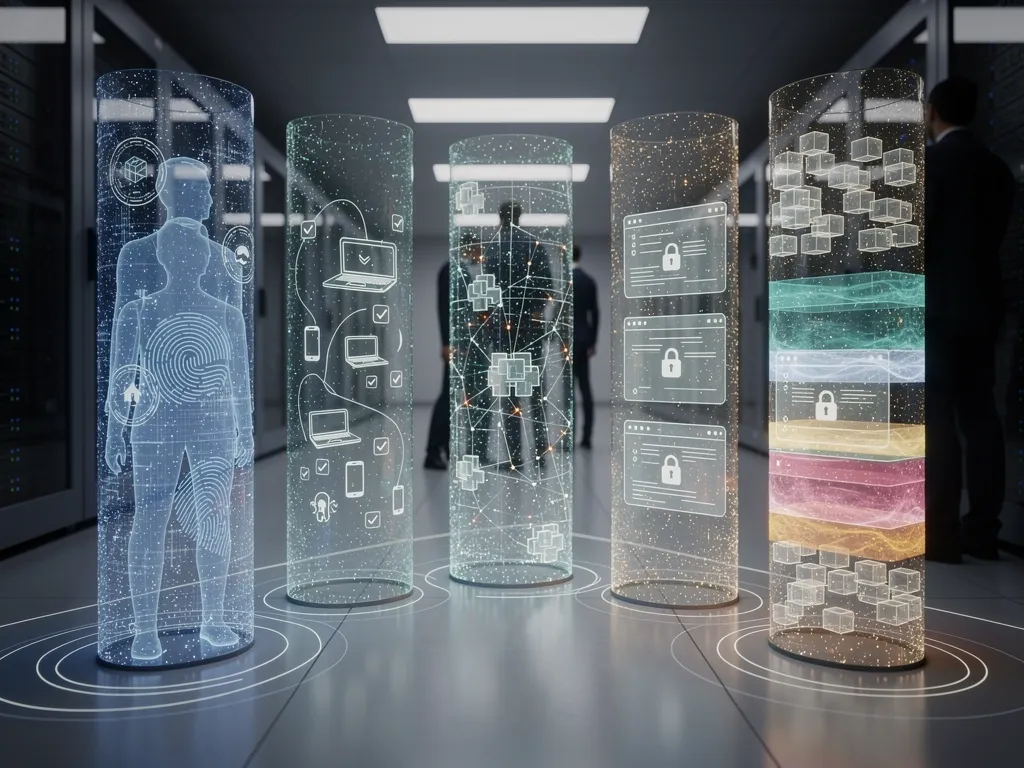
Die fünf Säulen von Zero Trust — Identität, Gerät, Netzwerk, Anwendung und Daten — setzen gemeinsam granulare Kontrollen durch, die unbefugten Zugriff verhindern und die Auswirkungen eines Einbruchs begrenzen. Identität konzentriert sich auf robuste Authentifizierung und Autorisierung; Gerät bewertet Zustand und Integrität; Netzwerk setzt Mikrosegmentierung und Policy Enforcement Points ein; Anwendung erzwingt anwendungsbezogene Zugriffskontrollen; und Daten legen den Schwerpunkt auf Klassifizierung, Verschlüsselung und Verlustprävention. Zusammen bilden diese Säulen mehrschichtige Verteidigungen, bei denen jede Zugriffsentscheidung anhand mehrerer Signale bewertet wird, wodurch einzelne Schwachstellen minimiert werden. Die Umsetzung dieser Säulen erfordert Änderungen bei Technologie, Richtlinien und Betriebsabläufen, damit Kontrollen prüfbar und risikogerecht sind. Im Folgenden betrachten wir jede Säule und die Kontrollen, die sie in der Praxis wirksam machen.
Die Säulen werden durch konkrete technische Kontrollen und operative Prozesse umgesetzt:
- Identität: Zentralisiertes IAM, adaptive Richtlinien und MFA setzen Least Privilege und sitzungsbezogene Autorisierung durch. Die Beratungsleistungen von ACATO bilden IAM-Kontrollen auf ISMS-Anforderungen ab und bieten fachliche Unterstützung beim Design adaptiver Richtlinien.
- Gerät: Endpoint-Zustandsprüfungen, EDR und MDM stellen sicher, dass Geräte Sicherheitsbaselines erfüllen, bevor Zugriff gewährt wird. ACATO kann bei der Definition von Geräte-Baselines und Übergabeprozessen zur Incident Response helfen.
- Netzwerk: Mikrosegmentierung und Policy Enforcement Points begrenzen laterale Bewegungen und den Umfang einer Kompromittierung. ACATO berät zu Segmentierungsstrategien und Architektur-Reviews im Einklang mit Compliance-Nachweisen.
- Anwendung: Zugriffskontrolle auf Anwendungsebene und API-Gateways schützen Ressourcen-Endpunkte mit kontextbezogenen Richtlinien. ACATO unterstützt bei der Bewertung von Anwendungskontrollen und sicheren Konfigurationsprüfungen.
- Daten: Klassifizierung, Verschlüsselung, DLP und Aufbewahrungsrichtlinien schützen sensible Werte und unterstützen Strategien zur Schadensminimierung. Die Fähigkeiten von ACATO in digitaler Forensik und Datenwiederherstellung ergänzen den Datenschutz, indem sie die Bereitschaft nach Vorfällen sicherstellen.
Wie setzt Identity and Access Management (IAM) Least Privilege durch?
Identity and Access Management (IAM) setzt Least Privilege durch, indem starke Authentifizierung (einschließlich MFA), zentralisierte Autorisierungsrichtlinien und Identity Governance kombiniert werden, um sicherzustellen, dass Konten nur über die notwendigen Zugriffsrechte verfügen. Die Authentifizierung verifiziert die Identität mittels mehrerer Faktoren und adaptiver Signale wie Gerätezustand und Geolokation, während die Autorisierung Rollen, Attribute und dynamische Richtlinien bewertet, um minimal erforderliche Berechtigungen zu vergeben. Identity Governance automatisiert Zugriffsüberprüfungen und das Lebenszyklusmanagement von Berechtigungen, sodass Rechte regelmäßig rezertifiziert und bei Nichtbedarf entzogen werden. Diese IAM-Kontrollen verringern die Angriffsfläche, indem sie einschränken, worauf kompromittierte Zugangsdaten zugreifen können, und verbessern sowohl Sicherheit als auch Prüfbarkeit. Die Zuordnung von IAM-Kontrollen zu einem ISMS und zu Audit-Nachweisen hilft, Compliance und operative Reife nachzuweisen.
Welche Rolle spielen Geräte-, Netzwerk-, Anwendungs- und Datensicherheit bei Zero Trust?
Die Gerätesicherheit stellt sicher, dass nur intakte, verwaltete Endgeräte auf Ressourcen zugreifen, indem Zustandsprüfungen, EDR und MDM eingesetzt werden, um Baselines durchzusetzen und Bedrohungen zu beheben, bevor Zugriff gewährt wird. Die Netzwerksicherheit nutzt Mikrosegmentierung und Policy Enforcement Points, um Workloads zu isolieren und laterale Bewegungen zu reduzieren; DNS-Kontrollen und Next-Generation-Firewalls ergänzen die Segmentierung. Die Anwendungssicherheit wendet Authentifizierung, Autorisierung und API-Schutzmaßnahmen an, um Richtlinien auf Ressourcenebene durchzusetzen und übermäßige Berechtigungen zu verhindern. Die Datensicherheit konzentriert sich auf Klassifizierung, Verschlüsselung und DLP, um die Exposition zu minimieren und selektive Zugriffskontrollen zu ermöglichen. Zusammen schaffen diese Kontrollen einen mehrschichtigen Schutz: Der Gerätezustand ist Voraussetzung für Identitätsansprüche, die Netzwerksegmentierung begrenzt den Zugriff, Anwendungskontrollen validieren Sitzungen, und Datenrichtlinien beschränken, was exfiltriert werden kann, während forensische Fähigkeiten bei der Untersuchung von Vorfällen helfen, wenn sie auftreten.
Wie können Organisationen Zero Trust Architecture wirksam umsetzen?
Eine pragmatische Zero-Trust-Umsetzung folgt einer stufenweisen Roadmap: den aktuellen Zustand und die Werte bewerten, risiko- und compliancegerechte Kontrollen entwerfen, ausgewählte Anwendungsfälle pilotieren, schrittweise ausrollen und kontinuierlich überwachen und optimieren. Die Bewertung umfasst die Zuordnung von Identitäten, Geräten, Anwendungen und Datenflüssen, um wertvolle Assets und die schwächsten Kontrollen zu identifizieren. Das Design überträgt die Bewertung in Richtlinien, Mikrosegmentierungspläne und IAM-Architekturen, die mit ISMS-Zielen und regulatorischen Anforderungen im Einklang stehen. Pilotprojekte konzentrieren sich auf kritische Anwendungsfälle wie privilegierten Zugriff oder Sitzungen externer Auftragnehmer, um Kontrollen vor einer breiteren Einführung zu validieren. Dieser gestufte Ansatz reduziert Störungen und liefert messbare KPIs für den Erfolg der Einführung.
Umsetzungsschritte für Organisationen:
- Bewerten: Assets erfassen, sensible Daten identifizieren und bestehende Kontrollen den Risikoprioritäten zuordnen.
- Planen & Gestalten: Richtlinien, Mikrosegmentierungsstrategie, IAM-Architektur und Telemetrieanforderungen definieren.
- Pilotieren: Richtliniendurchsetzung für einen begrenzten Anwendungsfall implementieren, um Prozesse und Tools zu validieren.
- Ausrollen: Richtlinien schrittweise mit Automatisierung und Change-Management-Praktiken skalieren.
- Überwachen & Optimieren: Telemetrie, SIEM/SOAR und kontinuierliche Verbesserungszyklen nutzen, um Richtlinien und KPIs zu justieren.
ACATO bietet Umsetzungsunterstützung, die Organisationen dabei hilft, Bewertungen in ISMS-konforme Roadmaps und gestufte Rollouts zu übersetzen. Die Leistungen umfassen Gap-Analysen, die Zuordnung von Kontrollen zu ISO/IEC 27001 sowie Schulungen für operative Teams im Rahmen akademieähnlicher Workshops. Diese Kombination aus Bewertung, ISMS-Ausrichtung und Schulung verringert die Reibungsverluste bei der Umsetzung und erhöht die Wahrscheinlichkeit einer dauerhaften Durchsetzung über Menschen, Prozesse und Technologie hinweg.
Wie sehen die schrittweisen Phasen der Zero-Trust-Einführung aus?
Eine detaillierte Einführungssequenz beginnt mit Discovery und Asset-Mapping, setzt sich mit der Definition von Richtlinien und Architektur fort, geht dann zu Pilotprojekten und Skalierung über und endet mit kontinuierlichen Verbesserungszyklen und der Integration in die Governance. Discovery erfasst Identitäts-, Geräte-, Anwendungs- und Dateninventare und dokumentiert Vertrauensgrenzen und Abhängigkeiten. Richtlinien und Architektur umfassen die Definition von Least-Privilege-Regeln, Mikrosegmentierungszonen, IAM-Abläufen und den für Durchsetzung und Audit erforderlichen Telemetriedaten. Pilotprojekte validieren das Verhalten in der Praxis, die Benutzererfahrung und Automatisierungs-Playbooks vor einem organisationsweiten Rollout. Die kontinuierliche Verbesserung nutzt Kennzahlen wie Richtlinienausnahmen, MTTD und MTTR, um Kontrollen und Governance zu iterieren.
Wie unterstützen kontinuierliches Monitoring und Automatisierung Zero Trust?
Kontinuierliches Monitoring sammelt Telemetriedaten aus IAM, EDR, Netzwerk-Durchsetzungspunkten und Anwendungsprotokollen, um SIEM- und SOAR-Systeme zu speisen, die Ereignisse zu verwertbaren Warnmeldungen und automatisierten Reaktionen korrelieren. Automatisierung verkürzt die Zeit bis zur Erkennung und Behebung, indem sie bedingte Zugriffsänderungen auslöst, Geräte isoliert und Vorfälle gemäß Playbooks eskaliert. Die telemetriegestützte Feinabstimmung von Richtlinien hilft, Fehlalarme zu reduzieren und Zugriffsregeln an sich entwickelnde Bedrohungslagen und geschäftliche Anforderungen anzupassen. Zu den aufkommenden Trends zählen KI-gestützte Anomalieerkennung und adaptive Authentifizierung, die Zugriffsentscheidungen nahezu in Echtzeit verfeinern und so die Kontrolle weiter verschärfen und den manuellen Aufwand für Sicherheitsteams reduzieren.
Welche Zero Trust Network Access-Lösungen verbessern die sichere Fernverbindung?
Zero Trust Network Access (ZTNA)-Lösungen bieten Zugriffskontrollen auf Ressourcenebene, die jede Sitzung authentifizieren und autorisieren, und ersetzen breite Netzwerktunnel durch sitzungsbezogene, identitätsbewusste Richtlinien. ZTNA ermöglicht granularen Zugriff auf Anwendungen und Dienste basierend auf Identität und Kontext, während traditionelle VPNs Tunnel auf Netzwerkebene schaffen, die übermäßigen lateralen Zugriff gewähren können. Cloudbasierte ZTNA-Dienste bieten zusätzliche Skalierbarkeit und zentralisiertes Richtlinienmanagement und lassen sich in SASE-Plattformen integrieren, um Netzwerk und Sicherheit zu vereinen. Die Wahl zwischen On-Premises-, Cloud- oder Hybrid-ZTNA hängt von der Bereitstellungskomplexität, Latenzüberlegungen und der Integration mit bestehenden IAM- und Telemetriesystemen ab.
Die folgende Tabelle vergleicht ZTNA-Lösungen, traditionelle VPNs und cloudbasierte ZTNA anhand zentraler Merkmale, um die Abwägungen zu verdeutlichen.
| Zugriffsmodell | Sicherheitsmodell | Bereitstellung & Verwaltung |
|---|---|---|
| Traditionelles VPN | Tunnel auf Netzwerkebene; implizites Vertrauen innerhalb des Tunnels | Häufig appliance-basiert; erfordert Skalierung des Perimeters und Client-Verwaltung |
| ZTNA (On-Premises) | Sitzungsbezogener, identitätszentrierter Zugriff; ressourcenbewusst | Integriert sich in das Unternehmens-IAM; benötigt lokale Policy Enforcement Points |
| Cloudbasiertes ZTNA | Identitäts- und Kontextdurchsetzung mit cloudbasierter Richtlinienebene | Skalierbar, verwaltete Richtlinien, geringerer Bedarf an On-Premises-Appliances |
Dieser Vergleich zeigt, wie unterschiedliche Fernzugriffsmodelle Sicherheit, Bereitstellung und Verwaltung für den Unternehmenseinsatz adressieren.
- Sitzungsbezogene Autorisierung: ZTNA bewertet jede Sitzung anhand von Identität und Gerätezustand, bevor Zugriff gewährt wird.
- Zugriff auf Ressourcenebene: Der Zugriff wird auf bestimmte Anwendungen statt auf ganze Netzwerke beschränkt.
- Reduzierte laterale Bewegung: Mikrosegmentierung und Kontextprüfungen verhindern umfassende interne Aufklärung.
Insgesamt verbessert das identitätsgetriebene Modell von ZTNA die Sicherheitslage für Remote-Nutzer und vereinfacht die Prüfbarkeit im Vergleich zu klassischen VPN-Tunneln und ermöglicht so eine sicherere Fernverbindung.
Wie ersetzt ZTNA traditionelle VPNs für den sicheren Zugriff?
ZTNA ersetzt VPNs, indem es das Zugriffsmodell von Tunneln auf Netzwerkebene hin zu identitäts- und richtliniengesteuerten Ressourcensitzungen verschiebt, die nur den Zugriff auf autorisierte Anwendungen erlauben. Anstatt Netzwerksichtbarkeit über einen Tunnel zu gewähren, vermittelt ZTNA jede Anfrage und bewertet Attribute wie Benutzeridentität, Gerätezustand und Geolokation, bevor eine befristete Sitzung bereitgestellt wird. Dieses Modell verringert den Schadensradius kompromittierter Zugangsdaten und macht es überflüssig, interne Dienste getunnelten Clients auszusetzen. Operativ vereinfacht ZTNA das Richtlinienmanagement, indem Ressourcenregeln zentralisiert und mit IAM abgestimmt werden, was Audit-Trails und die Erfassung von Compliance-Nachweisen unterstützt.
Welche Vorteile bieten cloudbasierte Zero-Trust-Lösungen?
Cloudbasierte Zero-Trust-Lösungen bieten schnelle Bereitstellung, elastische Skalierung, zentralisiertes Richtlinienmanagement und verwaltete Telemetrieaggregation, was sie für Organisationen mit verteilten Nutzern und cloud-first ausgerichteten Architekturen attraktiv macht. Zentrale Richtlinienebenen erlauben es Sicherheitsteams, regionsübergreifend konsistente Zugriffsregeln aufrechtzuerhalten und die Ausbreitung von Appliances in Zweigstellen zu reduzieren. Zu den Abwägungen zählen Überlegungen zum Anbietermanagement und mögliche Latenz bei bestimmten Workloads, die gegen die operativen Vorteile eines geringeren Wartungsaufwands abgewogen werden sollten. Die Integration mit SASE-Plattformen vereinheitlicht Netzwerk- und Sicherheitsdienste zusätzlich und ermöglicht konsolidierte Telemetrie und Richtlinienorchestrierung für einen umfassenderen Bedrohungsschutz.
Wie unterstützt die ACATO GmbH Zero Trust Architecture durch Beratung und Schulung?
Die ACATO GmbH bietet Beratung, Audits und Schulungen an, die darauf ausgerichtet sind, Zero-Trust-Prinzipien mit ISMS- und Zertifizierungszielen wie ISO/IEC 27001 in Einklang zu bringen und Organisationen dabei zu unterstützen, Kontrollen und Nachweise für Audits operativ umzusetzen. Die Leistungen umfassen Gap-Analysen, Kontrollzuordnungen und Audit-Vorbereitung, die Zero-Trust-Anforderungen in ISMS-Artefakte und Richtlinien übersetzen. Neben der Beratungstätigkeit bietet ACATO Schulungsformate, die auf den Aufbau einer sicherheitsorientierten Kultur ausgerichtet sind, mit Workshops und technischen Übungen für CISOs, IT-Teams und Auditoren. Die Incident-Readiness-Fähigkeiten — einschließlich digitaler Forensik und Datenwiederherstellung — ergänzen eine Assume-Breach-Haltung, indem sie sicherstellen, dass Organisationen Vorfälle mit strukturierten Prozessen und Beweissicherung untersuchen und sich davon erholen können.
Die Beratungsangebote von ACATO sind praxisnah und compliance-bewusst: Die Gap-Analyse identifiziert Schwachstellen gegenüber den Zero-Trust-Säulen, die Kontrollzuordnung übersetzt technische Kontrollen in ISMS-Anforderungen, und die Audit-Unterstützung bereitet Organisationen auf die Zertifizierungsreife vor. Die Schulungsprogramme konzentrieren sich auf rollenbasiertes Lernen, von Führungskräfte-Briefings zur Governance bis hin zu praktischen Planübungen und technischen Schulungen für Sicherheitsfachleute. Diese kombinierten Leistungen zielen darauf ab, die Einhaltung von Richtlinien zu erhöhen, das Verhalten bei der Reaktion auf Vorfälle zu verbessern und sicherzustellen, dass Zero-Trust-Architekturen nachweislich mit regulatorischen und Zertifizierungszielen im Einklang stehen. Organisationen, die strukturierte Unterstützung suchen, können die Beratung und Workshops von ACATO in Pilot- und Rollout-Phasen integrieren, um die Einführung zu beschleunigen.
Welche Beratungsleistungen bringen die ISO-27001-Zertifizierung mit Zero-Trust-Prinzipien in Einklang?
ACATO bietet eine Reihe von Beratungsleistungen an, die Zero-Trust-Kontrollen auf ISMS-Anforderungen abbilden und Organisationen durch systematische Gap-Analysen und Kontrollabgleich auf Zertifizierungen und Audits vorbereiten. Typische Ergebnisse umfassen eine dokumentierte Gap-Analyse, eine priorisierte Sanierungs-Roadmap, Kontrollzuordnungsmatrizen, die technische Umsetzungen in ISMS-Klauseln übersetzen, sowie Checklisten und Nachweisartefakte zur Audit-Vorbereitung. Diese Leistungen helfen Sicherheitsteams nachzuweisen, dass Zero-Trust-Richtlinien die Ziele von ISO/IEC 27001 erfüllen, während gleichzeitig prüfbare Nachweise für interne und externe Auditoren gepflegt werden. Das Ergebnis ist eine verbesserte Zertifizierungsreife und eine klarere Nachvollziehbarkeit von technischen Kontrollen zu Governance-Anforderungen.
Wie bauen die Schulungsprogramme von ACATO eine sicherheitsorientierte Kultur auf?
Die Schulungsprogramme von ACATO nutzen eine Mischung aus Sensibilisierungssitzungen, rollenbasierten technischen Workshops und Planübungen, um Zero-Trust-Verhaltensweisen in Rollen und Teams der Organisation zu verankern. Workshops für IT- und Sicherheitspersonal betonen bewährte Konfigurationspraktiken, Incident-Playbooks und die Automatisierung der Richtliniendurchsetzung, während sich Führungskräfte-Sitzungen auf Governance, Risikobereitschaft und Audit-Nachweise konzentrieren. Praktische Übungen und Simulationen testen Playbooks und verbessern die teamübergreifende Koordination bei der Bearbeitung von Vorfällen und der forensischen Übergabe. Messbare Ergebnisse umfassen eine verbesserte Einhaltung von Richtlinien, schnellere Reaktionszeiten bei Vorfällen und eine bessere Vorbereitung auf Audit-Szenarien.
Warum ist Zero Trust entscheidend für Datenschutz und regulatorische Compliance?
Zero Trust bringt technische Kontrollen mit regulatorischen Anforderungen in Einklang, indem es Zugriff nach dem Prinzip der geringsten Rechte, umfassende Protokollierung und Datenschutzmaßnahmen durchsetzt, die die Verpflichtungen aus DSGVO und NIS 2 unterstützen. Durch die Anwendung identitätsbasierter Kontrollen, Datenklassifizierung, Verschlüsselung und DLP verringern Organisationen die Wahrscheinlichkeit unbefugter Verarbeitung und verbessern die Fähigkeit, Audit-Nachweise darüber zu liefern, wer wann worauf zugegriffen hat und warum. Kontinuierliches Monitoring und robuste Protokollierung schaffen eine beweiskräftige Spur, die Meldepflichten bei Verstößen und die Prüfung nach einem Vorfall erleichtert. Eine wirksame Datenverwaltung in Kombination mit Zero Trust verringert die Auswirkungen eines Verstoßes, indem sie die Exposition begrenzt und schnellere, evidenzbasierte Reaktionen ermöglicht.
Weitere Forschung unterstreicht, wie Zero-Trust-Prinzipien maßgeblich zur Bewältigung von Herausforderungen bei der DSGVO-Umsetzung und zur Verbesserung der Datenschutzanforderungen beitragen.
Zero Trust für DSGVO-Compliance & Datenschutz Zero Trust Security ist ein strategischer Ansatz für Informationssicherheit, der kritische Segmente definiert, die die „Kronjuwelen“ enthalten, und Sicherheitsmaßnahmen gemäß einem strukturierten Prozess umsetzt, der auch Datenschutzanforderungen einschließt. Ein Zero-Trust-Segment kann ein hochwertiger Vermögenswert (High Valuable Asset) sein, der personenbezogene Daten (Personally Identifiable Information, PII) verarbeitet, die geschützt werden müssen. Ziel dieses Papiers ist es, die vorliegenden Herausforderungen bei der DSGVO-Umsetzung zu beschreiben und die empirische Untersuchung mit Chief Information Security Officers (CISOs) und Datenschutzbeauftragten (DPOs) zu erläutern, um das ON2IT Zero Trust Framework um zusätzliche Datenschutzanforderungen zu ergänzen. Leveraging zero trust security strategy to facilitate compliance to data protection regulations, 2022
Die folgende Tabelle ordnet gängige Zero-Trust-Kontrollen den Zielen von DSGVO und NIS 2 zu, um die Compliance-Ausrichtung zu veranschaulichen.
| Kontrollbereich | Regulatorisches Ziel | Beispielhafter Nachweis |
|---|---|---|
| Zugriffsprotokollierung & IAM | Nachweis autorisierten Zugriffs und Rechenschaftspflicht | Zentrale Protokolle mit Authentifizierungs-, MFA- und Autorisierungsentscheidungen |
| Verschlüsselung & DLP | Schutz personenbezogener Daten bei Speicherung und Übertragung | Schlüsselverwaltungsnachweise und DLP-Vorfallberichte |
| Erkennung & Reaktion auf Vorfälle | Zeitnahe Erkennung und Meldung von Verstößen | SIEM-Warnmeldungen, Vorfallzeitachsen und forensische Berichte |
Die Zuordnung von Kontrollen zu regulatorischen Zielen bietet damit einen klaren Weg, um Compliance nachzuweisen und bei Bedarf durch DSGVO oder NIS 2 geforderte Audit-Nachweise zu erstellen.
Zu den Aufgaben der Datenverwaltung, die die Auswirkungen eines Verstoßes verringern, zählen:
- Klassifizieren: Sensible Daten identifizieren und Zugriffsregeln basierend auf der Klassifizierung anwenden.
- Minimieren: Datenerfassung und -aufbewahrung auf das für die Verarbeitungszwecke Notwendige beschränken.
- Verschlüsseln & Tokenisieren: Verschlüsselung und Tokenisierung nutzen, um Daten bei Speicherung und Übertragung zu schützen.
Die Umsetzung dieser Governance-Praktiken zusammen mit Zero-Trust-Kontrollen verringert somit sowohl die Wahrscheinlichkeit als auch die Auswirkungen von Verstößen und verbessert gleichzeitig die Compliance-Lage.
Wie unterstützt Zero Trust die Einhaltung von DSGVO und NIS 2?
Zero Trust unterstützt DSGVO und NIS 2, indem sichergestellt wird, dass der Zugriff auf autorisierte Personen beschränkt bleibt, detaillierte Protokolle zur Rechenschaftspflicht geführt werden und Daten durch Verschlüsselung und DLP geschützt werden, um angemessene technische und organisatorische Maßnahmen nachzuweisen. Die DSGVO verlangt einen nachweisbaren Schutz personenbezogener Daten und angemessene Verarbeitungskontrollen; die identitätsbasierten Richtlinien und die Protokollierung von Zero Trust liefern diesen Nachweis. NIS 2 betont das Risikomanagement und die Meldung von Vorfällen für Betreiber wesentlicher Dienste und digitale Diensteanbieter; Zero Trust verbessert die Erkennung und begrenzt die Auswirkungen durch Segmentierung und Monitoring. Für Audits gehören zu den Nachweisartefakten Zugriffskontrollmatrizen, Protokollierungsausgaben und forensische Vorfallberichte, die die Einhaltung beider Rahmenwerke belegen.
Welche Rolle spielt Data Governance bei der Minimierung der Auswirkungen eines Verstoßes?
Data Governance definiert Klassifizierungs-, Aufbewahrungs- und Zugriffsrichtlinien, die festlegen, welche Daten existieren und wer darauf zugreifen kann, wodurch die Menge sensibler Informationen, die bei einem Verstoß offengelegt werden, verringert wird. Eine wirksame Governance schreibt Verschlüsselung, Maskierung und Tokenisierung dort vor, wo dies angemessen ist, und verknüpft Zugriffskontrollen mit Geschäftsrollen und -prozessen. Incident-Response-Workflows sollten Governance-Schritte für datenbezogene Entscheidungen enthalten, etwa die Eindämmung betroffener Datensätze und priorisierte Benachrichtigungslisten. Forensik- und Wiederherstellungsfähigkeiten sollten in die Governance integriert werden, um eine schnelle Beweissicherung und Wiederherstellung zu ermöglichen, was die betriebliche Beeinträchtigung verringert und regulatorische Meldepflichten unterstützt.
- Klassifizierung: Kennzeichnung von Daten nach Sensibilität, um Schutzmaßnahmen anzupassen.
- Aufbewahrungsrichtlinien: Entfernung nicht benötigter Daten, um die Angriffsfläche zu verringern.
- Integration der Forensik: Vordefinierte Übergabepunkte für die Beweissicherung und Wiederherstellung.
Eine starke Data Governance in Kombination mit Zero-Trust-Kontrollen begrenzt letztlich die Exposition, beschleunigt die Wiederherstellung und unterstützt regulatorische Meldepflichten, um die Gesamtauswirkungen eines Verstoßes zu minimieren.
FAQ
Was bedeutet das Prinzip „Niemals vertrauen, immer verifizieren“?
Jede Zugriffsanfrage wird kontinuierlich anhand von Identität, Gerätezustand und Kontext validiert, bevor Zugriff gewährt wird. Vertrauen ist niemals implizit, sondern basiert auf Least-Privilege-Regeln.
Wie unterscheidet sich Zero Trust vom klassischen Perimeter-Modell?
Zero Trust ersetzt implizites Netzwerkvertrauen durch identitätszentrierte Kontrollen, Mikrosegmentierung und telemetriegestützte Richtliniendurchsetzung. Es geht von einem bereits erfolgten Einbruch aus und verifiziert jede Zugriffsentscheidung permanent statt einmalig am Perimeter.
Wie unterstützt ACATO GmbH Unternehmen bei der Zero-Trust-Einführung?
ACATO GmbH bietet Beratung, ISO-27001-Ausrichtung, Schulungen und Incident-Readiness-Services für Organisationen in Unterföhring. Die Beratungspraxis mappt Zero-Trust-Kontrollen auf ISMS-Anforderungen und unterstützt bei Risikobewertungen sowie Audit-Bereitschaft.
Zusammenfassung
Zusammenfassend lässt sich sagen, dass die Zero-Trust-Architektur einen grundlegenden Wandel von der perimeterbasierten Verteidigung hin zur kontinuierlichen Überprüfung jedes Benutzers, jedes Geräts und jeder Verbindung innerhalb des Unternehmensnetzwerks darstellt. Die ACATO GmbH unterstützt Unternehmen in Unterföhring und darüber hinaus dabei, dieses Modell in praxisorientierte, prüfbare und anerkannte Standards erfüllende Sicherheitsmaßnahmen zu überführen. Unternehmen, die diese Architektur implementieren, sind bestens gerüstet, um sich gegen wachsende Cyber-Bedrohungen zu behaupten und gleichzeitig die strengen Compliance- und Zertifizierungsanforderungen zu erfüllen, die für eine moderne Governance im Bereich der Informationssicherheit maßgeblich sind.