Einleitung
Förderprogramme im Kontext der ISO 27001 sind öffentliche und EU-Fördermaßnahmen, die die Kosten für Beratung, Implementierung, Schulung und Zertifizierung eines Informationssicherheits-Managementsystems (ISMS) senken. Dieser Leitfaden erklärt, warum solche Zuschüsse für Organisationen auf dem Weg zur ISO 27001-Zertifizierung relevant sind, wie sie die Einhaltung von NIS 2.0 und DSGVO unterstützen und welche praktischen Schritte zur Fördermittelbeantragung notwendig sind. Er ordnet Programmtypen förderfähigen Aktivitäten zu, zeigt anonymisierte Praxisbeispiele und erläutert, wie maßgeschneiderte Antragsunterstützung und ISMS-Implementierungsdienste erfolgreiche Förderanträge ermöglichen. Schlüsselbegriffe wie ISO 27001-Förderung Deutschland, EU-Fördermittel Cybersicherheit und KMU-Fördermittel Cybersicherheit Deutschland strukturieren die Themen für Auffindbarkeit und praktische Planung.
Was sind die wichtigsten Fördermöglichkeiten für die ISO 27001 Zertifizierung in Deutschland?
Wichtige Fördermöglichkeiten in Deutschland umfassen bundesweite Zuschussprogramme, landesweite Innovations- und Beratungsförderungsgutscheine sowie spezifische KMU-Subventionen, die Beratungs- und Zertifizierungskosten reduzieren. Diese Programme finanzieren Gap-Analysen, ISMS-Implementierung, Schulungen und externe Audits, senken damit die Kosten für Antragsteller und beschleunigen die Einhaltung von Vorgaben wie NIS 2.0. Das Verständnis der Aufteilung zwischen bundesweiten und regionalen Angeboten hilft, den richtigen Förderweg für den eigenen ISO 27001-Umfang zu wählen.
Welche bundesweiten Zuschüsse unterstützen ISO 27001 und Cybersicherheitsinitiativen?
Bundesweite Zuschüsse zielen auf digitale Transformation, Cybersicherheitskapazitäten und Beratungsdienste ab und finanzieren häufig Beraterhonorare, Pilotimplementierungen und Schulungen, um die Resilienz von KMU zu stärken. Antragsteller benötigen einen klaren Projektplan, Kostenschätzungen wie Anbieterangebote und einen Nachweis, dass das Vorhaben Geschäftskontinuitäts- oder Digitalisierungsziele unterstützt. Bewertungskriterien konzentrieren sich auf Machbarkeit, Wirkung und strategische Ausrichtung, daher sollten ISO 27001-Meilensteine messbar und risikoorientiert formuliert werden.
Welche landesspezifischen Förderprogramme existieren für die ISO 27001 Zertifizierung?
Landesförderprogramme unterscheiden sich je Bundesland und bieten oft Gutscheine, niedrigschwellige Beratungsförderung oder Mitfinanzierung für Innovationsprojekte, die Sicherheits-Upgrades und Zertifizierung einschließen. Sie richten sich häufig gezielt an KMU und Sektoren, in denen der Marktzugang zertifizierte Standards voraussetzt, mit unterschiedlichen Sätzen, Obergrenzen und Fristen. Bei der Suche auf Landesportalen helfen Begriffe wie „Informationssicherheitszuschüsse Bayern“ oder „Digitalisierungsförderung EU“; eine Kombination mit Bundes- oder EU-Mitteln kann die Förderung weiter erhöhen, sofern dies erlaubt ist.
Wer ist für deutsche ISO 27001 Förderprogramme berechtigt?
Die Berechtigung hängt meist von Unternehmensgröße (KMU-Schwellenwerte), Rechtsform, Projektumfang und teils von sektoraler Relevanz wie kritischer Infrastruktur ab. Viele Programme definieren KMU über Mitarbeiterzahl und Umsatz und schließen große Unternehmen aus oder verlangen eine Konsortialteilnahme bei bestimmten Bundes- oder EU-Ausschreibungen. Benötigt werden üblicherweise Registrierungsnachweise, ein KMU-Nachweis, ein detaillierter Projektplan und Anbieterangebote für Beratung oder Zertifizierung.
Wie können EU-Förderprogramme die ISO 27001 Zertifizierung unterstützen?
EU-Programme wie Digital Europe, Horizon Europe und die Strukturfonds unterstützen ISO 27001-nahe Aktivitäten, indem sie größere Cybersicherheitsprojekte, Innovationspiloten und Kapazitätsaufbau finanzieren, die ISMS-Implementierung als Teil der digitalen Transformation einschließen. Finanzierung erfolgt über Ausschreibungen, Konsortialzuschüsse und regionale Mitfinanzierung für KMU, Forschungspartner und öffentlich-private Kooperationen. Die Zuordnung von Beratung, technischer Absicherung, Schulung und Zertifizierung zum passenden EU-Instrument erhöht die Erfolgschancen.
Welche Rolle spielen Digital Europe und Horizon Europe bei Cybersicherheitszuschüssen?
Digital Europe finanziert die Skalierung digitaler und betrieblicher Cybersicherheitsdienste und unterstützt Bereitstellungs- und Schulungsaktivitäten gemäß ISO 27001-Kontrollen, während Horizon Europe kollaborative Forschung und Pilotprojekte fördert, bei denen zertifizierte ISMS-Prozesse Teil der Projektgovernance sein können. Förderfähige Kosten umfassen Expertenservices und technische Integration; erfolgreiche Anträge zeigen klar, wie ISO 27001-Aktivitäten Projektrisiken mindern.
Securing EU Funding for Cybersecurity: Project Proposals and Funding Mechanisms Analysiert, wie erfolgreiche Cybersicherheits-Förderanträge EU-Regularien (NIS2, Cyber Resilience Act) und Programme wie Horizon Europe, Digital Europe und CEF Digital nutzen, und benennt Best Practices für Konsortien und Wirkungsnachweis. Lessons learned on cybersecurity project proposals for successful EU grant applications, 2025
Wie erleichtern Europäische Digitale Innovationszentren die ISO 27001-Förderung?
Europäische Digitale Innovationszentren (EDIHs) bieten Beratung, teils Mitfinanzierung und Vermittlung, um KMU den Zugang zu EU- und nationalen Mitteln zu erleichtern und ISMS-Bedarfe in förderfähige Projektumfänge zu übersetzen. Sie verbinden Organisationen mit Technologieanbietern, Vermittlern und Förderberatern und unterstützen bei Antragsmaterialien und der Suche nach Konsortialpartnern für Horizon- oder Digital Europe-Ausschreibungen.
Welche strukturellen und regionalen Entwicklungsfonds sind für IT-Sicherheit verfügbar?
Strukturfonds wie EFRE und ESF unterstützen zusammen mit nationaler Mitfinanzierung regionale Wettbewerbsfähigkeit und Arbeitskräftequalifizierung, oft über IT-Sicherheits-Upgrades und Schulungen im Zusammenhang mit ISO 27001. Sie decken ein breites Spektrum von kleinen KMU-Gutscheinen bis zu größeren Multi-Beneficiary-Programmen ab; die Berechtigung richtet sich nach regionalen Prioritäten. Projektphasen sollten mit Förderregeln und regionalen Verwaltungsbehörden abgestimmt werden.
Was ist der schrittweise Prozess zur Beantragung von ISO 27001-Förderprogrammen?
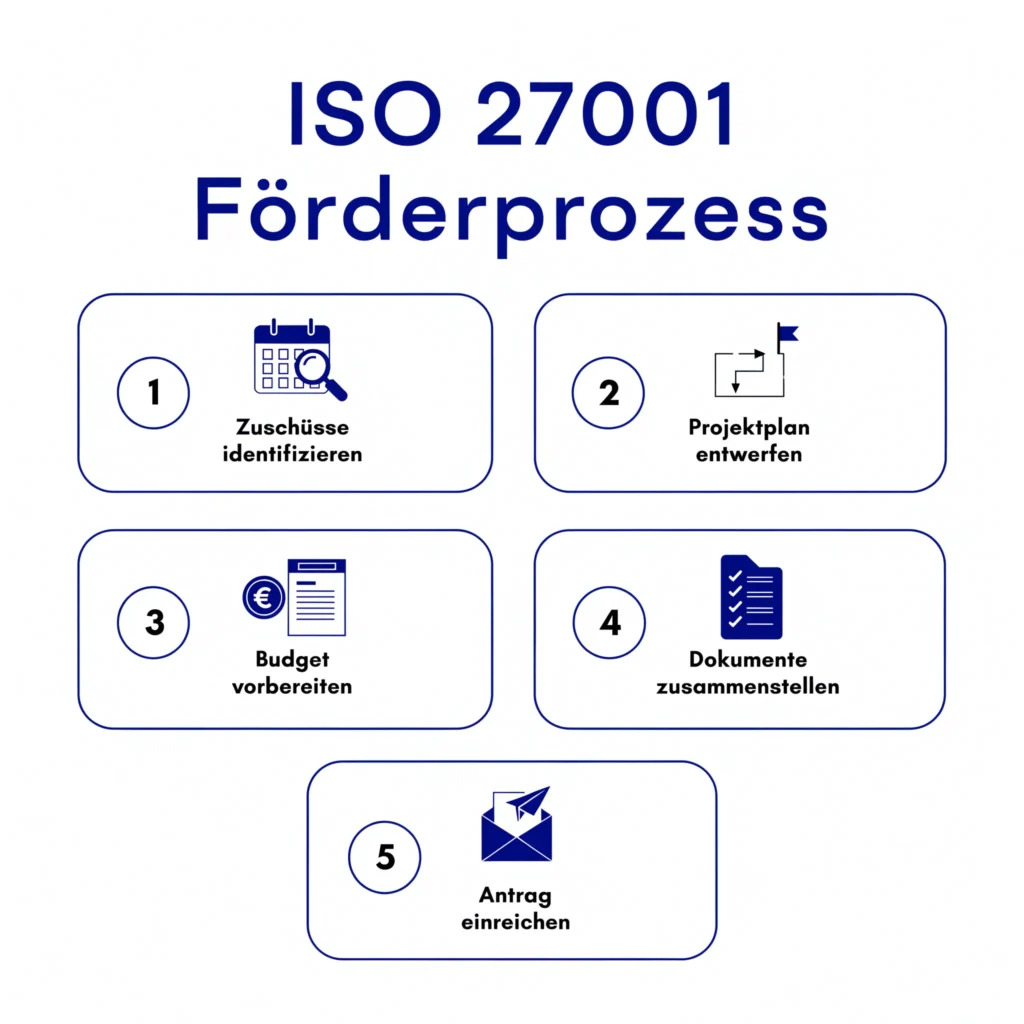
Die Beantragung folgt einer klaren Reihenfolge: geeignete Programme und Fristen identifizieren, einen Projektplan mit ISMS-Meilensteinen erstellen, Dokumentation und Anbieterangebote zusammenstellen und den Antrag einreichen, gefolgt von Berichterstattung und Überwachung. Dies funktioniert, weil Förderer Machbarkeit, Wirkung und Kosten-Nutzen bewerten; eine klare Ausrichtung der Projektlieferungen auf Förderziele erhöht die Erfolgsrate. Danach entscheiden Organisationen, ob sie den Antrag selbst verwalten oder spezialisierte Unterstützung nutzen.
- Geeignete Zuschüsse identifizieren und Fristen, Zulassungsregeln und Kombinationsbeschränkungen notieren.
- Einen Projektplan entwerfen, der ISO 27001-Phasen mit messbaren Meilensteinen verknüpft.
- Ein detailliertes Budget mit Anbieterangeboten für Beratung, Audits und Zertifizierung vorbereiten.
- Unternehmensdokumentation, technischen Umfang und Risikoanalysen zusammenstellen.
- Den Antrag einreichen und sich auf Überwachungs- und Berichtspflichten vorbereiten.
Dieser Ansatz klärt die Aufgaben der Antragsteller und zeigt, wo spezialisierte Unterstützung bei Antrag und Zertifizierung einen Mehrwert bietet.
Wie bereitet und reicht man einen erfolgreichen Zuschussantrag für ISO 27001 ein?
Ein erfolgreicher Antrag übersetzt ISMS-Aktivitäten in förderfähige Aufgaben: Umfang, Zeitplan mit Meilensteinen, Ressourcenzuweisung für Beratung und Audits sowie erwartete Ergebnisse wie Compliance und Marktzugang. Budgetposten sollten Beratung, Implementierung, Schulung und Zertifizierung trennen und durch Anbieterangebote belegt werden; Prüfer erwarten realistische Zeitpläne und messbare KPIs. Die Ausrichtung an NIS 2.0 und DSGVO sollte explizit benannt werden.
Welche Dokumentation ist für ISO 27001-Förderanträge erforderlich?
Üblich gefordert werden Unternehmensregistrierung, KMU-Nachweis, ein detaillierter Projektplan mit Zeitplan, ein Budget mit Anbieterangeboten für Beratung und Zertifizierung sowie Angaben zu erwarteter Wirkung. Finanzielle Erklärungen können die Berechtigung belegen, während technische Scopes und Risikoanalysen die Relevanz für Cybersicherheitsziele zeigen. Standardisierte Formate wie Zeitpläne und Postenbudgets beschleunigen die Prüfung.
Wie unterstützt ACATO GmbH Unternehmen bei der Zuschussantragstellung und Zertifizierung?
ACATO GmbH gleicht Organisationen mit geeigneten Förderprogrammen ab, bereitet konforme Antragsdokumentation vor und erbringt ISMS-Implementierungsdienste gemäß den Anforderungen der Förderer. Zu den Leistungen zählen Erstberatung, Gap-Analyse zur Umfangsdefinition, Vorbereitung von Antragsnarrativen und Budgets sowie interne Audits und Schulungen im Rahmen der ISO 27001-Beratung. Interessierte Organisationen können eine kostenlose Erstberatung anfordern, um Förderfähigkeit und nächste Schritte zu klären.
Was sind die Vorteile und die Kapitalrendite der geförderten ISO 27001 Zertifizierung?
Geförderte ISO 27001-Zertifizierung bringt direkte Kosteneinsparungen bei Beratung und Zertifizierung, reduziert langfristige Betriebsrisiken und eröffnet Marktzugang durch Erfüllung von Beschaffungsanforderungen; zusammen ergibt sich eine quantifizierbare Kapitalrendite. Zuschüsse senken die anfänglichen Investitionskosten, während ein zertifiziertes ISMS erwartete Vorfallkosten reduziert und Vertrauen stärkt. Die ROI-Messung vergleicht geförderte mit nicht geförderten Szenarien und bewertet vermiedene Vorfälle, höhere Auftragsgewinnraten und Compliance-Einsparungen.
Diese Tabelle ordnet Vorteile messbaren Metriken und Beispielwerten zu.
| Vorteil | Metrik | Beispiel / Wert |
|---|---|---|
| Direkte Kostenreduzierung | Prozentsatz der geförderten Beratung/Zertifizierung | 30–50% typische Mitfinanzierung (anonymisiertes Beispiel) |
| Reduzierte Vorfallkosten | Jährliche erwartete Verlustreduzierung | 20–40% geringere erwartete Vorfallkosten nach ISMS |
| Marktzugang | Erhöhung der gewonnenen Ausschreibungen | +10–25% Ausschreibungsberechtigung in regulierten Sektoren |
| Compliance-Effizienz | Reduzierung der Auditzeit | 30% schnellere Erstellung von Compliance-Nachweisen |
Wie reduzieren Zuschüsse die Kosten der ISO 27001 Implementierung und Zertifizierung?
Zuschüsse decken meist Beratungshonorare, Schulungen, Gap-Analysen und teils Zertifizierungsauditkosten und senken damit die Nettokosten für den akkreditierten Status, was Amortisationszeiten verkürzt. Eine 50-prozentige Förderung der Beratungshonorare kann die internen Budgets für externe Expertise halbieren und eine phasenweise Implementierung ermöglichen. Förderer verlangen Nachweise förderfähiger Ausgaben, daher ist die Abstimmung von Rechnungen mit den Zuschussdefinitionen entscheidend.
Cost-Benefit Analysis of Cybersecurity Compliance Investments and ROI Die Kapitalrendite von Compliance-Investitionen ist wegen immaterieller Sicherheitsvorteile analytisch komplex; subventionierte Ansätze helfen, den vollen Wert sektorübergreifend abzubilden. Evaluating the Cost-Benefit Dynamics of Cybersecurity Compliance Investments, NR Mayeke, 2025
Wie verbessert geförderte Zertifizierung die Wettbewerbsfähigkeit und den Marktzugang?
Zertifizierte Informationssicherheitsprozesse stärken Gebote für öffentliche Beschaffung und Lieferketten, die nachweisbare ISMS-Kontrollen verlangen, und erhöhen Vertragsberechtigung und Kundenvertrauen. Viele Käufer und regulierte Sektoren fordern ISO 27001 oder gleichwertige Nachweise, teils neben Normen wie ISO 9001, als Teil der Ausschreibungsbewertung, wodurch geförderte Zertifizierung zu greifbaren Geschäftsmöglichkeiten führt und die Onboarding-Prozesse mit Unternehmenskunden beschleunigt.
Wie unterstützt die ISO 27001 Zertifizierung die Einhaltung von NIS 2.0 und DSGVO?
ISO 27001 liefert einen strukturierten Kontrollsatz und Dokumentationsnachweise, die auf viele NIS 2.0-Pflichten und DSGVO-Prinzipien einzahlen, etwa Vorfallreaktion, Zugangskontrolle und Datenschutz-Governance. Geförderte ISMS-Aktivitäten liefern so wiederverwendbare Nachweise für mehrere Compliance-Regime. Die Zuordnung von ISO 27001-Kontrollen zu NIS 2.0 und DSGVO in der Antragsnarrative stärkt das Argument für öffentliche Förderung.
Welche Cybersicherheitszuschüsse sind speziell für KMU verfügbar, die die ISO 27001 anstreben?
KMU-orientierte Zuschüsse kommen häufig als Beratungsgutscheine, subventionierte Beratungsdienste oder kleine Projektmitfinanzierungen, die Beratung und Schulung ausdrücklich als förderfähige Kosten benennen, was sie ideal für den Einstieg in ISO 27001 macht. Sie senken Eintrittsbarrieren durch Finanzierung von Gap-Analysen, Schulungen und ersten Zertifizierungsschritten, oft mit vereinfachten Antragsprozessen.
Welche Regierungsprogramme zielen auf KMU-Cybersicherheit und ISO 27001-Förderung ab?
Regierungsprogramme für KMU bieten Beratungsförderungsgutscheine, Kreditgarantien mit Zinszuschüssen für Digitalprojekte und gezielte regionale Digitalisierungsausschreibungen mit ISMS-Elementen. Förderquoten variieren, decken aber oft einen erheblichen Teil der Beratungskosten bis zu einer Obergrenze; KMU sollten Zulassungsschwellen und erlaubte Kostenkategorien prüfen. Bewerbungen sollten messbare Ergebnisse wie geschulte Mitarbeiter und implementierte ISMS-Verfahren hervorheben.
ISO 27001 Adoption in Germany: Consultancy, Financial Services, and SME Support Zeigt, dass Beratungs- und Finanzdienstleister zu den Vorreitern bei ISO/IEC 27001 zählen und dass staatliche Förderung und Anreize die Verbreitung unter KMU beschleunigen. Exploring the adoption of ISO/IEC 27001, M Mirtsch, 2020
Wie können KMU Fördermöglichkeiten für Informationssicherheitsmanagement maximieren?
KMU erhöhen ihre Erfolgschancen mit phasenweisen Implementierungsplänen, die zu Förderzeiträumen passen, durch Bündelung von Beratung, Schulung und Zertifizierung zu einem kohärenten Projekt und durch Nutzung lokaler Vermittler wie Handelskammern oder EDIHs. Standardisierte Angebote, ein früh dokumentierter KMU-Status und gegebenenfalls Konsortialteilnahme stärken die Bewerbung.
- KMU sollten Kernunterlagen im Voraus vorbereiten: Registrierung, Finanzübersicht, Projektplan.
- KMU sollten mehrere Anbieterangebote einholen, um Budgetposten zu belegen.
- KMU sollten Projekte phasenweise planen, um mit Förderzeiträumen übereinzustimmen.
Diese Schritte reduzieren administrative Reibung und erhöhen die Chance auf KMU-spezifische Cybersicherheitszuschüsse.
Welche häufig gestellten Fragen gibt es zu ISO 27001 Förderprogrammen?
Organisationen fragen regelmäßig, ob Fördermittel existieren, wer qualifiziert ist, welche Kosten förderfähig sind und wie sich die Nettokosten der Zertifizierung mit Zuschüssen abschätzen lassen. Die folgenden Antworten bieten eine kompakte Orientierung und verweisen für Details auf die vorherigen Abschnitte.
Welche deutschen Regierungszuschüsse sind für die ISO 27001 Zertifizierung verfügbar?
Deutsche Zuschüsse umfassen bundesweite Digitalisierungs- und Cybersicherheitslinien, landesweite Beratungsförderungsgutscheine und KMU-fokussierte Mitfinanzierung, die häufig Beratung, Schulung und teils Auditkosten abdecken. Anbieter sind Ministerien und regionale Entwicklungsagenturen, deren Portale Ausschreibungen und Zulassungsregeln veröffentlichen. Eine Kombination aus Bundesangebot und Landesgutschein liefert für die meisten Antragsteller die beste Abdeckung.
Können Unternehmen staatliche Fördermittel für die ISO 27001 Zertifizierung erhalten?
Ja, sofern das Projekt die Programmzulassung erfüllt und mit Zielen wie digitaler Transformation, Cybersicherheitsresilienz oder KMU-Wettbewerbsfähigkeit übereinstimmt. Erforderlich sind nachweisbare Projektpläne, förderfähige Kostenpositionen und die Einhaltung von Kombinationsregeln; manche Programme schließen große Unternehmen aus oder verlangen Konsortien.
Wie hoch sind die Kosten der ISO 27001 Zertifizierung mit Förderunterstützung?
Die Kosten variieren nach Unternehmensgröße, Umfang und Auditorhonoraren; typische Posten sind Beratung für Gap-Analyse und ISMS-Aufbau, interne Ressourcen und externe Zertifizierungsaudits. Beispiel: Ein KMU mit 40.000 € Beratungsbedarf, das 50 % Förderung sichert, senkt die Nettokosten auf 20.000 € zuzüglich Zertifizierungsgebühren. Förderer setzen oft Obergrenzen für förderfähige Beträge.
Gibt es Cybersicherheitszuschüsse für die ISO 27001 Implementierung?
Ja, Cybersicherheits- und Digitalisierungsfonds erlauben ausdrücklich ISMS-Implementierung, Schulung und zugehörige Beratung, sofern das Projekt klare Ergebnisse und Risikominderung nachweist. Dazu zählen bundesweite Innovationszuschüsse, Landesgutscheine und EU-Mitfinanzierung für größere kollaborative Projekte; Dokumentation und Anbieterangebote belegen die förderfähigen Ausgaben.
Wie haben deutsche und EU-Unternehmen erfolgreich Fördermittel für ISO 27001 erhalten?
Erfolgreiche Förderfälle teilen gemeinsame Faktoren: präzise Abgrenzung, professionelle Antragsnarrative, glaubwürdige Budgets mit Anbieterangeboten und nachweisbare Verbindungen zwischen ISMS-Aktivitäten und regulatorischen oder Marktbedürfnissen. Die folgenden anonymisierten Beispiele zeigen Ergebnisse, die Rolle spezialisierter Unterstützung und typische Zeitrahmen.
Wie hat ein deutsches KMU 50% Förderung für die ISO 27001 Zertifizierung mit ACATO GmbH erhalten?
Ein KMU mit Lieferkettenanforderungen kombinierte regionale Beratungsförderung mit einem bundesweiten Gutschein und erzielte rund 50 % Förderung der Beratungskosten durch einen phasenweisen ISMS-Plan und dokumentierte Anbieterangebote. ACATO GmbH unterstützte mit Erstberatung, Gap-Analyse, Antragsnarrative und ISO 27001-Beratung, wodurch Gap-Remediation, Schulungen und Zertifizierungsbereitschaft fristgerecht und mit geringeren Nettokosten erreicht wurden.
Was sind aktuelle Beispiele für EU-geförderte ISO 27001 Projekte?
Aktuelle anonymisierte EU-Projekte integrieren ISO 27001 als Governance-Rückgrat größerer Digitalisierungs- oder Cybersicherheitszuschüsse mit Multi-Partner-Piloten. Geförderte Elemente umfassen Beratung, technische Integration, Schulung und grenzüberschreitenden Wissensaustausch, wobei Replizierbarkeit für KMU betont wird. Dies zeigt, dass die Ausrichtung der ISMS-Einführung an Innovations- und Verbreitungszielen die Chancen auf EU-Unterstützung erhöht.
Wie bleibt man über neue Förderprogramme für die ISO 27001 Zertifizierung informiert?
Aktuell zu bleiben erfordert die Beobachtung offizieller Portale, das Abonnieren von Benachrichtigungen zu gezielten Schlüsselwörtern und die Nutzung von Vermittlungsnetzwerken wie EDIHs und regionalen Entwicklungsagenturen. Ein organisierter Triage-Workflow hilft, schnell auf neue Ausschreibungszeiträume zu reagieren und Antragsmaterialien vorzubereiten.
Welche offiziellen Portale und Agenturen bieten aktuelle Förderinformationen?
Offizielle deutsche und EU-Portale von Ministerien, regionalen Wirtschaftsförderstellen und der Europäischen Kommission veröffentlichen Ausschreibungen und Zulassungsregeln. Suchbegriffe wie „Förderprogramme“, „Zuschüsse“ und „Digitalisierungsförderung EU“ helfen, relevante Ankündigungen zu finden; regionale Verwaltungsbehörden klären offene Fragen.
Wie verwendet man Benachrichtigungen und SEO-Tools, um neue ISO 27001-Fördermöglichkeiten zu verfolgen?
Automatisierte Benachrichtigungen mit Begriffen wie „ISO 27001 Förderung Deutschland“ oder „KMU Cybersicherheitszuschüsse Deutschland“ liefern zeitnahe Hinweise auf neue Ausschreibungen. Ein Triage-Workflow nach Berechtigung, Frist und Aufwand sowie standardisierte Vorlagen für Projektpläne verkürzen die Reaktionszeit; die Beobachtung von EDIHs und Wirtschaftsförderagenturen ergänzt das Monitoring.
Welche Branchentrends und regulatorischen Änderungen beeinflussen die ISO 27001-Förderung?
NIS 2.0 und die sich entwickelnde DSGVO-Durchsetzung erhöhen die Nachfrage nach zertifizierten Sicherheitspraktiken und lenken Förderprioritäten auf Lieferkettenresilienz und Vorfallreaktion. Steigende Cyber-Bedrohungen verstärken die öffentliche Investition in KMU-Cybersicherheit. Für Organisationen, die eine geförderte Zertifizierung anstreben, bietet ACATO GmbH ISO 27001-Beratung, beginnend mit einer kostenlosen Erstberatung.