Ein Business-Continuity-Plan (BCP) für Cybersicherheit legt Richtlinien, Prozesse und technische Kontrollen fest, die sicherstellen, dass eine Organisation kritische Geschäftsabläufe während und nach einem Cyber-Vorfall fortsetzen kann. Dieser Artikel erläutert, wie ein cyberfokussierter BCP die Business Impact Analysis (BIA), die Incident Response (IR), die Disaster Recovery (DR) und die digitale Forensik miteinander verknüpft, um Ausfallzeiten zu reduzieren, Beweise zu sichern und Dienste mit messbaren Wiederherstellungszielen (Recovery Time Objectives, RTO) und Wiederherstellungspunktzielen (Recovery Point Objectives, RPO) wiederherzustellen. Leser erfahren, wie ein IR-Plan entwickelt wird, wie Backup- und Wiederherstellungsansätze validiert werden, wie Cyber-Resilienz durch Risikobewertung und Schulung aufgebaut wird und wie forensische Praktiken die rechtliche und operative Wiederherstellung unterstützen. Der Leitfaden zeigt zudem praktische Schritte zum Aufbau und zur Durchführung von Übungen für ein Incident-Response-Team, zur Auswahl von Backup-Architekturen und zur Gestaltung von Schulungspfaden, die die Einsatzbereitschaft dauerhaft sichern. Durchgehend wird auf Standards und Rahmenwerke wie NIST SP 800-61, ISO 22301 und ISO/IEC 27031 verwiesen, um technische Maßnahmen mit den Anforderungen der Governance in Einklang zu bringen. Nach der Definition der Grundkonzepte und Vorteile zeigt der Artikel praktische Schritte und Checklisten, die Teams anwenden können, um die operative Resilienz zu stärken und die geschäftlichen Auswirkungen von Cyber-Vorfällen zu verringern.
Was ist ein Business-Continuity-Plan für Cybersicherheit und warum ist er unerlässlich?
Ein Business-Continuity-Plan (BCP) für Cybersicherheit ist eine dokumentierte Strategie, die sicherstellt, dass wesentliche Geschäftsfunktionen während und nach Cyber-Vorfällen fortgeführt werden, indem Personen, Prozesse und Technologien koordiniert werden. Er funktioniert durch die Kombination einer Business Impact Analysis (BIA), von Incident-Response-Playbooks, Disaster-Recovery-Verfahren und Kommunikationsplänen, sodass Eindämmung und Wiederherstellung mit minimaler betrieblicher Unterbrechung ablaufen. Der unmittelbare Nutzen besteht in reduzierten Ausfallzeiten und einer messbaren Wiederherstellungsleistung gegenüber festgelegten RTO- und RPO-Zielen, wodurch Umsatz und Kundenvertrauen erhalten bleiben. Das Verständnis dieser Komponenten verdeutlicht, warum Organisationen in einen cyberspezifischen Continuity-Ansatz investieren müssen, anstatt sich auf generische IT-Richtlinien zu verlassen.
Definition der Business-Continuity-Planung für Cybersicherheitsvorfälle
Die Business-Continuity-Planung für Cyber-Vorfälle konzentriert sich darauf, kritische Geschäftsdienste aufrechtzuerhalten, wenn Cyber-Bedrohungen – wie Ransomware, Supply-Chain-Kompromittierung oder gezielter Datendiebstahl – den normalen Betrieb unterbrechen. Der Ansatz unterscheidet sich von einem Disaster-Recovery-Plan (DRP), der auf die Wiederherstellung von IT-Systemen ausgerichtet ist, sowie von einem Incident-Response-Plan (IR), der sich auf Erkennung und Eindämmung konzentriert; ein BCP verbindet diese Stränge mit den in der BIA identifizierten Geschäftsprioritäten. Standards wie NIST SP 800-61 und ISO 22301 bieten Rahmenwerke zur Strukturierung von Prozessen, während MITRE ATT&CK und Bedrohungsmodellierung Aufschluss über wahrscheinliche Angriffspfade geben. Die Kenntnis dieser Unterschiede stellt sicher, dass Wiederherstellungsentscheidungen geschäftliche Ergebnisse priorisieren – nicht nur die technische Wiederherstellung – und dass die Governance auf die operativen Anforderungen abgestimmt ist.
Weitere Forschungsarbeiten unterstreichen, wie wichtig es ist, verschiedene Incident-Response-Rahmenwerke zu verstehen und zu vergleichen, um Cyber-Bedrohungen wirksam zu begegnen.
Vergleichende Analyse von Cyber-Incident-Response-Rahmenwerken Um diesen Bedrohungen wirksam zu begegnen, müssen Organisationen über effektive Incident-Response-Systeme verfügen, auch im Cyberraum. In den USA existieren zahlreiche Incident-Response-Rahmenwerke, jedes mit eigenen Vor- und Nachteilen. Dieser Artikel bietet eine vergleichende Analyse der vier führenden US-amerikanischen Rahmenwerke für Cyber-Incident-Response: NIST Cybersecurity Framework (CSF), CISA Cyber Incident Response Guide, ISO/IEC 27001 und NIST Special Publication 800-61. Ziel der Studie ist es, Organisationen einen Überblick über die vier führenden Incident-Response-Rahmenwerke in den USA zu geben. Comparative Assessment of US Cyber Incident Response Systems, O Peliukh, 2023
Wesentliche Vorteile der Implementierung eines Cybersecurity-BCP
Ein gezielt ausgerichteter Cybersecurity-BCP bringt messbare Vorteile, die die Finanzen, den Ruf und die regulatorische Compliance einer Organisation schützen und zugleich die operative Wiederherstellung beschleunigen.
Minimierung finanzieller Verluste durch reduzierte Ausfallzeiten und priorisierte Wiederherstellung umsatzkritischer Dienste.
Verringerung von Datenverlusten und schnellere Wiederherstellung durch Abgleich von RTO/RPO mit kritischen Systemen und Backups.
Aufrechterhaltung der regulatorischen und vertraglichen Compliance durch Dokumentation von Kontrollen und Wiederherstellungsnachweisen für Audits.
Erhalt von Reputation und Vertrauen der Stakeholder durch transparente Kommunikation zu Vorfällen und Continuity-Maßnahmen.
Verbesserung des vorfallbezogenen Lernens durch Erfassung forensischer Erkenntnisse und Post-Incident-Reviews zur Verkürzung künftiger Wiederherstellungszeiten.
Diese Vorteile senken in Kombination das Gesamtrisiko und verbessern die Entscheidungsfindung während Vorfällen, was unmittelbar zur Frage überleitet, wie ein effektiver Incident-Response-Plan entwickelt wird, der die Continuity-Ziele operativ umsetzt.
Wie entwickelt man einen effektiven Cyber-Incident-Response-Plan?
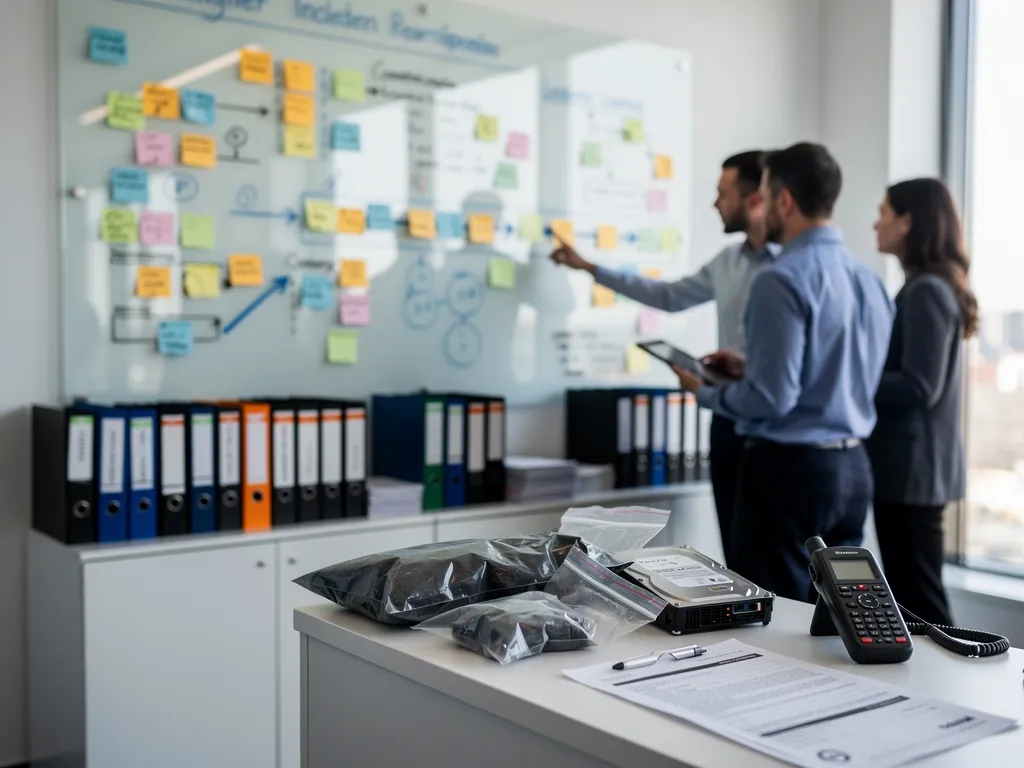
Ein effektiver Incident-Response-Plan (IR) bildet einen strukturierten Lebenszyklus – Vorbereitung, Erkennung & Analyse, Eindämmung, Beseitigung, Wiederherstellung und Nachbereitung (Lessons Learned) – direkt im Business-Continuity-Rahmenwerk ab, um Maßnahmen zu priorisieren, die kritische Funktionen zuerst wiederherstellen. Der Plan sollte definierte Rollen, Eskalationspfade, Kommunikationsvorlagen, forensische Einsatzbereitschaft und Playbooks für gängige Szenarien enthalten. Die Abstimmung der IR-Playbooks mit den Ergebnissen der BIA stellt sicher, dass Eindämmungs- und Wiederherstellungsentscheidungen die geschäftlichen Auswirkungen widerspiegeln und nicht nur technische Kriterien. Regelmäßige Table-Top-Übungen und die Validierung von Runbooks helfen zu überprüfen, ob der IR-Plan unter Druck funktioniert und die Wiederherstellungszeiten die RTO/RPO-Vorgaben erfüllen.
Phasen der Incident Response: Von der Vorbereitung bis zur Wiederherstellung
Die Vorbereitung umfasst Richtlinien, Bestandsverzeichnisse, Bedrohungsmodellierung und die Feinabstimmung der Erkennung; diese Maßnahmen verkürzen die Erkennungszeit und unterstützen eine schnellere Eindämmung. Identifikation und Analyse erfordern klare Erkennungsquellen, Protokollierung und Triage-Verfahren, um Vorfälle von Störgeräuschen zu unterscheiden und angemessen zu eskalieren. Eindämmung und Beseitigung konzentrieren sich auf die Isolierung betroffener Systeme und die Entfernung schädlicher Artefakte unter Wahrung der Beweissicherung für die Forensik; die anschließende Wiederherstellung überprüft die Integrität, bevor Systeme wieder in den Produktivbetrieb gehen. Jede Phase erzeugt Ergebnisse – Playbooks, Runbooks, Beweisprotokolle und Kommunikationsaufzeichnungen –, die in den BCP zurückfließen und die nachfolgende Vorfallbearbeitung sowie Wiederherstellungstests beschleunigen.
Aufbau und Schulung eines Cyber-Incident-Response-Teams
Ein Incident-Response-Team sollte technische Reaktionskräfte (CIRT, SOC-Analysten), IT-Betrieb, Rechtsabteilung, Kommunikation und Vertreter der Geschäftsbereiche kombinieren, um sowohl technische Behebung als auch die Koordination mit Stakeholdern abzudecken. Klare Rollenverteilung, Befugnismatrizen und Eskalationspfade verringern die Entscheidungslatenz während Vorfällen und verbessern die Einhaltung der RTO/RPO-Vorgaben. Der Schulungsrhythmus sollte rollenbasierte Übungen, Table-Top-Simulationen und Live-Playbooks umfassen, um Verfahren unter Stressbedingungen zu validieren; die Integration von Simulationsergebnissen in ein kontinuierliches Verbesserungsbacklog trägt dazu bei, Erkennungs- und Eindämmungsmaßnahmen zu verfeinern. Organisationen können in Betracht ziehen, mit spezialisierten Anbietern zusammenzuarbeiten, die Incident-Response-Dienstleistungen mit akademieähnlichen Schulungsformaten verbinden, um die Kompetenzentwicklung zu beschleunigen und gleichzeitig die operative Einsatzbereitschaft zu erhalten.
Was sind Best Practices für IT-Disaster-Recovery in der Cybersicherheit?
IT-Disaster-Recovery für Cyber-Vorfälle konzentriert sich auf Backup-Strategie, Validierung der Wiederherstellung und die Abstimmung von Wiederherstellungszielen mit den Geschäftsprioritäten, um Datenintegrität und Diensteverfügbarkeit sicherzustellen. Zu den Best Practices zählen die Implementierung unveränderlicher (immutable) und air-gapped Backups, die Festlegung gestufter Wiederherstellungsziele (RTO/RPO) je Asset-Klasse, die Dokumentation von Wiederherstellungs-Playbooks sowie das regelmäßige Testen von Wiederherstellungen unter realistischen Bedingungen. Cloud- und On-Premises-Ansätze bringen jeweils Kompromisse mit sich: Die Cloud kann eine schnelle Bereitstellung ermöglichen, während On-Premises-Image-Backups mitunter schnellere lokale Wiederherstellungen bieten; die Auswahl muss sich an den in der BIA identifizierten geschäftskritischen Funktionen orientieren. Konsequente Wiederherstellungstests und Prüfungen der Datentreue verringern das Risiko fehlgeschlagener Wiederherstellungen während eines Vorfalls.
Strategien für Datensicherung und Wiederherstellung im Rahmen der Business Continuity
Unterschiedliche Backup-Methoden bieten unterschiedliche Wiederherstellungsgeschwindigkeiten und Resilienzmerkmale; die richtige Kombination verringert Ausfallzeiten und begrenzt Datenverluste. Setzen Sie das 3-2-1-Backup-Prinzip als Basis um und ergänzen Sie es durch unveränderlichen Speicher zur Ransomware-Resilienz. Integrieren Sie Verschlüsselung im Ruhezustand und bei der Übertragung, Integritätsprüfungen sowie automatisierte Wiederherstellungsverifikation, um sicherzustellen, dass Backups tatsächlich nutzbar sind. Priorisieren Sie die Wiederherstellungsreihenfolge in den Runbooks so, dass primäre Geschäftsdienste und Authentifizierungssysteme zuerst wiederhergestellt werden, um nachfolgende Systemwiederherstellungen zu ermöglichen. Regelmäßige Wiederherstellungsübungen validieren Annahmen und decken Lücken auf, die in das Wiederherstellungsbacklog und Infrastrukturinvestitionen einfließen.
Im Folgenden werden gängige Backup-Ansätze verglichen und in einer übersichtlichen Entscheidungstabelle gegenübergestellt, um Teams bei der Wahl passender Methoden zu unterstützen.
Backup-Ansatz | Typische Wiederherstellungsgeschwindigkeit | Vor- / Nachteile |
|---|---|---|
Image-basiert, On-Premises | Schnell (Stunden) | Vorteile: vollständige Systemwiederherstellung; Nachteile: anfällig bei Kompromittierung vor Ort |
Cloud-Snapshot & Orchestrierung | Mittel (Stunden) | Vorteile: skalierbare Bereitstellung; Nachteile: erfordert robustes Netzwerk und IAM |
Unveränderliche, air-gapped Backups | Am langsamsten (Stunden bis Tage) | Vorteile: starker Ransomware-Schutz; Nachteile: möglicherweise längere manuelle Wiederherstellung |
Hybride (gestufte) Backups | Variabel (Minuten bis Stunden) | Vorteile: Balance zwischen Geschwindigkeit und Resilienz; Nachteile: komplexeres Management |
Dieser Vergleich zeigt, dass hybride Strategien häufig Geschwindigkeit und Resilienz ausbalancieren und dass unveränderliche, air-gapped Schichten als essenzieller Schutz gegen Ransomware dienen, während die Wiederherstellungsorchestrierung die Recovery beschleunigt, wenn sie an den RTO-Prioritäten ausgerichtet ist.
Festlegung von Wiederherstellungszeit- und Wiederherstellungspunktzielen (RTO/RPO)
RTO und RPO definieren die zulässige Ausfallzeit und den zulässigen Datenverlust für jede Geschäftsfunktion und werden anhand der BIA durch Bewertung von Umsatzauswirkungen, regulatorischen Verpflichtungen und operativen Abhängigkeiten berechnet. Zur Ableitung von RTO/RPO klassifizieren Sie Assets nach Kritikalität, schätzen die maximal tolerierbare Ausfallzeit für jeden Dienst und ordnen technische Wiederherstellungsoptionen zu, die diese Ziele erfüllen. Kurze RTOs erfordern häufig Hot-Site-Replikation oder orchestrierte Cloud-Wiederherstellungen, während anspruchsvolle RPOs synchrone Replikation oder häufige Snapshots benötigen können. Die Abstimmung mit Stakeholdern und Budgetabwägungen sollten dokumentiert werden, damit die Wiederherstellungsarchitektur sowohl die technische Machbarkeit als auch die Geschäftsprioritäten widerspiegelt.
Weitere Studien betonen systematische Ansätze zur Planung und zum Betrieb von Multisite-Netzwerkumgebungen, insbesondere bei der Definition von RTO- und RPO-Strategien zur Resilienz gegenüber verschiedenen Krisen.
Krisenmanagement & Business Continuity: RTO/RPO-Strategien Dieses Paper liefert einen systematischen Ansatz zur Planung und zum Betrieb von Multisite-Netzwerkumgebungen angesichts wirtschaftlicher, natürlicher und cyberbedingter Krisen. Ziel der Studie ist es, methodische Ansätze und technologische Lösungen zu identifizieren, die die Aufrechterhaltung von Geschäftsprozessen über ein geografisch verteiltes Netzwerk sicherstellen, und diese zusammenzuführen. Dies umfasst die Definition von RTO- und RPO-Anforderungen und Topologien (Active-Active, Active-Passive, geo-verteilte Cluster) sowie eine wirtschaftliche Machbarkeitsbewertung eines Hybrid-Cloud-Szenarios. Die Relevanz dieser Arbeit gründet sich auf die zunehmende Empfindlichkeit der digitalen Wirtschaft gegenüber Ausfallzeiten, steigende Cyberrisiken und sozioökonomische Schocks (etwa Migrationswellen und Klimakatastrophen), die strategische Antworten auf mehrdimensionale Bedrohungen auf Basis verteilter Infrastruktur und internationaler Standards erfordern. Die Neuartigkeit der Forschung liegt in einer umfassenden Inhaltsanalyse von 18 Quellen – darunter Berichte von Uptime Intelligence, IBM und Practices For Planning and Operating Multisite Network Environments Under Crisis Conditions, 2025
Wie baut man eine robuste Cyber-Resilienz-Strategie auf?
Cyber-Resilienz verbindet präventive Kontrollen, schnelle Erkennung und widerstandsfähige Wiederherstellung, sodass Organisationen Cyber-Bedrohungen absorbieren, sich an sie anpassen und sich schnell von ihnen erholen können, während geschäftskritische Funktionen erhalten bleiben. Eine robuste Strategie beginnt mit Risikobewertung und Bedrohungsmodellierung, um Angriffsflächen zu identifizieren, und wendet dann mehrschichtige Kontrollen an – Identity- und Access-Management, Segmentierung, Endpunktschutz, Protokollierung und Backup-Härtung –, um Wahrscheinlichkeit und Auswirkung zu verringern. Kontinuierliches Monitoring, Vendor-Risikomanagement und Schulung der Belegschaft schließen Lücken, die durch menschliche und Drittanbieter-Risiken entstehen. Dieses Rahmenwerk legt den Schwerpunkt auf kontinuierliche Verbesserung durch Kennzahlen, Übungen und Governance, um die Wiederherstellungsfähigkeiten mit sich wandelnden Bedrohungen in Einklang zu halten.
Risikobewertung und Bedrohungsmodellierung für Cyber-Resilienz
Die Risikobewertung identifiziert kritische Assets, Bedrohungen, Schwachstellen und potenzielle geschäftliche Auswirkungen; die Bedrohungsmodellierung übersetzt diese Risiken in priorisierte Szenarien, die Kontrollen und Gegenmaßnahmen informieren. Techniken wie STRIDE oder die Zuordnung von Assets zu MITRE-ATT&CK-Techniken helfen Teams, Angreiferverhalten vorauszusehen und Verteidigungsmaßnahmen zu priorisieren. Ergebnisse der Bewertungen sollten in ein Maßnahmenbacklog einfließen, das Änderungen nach reduzierter Auswirkung und Umsetzungsaufwand einordnet, damit Ressourcen zuerst auf hochwertige Schutzmaßnahmen ausgerichtet werden. Regelmäßige Neubewertungen halten das Risikoprofil aktuell, da sich Systeme und Lieferantenbeziehungen weiterentwickeln, und dienen als Input für den BCP und die DR-Architektur.
Asset | Primäres Risiko | Maßnahme / Kontrolle |
|---|---|---|
Authentifizierungsdienst | Diebstahl von Zugangsdaten / Lateral Movement | Durchsetzung von MFA, Sitzungskontrollen, Segmentierung |
Backup-Infrastruktur | Ransomware-Verschlüsselung | Unveränderlicher Speicher, Air-Gap, häufige Integritätsprüfungen |
Drittanbieter-Integration | Supply-Chain-Kompromittierung | Vendor-Due-Diligence, vertragliche SLAs, überwachte Telemetrie |
Diese Übersicht zeigt, wie die Zuordnung von Assets zu spezifischen Risiken die Priorisierung von Maßnahmen verdeutlicht und unmittelbar in BCP- und DR-Investitionen einfließt, die die operative Risikoexposition verringern.
Mitarbeiterschulung und Vendor-Risikomanagement
Menschliche Faktoren und Beziehungen zu Drittanbietern sind anhaltende Angriffsvektoren für Cyber-Vorfälle; Schulung und Vendor-Kontrollen sind zentrale Hebel der Resilienz. Implementieren Sie rollenbasierte Schulungen – Phishing-Simulationen für die allgemeine Belegschaft, technische Vorfallübungen für Reaktionskräfte und Table-Top-Szenarien auf Führungsebene – in einem festgelegten Turnus, um die Einsatzbereitschaft zu erhalten. Das Vendor-Risikomanagement sollte Due-Diligence-Fragebögen, Verträge zur Protokollierung und Überwachung sowie vertragliche SLAs umfassen, die Meldepflichten bei Vorfällen und Unterstützung bei der Wiederherstellung vorsehen. Die Integration von Vendor-Kontrollen und Mitarbeiterschulung in den BCP stellt sicher, dass externe Abhängigkeiten und menschliches Verhalten bei der Berechnung von RTO/RPO und der Gestaltung der Wiederherstellungsreihenfolge berücksichtigt werden.
Welche Rolle spielt die digitale Forensik bei der Planung der Wiederherstellung nach Cyberangriffen?
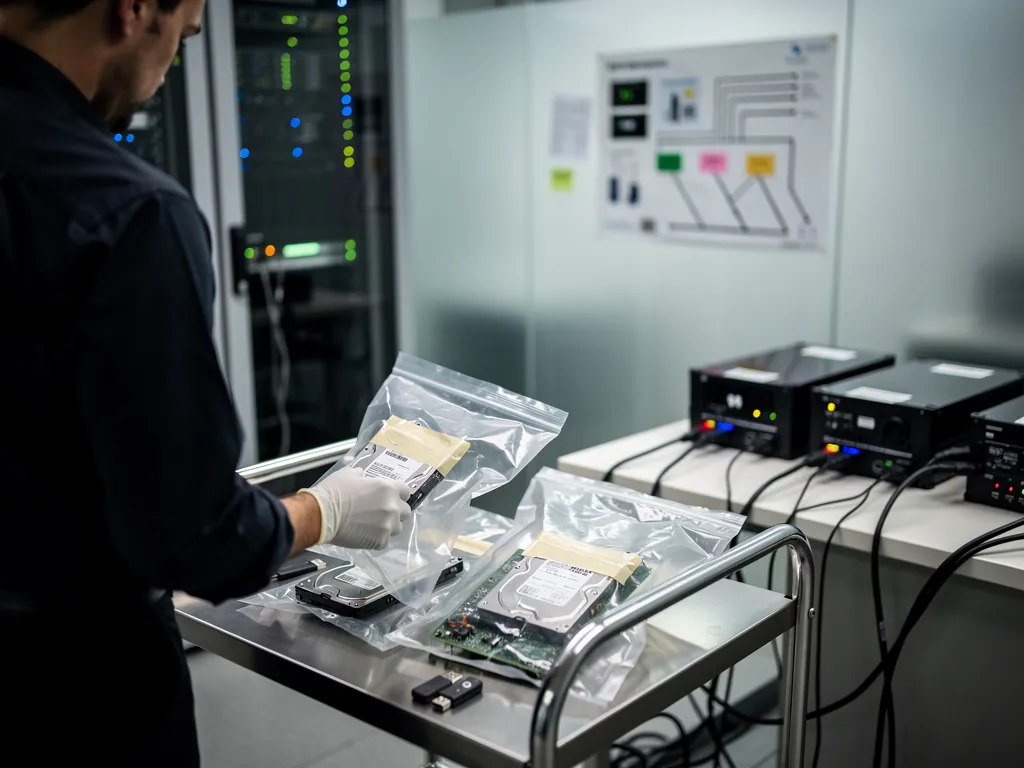
Die digitale Forensik unterstützt sowohl die operative Wiederherstellung als auch rechtliche bzw. regulatorische Prozesse, indem sie Beweise sichert, die Grundursache ermittelt und die Aktivitäten des Angreifers dokumentiert, um ein Wiederauftreten zu verhindern. Forensische Einsatzbereitschaft – definierte Erfassungsverfahren, zentralisierte Protokollierung, gesicherte Images und Chain-of-Custody-Prozesse – ermöglicht es Teams, zu ermitteln, während Eindämmung und Wiederherstellung fortschreiten. Forensische Erkenntnisse fließen in die Lessons-Learned-Phase der Incident Response ein und liefern wichtige Grundlagen für Priorisierung von Abhilfemaßnahmen, Versicherungsansprüche und Compliance-Berichte. Ein koordinierter forensischer Ansatz verringert Unklarheiten nach Vorfällen und verbessert die Fähigkeit der Organisation, Entscheidungen bei Audits oder rechtlichen Prüfungen zu begründen.
Erfassung und Sicherung digitaler Beweise nach einem Vorfall
Die unmittelbare Beweissicherung priorisiert flüchtige Daten (Arbeitsspeicher, laufende Prozesse), gefolgt von nichtflüchtigen Images (Festplattenabbildern) und der Protokollaggregation; jede Maßnahme muss mit Zeitstempeln und Chain-of-Custody dokumentiert werden. Verwenden Sie forensische Imaging- und Write-Blocking-Techniken für Speichermedien, erfassen Sie Speicherabbilder, solange Hosts noch zugänglich sind, und zentralisieren Sie Protokolle in unveränderlichen Sammelsystemen, um Manipulationen zu verhindern. Dokumentierte Sicherungsschritte schützen den Beweiswert und stellen sicher, dass rechtliche und operative Stakeholder sich auf die Artefakte verlassen können. Eine ordnungsgemäße Sicherung ermöglicht parallele Wiederherstellungsabläufe – die Wiederherstellung von Diensten, während die forensische Analyse fortschreitet – unter Wahrung der Integrität der Untersuchung.
Die entscheidende Bedeutung einer robusten Chain of Custody für digitale Beweise wird zudem durch Forschung zu forensischen Untersuchungsprozessen unterstrichen.
Digitale Forensik: Verbesserung der Chain of Custody Forensische Ermittler müssen große Mengen digitaler Beweise erfassen und analysieren und dem Gericht die technische Wahrheit über Sachverhalte in virtuellen Welten vorlegen. Da digitale Beweise komplex, verteilt, flüchtig und nach der Erfassung versehentlich oder unrechtmäßig veränderbar sind, muss die Chain of Custody sicherstellen, dass die erfassten Beweise vom Gericht als glaubwürdig anerkannt werden können. In diesem Szenario ist die traditionelle papierbasierte Chain of Custody ineffizient und kann nicht garantieren, dass forensische Prozesse den rechtlichen und technischen Grundsätzen in einer elektronischen Gesellschaft folgen. Improving chain of custody in forensic investigation of electronic digital systems, G Giova, 2011
Artefakt | Erfassungsmethode | Anwendungsfall / rechtlicher Wert |
|---|---|---|
Speicherabbild | Live-Erfassungstools | Ursachenanalyse, Malware-Analyse, Zeitlinienrekonstruktion |
Forensisches Festplattenabbild | Bit-für-Bit-Imaging mit Hash | Beweismittel für rechtliche Schritte, Dateiwiederherstellung, Zeitlinienverifikation |
Protokolle & Telemetrie | Zentralisierte, sichere Erfassung | Verhaltensanalyse, Nachverfolgung der Angreiferbewegung, Compliance-Berichte |
Diese Tabelle verdeutlicht, warum eine zeitnahe, methodische Beweiserfassung sowohl für die Behebung als auch für spätere rechtliche Verfahren unerlässlich ist, und ermöglicht Teams, entschlossen zu handeln und dabei den ermittlungsrelevanten Wert zu bewahren.
Durchführung forensischer Analysen und Post-Incident-Reviews
Die forensische Analyse verbindet Zeitlinienrekonstruktion, Artefaktuntersuchung und Malware-Reverse-Engineering, um Angriffsvektoren und Persistenzmechanismen zu identifizieren; die Erkenntnisse sollten in priorisierte Abhilfemaßnahmen übersetzt werden. Berichte müssen sowohl für technische Teams (detaillierte Indikatoren, IOCs) als auch für Führungskräfte (Auswirkungszusammenfassung, geschäftliche Implikationen) aufbereitet werden, um Entscheidungsfindung und Budgetfreigaben für Korrekturmaßnahmen zu beschleunigen. Post-Incident-Reviews wandeln forensische Erkenntnisse in aktualisierte Playbooks, Kontrolländerungen und Schulungsszenarien um und schaffen so einen kontinuierlichen Verbesserungskreislauf, der den BCP stärkt. Eine wirksame Integration der Forensik in die Wiederherstellungsplanung verringert wiederkehrende Vorfälle und verkürzt künftige Wiederherstellungszeiten.
Wie kann Cybersecurity-Schulung die Business-Continuity-Planung verbessern?
Cybersecurity-Schulungen stärken die Business Continuity, indem sie sicherstellen, dass Reaktionskräfte, IT-Mitarbeiter und Entscheidungsträger ihre Rollen verstehen, Runbooks unter Druck ausführen können und fundierte Abwägungen treffen, die mit den RTO/RPO-Zielen übereinstimmen. Schulungen verringern die kognitive Belastung während Vorfällen, verkürzen die Reaktionszeiten und verbessern die Wirksamkeit von Eindämmungs- und Wiederherstellungsmaßnahmen. Gut konzipierte Programme umfassen technische Zertifizierungspfade für Reaktionskräfte, Awareness-Sitzungen für die Führungsebene und regelmäßige operative Übungen zur Validierung von Annahmen. Investitionen in Schulungen verankern Resilienz in der Unternehmenskultur und halten die Continuity-Fähigkeiten aktuell, während sich Bedrohungen und Technologien weiterentwickeln.
Cybersecurity-Zertifizierungsprogramme für Incident Responder
Zertifizierungsprogramme und strukturierte Lehrgänge vermitteln Reaktionskräften wiederholbare Techniken für Erkennung, Eindämmung und Wiederherstellung und ordnen Kompetenzen direkt den Verantwortlichkeiten in IR und BCP zu. Empfohlene Pfade kombinieren Schulungen zu Incident Response und digitaler Forensik mit praxisnahen Labs und Simulationsübungen, die organisatorische Systeme und Bedrohungsszenarien abbilden. Zertifizierungen validieren Fähigkeiten in Triage, forensischer Erfassung, Malware-Analyse und orchestrierter Wiederherstellung und stellen sicher, dass Teams über die praktische Expertise verfügen, um RTO/RPO-Ziele zu erfüllen. Fortlaufende Auffrischungen und szenariobasierte Übungen erhalten die Kompetenz zwischen Vorfällen und erweitern die Fähigkeit der Organisation, komplexe Wiederherstellungen durchzuführen.
Nutzen von Awareness auf Führungsebene und kontinuierlicher Schulung
Schulungen auf Führungsebene konzentrieren sich auf Entscheidungsfindung unter Unsicherheit, Freigabeprozesse für Notfallausgaben und die Kommunikation mit Stakeholdern während Vorfällen, um den Ruf zu schützen und regulatorische Verpflichtungen zu erfüllen. Table-Top-Übungen für Führungskräfte beschleunigen die Ausrufung von Vorfällen und Budgetfreigaben, die schnellere DR-Maßnahmen und die Ressourcenzuweisung für vorrangige Wiederherstellungen ermöglichen. Messbare Kennzahlen – Zeit bis zur Ausrufung, Zeit bis zur Wiederherstellung kritischer Dienste und Abschlussgrad der Nachbehebung – belegen den Nutzen von Schulungen und verknüpfen Bereitschaftsmaßnahmen mit Governance und Budget. Die Kombination aus technischer Zertifizierung der Reaktionskräfte und Awareness auf Führungsebene schafft eine organisationsweite Fähigkeit, die den Betrieb aufrechterhält und die Wiederherstellung nach Cyber-Vorfällen beschleunigt.
Für Organisationen, die integrierte Leistungen suchen, die operative Incident Response, Datenwiederherstellung und Schulung miteinander verbinden, bietet die ACATO GmbH ein Informationsangebot und ein Leistungsportfolio, das Incident Response, Datenwiederherstellung, digitale Forensik und akademieähnliche Schulungsformate zusammenführt, um sowohl die technische Behebung als auch den fortlaufenden Kompetenzaufbau zu unterstützen. Diese Positionierung bietet Teams eine Option aus einer Hand, um IR-, DR- und Schulungsinvestitionen im Rahmen einer kohärenten BCP-Strategie aufeinander abzustimmen.
FAQ
Was ist ein Business-Continuity-Plan für Cybersicherheit?
Er ist eine dokumentierte Strategie, die wesentliche Geschäftsfunktionen während und nach Cyber-Vorfällen durch Koordination von Personen, Prozessen und Technologien fortführt. Er kombiniert Business Impact Analysis, Incident-Response-Playbooks, Disaster-Recovery-Verfahren und Kommunikationspläne.
Worin unterscheidet sich ein BCP von einem Disaster-Recovery-Plan?
Ein Disaster-Recovery-Plan zielt auf die Wiederherstellung von IT-Systemen ab, während ein Incident-Response-Plan sich auf Erkennung und Eindämmung konzentriert. Ein BCP verbindet beide Stränge mit den in der Business Impact Analysis identifizierten Geschäftsprioritäten.
Welche Standards und Rahmenwerke unterstützen die Business-Continuity-Planung für Cybersicherheit?
NIST SP 800-61, ISO 22301 und ISO/IEC 27031 strukturieren die Prozesse und bringen technische Maßnahmen mit Governance-Anforderungen in Einklang. MITRE ATT&CK und Bedrohungsmodellierung liefern zusätzlich Aufschluss über wahrscheinliche Angriffspfade.
Zusammenfassung
Resiliente Business Continuity Planung entsteht nicht durch einmalige Dokumentation, sondern durch die konsequente Verknüpfung von Risikoanalyse, technischer Absicherung und regelmäßiger Erprobung der definierten Notfallprozesse. Unternehmen, die Cyber-Sicherheitsvorfälle als integralen Bestandteil ihres Kontinuitätsmanagements begreifen, schaffen die Grundlage für nachweisbare Widerstandsfähigkeit gegenüber Störungen. ACATO GmbH begleitet Organisationen bei der strukturierten Umsetzung dieser Anforderungen und unterstützt dabei, Kontinuitätsstrategien wirksam in bestehende Managementsysteme zu integrieren und auf dem aktuellen Stand zu halten.