Das IT-Sicherheitsgesetz 2.0 (IT-SiG 2.0) ist Deutschlands verschärftes nationales Cybersicherheitsgesetz, das den regulatorischen Anwendungsbereich erweitert, Erkennungs- und Meldepflichten verschärft und die Durchsetzungserwartungen für Betreiber Kritischer Infrastrukturen und andere betroffene Organisationen erhöht. Dieser Artikel erläutert, was sich geändert hat, wer neu erfasst wird, wie sich das IT-SiG 2.0 zur EU-NIS2-Richtlinie verhält und welche konkreten technischen und organisatorischen Maßnahmen Unternehmen umsetzen müssen, um compliant zu bleiben. Leser erhalten einen klaren Fahrplan: Anwendungsbereich und rechtliche Unterschiede, erforderliche ISMS- und technische Kontrollen, Registrierungs- und Meldeschritte gegenüber dem BSI sowie praxisnahe Best Practices für Lieferkette und Schulung. Der Leitfaden zeigt zudem, wie etablierte Compliance-Rahmenwerke wie ISO 27001 mit den gesetzlichen Pflichten übereinstimmen und wo spezialisierte Dienstleistungen – von Zertifizierungsberatung über digitale Forensik bis hin zu Schulungen – zum Einsatz kommen können. Durchgehend werden gezielte Empfehlungen und semantische Zuordnungen (ISMS-Komponenten, SOC-/SIEM-/SOAR-Fähigkeiten, Meldefristen bei Vorfällen) integriert, um den Compliance-Weg für KRITIS-Betreiber und Unternehmen im besonderen öffentlichen Interesse umsetzbar zu machen.
Key Takeaways
- Das IT-Sicherheitsgesetz 2.0 erweitert Pflichten für Betreiber kritischer Infrastrukturen (KRITIS) erheblich.
- Unternehmen benötigen qualifizierte Ansprechpartner für Informationssicherheit, vergleichbar mit Datenschutzbeauftragten nach DSGVO.
- Ein zertifiziertes Informationssicherheits-Managementsystem nach ISO 27001 unterstützt Unternehmen bei der Umsetzung neuer Vorgaben.
- ACATO GmbH aus Unterföhring berät Unternehmen bei der Einführung praxisgerechter Informationssicherheitsmaßnahmen.
Welche zentralen Änderungen bringt das IT-Sicherheitsgesetz 2.0 in Deutschland mit sich?
Das IT-SiG 2.0 erweitert die gesetzliche Erfassung über klassische KRITIS-Betreiber hinaus, schreibt fortschrittliche Angriffserkennung und schnelle Vorfallmeldungen vor und stärkt die Anforderungen an Lieferkettenintegrität und Vertrauenswürdigkeit von Komponenten. Das Gesetz verschiebt den Fokus von minimalen Basismaßnahmen hin zu expliziten Pflichten für Monitoring, Nachweisaufbewahrung und proaktive Resilienztests und erhöht damit die regulatorische Aufsicht durch das BSI. Der praktische Nutzen besteht in klareren Pflichten für Betreiber und einem Compliance-Rahmen, der die Einführung eines ISMS sowie technischer Erkennungsfähigkeiten fördert. Diese Änderungen sind bedeutsam, weil sie Cybersicherheit von einer freiwilligen Haltung in nachweisbare, auditierbare Pflichten verwandeln, die Verträge, Beschaffung und Berichterstattung an den Vorstand betreffen.
Dieser Abschnitt beleuchtet die wichtigsten Änderungen:
- Erweiterung des Anwendungsbereichs auf weitere Sektoren und Einrichtungen, die bisher außerhalb der klassischen KRITIS-Einstufung lagen.
- Verpflichtende Erkennungssysteme sowie definierte Meldefristen und -inhalte für Vorfälle.
- Regeln zur Integrität der Lieferkette und Pflichten zur Vertrauenswürdigkeit kritischer Komponenten.
Die obige Liste zeigt die wichtigsten Hebel, mit denen Regulierungsbehörden das Sicherheitsniveau anheben. Das Verständnis dieser Hebel verdeutlicht, welche internen Kontrollen priorisiert werden sollten und wo ISO-27001-Prozesse eine direkte Übereinstimmung bieten.
Um das Gesagte zu konkretisieren, vergleicht die folgende Tabelle die zentralen Pflichten auf einen Blick und verdeutlicht die Erwartungen an Meldefristen und Erkennung.
| Pflichtbereich | Merkmal | Typische Anforderung |
|---|---|---|
| Anwendungsbereich & Erfassung | Betroffene Einrichtungen | Erweiterte Sektorenliste, einschließlich wesentlicher Dienste und Unternehmen im besonderen öffentlichen Interesse |
| Erkennung & Monitoring | Erwartete Fähigkeit | Kontinuierliche Protokollierung, Korrelation und fortschrittliche Angriffserkennung (SOC-/SIEM-Fähigkeiten) |
| Meldung von Vorfällen | Zeitpunkt | Schnelle Meldung an das BSI mit detaillierten technischen Daten und Auswirkungsangaben innerhalb von 24 Stunden |
Dieser vergleichende Überblick hilft Teams, unmittelbare Lücken zu priorisieren und technische Investitionen den gesetzlichen Anforderungen zuzuordnen. Organisationen können daraufhin Projekte planen, die auf risikoreiche Systeme und Meldeprozesse abzielen.
Die ACATO GmbH bietet gezielte ISO-27001- und ISMS-Beratung als naheliegenden nächsten Schritt für Organisationen, die diese Änderungen operativ umsetzen müssen, einschließlich Gap-Analysen und Fahrplänen, die gesetzliche Pflichten in technische und organisatorische Aufgaben übersetzen. Ihr Beratungsansatz richtet Risikobewertungen an den erforderlichen Erkennungs- und Meldeprozessen aus und hält die Priorisierung von Maßnahmen konsequent auf KRITIS-relevante Assets fokussiert. Die Zusammenarbeit mit Praktikern, die Erfahrung in Zertifizierung und Vorfallreaktion mitbringen, hilft dabei, regulatorische Sprache in umsetzbare Projekte und Nachweispakete für Auditoren und das BSI zu übersetzen. Für viele Organisationen verkürzt frühzeitige Beratungsunterstützung die Zeit bis zur Compliance und reduziert das Durchsetzungsrisiko.
Wer ist vom IT-SiG 2.0 und den KRITIS-Regelungen betroffen?
Das IT-SiG 2.0 betrifft Betreiber Kritischer Infrastrukturen (KRITIS), Anbieter wesentlicher Dienste sowie bestimmte Unternehmen im besonderen öffentlichen Interesse, die Leistungen mit Auswirkung auf das Gemeinwohl erbringen. Typische KRITIS-Sektoren umfassen Energie, Wasser, Gesundheit, Finanzen, Transport, IT/Telekommunikation, Ernährung, Abfallwirtschaft und Verwaltung; die Schwellenwerte für die Einstufung hängen von sektorspezifischen Kriterien und den möglichen Auswirkungen von Ausfällen auf die Öffentlichkeit ab. Einrichtungen, die in diese Kategorien fallen, müssen die Kritikalität ihrer Dienste, Abhängigkeiten von Assets und systemische Auswirkungen bewerten, um festzustellen, ob gesetzliche Pflichten gelten.
- Energie und Versorgung: Betreiber mit Verantwortung für Netz oder Versorgung sind in der Regel erfasst.
- Gesundheits- und Sozialwesen: Anbieter, deren Ausfälle die Patientensicherheit gefährden, erreichen die Kritikalitätsschwelle.
- Telekommunikation und IT-Dienste: Anbieter, die wesentliche Konnektivität oder Hosting-Dienste bereitstellen, können einbezogen werden.
Diese Sektorenlisten und Kriterien sind die ersten Grundlagen für die Ausgestaltung eines ISMS und die Erstellung des Risikoregisters. Eine sorgfältige Selbstbewertung anhand der KRITIS- und Kriterien für besonderes öffentliches Interesse bestimmt Registrierungspflichten und priorisiert, wo Investitionen in Erkennung und Meldung erforderlich sind.
Wie verschärft das IT-Sicherheitsgesetz 2.0 die Cybersicherheitspflichten?
Das IT-SiG 2.0 hebt das Sicherheitsniveau an, indem es konkrete technische und organisatorische Maßnahmen definiert: verpflichtende Angriffserkennung, Protokollierung und Aufbewahrung, verbesserte Inhalte und Fristen für Vorfallmeldungen sowie Anforderungen an Lieferantensicherheit und Tests. Die Erkennungspflichten erfordern faktisch Fähigkeiten, die einem SOC-Service mit SIEM- und SOAR-Werkzeugen entsprechen, um Protokolle zu sammeln, Ereignisse zu korrelieren und zeitnahe Warnmeldungen bereitzustellen. Das Gesetz erwartet zudem dokumentierte Nachweise über regelmäßige Tests, Schwachstellenmanagement und Lieferantenbewertungen, die die Vertrauenswürdigkeit kritischer Komponenten belegen.
- Protokollierung und Aufbewahrung: Systeme müssen ausreichend Daten für forensische Analysen und behördliche Prüfungen erfassen.
- Erkennung und Reaktion: Echtzeit-Monitoring und Eskalationswege müssen vorhanden sein.
- Prüfung der Lieferkette: Die Beschaffung muss Sicherheitsnachweise und Komponentenprüfung einschließen.
Die Zuordnung dieser Pflichten zu ISMS-Komponenten – Richtlinien, Risikobewertungen, Kontrollen und Auditnachweise – hilft Organisationen, ein auditierbares Kontrollset zu schaffen. Die Umsetzung dieser Maßnahmen erfüllt nicht nur gesetzliche Pflichten, sondern erhöht auch die operative Resilienz und forensische Einsatzbereitschaft.
Welche Auswirkungen hat die NIS2-Richtlinie auf deutsche Unternehmen und Kritische Infrastrukturen?
Die NIS2-Richtlinie ist ein EU-weites Gesetz, das den regulatorischen Anwendungsbereich auf deutlich mehr Einrichtungen ausweitet und harmonisierte Pflichten über die Mitgliedstaaten hinweg einführt; Deutschland setzt sie über ein nationales NIS2-Umsetzungsgesetz um. NIS2 unterscheidet zwischen wesentlichen und wichtigen Einrichtungen, wendet in vielen Sektoren Größen- oder Umsatzschwellen an und legt Governance-, Melde- und Risikomanagementpflichten fest, die dem IT-SiG 2.0 ähneln, jedoch EU-weit gelten. Der praktische Effekt ist, dass Tausende weitere Organisationen – Schätzungen zufolge steigt die Zahl der erfassten Einrichtungen deutlich – sich an Mindeststandards für Sicherheit und Meldung ausrichten müssen, mit grenzüberschreitenden Durchsetzungsfolgen.
Weitere Forschung unterstreicht die Rolle der Richtlinie bei der Stärkung der Cybersicherheit in der EU und die Bedeutung der Ausrichtung an internationalen Standards für die Sicherheit operativer Technologien (OT).
NIS2-Richtlinie & internationale Standards für OT-Sicherheit In der Folge wurde im Dezember 2020 die NIS2-Richtlinie entwickelt, um die Schwächen der ursprünglichen NIS-Richtlinie zu beheben und die Cybersicherheitsanforderungen in der gesamten EU zu stärken. Für eine erfolgreiche OT-Sicherheit ist es wichtig, sich an internationalen Standards zu orientieren, wobei eine Ausrichtung an IEC optimal ist. Study on Implementation and Optimization of Security Operation Center Using Open-source Tools, 2024
Die folgende Liste fasst zusammen, wer typischerweise betroffen ist:
- Wesentliche Einrichtungen wie große Energie-, Transport- und Gesundheitsanbieter, die sektorspezifische Schwellenwerte erreichen.
- Wichtige Einrichtungen, darunter viele mittelgroße IT-, Fertigungs- und Dienstleistungsunternehmen oberhalb der Mitarbeiter- oder Umsatzschwellen.
- Einrichtungen, die kritische digitale Infrastruktur oder Dienste mit systemischer Bedeutung über Mitgliedstaaten hinweg bereitstellen.
Die folgende EAV-Tabelle veranschaulicht neu einbezogene Unternehmenstypen und gängige Aufnahmeschwellen zur Unterstützung der Selbstbewertung.
| Unternehmenstyp | Aufnahmeschwelle | Beispiel |
|---|---|---|
| Mittlere/große IT-Dienstleister | 50+ Mitarbeitende oder 10 Mio. € Umsatz | Managed-Service-Provider, die mehrere kritische Kunden betreuen |
| Betreiber digitaler Infrastruktur | Funktionale Kritikalität unabhängig von der Größe | DNS-, Kern-Hosting- oder IX-Anbieter mit grenzüberschreitender Wirkung |
| Fertigung/Industrie mit systemischer Wirkung | Sektorspezifische Schwellenwerte | Zulieferer für Energie oder Transport, die die Kontinuität beeinflussen |
Welche Einrichtungen werden in Deutschland neu von NIS2 erfasst?
NIS2 erweitert die Erfassung um eine breitere Palette wesentlicher und wichtiger Einrichtungen, darunter bestimmte Anbieter digitaler Infrastruktur, einen größeren Kreis mittelständischer Unternehmen in kritischen Sektoren sowie bestimmte vorgelagerte Zulieferer, deren Ausfall systemische Störungen verursachen könnte. Die Einbeziehung richtet sich in der Regel nach Mitarbeiterzahl oder Umsatzschwellen (zum Beispiel 50 Mitarbeitende oder 10 Millionen Euro Umsatz in vielen nationalen Umsetzungen), wobei funktionale Kritikalität Größenkriterien außer Kraft setzen kann, wenn Dienste grenzüberschreitend oder systemisch bedeutsam sind. Einrichtungen müssen daher sowohl quantitative Schwellenwerte als auch qualitative systemische Kriterien prüfen, um die Anwendbarkeit festzustellen.
- Anbieter digitaler Dienste: Breitere Klassen einschließlich Plattform- und Hosting-Diensten.
- Kritische Zulieferer: Vorgelagerte Anbieter in der Technologie- und Industrielieferkette.
- Mittelständische Unternehmen: Solche, die Mitarbeiter-/Umsatzschwellen in erfassten Sektoren erreichen.
Eine pragmatische Selbstbewertungs-Checkliste hilft Organisationen zu entscheiden, ob sie sich als wesentliche oder wichtige Einrichtung registrieren müssen, Compliance-Ressourcen zuzuweisen und die für nationale Behörden erforderlichen Nachweise vorzubereiten.
Wie verhält sich das IT-SiG 2.0 zu KRITIS und NIS2?
Das IT-SiG 2.0, die nationalen KRITIS-Regelungen und NIS2 bilden eine sich überschneidende Compliance-Landschaft, in der nationale Vorgaben und EU-Pflichten ähnliche Anforderungen verstärken: Vorfallmeldung, Erkennung, Sicherheit der Lieferkette und Governance. Das IT-SiG 2.0 konzentriert sich auf deutschlandspezifische KRITIS-Betreiber und verfahrenstechnische Details, die vom BSI verwaltet werden, während NIS2 gemeinsame EU-Mindeststandards und Governance-Pflichten festlegt, einschließlich expliziter Managementverantwortung und grenzüberschreitender Meldung. Organisationen, die beiden Regelwerken unterliegen, müssen ihre Kontrollen harmonisieren, sodass ein einziges ISMS und eine einzige Monitoring-Architektur beide Anforderungssätze erfüllen.
- Überschneidungen: Vorfallmeldung, Erkennungssysteme und Lieferantenüberwachung.
- Unterschiede: nationale KRITIS-Schwellenwerte und sektorspezifische Besonderheiten gegenüber EU-Governance und Sanktionen.
- Harmonisierungsansatz: Implementierung eines ISO-27001-ausgerichteten ISMS, das Klauseln beiden gesetzlichen Pflichten zuordnet.
ISO 27001 als Grundgerüst zu betrachten ermöglicht eine konsistente Umsetzung von Kontrollen und Nachweiserhebung, die sowohl nationale als auch EU-Behörden zufriedenstellt, Doppelarbeit reduziert und Audits sowie Meldungen vereinfacht.
Welche Compliance-Anforderungen gelten nach IT-SiG 2.0 und NIS2 für Betreiber Kritischer Infrastrukturen?
Betreiber Kritischer Infrastrukturen müssen ein dokumentiertes ISMS umsetzen, regelmäßige Risikobewertungen durchführen, fortschrittliche Angriffserkennungs- und Vorfallbehandlungssysteme einsetzen, forensisch verwertbare Nachweise aufbewahren und Programme zur Lieferantensicherheit pflegen. Kontrollen sollten Richtlinien, Asset-Inventare, Zugriffskontrolle, Protokollierung, Monitoring (SOC/SIEM/SOAR), Patch- und Schwachstellenmanagement sowie regelmäßige Audits oder Penetrationstests umfassen. Die Compliance-Aufgabe ist sowohl technischer Natur – der Einsatz von Sensoren, Log-Collectoren und Korrelations-Engines – als auch organisatorisch: die Dokumentation von Rollen, Eskalationswegen und Nachweisen für Behörden.
Die verpflichtenden Elemente lassen sich in technische, organisatorische und lieferantenbezogene Bereiche gliedern:
- Technisch: Echtzeit-Monitoring, SIEM-Korrelation, automatisierte Alarmierung und Aufbewahrungsrichtlinien.
- Organisatorisch: ISMS-Dokumentation, Playbooks für die Vorfallreaktion, Auditaufzeichnungen und Berichterstattung an das Management.
- Lieferant & Lieferkette: Lieferantenbewertungen, vertragliche Sicherheitsklauseln und Prüfungen der Vertrauenswürdigkeit von Komponenten.
Die folgende EAV-Tabelle zeigt, wie die Pflichten aus IT-SiG 2.0 und NIS2 mit den Kontrollen der ISO 27001 zur praktischen Zuordnung übereinstimmen.
| Anforderungsbereich | Erwartung nach IT-SiG 2.0 / NIS2 | Übereinstimmung mit ISO 27001 |
|---|---|---|
| ISMS & Dokumentation | Verpflichtendes dokumentiertes ISMS und Nachweise | Kontrollen A.5-A.18 und Richtlinienrahmen |
| Erkennung & Protokollierung | Kontinuierliches Monitoring und Aufbewahrung | Anhangskontrollen für Protokollierung und Monitoring |
| Meldung von Vorfällen | Rechtzeitige Meldung an Behörden | Verfahren und Aufzeichnungen zum Incident Management |
Dieser Vergleich verdeutlicht, wie eine ISO-27001-Zertifizierung als nachweisbarer Beleg für die gebotene Sorgfalt dienen und technische Kontrollen mit gesetzlichen Meldepflichten in Einklang bringen kann. Organisationen sollten jede gesetzliche Klausel den ISMS-Prozessen zuordnen, um ein integriertes Compliance-Programm zu schaffen.
Die Einbindung von Dienstleistungen kann diese Umsetzungen beschleunigen: Die ACATO GmbH bietet digitale Forensik, Unterstützung bei der Implementierung von Angriffserkennung sowie eine Cybersecurity Academy für Schulungen an, die unmittelbar auf Erkennung, Beweissicherung und Kompetenzaufbau der Mitarbeitenden abzielen. Ihre Forensik- und Datenrettungsdienste unterstützen die forensische Einsatzbereitschaft und behördliche Anfragen, während Schulungen dabei helfen, die von NIS2 geforderten Governance-Nachweise zu erbringen. Die frühzeitige Einbindung spezialisierter Anbieter in der Planungsphase verkürzt die Zeit bis zum Nachweis und schafft einen klaren Weg von technischen Kontrollen zu auditfähiger Dokumentation.
Wie unterstützt eine ISO-27001-Zertifizierung die Compliance mit IT-SiG 2.0 und NIS2?
ISO 27001 bietet ein strukturiertes ISMS-Rahmenwerk, das sich direkt vielen gesetzlichen Anforderungen aus IT-SiG 2.0 und NIS2 zuordnen lässt, mit dokumentierten Richtlinien, Risikobewertungsprozessen, Kontrollumsetzung und internen Auditmechanismen. Die Zertifizierung belegt eine unabhängige Bewertung der Governance- und Kontrollreife, was Regulierungsbehörden häufig als starken Nachweis gebotener Sorgfalt ansehen. Der Zertifizierungsprozess hilft Organisationen, Lücken zu identifizieren, Abhilfemaßnahmen zu priorisieren und die für Vorfallmeldungen sowie die Minderung der Managementhaftung erforderliche Nachweiskette zu schaffen.
- Gap-Analyse: Deckt Abweichungen zwischen aktueller Praxis und gesetzlichen Erwartungen auf.
- Kontrollzuordnung: Bringt Anhangskontrollen mit gesetzlichen Pflichten in Einklang.
- Nachweis- und Auditbereitschaft: Erstellt Aufzeichnungen für Behörden und externe Prüfer.
Der Beginn der ISO-27001-Vorbereitung mit einer fokussierten Risikobewertung und Kontrollzuordnung stellt sicher, dass gesetzliche Anforderungen von Anfang an in das ISMS integriert werden, und unterstützt eine nachhaltige Compliance-Haltung.
Welche Systeme zur Angriffserkennung und Vorfallmeldung sind vorgeschrieben?
Die vorgeschriebenen Fähigkeiten konzentrieren sich auf rechtzeitige Erkennung, umfassende Protokollierung und strukturierte Vorfallmeldung. Organisationen sollten ein SOC-Modell einsetzen, das durch SIEM zur Log-Aggregation und -Korrelation unterstützt wird, und den Einsatz von SOAR erwägen, um Reaktionsabläufe und die Beweissicherung zu automatisieren. Die erforderlichen Meldeinhalte umfassen typischerweise technische Indikatoren, eine Auswirkungsbewertung, betroffene Dienste und Abhilfemaßnahmen, mit Fristen, die eine schnelle Erstmeldung gefolgt von detaillierten forensischen Berichten priorisieren.
Die Implementierung eines Security Operations Center (SOC) ist eine zentrale Strategie, um diese Erkennungs- und Reaktionsfähigkeiten zu erreichen und sowohl proaktives als auch reaktives Management von Sicherheitsvorfällen zu ermöglichen.
SOC-Implementierung für verbesserte Cybersicherheitserkennung Unter diesen Strategien hat sich die Einrichtung eines Security Operations Center (SOC) für viele Organisationen als zentraler Ansatz erwiesen, da er sowohl proaktive als auch reaktive Reaktionen auf Sicherheitsvorfälle ermöglicht. Diese Arbeit untersucht wirksame Strategien, Arbeitsabläufe und Werkzeuge zur Implementierung und Verbesserung von SOC-Fähigkeiten mit besonderem Fokus auf den SOC-Service von QiNet. Die Forschung vertieft den Einsatz von Open-Source-Werkzeugen und betont deren Fähigkeit, SOC-Abläufe hinsichtlich Erkennungsgenauigkeit, Effizienz und Reaktionsfähigkeit auf Vorfälle zu verbessern. Study on Implementation and Optimization of Security Operation Center Using Open-source Tools, 2024
- Erkennungsfähigkeiten: Protokollerfassung, Korrelation, Anomalieerkennung und Alarmierung.
- Aufbewahrung & Nachweise: Forensisch verwertbare Protokolle und sichere Aufbewahrung zur Unterstützung von Untersuchungen.
- Meldestruktur: Schnelle Erstmeldung an das BSI oder die zuständige Behörde, gefolgt von einem detaillierten Vorfallbericht.
Die Einbindung digitaler Forensik und Datenrettung in Vorfallprozesse stellt sicher, dass Vorfälle regelkonform behandelt werden und Beweise gerichtsverwertbar und für Abhilfemaßnahmen sowie rechtliche Prüfungen nutzbar bleiben.
Wie kann die ACATO GmbH bei der Compliance mit dem IT-Sicherheitsgesetz 2.0 und NIS2 unterstützen?
Die ACATO GmbH ist spezialisiert auf IT-Sicherheits- und Compliance-Dienstleistungen mit Fokus auf die Einsatzbereitschaft für IT-SiG 2.0 und NIS2 und bietet ISO-27001-Zertifizierungsberatung, NIS2- und ISMS-Beratung, digitale Forensik und Datenrettung sowie eine Cybersecurity Academy für Schulungen. Die Positionierung betont internationale Experten und eigens entwickelte Software zur Bewältigung komplexer Cybersicherheitsherausforderungen für KRITIS-Betreiber und Unternehmen im besonderen öffentlichen Interesse. Der Dienstleistungsmix von ACATO ist darauf ausgelegt, Organisationen zu helfen, gesetzliche Pflichten in umsetzbare Kontrollen zu übersetzen, forensische Einsatzbereitschaft aufzubauen und interne Teams weiterzuqualifizieren, um dauerhafte Compliance zu gewährleisten.
- ISO-27001- und ISMS-Beratung: Gap-Analyse, Dokumentation, Abhilfefahrpläne und Auditvorbereitung.
- Digitale Forensik & Datenrettung: Beweissicherung, Analyse nach Vorfällen und Unterstützung bei der Wiederherstellung.
- Cybersecurity Academy: Awareness-Schulungen und Kurse für interne Auditoren, abgestimmt auf die Compliance-Anforderungen.
Dieses Leistungsspektrum deckt den gesamten Compliance-Lebenszyklus ab – von der Bedarfsermittlung über die Zertifizierung bis zur Einsatzbereitschaft bei Vorfällen –, sodass Organisationen sich für Beratung, technische Umsetzung und Kompetenzaufbau auf einen Partner verlassen können.
Welche Beratungsleistungen bietet ACATO für die Umsetzung von ISO 27001 und ISMS?
Der Beratungsansatz von ACATO für die Umsetzung von ISO 27001 und ISMS beginnt in der Regel mit einer Gap-Analyse und Risikobewertung, die die von IT-SiG 2.0 und NIS2 geforderten Kontrollen priorisiert, gefolgt von Richtlinienentwicklung, Unterstützung bei der Kontrollumsetzung und Auditvorbereitung. Zu den Ergebnissen zählen ein Abhilfefahrplan, maßgeschneiderte Richtlinien und Verfahren, Nachweisvorlagen sowie Unterstützung während Zertifizierungsaudits. Das Engagement-Modell konzentriert sich auf messbare Ergebnisse: Meilensteine zur Risikoreduzierung, dokumentierte Kontrollen und Berichterstattung an das Management, um eine regulierungskonforme Governance nachzuweisen.
- Phase 1: Bedarfsermittlung und Gap-Analyse zur Ausrichtung gesetzlicher Pflichten am ISMS-Umfang.
- Phase 2: Richtlinienentwicklung, Kontrollumsetzung und technische Abstimmungen (SOC/SIEM).
- Phase 3: Auditbereitschaft, interne Auditzyklen und Planung kontinuierlicher Verbesserung.
Dieses stufenweise Vorgehen stellt sicher, dass Organisationen sowohl unmittelbare Abhilfemaßnahmen als auch langfristige Governance-Fähigkeiten erhalten, um laufende Compliance-Anforderungen zu erfüllen.
Wie unterstützen die digitale Forensik und Cybersicherheitsschulungen von ACATO die Compliance?
Die digitalen Forensikdienste von ACATO umfassen forensische Sicherung, Analyse und Beweiserhalt, die den Erwartungen an die Vorfallmeldung und der rechtlichen Verwertbarkeit entsprechen, während Datenrettungsfähigkeiten die geschäftlichen Auswirkungen nach Sicherheitsverletzungen minimieren. Die Cybersecurity Academy bietet modulare Schulungen – Sicherheitsbewusstsein, Übungen zur Vorfallreaktion und Kurse für interne Auditoren –, die die von NIS2 und IT-SiG 2.0 geforderten Governance-Nachweise für die Managementaufsicht schaffen. In Kombination reduzieren diese Dienstleistungen die Auswirkungen von Vorfällen, beschleunigen Untersuchungszeiträume und erzeugen dokumentierte Schulungsnachweise, die Teil der Compliance-Nachweise sind.
- Forensik-Ergebnisse: Dokumentation der Beweiskette, forensische Analyseberichte und Handlungsempfehlungen.
- Schulungsmodule: Awareness, rollenbasierte Reaktion und Kompetenzaufbau für Auditoren zur Pflege der ISMS-Nachweise.
- Integrationsvorteil: Forensik und Schulung stärken gemeinsam die Einsatzbereitschaft bei Vorfällen und die regulatorische Verteidigungsfähigkeit.
Diese Fähigkeiten ermöglichen es Organisationen, auf Vorfälle mit strukturierten Nachweisen zu reagieren und die von Auditoren und Behörden erwarteten menschlichen und technischen Kompetenzen aufrechtzuerhalten.
Welche rechtlichen und finanziellen Folgen hat die Nichteinhaltung von IT-SiG 2.0 und NIS2?
Nichteinhaltung kann zu erheblichen Bußgeldern, behördlichen Maßnahmen und Reputationsschäden führen; nach den NIS2-Rahmenbedingungen können Bußgelder bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes betragen, je nachdem, welcher Betrag höher ist, und es sind schwerwiegende behördliche Sanktionen möglich. NIS2 betont die Haftung auf Managementebene und verlangt dokumentierte Nachweise, dass Governance, Risikomanagement und Schulung aktiv verfolgt wurden. Das kombinierte rechtliche und finanzielle Risiko macht proaktive Compliance und Dokumentation zu einer Priorität für Vorstände und Geschäftsführung.
- Geldbußen: Potenziell hohe Strafen je nach Schweregrad und Umsatzauswirkungen.
- Behördliche Maßnahmen: Abhilfeanordnungen, vorübergehende Verbote oder verhältnismäßige Sanktionen.
- Reputations- und vertragliche Auswirkungen: Verlust des Kundenvertrauens und Sanktionen im Rahmen von Beschaffungs- oder Partnerverträgen.
Organisationen müssen daher sowohl der Umsetzung von Kontrollen als auch robusten Nachweisketten Priorität einräumen, um gebotene Sorgfalt zu belegen und das Durchsetzungsrisiko zu verringern.
Welche Bußgelder und Strafen gelten unter den neuen Cybersicherheitsgesetzen?
Bußgelder nach den in nationales Recht umgesetzten NIS2-Regelungen und nationalen Gesetzen variieren je nach Schweregrad, wobei Höchststrafen abschreckend wirken sollen und teilweise an einen Prozentsatz des weltweiten Umsatzes gekoppelt sind, abhängig von Verstoß und Unternehmensgröße. Behördliche Sanktionen können Anordnungen zur Systemsanierung, vorübergehende betriebliche Einschränkungen oder die Veröffentlichung von Verstößen umfassen. Regulierungsbehörden berücksichtigen in der Regel Abhilfemaßnahmen, die bisherige Compliance-Haltung und die Qualität der Nachweise bei der Bemessung von Sanktionen.
- Geldsanktionen: Gestaffelt nach Schweregrad und Unternehmensgröße.
- Abhilfeanordnungen: Verpflichtende Sanierung und Compliance-Fristen.
- Öffentliche Bekanntmachung: Reputationsschädigende Mitteilungen oder Verpflichtungen zur Information von Stakeholdern.
Die Pflege dokumentierter Risikobewertungen, Schulungsnachweise und Vorfall-Zeitleisten ist entscheidend, um das Sanktionsrisiko zu verringern und Compliance-Bemühungen nach Treu und Glauben nachzuweisen.
Wie wirkt sich die Managementhaftung unter NIS2 auf die Unternehmensführung aus?
NIS2 erhöht die Verantwortlichkeit ausdrücklich, indem es Führungsgremien Verantwortlichkeiten zuweist und nachweisbare Governance-Maßnahmen verlangt, etwa dokumentierte Risikoregister, Berichterstattung auf Vorstandsebene und Nachweise über regelmäßige Audits und Schulungen. Das Management kann haftbar gemacht werden, wenn es nicht für angemessene Risikomanagementmaßnahmen sorgt oder keine ausreichende Aufsicht gewährleistet, um Vorfälle zu verhindern oder angemessen darauf zu reagieren. Praktische Abhilfemaßnahmen umfassen die klare Zuweisung von Verantwortlichkeiten, die Führung von Sitzungsprotokollen und Risikoentscheidungen sowie den Abschluss geeigneter Versicherungen und die Hinzuziehung von Rechtsberatung.
- Governance-Nachweise: Vorstandsprotokolle, Risikoregister und Schulungsnachweise, die eine aktive Aufsicht belegen.
- Operative Schritte: Regelmäßige Berichtszyklen, Nachbesprechungen von Vorfällen und externe Audits zum Nachweis kontinuierlicher Verbesserung.
- Abhilfe: Dokumentierte ISMS-Entscheidungen und Managementfreigaben zur Reduzierung der persönlichen Haftung.
Proaktive Governance-Praktiken belegen gebotene Sorgfalt und gehören zu den wirksamsten Mitteln, um die Haftung auf Managementebene unter modernen Cybersicherheitsgesetzen zu begrenzen.
Wie sieht der praktische Fahrplan zur Umsetzung der Anforderungen von IT-SiG 2.0 und NIS2 aus?
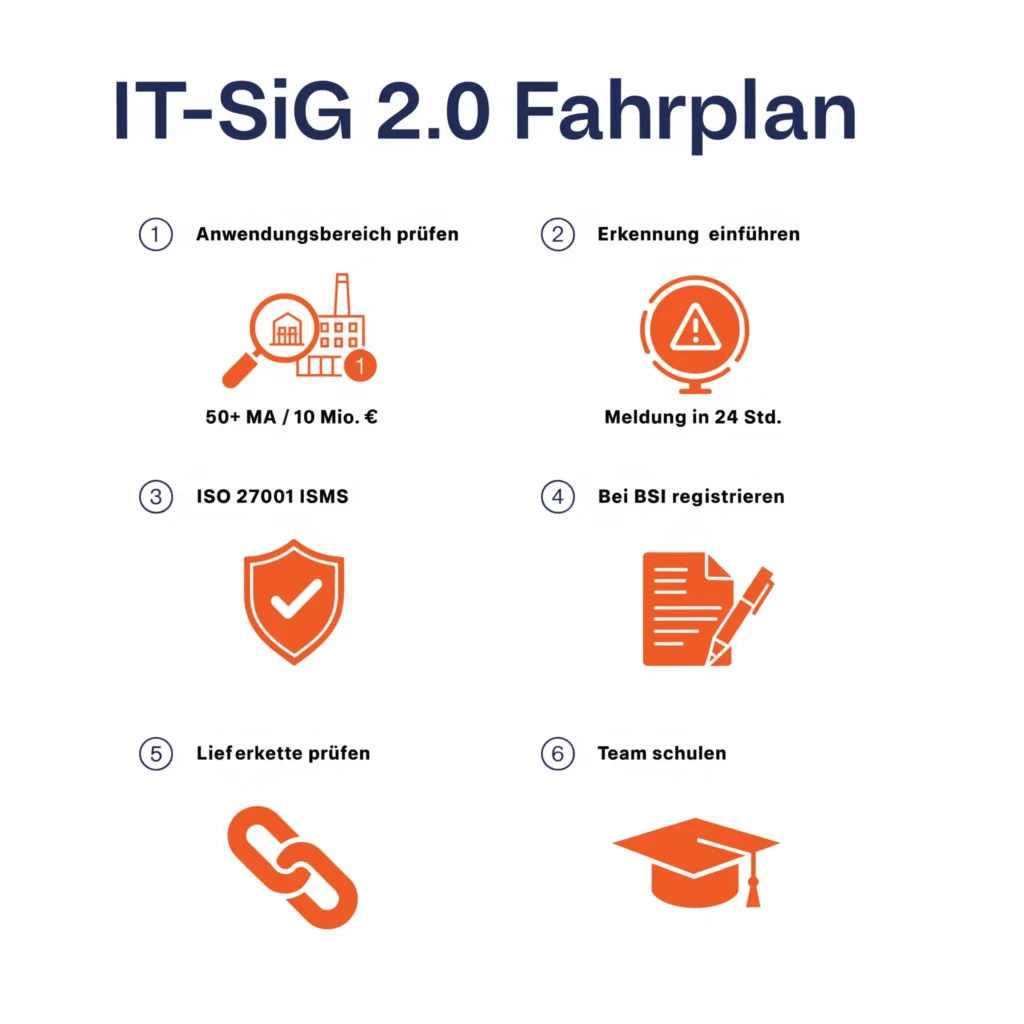
Ein praktischer Fahrplan bewegt sich von der Bedarfsermittlung und Risikobewertung über die ISMS-Implementierung, technisches Monitoring und Tests bis hin zur behördlichen Registrierung und kontinuierlichen Verbesserung. Beginnen Sie mit einer fokussierten Anwendbarkeitsprüfung, gefolgt von der Entwicklung eines ISO-27001-ausgerichteten ISMS, dem Einsatz von SOC-/SIEM-Fähigkeiten, Playbooks für Vorfälle und Mitarbeiterschulungen; registrieren Sie sich anschließend wie erforderlich beim BSI und führen Sie regelmäßige Audits durch. Meilensteine sollten messbare Ergebnisse, Vorlagen für die Nachweiserhebung und klare Verantwortlichkeiten umfassen, um Projekte auditierbar und im Zeitplan zu halten.
Die folgende meilensteinorientierte Umsetzungstabelle unterstützt die Projektplanung.
| Schritt | Ergebnis | Beispielhafte Werkzeuge/Ergebnisse |
|---|---|---|
| Bedarfsermittlung & Bewertung | Anwendbarkeitsbericht und Risikoregister | Asset-Inventar, Checkliste zur KRITIS-/NIS2-Anwendbarkeit |
| ISMS-Implementierung | Richtlinien, Kontrollumsetzungen und Auditplan | Plan zur Behebung von Lücken, dokumentierte Verfahren |
| Erkennung & Reaktion | SOC-Prozesse, SIEM-Konfiguration und Vorfall-Playbooks | Regeln zur Protokollerfassung, Alarmierungsschwellen, Playbooks |
Diese Meilensteine ordnen gesetzliche Erwartungen konkreten Ergebnissen und Werkzeugen zu und machen den Fortschritt messbar und bei Audits oder behördlichen Anfragen belegbar. Ein strukturierter Zeitplan mit zugewiesenen Verantwortlichen ist entscheidend, um den Schwung aufrechtzuerhalten und Compliance nachzuweisen.
Wie erfolgt die Registrierung beim BSI und die Erfüllung der Meldepflichten?
Die Registrierung beim BSI umfasst in der Regel einen zweistufigen Prozess: eine erste Meldung der Anwendbarkeit und eine spätere detaillierte Registrierung über das nationale Portal, begleitet von erforderlichen Kontakt- und Systeminformationen. Organisationen sollten Unterlagen vorbereiten, die ihren KRITIS- oder NIS2-Status belegen, Ansprechpersonen für die Vorfallmeldung sowie Informationen zur aktuellen Sicherheitslage. Die Fristen variieren, doch eine frühzeitige Vorbereitung stellt sicher, dass Meldekanäle, Eskalationskontakte und Nachweisvorlagen etabliert sind, bevor Vorfälle eintreten.
- Dokumentation vorbereiten: Anwendbarkeitsbewertung, Leistungsbeschreibungen und Kontaktpunkte.
- Erste Meldung: Bereitstellung der erforderlichen grundlegenden Informationen an die Behörden.
- Detaillierte Registrierung: Abschluss der vollständigen Registrierung und Konfiguration der Meldeprozesse.
Praktische Tipps umfassen die Benennung einer zentralen Ansprechperson für Vorfälle, das Testen von Meldeverfahren durch Planübungen (Tabletop-Exercises) sowie die Sicherstellung, dass Verantwortliche forensisch verwertbare Nachweise zeitnah erfassen und bereitstellen können.
Was sind Best Practices für Lieferkettensicherheit und Mitarbeiterschulung?
Wirksame Lieferkettensicherheit erfordert Risikobewertungen von Lieferanten, vertragliche Sicherheitsklauseln, die Abbildung von Abhängigkeiten und die technische Prüfung kritischer Komponenten, während Mitarbeiterschulungen rollenbasiert und dokumentiert erfolgen sollten, um Governance-Nachweise zu liefern. Lieferantenbewertungen müssen die Kontrollen des Lieferanten, dessen Vorfallhistorie und Unterlieferantenketten bewerten, und vertragliche Bedingungen sollten die Meldung von Sicherheitsvorfällen und Kooperation vorschreiben. Schulungsprogramme sollten Awareness, rollenspezifische Reaktionsschulung und Kurse auf Auditor-Niveau kombinieren, um die ISMS-Kompetenz aufrechtzuerhalten.
Die Absicherung der digitalen Lieferkette ist von zentraler Bedeutung, insbesondere in Sektoren wie Logistik und Schifffahrt, wo Vernetzung und die Abhängigkeit von digitalen Technologien zahlreiche Schwachstellen schaffen.
Best Practices für Cybersicherheit in digitalen Lieferketten Die Untersuchung befasst sich mit dem dringenden Bedarf an robusten Cybersicherheitsmaßnahmen im Logistik- und Schifffahrtssektor, in dem die digitale Lieferkette einer Vielzahl von Cyberbedrohungen ausgesetzt ist. Die Arbeit geht auf die spezifischen Herausforderungen von Logistikunternehmen ein, darunter die Vernetzung globaler Lieferketten, die Abhängigkeit von digitalen Technologien für den Betrieb und der hohe Wert der transportierten Güter. Sie untersucht die vielschichtige Natur von Cyberrisiken, einschließlich Bedrohungen wie Ransomware, Phishing-Angriffen, Datenschutzverletzungen und Störungen der Lieferkette, die weitreichende Folgen für die Geschäftskontinuität und den Ruf haben können. Durch eine detaillierte Analyse zeigt die Studie Best Practices für Cybersicherheit auf, die auf die Logistik- und Schifffahrtsbranche zugeschnitten sind und sowohl technische Lösungen als auch organisatorische Richtlinien umfassen. Securing the digital supply chain: Cybersecurity best practices for logistics and shipping companies, SA Ayodeji, 2024
- Lieferantenkontrollen: Sicherheitsfragebögen, Audits und vertragliche SLAs.
- Technische Prüfungen: Abbildung von Abhängigkeiten, Firmware-/Komponentenprüfung und Aktualisierungsrichtlinien.
- Schulungsrhythmus: Regelmäßige Awareness-Schulungen sowie rollenbasierte Kurse und Kurse für interne Auditoren mit entsprechenden Nachweisen.
Diese Praktiken schaffen nachweisbare Kontrollen sowohl im technischen als auch im menschlichen Bereich, die Regulierungsbehörden erwarten; die Pflege von Nachweisen über Bewertungen und Schulungen ist entscheidend, um kontinuierliche Sorgfalt zu belegen.
FAQ
Wer ist vom IT-Sicherheitsgesetz 2.0 zusätzlich betroffen?
Das Gesetz erweitert den Anwendungsbereich über klassische KRITIS-Betreiber hinaus auf weitere Sektoren und Unternehmen im besonderen öffentlichen Interesse, die bisher nicht erfasst waren.
Welche technischen Maßnahmen fordert das IT-SiG 2.0?
Betroffene Organisationen benötigen verpflichtende Erkennungssysteme für Angriffe sowie definierte Meldefristen und -inhalte gegenüber dem BSI bei Sicherheitsvorfällen.
Wie unterstützt ACATO GmbH Unternehmen bei der Umsetzung?
ACATO GmbH aus Unterföhring berät Unternehmen bei der Einführung praxisgerechter Informationssicherheitsmaßnahmen, einschließlich Zertifizierungsberatung, digitaler Forensik und Schulungen.
Zusammenfassung
Abschließend lässt sich festhalten, dass das IT-Sicherheitsgesetz 2.0 einen verbindlichen Rahmen schafft, den Unternehmen nicht ignorieren können. Die Einhaltung der Vorschriften erfordert ein strukturiertes Risikomanagement, dokumentierte Prozesse und kontinuierliche Überprüfung anstelle isolierter technischer Korrekturen. Die ACATO GmbH unterstützt Unternehmen bei der Umsetzung dieser gesetzlichen Anforderungen in robuste Informationssicherheitspraktiken und greift dabei auf ihre langjährige Expertise in der Vorbereitung auf die ISO 27001-Zertifizierung und der IT-Forensik zurück. Unternehmen, die ihre Sicherheitsarchitektur an diesen sich weiterentwickelnden Rechtsstandards ausrichten, sind bestens gerüstet, um behördlichen Prüfungen standzuhalten und ihre operative Integrität in einem zunehmend umkämpften digitalen Umfeld zu gewährleisten.